


不少企业 IT 管理员会遇到以下这些困惑:
- 听说 U 盘泄密事件频发,纠结要不要直接把全公司电脑 USB 口全部物理封死,但研发、财务岗位确实需要 U 盘拷贝业务资料,一刀切会严重阻碍办公;
- 分不清 “注册表禁用 USB”“物理封口”“防 U 盘泄密系统” 三者之间的区别,以为改个注册表就等于做好 U 盘泄密防护;
- 部署完管控之后只做到拦截 U 盘,没有拷贝行为日志,真的发生泄密之后拿不到溯源证据;
- 不清楚哪些场景适合上这套系统,小公司觉得没必要,大中型企业盲目上线却配置错误,造成业务故障。
很多企业 U 盘泄密,并不是技术完全没有防护,而是管理员对产品定位理解错误,策略配置简单粗暴,导致防护形同虚设稀土掘金。
一、 名词通俗定义,一句话讲清楚
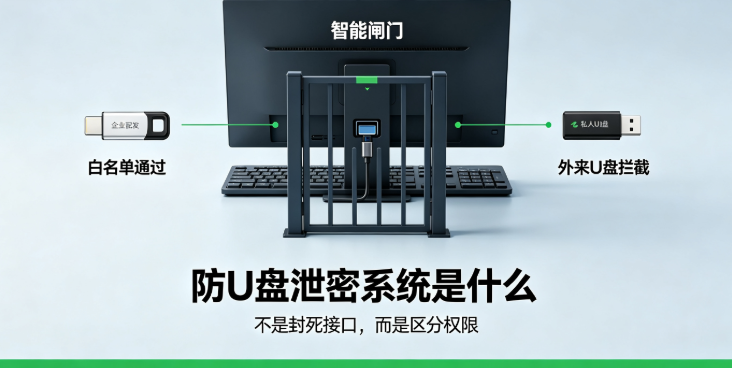
防 U 盘泄密系统:以域智盾系统为例,就是一套运行在终端侧的移动存储介质管控能力,不是单纯把 USB 硬件接口封死。通过识别 U 盘、移动硬盘等存储设备的硬件标识,实现权限控制、设备白名单、拷贝行为审计、加密 U 盘管理、临时使用审批,做到 “该用的可以合规用,外来私人 U 盘限制,所有拷贝操作全程留痕”。
简单理解:它是内网 USB 接口的 “智能闸门”,而不是一锤子焊死的铁门。
二、核心作用:能解决哪几类风险
- 外来介质非法拷贝风险:拦截员工私人 U 盘、来历不明移动硬盘随意接入内网,防止图纸、客户资料、财务报表被私自拷贝带出;
- U 盘病毒摆渡攻击风险:阻止带木马、病毒的外来 U 盘接入内网,降低摆渡攻击、勒索病毒扩散概率晋中市人民...;
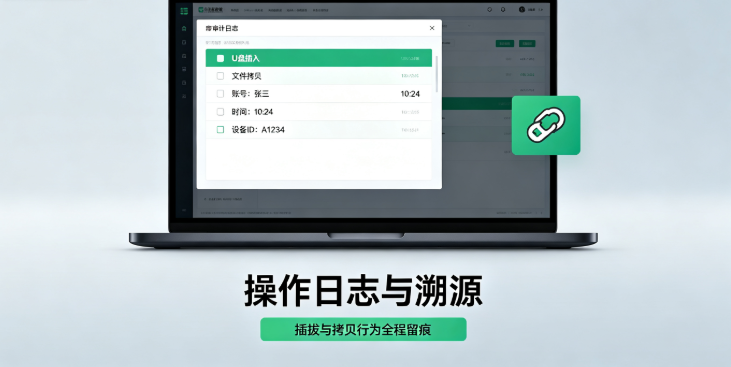
- 行为留痕可溯源:完整记录 U 盘插拔、文件拷入拷出日志,包含设备序列号、账号、时间,发生疑似泄密事件可以回溯取证;
- U 盘丢失数据泄露风险:支持制作加密 U 盘,介质丢失后,在非受控电脑无法读取内部业务文件;
- 兼顾业务灵活性:遇到临时业务需要,可以走线上审批,限时开放 U 盘读写权限,到期自动回收权限,不用人工改策略。
三、适用场景 + 不适用场景
✅ 适用场景
- 有图纸、源代码、客户资料、财务报表等敏感数据的研发、工贸、政务类企业内网;
- 需要满足等保测评,要求移动存储介质管控、操作日志留存的单位;
- 人员流动性较大,存在员工离职前拷贝资料风险;
- 内网电脑数量≥10 台,手工登记 U 盘台账管理不过来,需要集中管理所有终端 USB 策略;
- 岗位差异化需求:研发尽量严控、行政岗位适度放开,不能全部一刀切禁用 U 盘。
❌ 不适用场景(能力边界)
- 无法防范手机 MTP 绕开存储管控:手机以 MTP 媒体设备模式连接电脑,不属于标准 U 盘存储,需要额外外设策略管控,只开启 U 盘管控不能完全拦截;
- 不能阻止员工把文件先传到网盘、聊天软件,再外网下载带走,U 盘管控只管移动存储这条通道,网络外传要配合上网行为审计;
- 无法管控未安装客户端的外来电脑:外来访客电脑接入内网,系统不起作用,需要配合网络准入;
- 不能阻止手抄物理方式窃取信息,只能管控通过 U 盘介质拷贝文件的这条泄密路径;
- 只有寥寥几台电脑,完全不需要 U 盘,直接 BIOS / 注册表禁用 USB 即可,不需要部署整套系统。
四、落地实施步骤
不建议直接全公司强制推送,遵循:梳理→试点→调优→灰度推广
- 业务梳理:统计哪些岗位必须使用 U 盘,梳理企业现有的办公 U 盘清单,区分业务必需设备和私人设备;明确哪些部门要禁用、只读、允许,哪些岗位需要临时审批通道。
- 小范围试点验证:挑选 2‑3 台不同岗位的测试终端,部署客户端;分别插入授权 U 盘、私人 U 盘、移动硬盘,验证:拦截效果、文件拷贝审计日志、临时申请权限功能是否正常,同时验证不影响 USB 鼠标、键盘、加密狗、打印机等非存储外设正常工作。
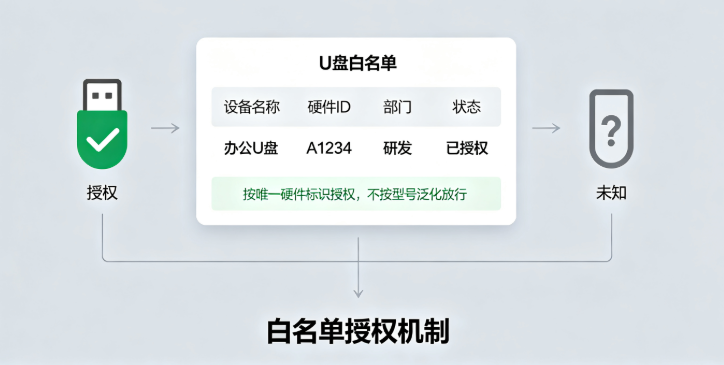
- 配置基础策略:建立 U 盘白名单库,登记企业配发 U 盘硬件 ID;按部门分配策略(禁用 / 只读 / 只写 / 允许);开启 U 盘插拔、文件拷贝审计日志,开启陌生 U 盘接入告警;配置临时 U 盘使用审批流程。需要加密 U 盘的业务,制作企业加密存储介质。
- 部门灰度上线:优先高涉密部门(研发、财务)上线,运行 1‑2 周,收集业务反馈,解决误拦截问题;再向其他部门逐步推广。
- 持续运维:新增办公 U 盘及时录入白名单;定期查看 U 盘操作审计日志;员工离职时,收回对应设备使用权限。
五、常见误区
- 误区 1:部署防 U 盘泄密系统 = 把所有 USB 口全部禁用
真相:全部禁用只是其中一种策略。很多岗位确实需要 U 盘做业务交互,系统的价值恰恰是精细化区分,而不是简单全部封死。一刀切容易引发大量业务矛盾,策略应当按岗位分级设置。
- 误区 2:只要拦截外来 U 盘就万事大吉,不需要开启审计日志
真相:拦截只是 “事中阻止”,日志是事后溯源核心。就算拷贝被拦截,也要留存操作记录;如果只拦截不记日志,真出现安全事件没有取证依据,也过不了等保检查。
- 误区 3:白名单只看 U 盘品牌型号,不看硬件序列号
真相:同型号 U 盘硬件序列号各不相同,只按厂商 PID/VID 放行,员工拿同型号私人 U 盘同样可以接入内网。白名单必须基于 U 盘唯一硬件实例 ID 来做识别。
- 误区 4:上线之后一次性配置完就再也不管
真相:企业 U 盘会新增、报废、丢失;人员岗位会变动。白名单库、权限策略需要持续维护,过期 U 盘没有移除白名单会留下安全漏洞。
- 误区 5:部署完 U 盘管控,就等于解决全部数据外泄风险
真相:U 盘只是泄密通道之一,文件还可以通过网盘、AI 粘贴、聊天软件、邮件外传。防 U 盘泄密系统只管移动存储介质,需要和文档安全、上网审计能力相互配合,不能指望单一模块解决全部数据泄露问题。
- 误区 6:完全依赖技术,不做制度配套
真相:软件是技术底座,仍然需要配套移动存储介质管理制度,明确 U 盘申领、登记、外带流程,否则策略再完善也会被人为绕过。
六、总结
防 U 盘泄密系统不是简单的 “USB 封口工具”,而是一套针对移动存储介质的权限 + 审计 + 审批的综合管控体系,核心目标是“允许合规 U 盘正常办公,拦截外来不明介质,所有操作全程留痕”。
企业要不要部署,看自身敏感资产规模、终端数量、合规要求,不要盲目上线,也不要觉得改注册表就可以替代专业管控。落地重点也不是功能全开,而是要做好岗位分级策略、做好试点验证,避开一刀切、忽略日志、白名单配置错误等常见误区。
同时要认清它的能力边界:只能管住 U 盘这条介质通道,想要完整的数据防护,还需要搭配文档安全、上网行为审计以及企业内部管理制度,技管结合才能真正降低移动介质带来的泄密风险。
责编:璇玑


 扫一扫


 12万+

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


