WireShark数据对象导出分析方法

Wireshark如何导出h264码流和h265码流 是对别人写的插件和导出方法的一个总结吧,以下方法亲测有效,属于转载! 导出264的方法请参考原文博客:https://blog.csdn.net/volvetandanny/article/details/47087641 插件下载地址:https://download.csdn.net/download/volvetandanny/8937395 导出265的方法原博客地址:https:/... 阅读详情
文章前言

网络安全是当今互联网时代中不可忽视的问题,随着网络技术的不断发展,网络攻击手段也变得越来越复杂和隐蔽,因此网络安全工作者需要具备一定的技术能力和工具使用能力,其中WireShark是一款广泛使用的网络协议分析工具,可以帮助用户深入了解网络数据包的传输过程,从而提高网络安全防护的能力。本文将介绍WireShark的对象导出功能,帮助读者更好地利用这一功能进行网络数据包分析和安全防护工作

文件传输

用户使用各种不同的应用程序传输文件时在传输层走的协议大多都是TCP协议,有时候一个文件可能会使用一个数据报文完成传输,有时候也可能会因为数据体量较大导致需要分割为多个报文进行传输操作,而这些报文依旧保持一定的序列进行传输,我们将这些有顺序的数据包就被称作流,Wireshark的"流跟踪(TCPStream)"功能可以将捕获到所有的通信数据包重组成完整的会话或者文件并对其进行还原操作

对象导出

对象定义:如果两台设备在网络中有进行文件传输,那么这个传输的文件就是对象

报文示例:https://wiki.wireshark.org/SampleCaptures
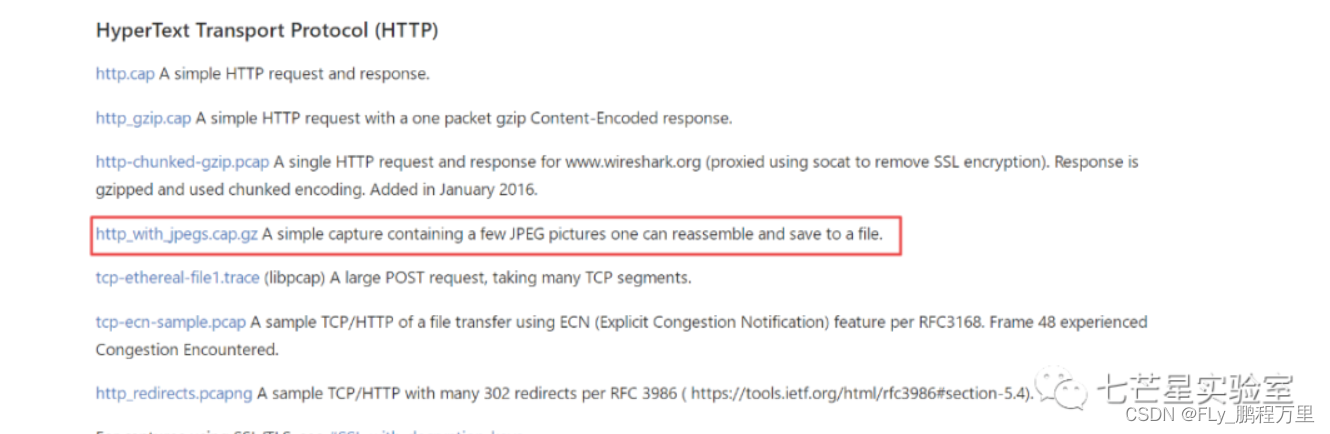
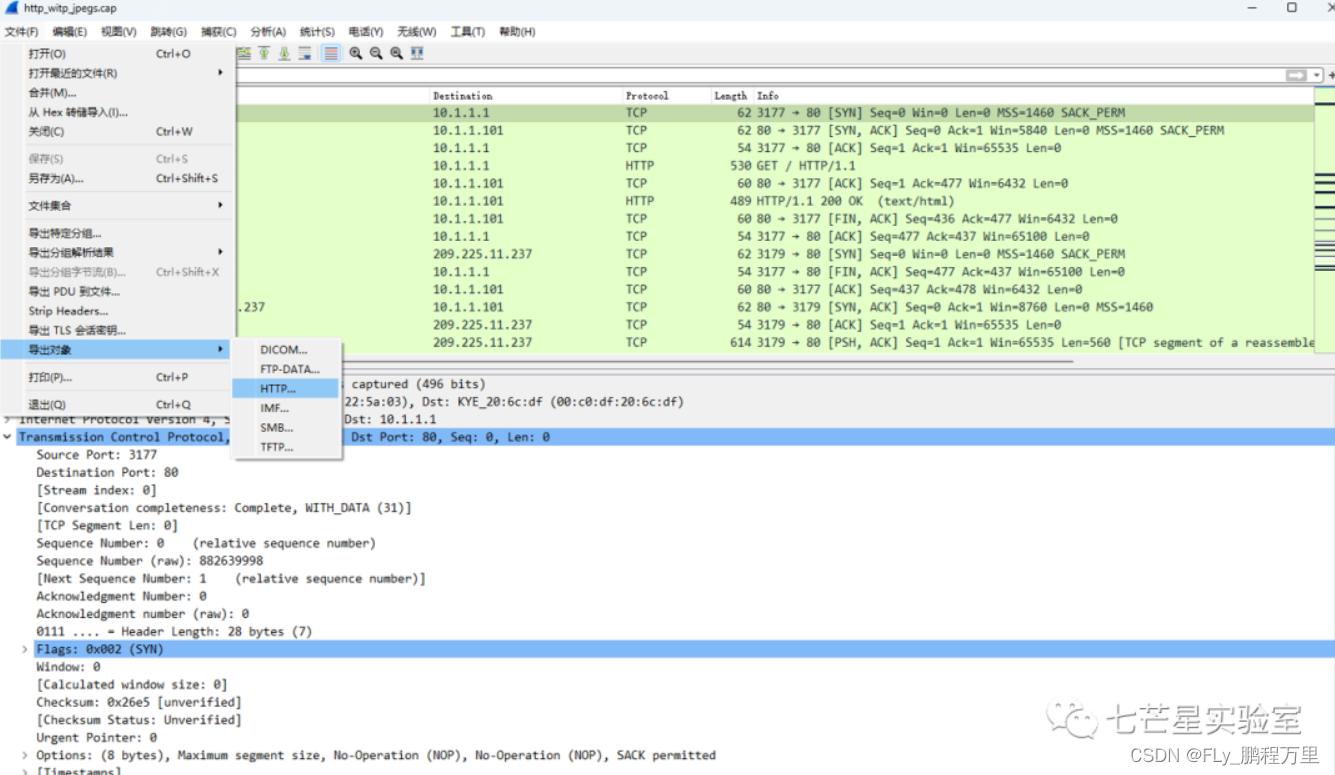
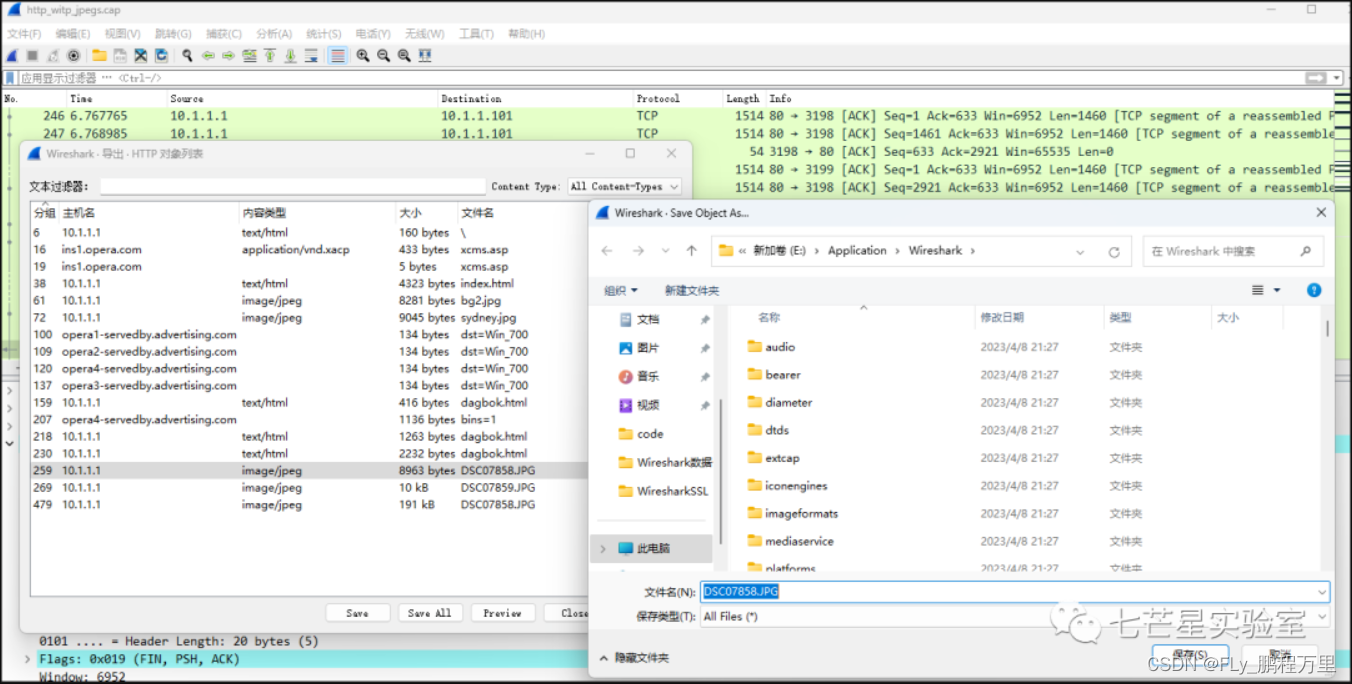
使用WireShark打开数据报文,之后使用Wireshark提供导出对象的功能,文件—导出对象
之后可以看到使用HTTP协议进行传输的文件对象如下:
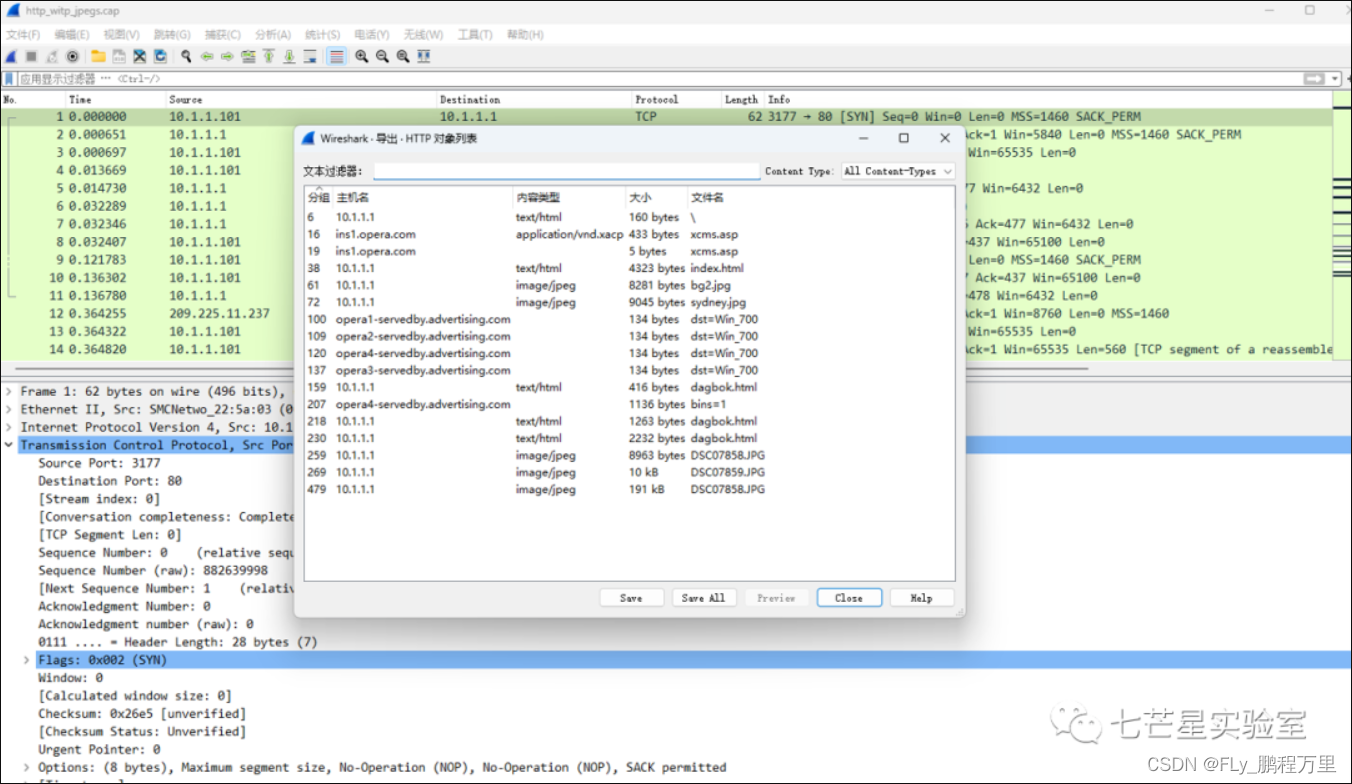
之后使用"Save"保存对象到本地
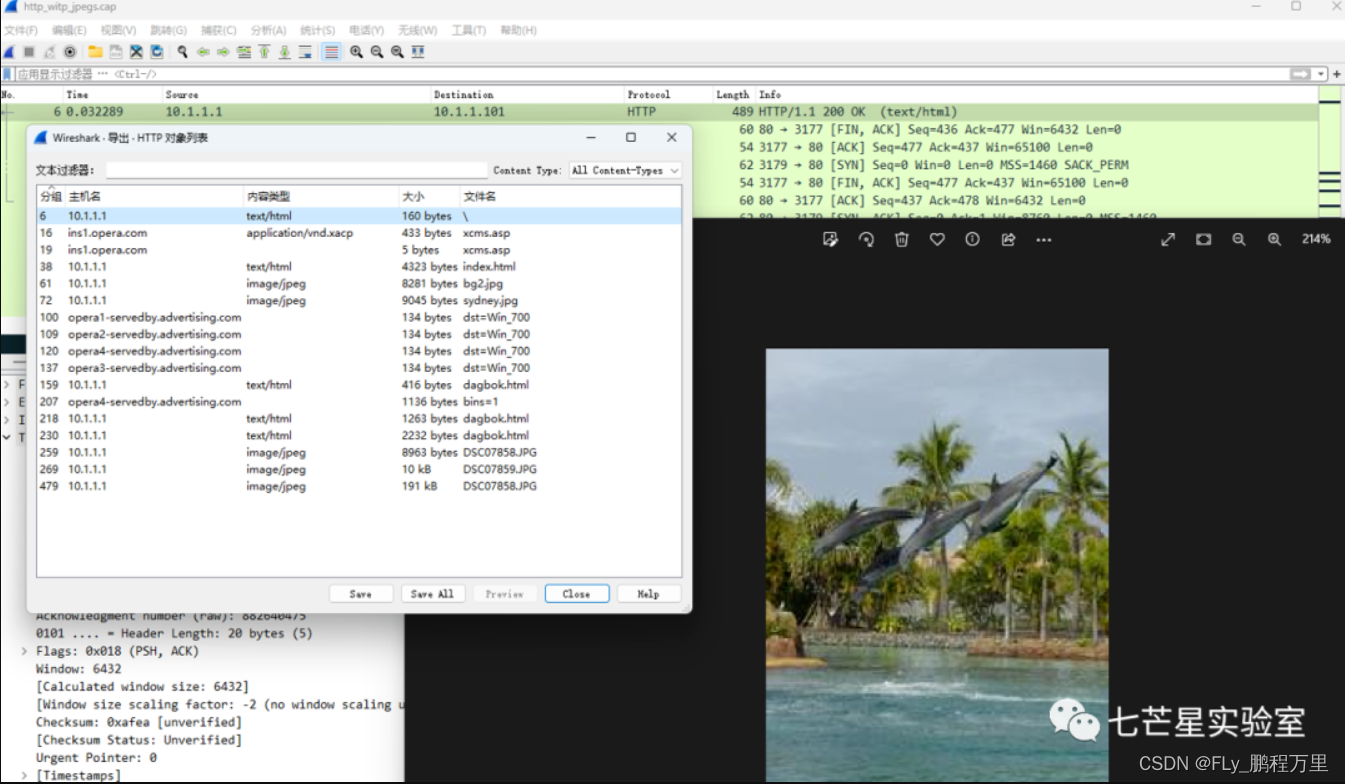
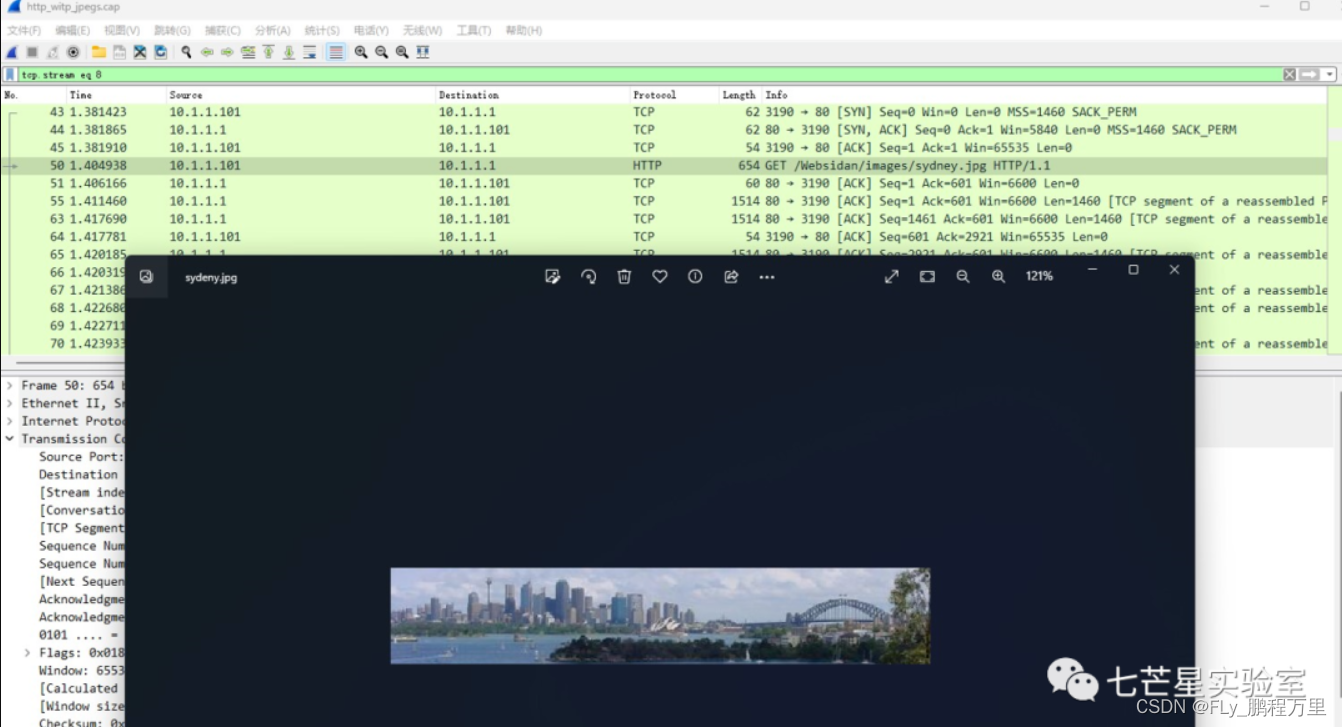
图片文件如下所示:
数据流类  

首先使用显示过滤器对数据包进行过滤处理
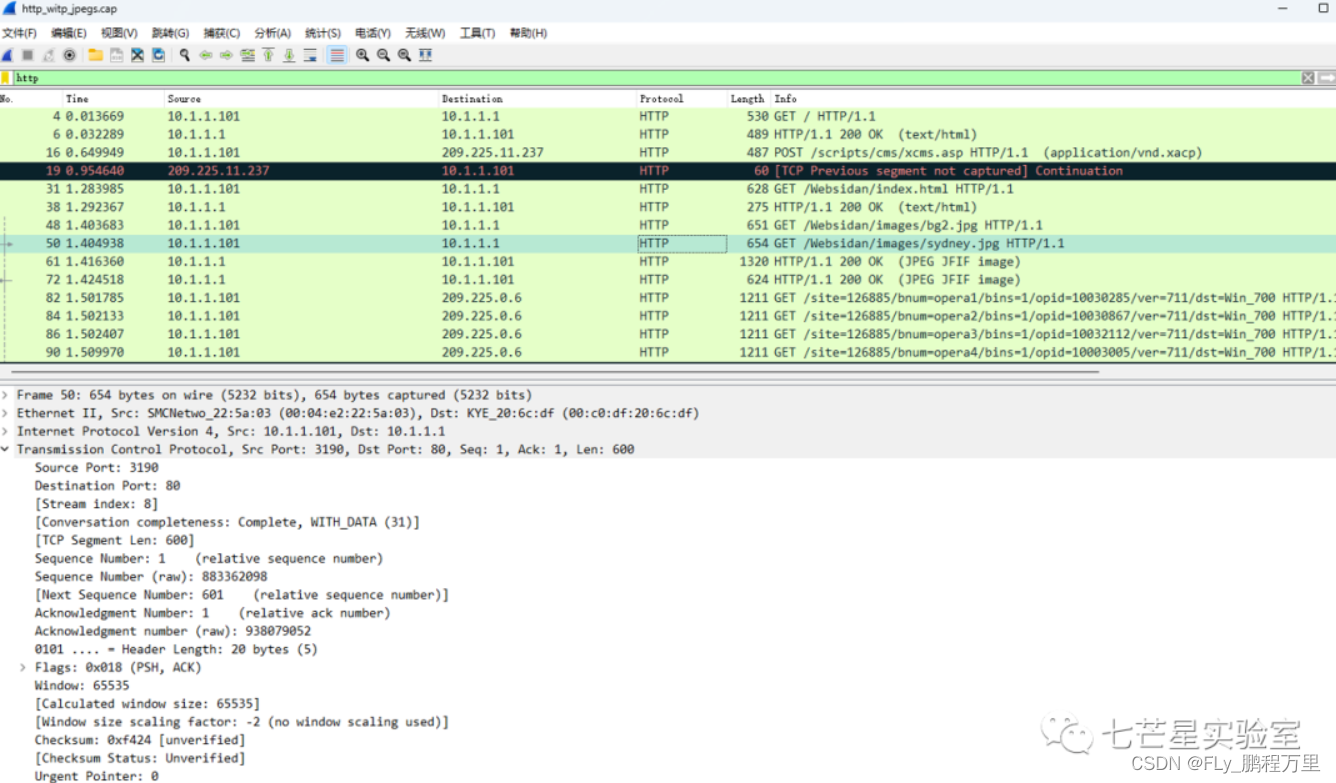
之后选取文件获取数据包进行跟踪其数据流
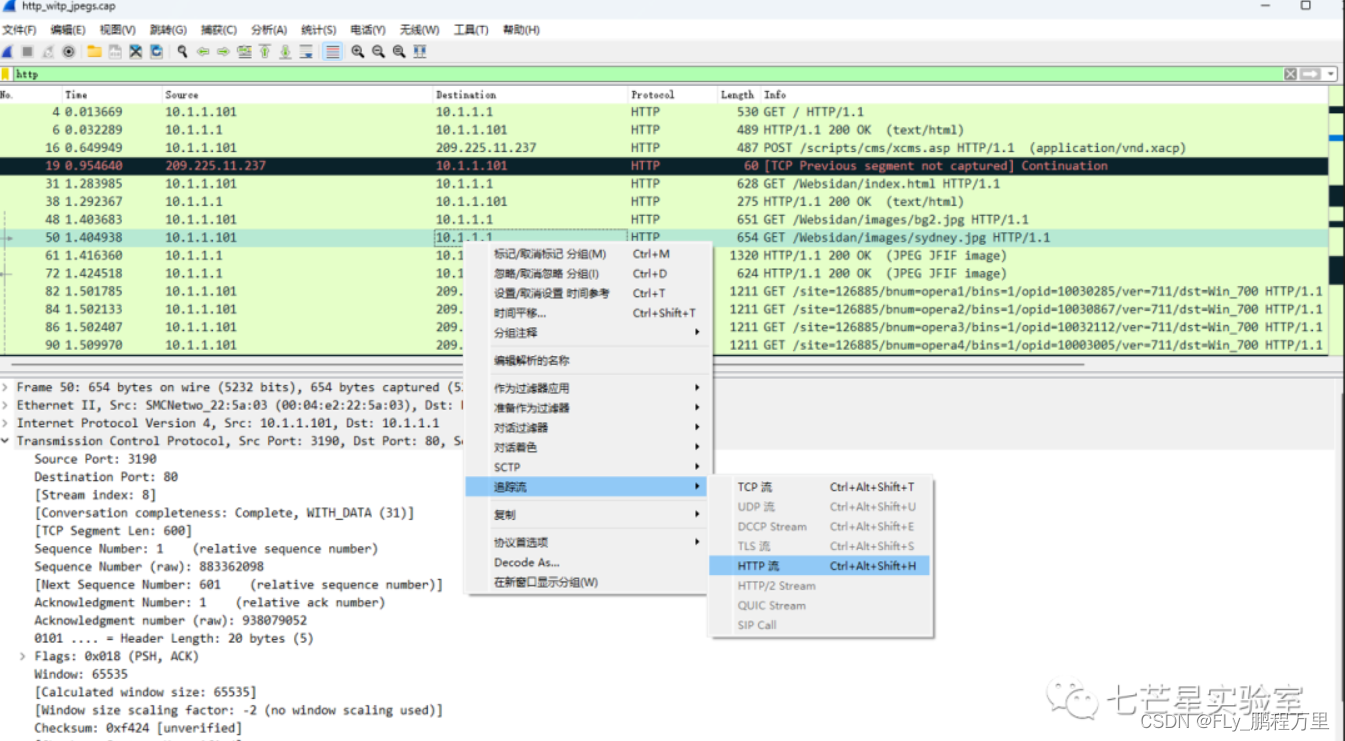
在下图中的左下角选择一个方向的数据流
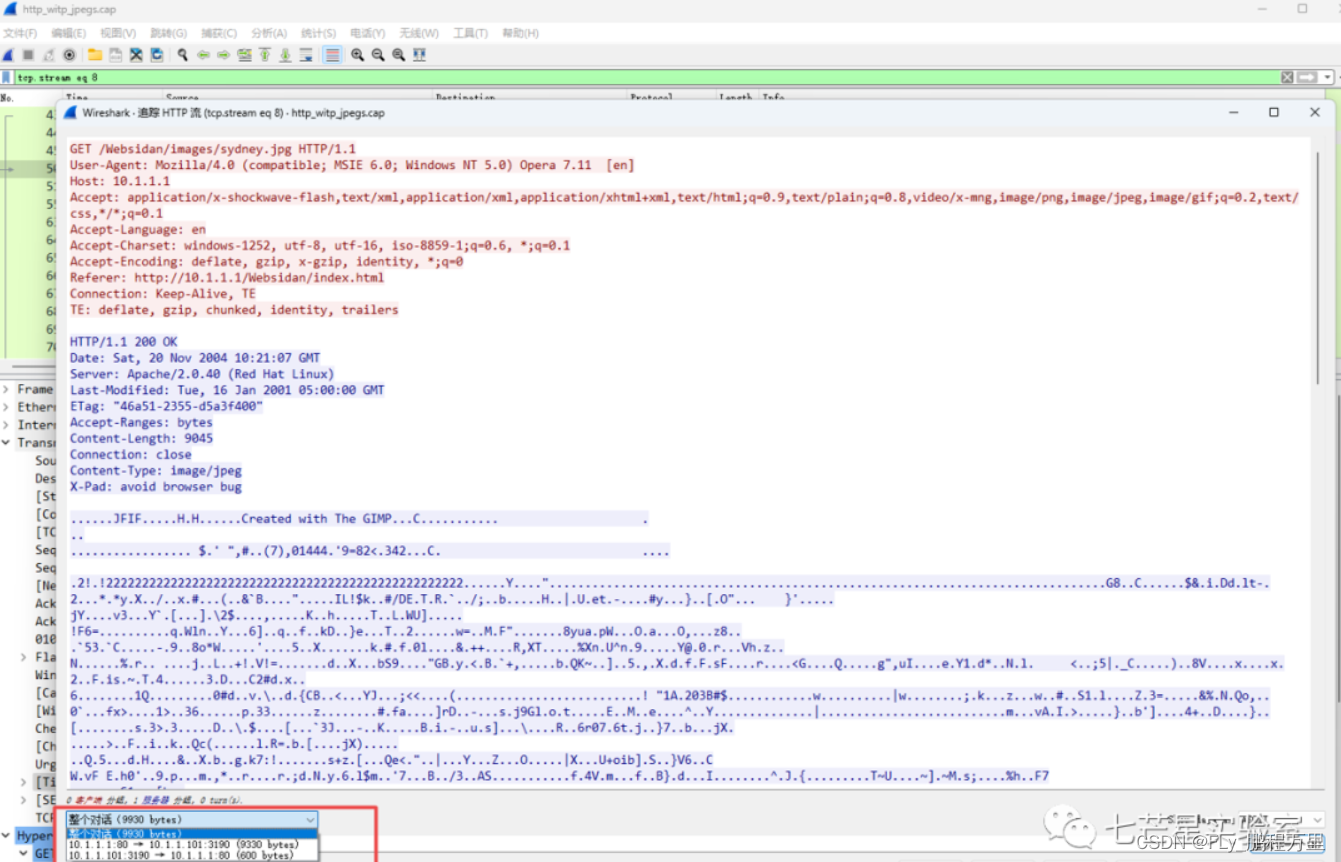
这里我们选择回显数据包的数据流,同时在右下角显示或保存数据选择"原始数据"
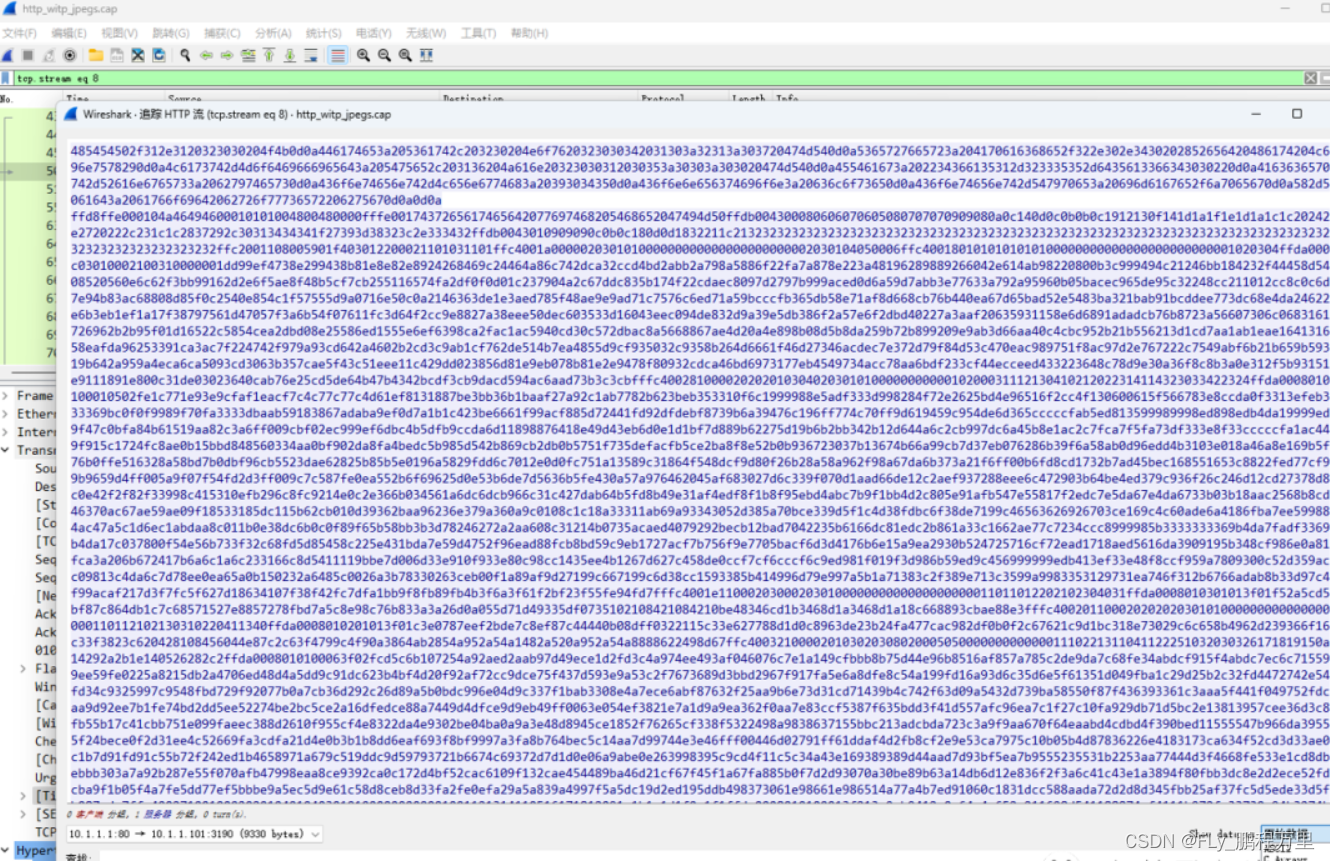
将文件保存为bin文件,使用notepad++打开文件后会看到如下内容
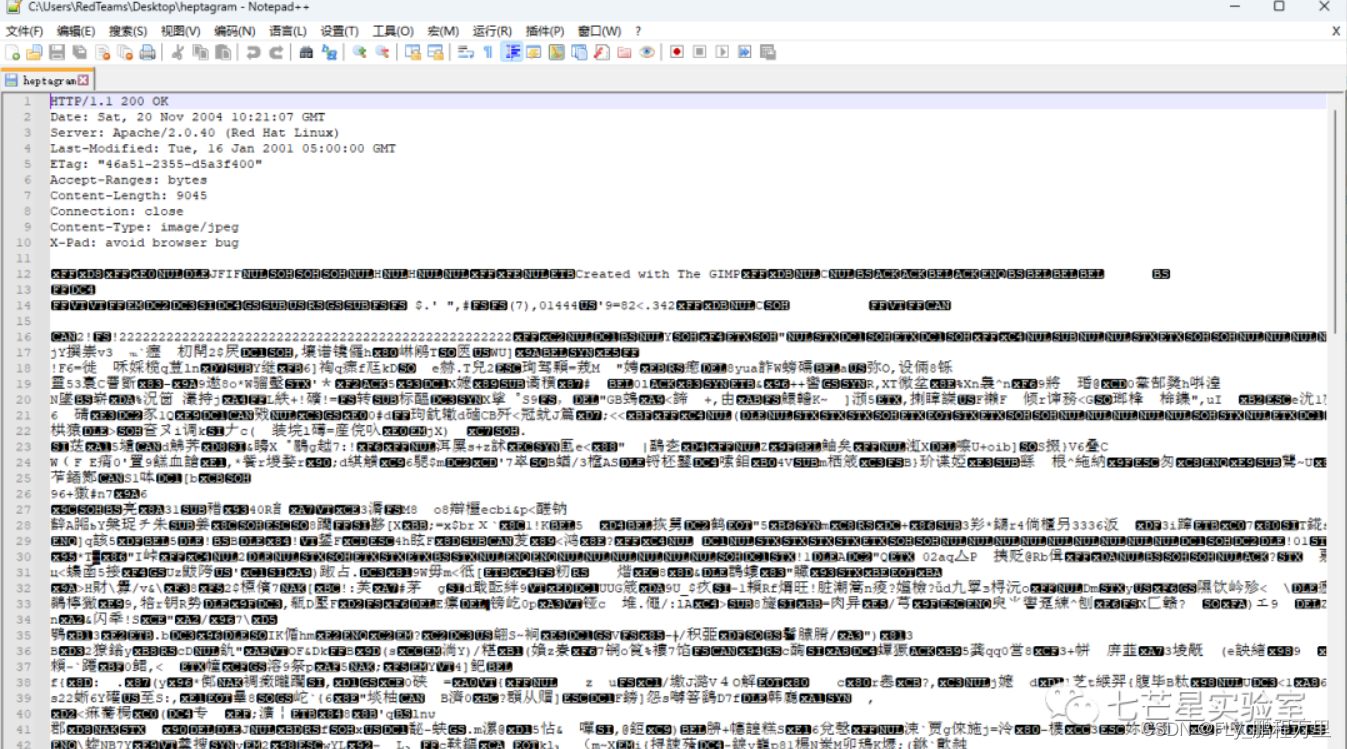
清除上面的响应头部分,之后将文件保存为xxx.jpg,查看原图后可以得到如下结果:
多文件类

这里我们以一个CTF题目为例来介绍如果传输过程中数据报文过大进行数据拆分后我们如何将其进行还原出源文件的过程:

题目描述:抓到一只苍蝇!

题目文件:misc_fly.p.capng—https://pan.baidu.com/s/1kVyyCbt

解题步骤:首先使用wireshark打开对应的流量数据包misc_fly.pcapng
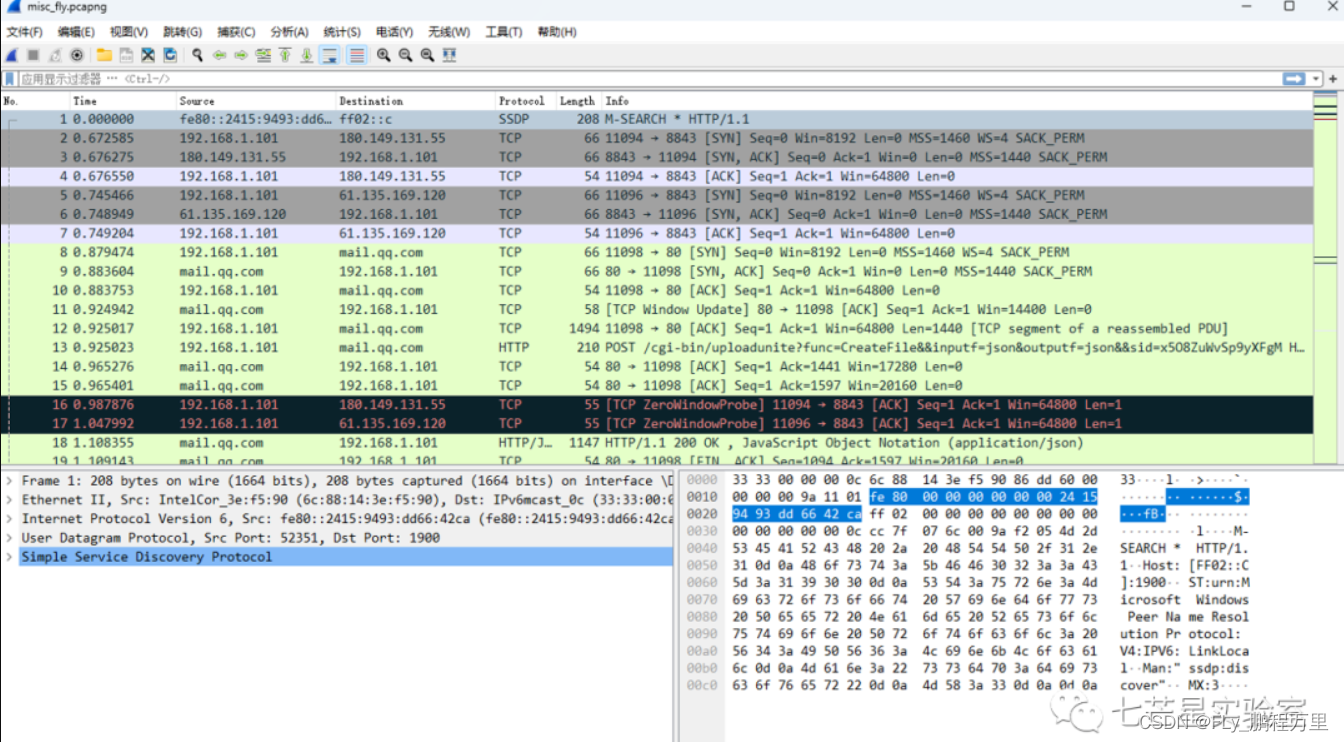
使用HTTP过滤一下协议
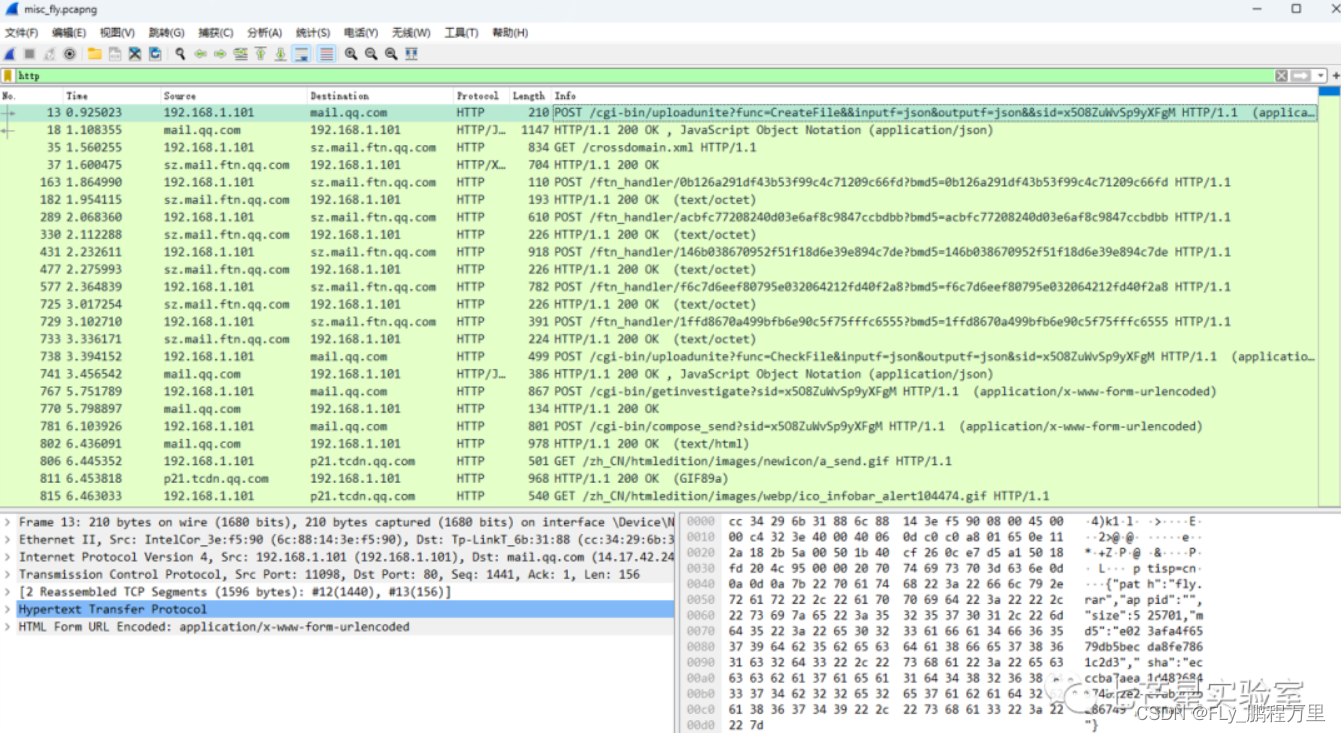
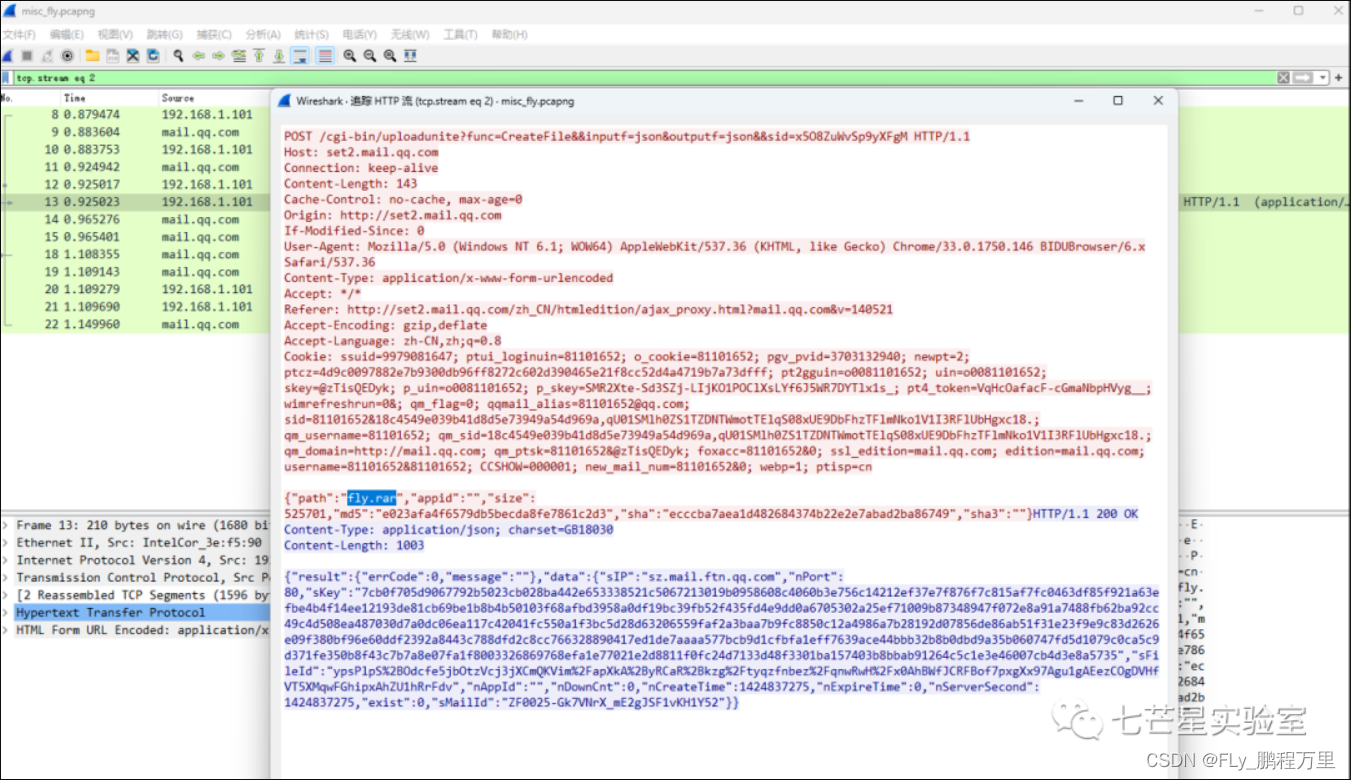
根据数据流,从中发现请求参数中一个"fly.rar"的关键字眼,size为525701,md5值为"e023afa4f6579db5becda8fe7861c2d3",而考虑到我们的题目"抓到一只苍蝇!",多半和这个上传的压缩包有关系
下面就是要还原出这个压缩包了,首先我们过滤一下请求类型:

http.request.method=="POST"
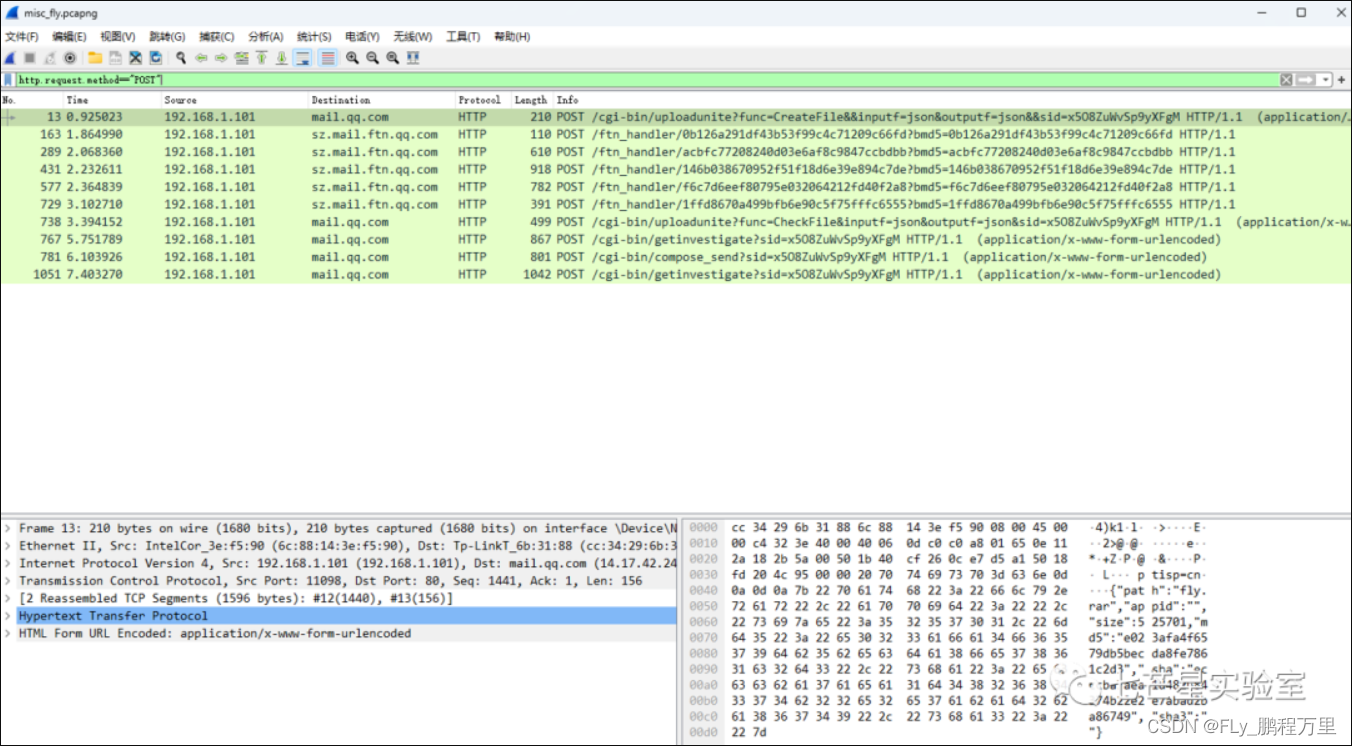
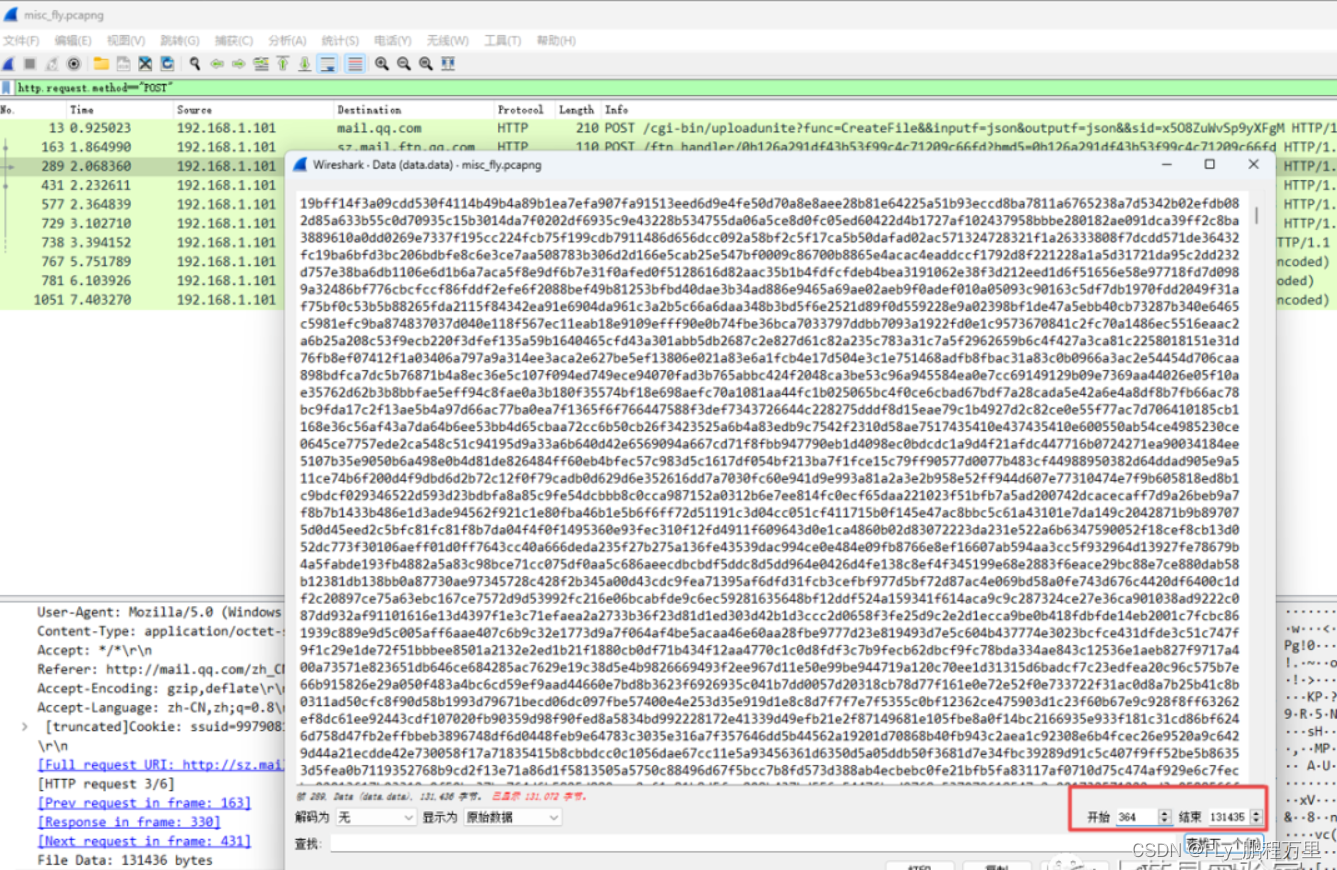
从数据包的结构上看应该就是第二至第六个数据包是数据传输的过程,之后点开第二个可以看到MediaType的长度为131436
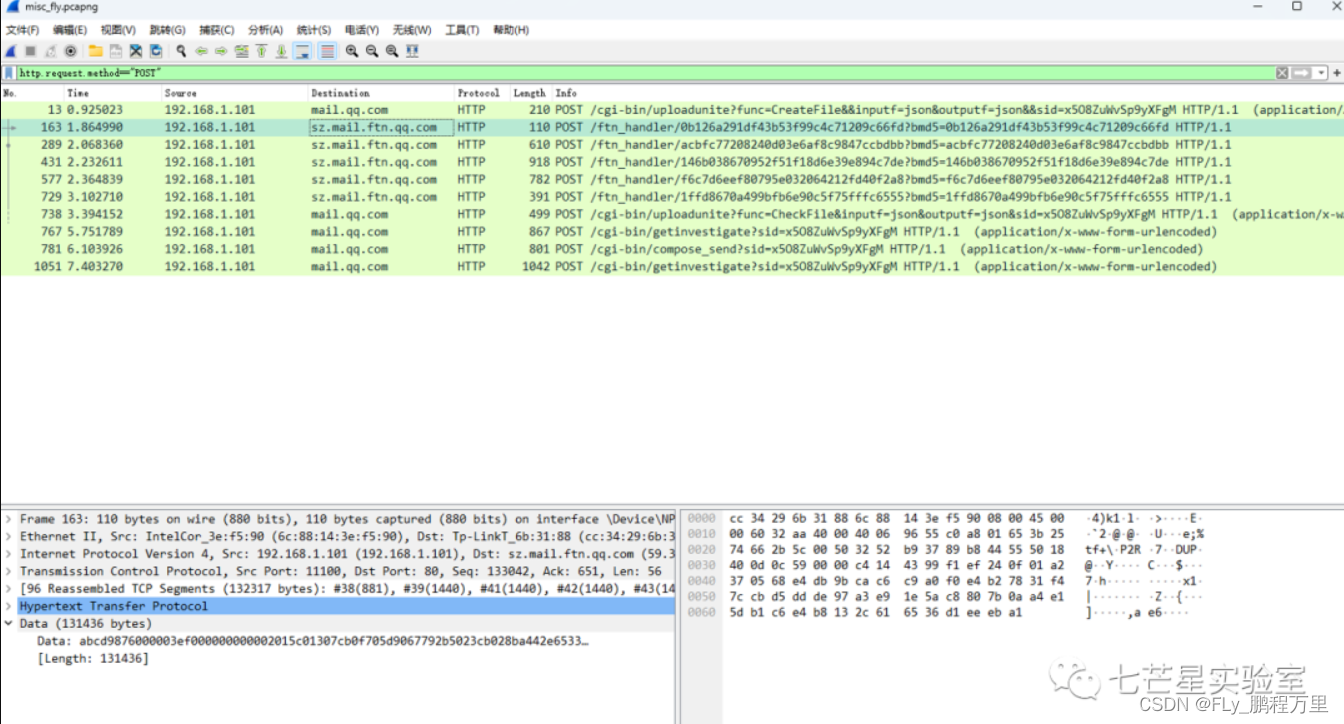
第二到第五个都是一样的长度,第六个为1777,应该是剩余的最后一部分数据
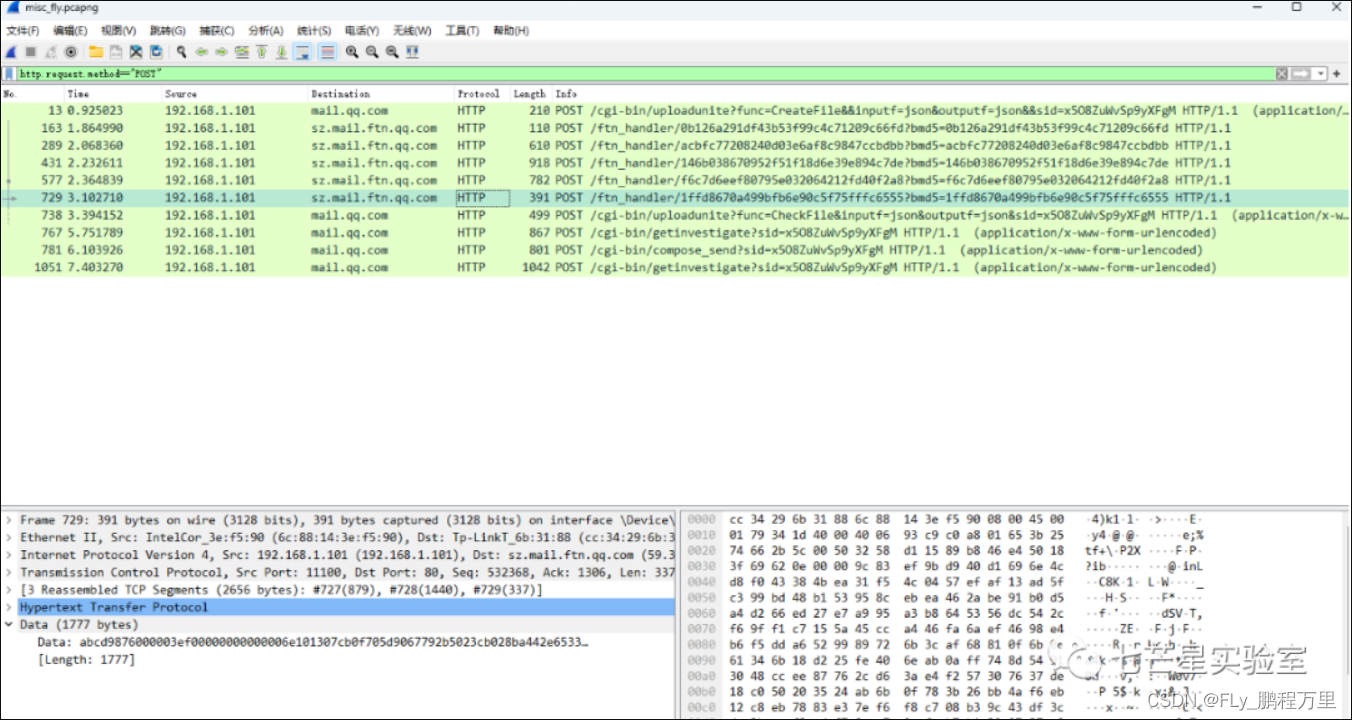
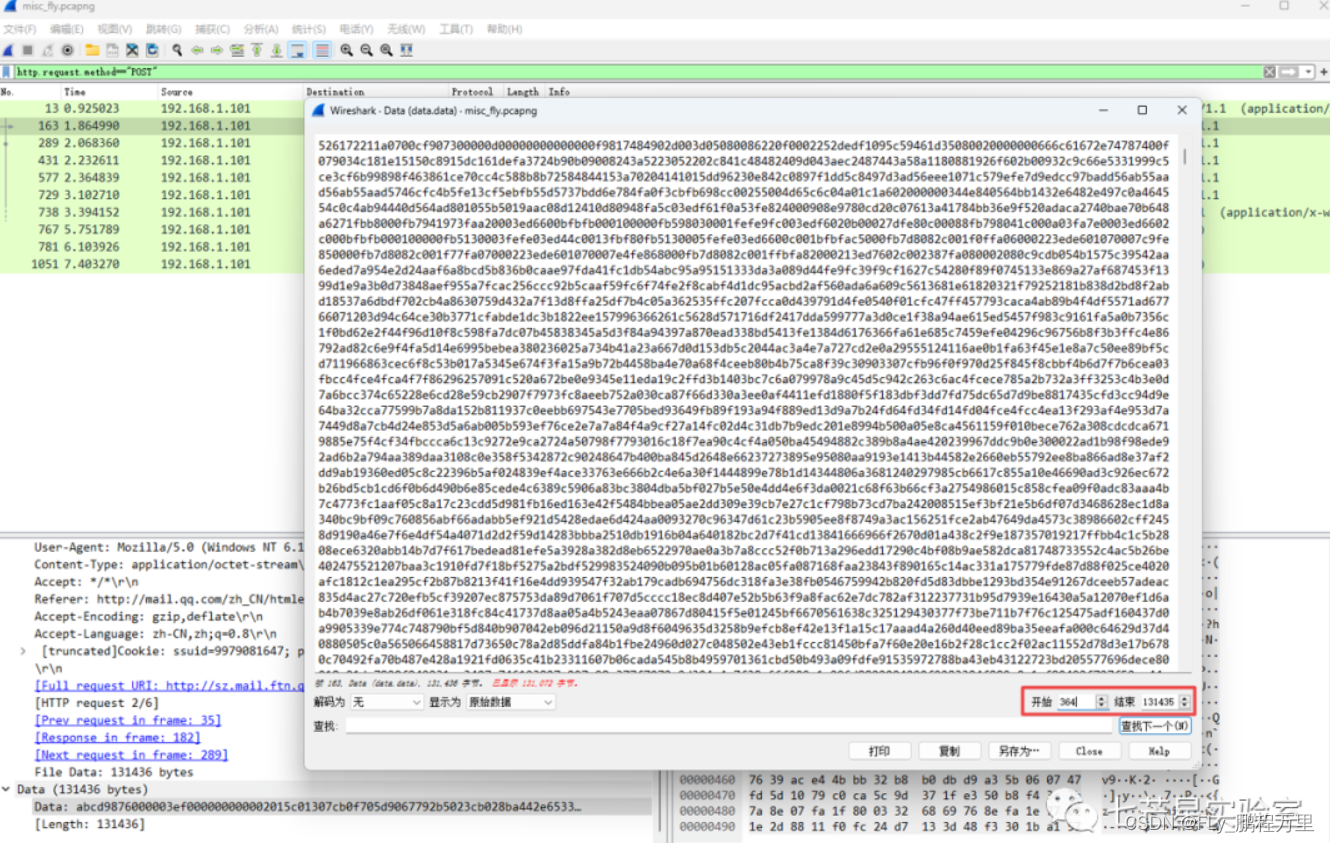
但是131436*4+1777=527521,这与之前给出的fly.rar的长度525701差1820,由于每个包都包含头信息,所以1820/5 = 364,即每个包的头信息为364
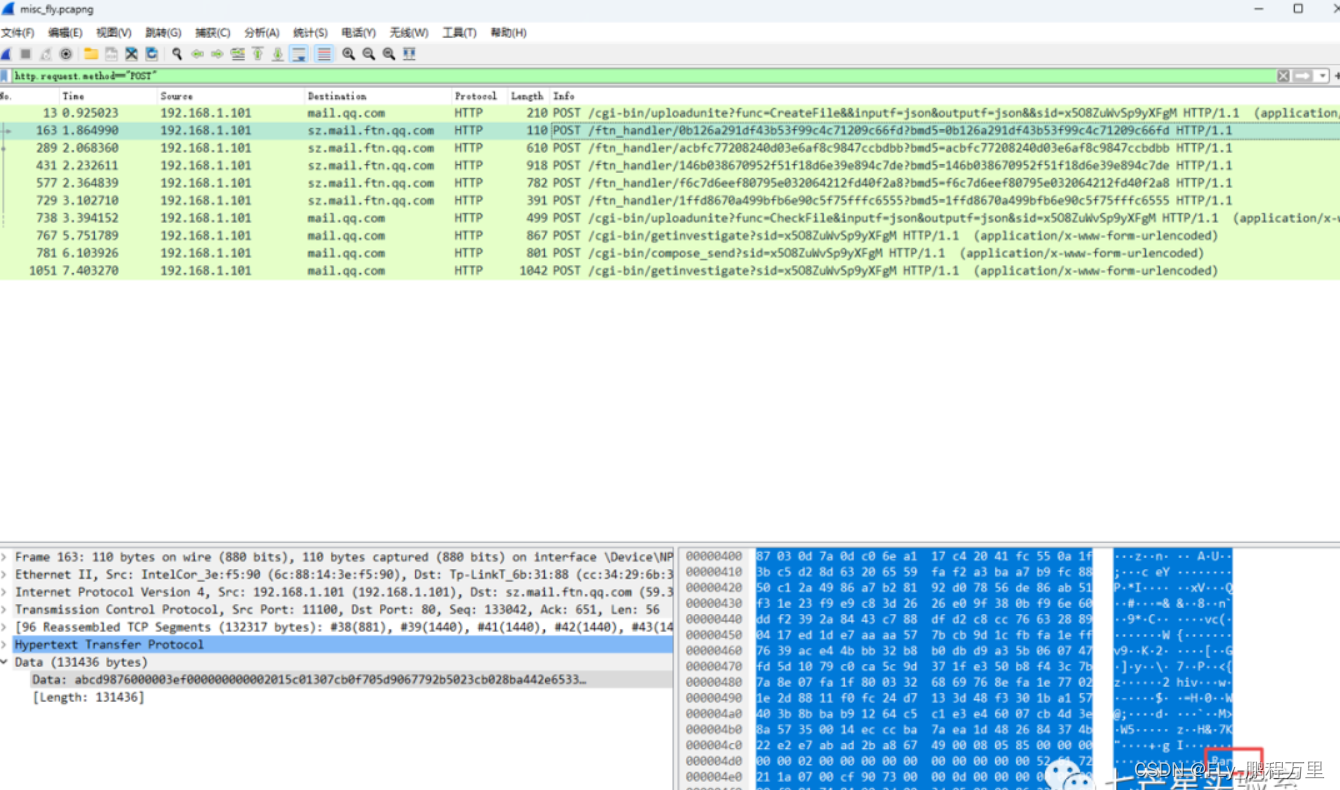
每个包都做同样的操作即可得出5个文件,再将这个文件按顺序拼接即可
之后将5个文件进行合并为一个fly.rar文件,这里我们直接使用Linux的cat命令来完成

cat 1 2 3 4 5 > fly.rar
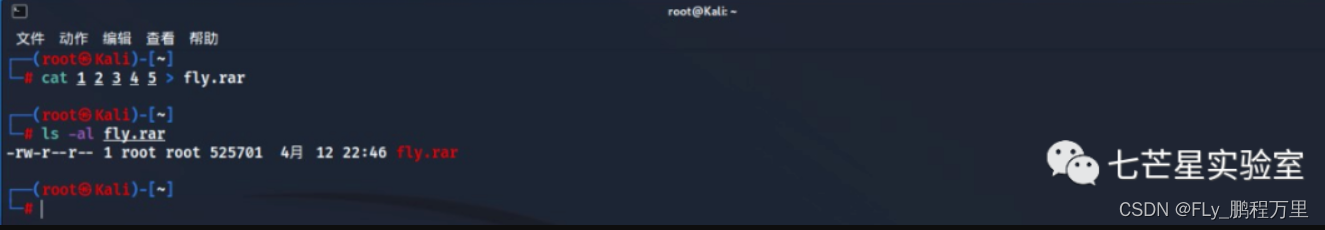
之后计算一下md5,可以看到md5值正确

md5sum fly.rar

之后我们直接打开压缩包时会发现有问题:
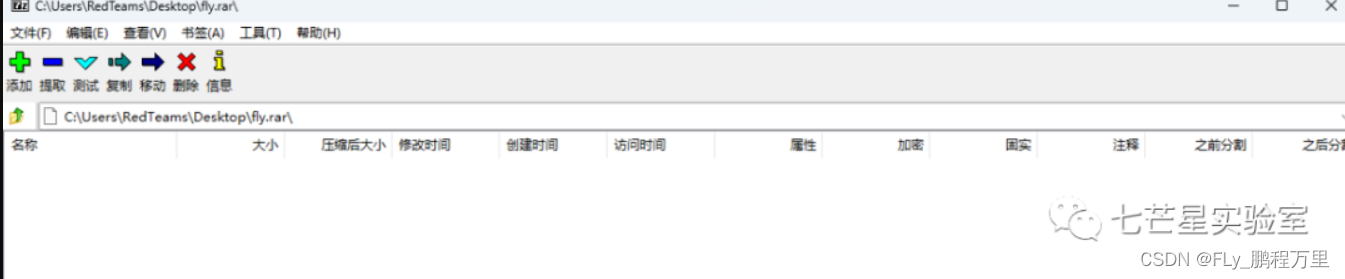
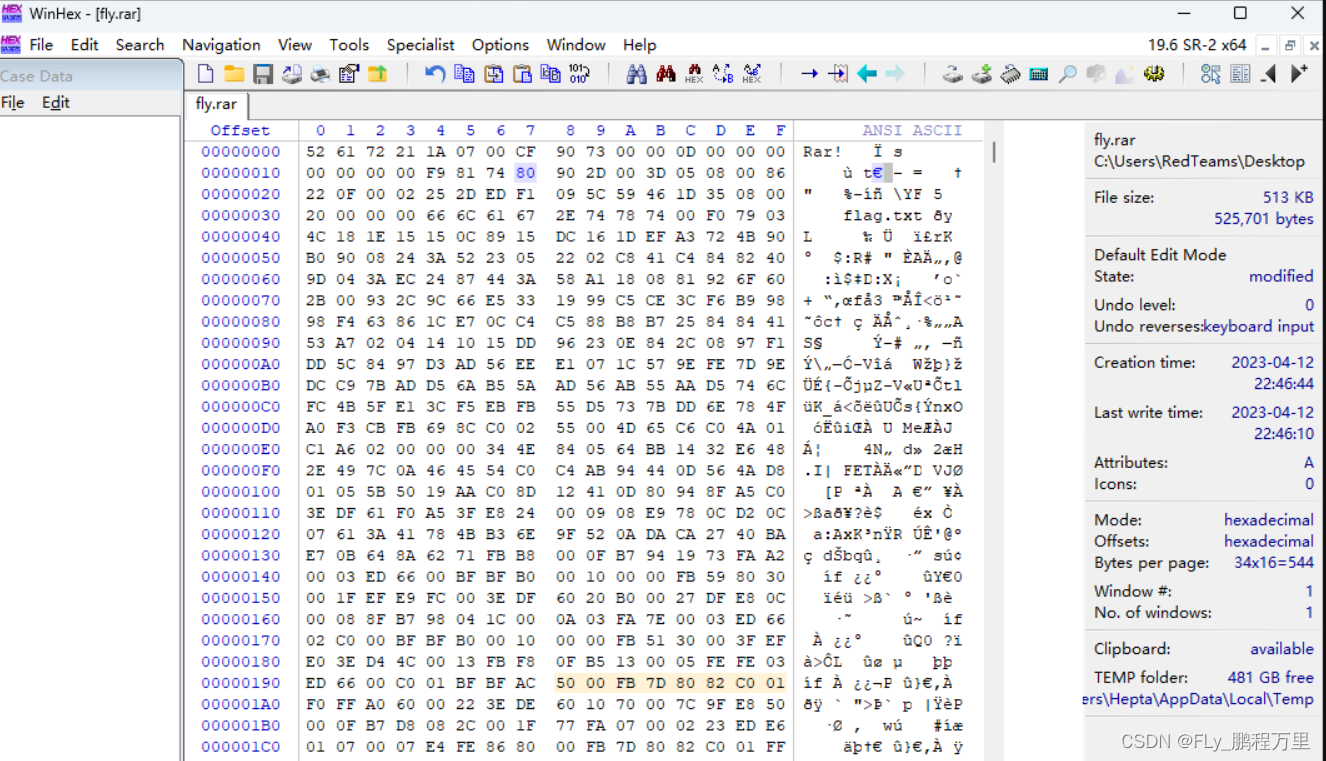
这是因为设置了伪加密,需要修改加密位,将0×84位置改为0×80即可
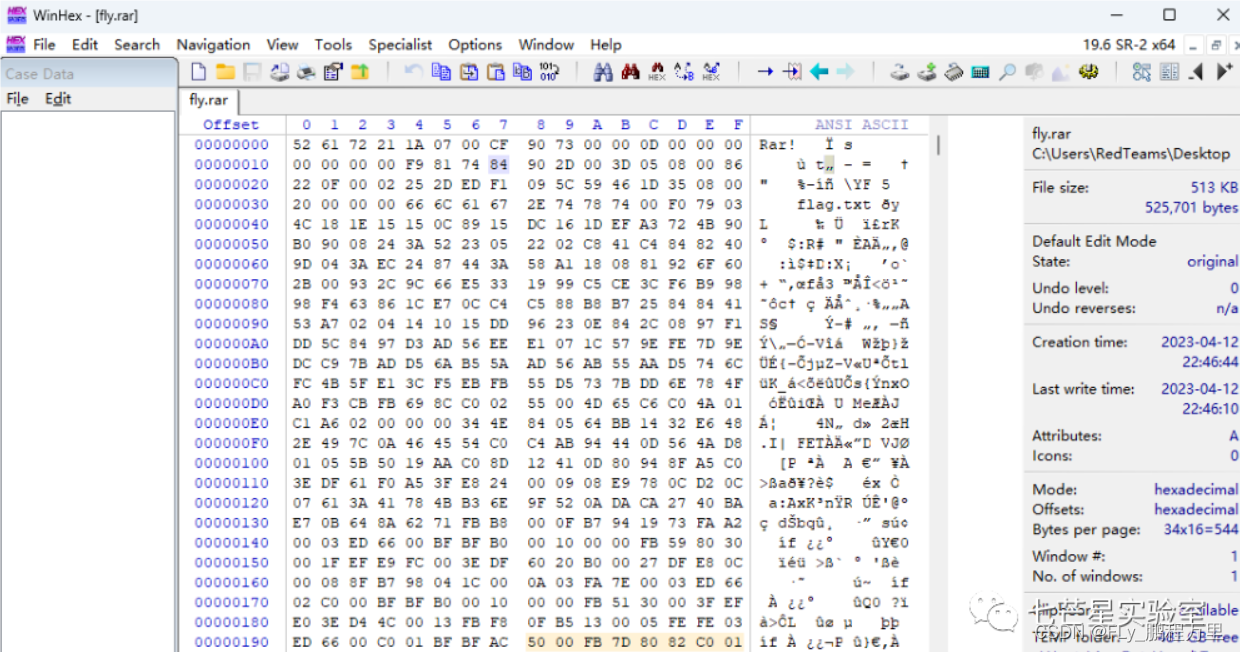
之后重新打开压缩包
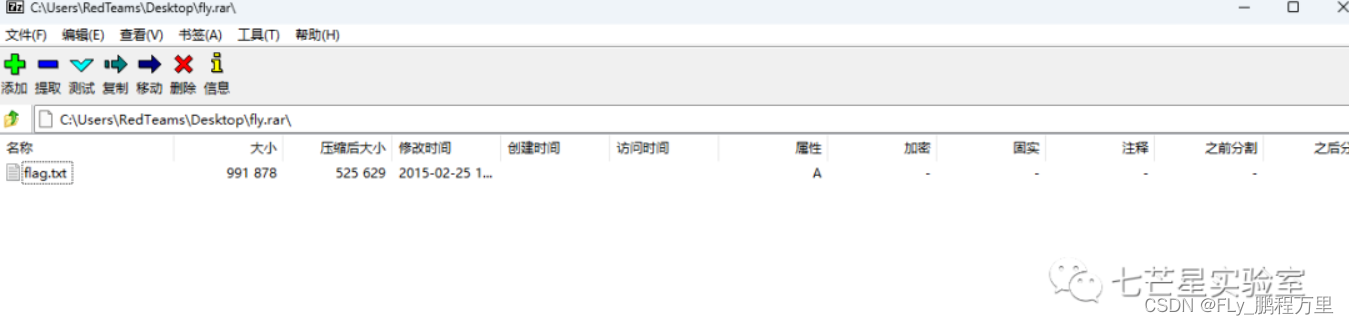
查看文件发现是一个二进制文件:
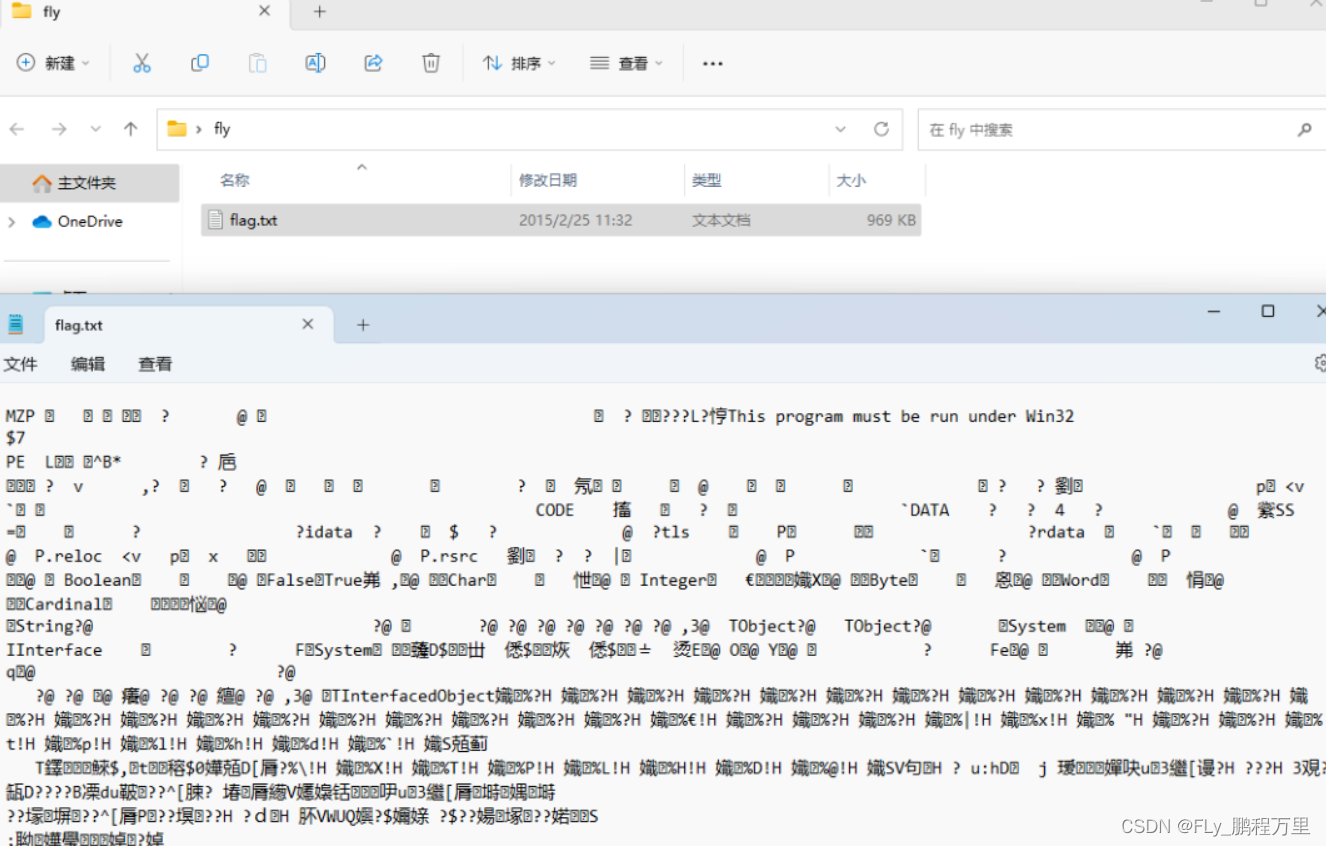
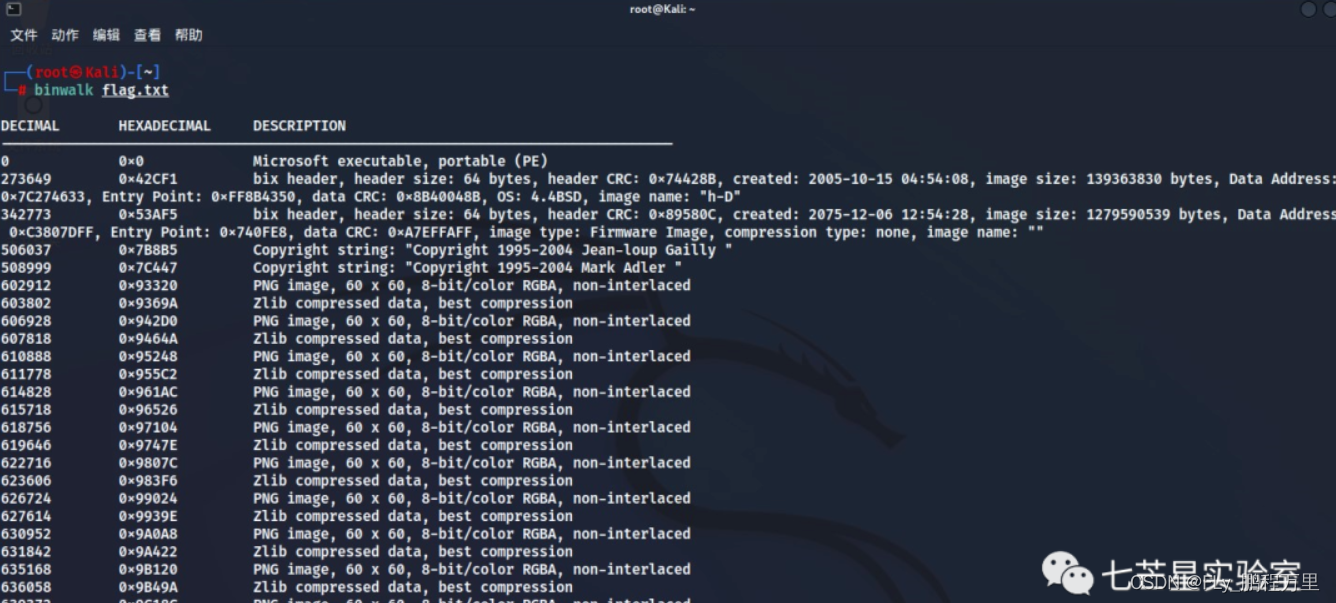
之后使用binwalk查看文件信息,发现其中包含多个png文件

binwalk flag.txt
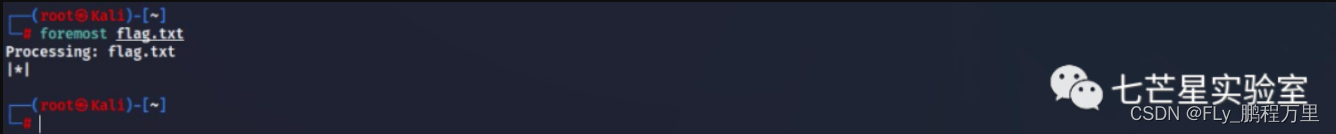
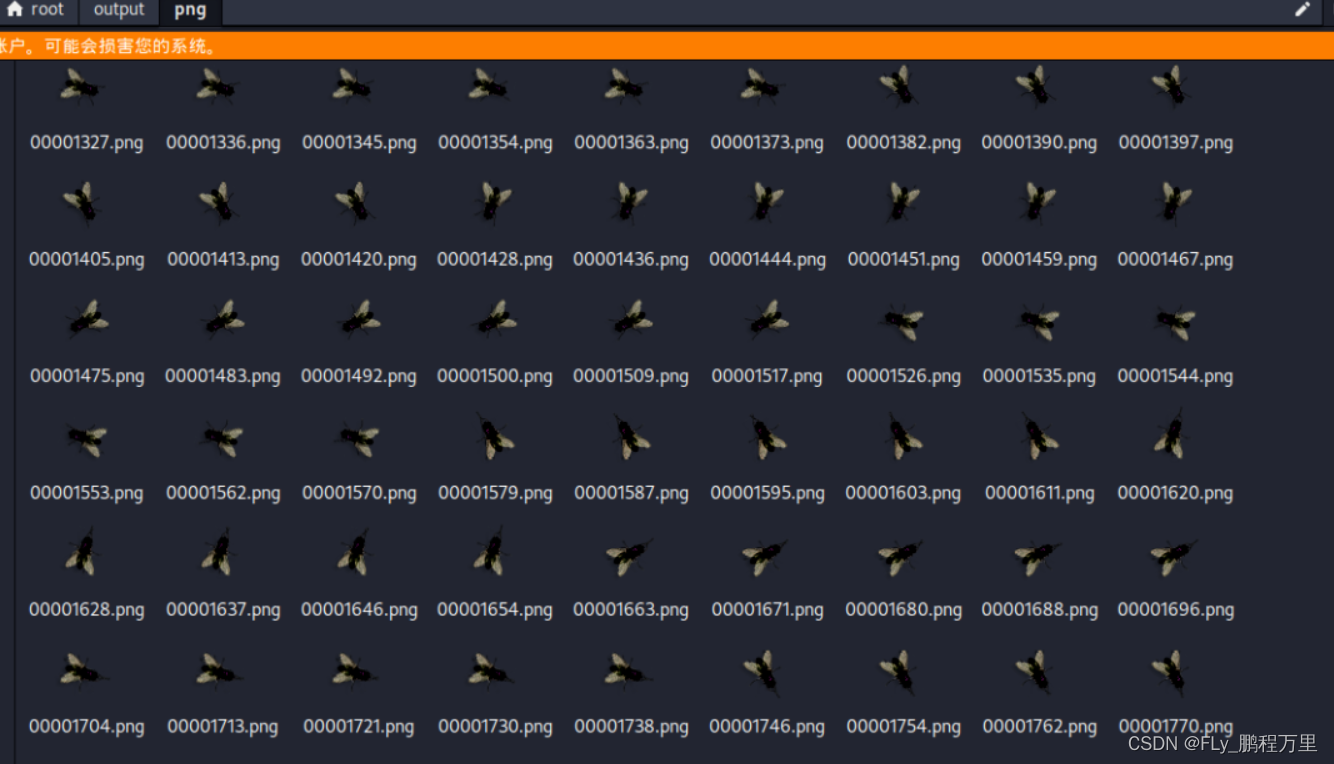
之后使用foremost分离文件

formost flag.txt
之后从众多的png文件中发现一张二维码
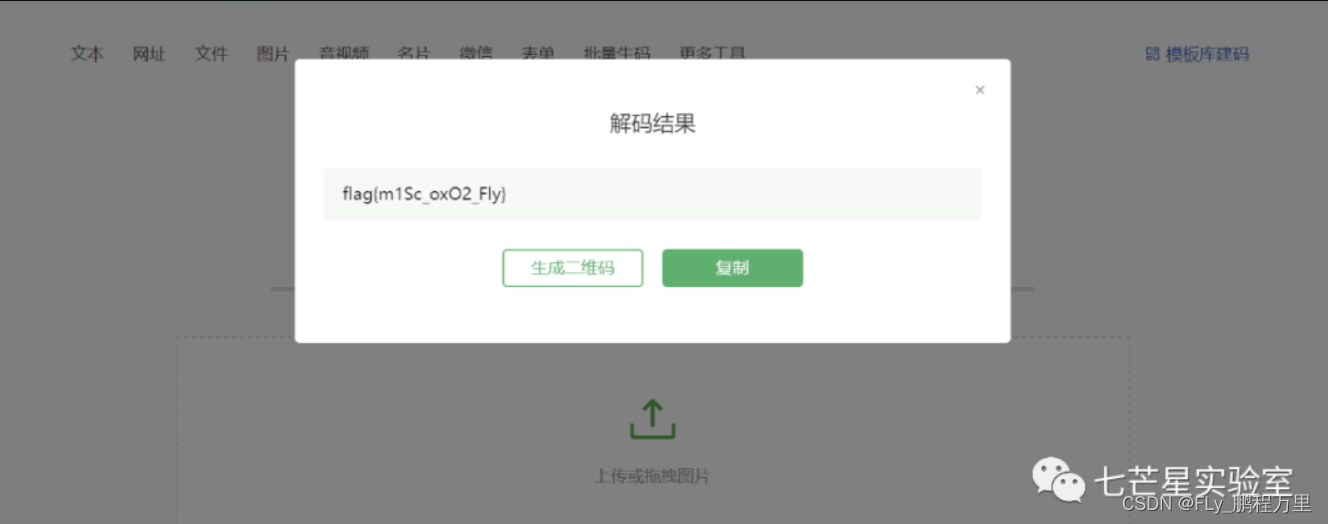
之后扫描二维码获取到flag
文末小结

本篇文章我们介绍了WireShark在进行数据报文分析时如果发现有数据传输时如何将传输的文件进行还原出来的两种方法,其中单个大文件的分包传输可能还需要一些复杂的操作步骤和计算过程,在处理时需要尤为注意一下

用python编写脚本从wireshark导出的数据文件中提取数据 上篇文章搭建了一个UDP多播程序的基础,所谓基础,就是看着它,我可以写简单的多播程序了,可以在这个基础上面开始工作了。  会多播了,多播的内容从哪里来,播出什么内容呢?呵呵,有个设备,没有通讯协议,用wireshark抓包,分析协议,编程实现之,这就是此次多播的任务。 启动wireshark,抓取数据包,导出为文本文件,三五十兆的文件,ultraedit搜索,观察,眼睛都看直了,有 阅读详情

相关推荐

Wireshark HTTPS解密实战:从密钥导出到明文捕获

HTTPS解密是网络调试中关键的基础能力,其本质并非破解密码,而是通过合法获取TLS会话密钥(如pre-master secret或session key),使Wireshark能还原加密的HTTP载荷。该技术依赖客户端主动输出密钥日志(如Chrome的SSLKEYLOGFILE)、服务端配合或eBPF内核级提取,核心原理基于TLS协议密钥派生机制与Wireshark的NSS Key Log Format解析能力。它广泛应用于前端API调试、移动端证书校验故障排查、微服务链路分析等工程场景,但严格限定于自有

weixin_30730053的博客 789

Wireshark教程:从Pcap中导出对象

Wireshark教程:导出流量对象

nuan444979的博客 8847

wireshark抓包数据提取TCP/UDP/RTP负载数据方法

在视频抓包分析过程中,有时候需要从TCP、UDP、RTP中直接提取payload数据,比如较老的摄像机,有一些直接通过TCP/UDP传输视频裸流,或者PS打包的视频流,通过提取TCP和UDP的负载数据就可以直接组成裸流或者PS流文件,通过视频分析工具(Elecard StreamEye Tools,可关注公众号。的消息)分析视频流数据是否正常。的消息,获取提取方式,这里详细介绍直接提取RTP负载,不做任何组包操作,这里以PS over rtp流的包为例,从此包中提取RTP流的方式。

技术控的笔记 16万+

导出 wireshark 网络包二进制数据的三种方法

右键选中的元素,从菜单中选择“复制->将字节复制为十六进制 + ASCII 转储",或者选择“...as Hex Dump” 也可,两者的区别仅在于,前者右边会多了字符区显示,与 Wireshark 元素详情中展示的更为一致。经过一番测试,发现导致转换失败的原因仅有两个:冒号和随后的两个空格,因此需要对导出的数据进行一番修改:将地址与数据部分的三个空格,改为一个冒号加一个空格的形式。图中 Data 部分就是我们关心的数据包,想要进一步分析,需要将它导出为原始的二进制文件,这里一共有三种方法,下面分别说明。

weixin_55010563的博客 1755

新版本Wireshark导出视频流

wireshark旧版本可以导出负载,但是升级新版本后没有对应的导出按钮,所以很多人不知道该如何导出视频流,以至于单单为了导出视频这一功能很多人依旧使用旧版本。今天给大家分享一下我是如何新版本中导出视频流的。

4480

wireshark提取视频数据之RTP包中提取H264和H265

本文主要描述从wireshark包数据中提取出H264和H265裸流数据方法,裸流通过RTP封包方式发送,从抓包中直接提取视频流数据,进而进行流媒体问题定位

技术控的笔记 17万+

Wireshark 导出特定分组

本文主要介绍如何通过wireshark导出你所需的数据包。

u011186532的专栏 1万+

一站式讲解Wireshark网络抓包分析的若干场景、过滤条件及分析方法

本文详细讲解常用的抓包工具、抓包分析的网络场景、分析抓包时的多种过滤条件以及如何结合常用的协议去分析排查问题,给大家提供一个借鉴或参考。

dvlinker的技术专栏 5万+

使用Wireshark导出数据包中的文件

Wireshark 是一款广泛使用的网络协议分析工具,它提供了导出对象(Export Objects)功能,允许用户从捕获的网络流量中提取和导出特定协议的数据对象。这些对象通常与 HTTP、FTP、SMB、TFTP、IMF 等协议相关的文件或数据,通常是传输中的多媒体文件、网页资源、程序文件等。

u011186532的专栏 4557

【Ubuntu】SMBus Host controller not enabled(虚拟机进入不了图形界面)

SMBus Host controller not enabled(虚拟机进入不了图形界面)

Cappuccino Blog 4万+

Ansys Zemax | 公差分析中的补偿器优化:如何提升系统良率?

本文深入探讨了在Ansys Zemax公差分析中如何有效设置与优化补偿器以提升系统良率。文章指出,补偿器是连接理想设计与现实生产的关键,通过模拟实际装配中的调整(如后焦距),能显著改善公差分析的“悲观”预测。详细介绍了补偿器的添加方法、多补偿器策略、评价函数设计以及通过灵敏度分析和蒙特卡洛档案优化补偿效果,旨在帮助光学工程师制定更符合生产实际的公差策略,从而有效提升产品良率。

weixin_28419039的博客 604

Wireshark 导出SSL证书

如何使用wireshark导出SSL证书。

u011186532的专栏 6537

CarPlay wired(USB)连接方案

CarPlay的wired(USB)的连接方案要求车载设备至少要支持USB2.0 Hi-Speed,支持USB Host Mode,该模式要求车载设备能够工作在USB device模式下,因为Apple设备在CarPlay中是作为USB Host的。而通常情况下,车载设备USB是工作在USB Host模式的,而外接的USB设备是工作在USB Device模式的,因而在这种情况下的CarPlay wired(USB)连接方案中就需要进行USB的模式切换。模式切换完成后便是Apple设备(USB HOST)的枚

Ke8323的博客 1万+

终极指南:如何快速掌握Wireshark数据包导出与在线协作分析

Wireshark作为网络分析领域的标准工具,其强大的数据包导出功能能够与在线分析平台无缝协作,为团队提供高效的网络故障诊断解决方案。本文将详细介绍如何通过Wireshark的导出功能实现数据包的高效管理与协作分析。 ## 🚀 开启数据包导出之旅:新手必知的核心概念 ### 什么是数据包导出功能? 数据包导出是Wireshark的核心能力之一,它允许用户从捕获的流量中提取特定类型的数据或对

gitblog_00320的博客 811

单片机课程设计——交通灯

单片机课程设计——交通灯一、课程设计主要内容1.1 题目1.2摘要1.3关键词二、设计要求三、设计方案四、参考电路设计4.1.1数码管的设计4.1.2对应程序4.2.1独立按键的设计4.2.2对应程序4.2.3 使用逻辑4.3.1LED模块的设置4.3.2 LED实物图4.3.3 LED显示程序五、调试要点5.1 单片机最小系统5.2 数码管模块5.3 LED模块5.4 独立按键六、总结七、成品图完整程序 一、课程设计主要内容 1.1 题目 交通灯设计 1.2摘要 近年来,随着我国国民经济的快速发展,我国机

PKPROTEUS的博客 3万+

最简解决 Unity Error Registry configuration is invalid Unable to connect https packages.unity.cn

前言 在学习其他大佬项目的时候,大佬说项目能直接运行,然后我拉下来就报如下错误 Unity报错:[Package Manager]Error Registry configuration is invalid:Unable to connect “https://packages.unity.cn” 翻了很多博发现是 unity3d 中国增强版的原因,中国增强版屏蔽了国外自定义的插件仓库。 安装 非中国增强版后可以成功打开。 然后大家给出的解决方案都比较激进,大抵就是更换Unity版本就OK了。 当然我是觉

Gipsyz的博客 6833

Wireshark使用技巧及数据包分析方法

前言 Wireshark是一款图形界面的网络嗅探器,支持多种平台,是网络流量分析的利器。它的创始人是Gerald Combs,前身是Ethereal,作为开源项目经过众多开发者的完善它已经成为使用量最大的安全工具之一。最近刚把《Wireshark网络分析就是这么简单》看完,写的很有意思,把一些心得和技巧分享一下,部分内容也也源自个人总结。本文所使用的Wireshark是2.4.0版,可以到官网下载: https://www.wireshark.org/ 一、网络分析 0x00:只抓包头 在进行

qfzhaohan的博客 1万+

lenovo联想拯救者Legion Y9000P 2022款2023款2024款笔记本电脑(82RF,82WK,82WQ,83DE,83DF)原装出厂Windows11预装OEM系统镜像下载

联想原装出厂系统自带所有驱动、出厂主题壁纸、系统属性联机支持标志、系统属性专属LOGO标志、Office办公软件、联想电脑管家、联想浏览器、联想软件商店、legionzone控制中心等预装程序。链接:https://pan.baidu.com/s/1YBji_oh7xOkq-NxnS8Mm8g?链接:https://pan.baidu.com/s/1S7_enXmuoja1a9ASvUT5Fg?拯救者Legion Y9000P IRX9H 2024款【83DE】原厂Win11系统包。

QQ17855069的博客 6475

wireshark 导出证书

1、打开wireshark 输入过滤条件 ip.addr == "xxxxx" image.png 2、选中有Certificate的那一行 image.png 展开, 记住不要双击打开,新窗口是无法使用右键的,展开后的样子是这样的 image.png 导出证书,右键选择'导出分组[字节流],保存格式为'All files',命名,后缀是.cer, 比如ca....

1694

开源工具对比:5款主流大数据脱敏框架评测

数据脱敏(Data Masking/Anonymization),也称为数据漂白、数据去标识化,是指在不影响数据可用性的前提下,通过一定的技术手段对敏感信息进行处理,使其无法被识别或关联到具体个人或实体的过程。当应用程序向数据库写入数据(INSERT/UPDATE)时,ShardingSphere 会拦截 SQL,对配置了脱敏规则的字段,使用指定的算法进行加密/脱敏处理,然后将处理后的数据写入到。如果你的答案是“是”,那么数据脱敏,尤其是针对海量数据的。好的,各位技术同仁,数据安全领域的探索者们,大家好。

小程序开发 1179

新手必看!一步步教您如何获取可用的D音Cookie(为什么我复制的D音Cookie无法正常使用?)

新手必看!一步步教您如何获取可用的抖音Cookie(为什么我复制的抖音Cookie无法正常使用,无法下载无水印视频?)

XiaoqiangClub的博客 1484

Wireshark导出数据包时间和长度

本文介绍了从Wireshark导出数据包时间和长度信息的完整流程:首先保存为pcapng文件以便重复使用;然后导出为CSV格式并删除无用列;接着通过筛选功能保留特定IP地址(192.168.1.103)的数据行;最后删除目标地址列,仅保留源地址发送数据的时间戳和长度这两个关键字段。该流程最终提取出指定设备发送数据包的具体时间和数据量,为后续分析(如绘制波形图)提供了基础数据。

周志超的博客 7972

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

wireshark 导出指定数据包

数据包回放时,如果我们只想将pcap包中的部分数据进行回放,怎么办呢, 首先使用wireshark打开文件, 在过滤器中进行过滤,比如我只想要tcp.stream eq 0的数据,可以如下操作: 过滤好数据,然后依次操作 文件=>导出特定分组=>文件名称。写好就行了,比如test.pcap   最后到指定的目录下打开相应文件,检查是否与预期一致;   注意: 如果只想导出一个包,上图中的“仅选中分组” 选中即可。 ...

hbspring007的专栏 7444

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

Wireshark协议相关功能:过滤、启用/禁用、导出和统计查看

本文将介绍 Wireshark 中协议相关的操作,涵盖:1)过滤/导出指定协议的数据包;2)启用/禁用协议;3)导出协议类型;4)查看协议统计。

u011186532的专栏 3383

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

【亲测免费】 Wireshark H264导出插件

Wireshark H264导出插件 【下载地址】WiresharkH264导出插件 这是一个专为Wireshark设计的H264码流导出插件,能够帮助用户轻松从网络数据包中提取H264视频流。只需简单配置,将插件文件放入Wireshark安装目录并修改初始化文件,即可通过Wireshark的菜单选项直接导出H264视频...

gitblog_06735的博客 626
上一篇: WireShark网络取证分析第三集
下一篇: 【漏洞挖掘】——59、Git信息泄露漏洞检测利用
FLy_鹏程万里
FLy_鹏程万里 优质创作者: 后端开发技术领域 优质创作者: 后端开发技术领域 领域专家: 操作系统技术领域 领域专家: 操作系统技术领域
博客等级 码龄9年 1万+粉丝 1364原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

FLy_鹏程万里

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值