


今天聊一下自动化运维体系。
现代 IT 运维体系正逐步向 自动化、智能化、低成本、高效率 方向发展。自动化运维体系的核心目标是减少人工干预,提高系统可用性,降低故障率,加速交付周期。
自动化运维体系主要包括以下核心模块:
-
监控和告警(Zabbix, Prometheus)
-
配置管理(Ansible, SaltStack)
-
CI/CD 部署(Jenkins, GitLab CI)
-
日志管理(ELK, Loki)
-
自动故障修复(自愈系统)
-
资源编排(Kubernetes, Terraform)
-
安全与合规(IAM, OSSEC)
1. 监控与告警系统
1.1 关键监控指标
-
主机监控:CPU、内存、磁盘、I/O、网络等。
-
服务监控:Nginx、MySQL、Redis、Kafka 等关键业务服务状态。
-
应用监控:应用接口响应时间、错误率、吞吐量。
-
日志监控:异常日志、关键字检测(如 ERROR、OOM)。
-
业务监控:订单量、PV、UV、支付成功率等业务指标。
1.2 监控工具选型
监控体系一般分为 采集、存储、可视化、告警四个核心模块,下面是监控工具
| 监控类型 | 推荐工具 |
|---|---|
| 主机监控 | zabbix,prometheus |
| 日志监控 | ELK stack ,loki |
| 业务监控 | Grafana, Prometheus |
| 分布式链路追踪 | Jaeger, Zipkin |
1.3 告警策略
-
基于阈值的告警(如 CPU > 80%)
-
基于趋势分析的告警(异常增长趋势)
-
智能告警降噪(避免告警风暴)
-
自愈式告警处理(触发自动修复策略)
2. 配置管理
2.1 目标
-
统一管理服务器配置,避免人为误操作
-
支持多环境配置(开发、测试、生产)
-
快速恢复环境,支持快速扩展
2.2 主要工具
| 工具 | 使用场景 |
|---|---|
| Ansible | 轻量级,无需 Agent,适用于中小规模运维 |
| puppet | 大规模服务器管理 |
| SaltStack | 高效、可扩展,适用于批量管理 |
| terraform | 云基础设施管理(IaC) |
2.3 配置管理实践
-
所有配置都存入 Git,通过代码管理变更
-
采用模板化配置(如 Jinja2、Helm)
-
每次修改配置后自动测试 & 部署
-
自动化版本回滚,避免配置错误导致宕机
3. 持续集成与持续部署
3.1 CI/CD 目标
-
代码提交后自动构建、测试、部署
-
提高交付速度,降低运维压力
-
快速回滚,减少发布失败风险
3.2 CI/CD 流程
-
代码提交(Commit)
-
自动化测试(Unit Test & Integration Test)
-
代码扫描(SonarQube)
-
打包构建(Docker Build)
-
部署发布(Kubernetes / Ansible)
-
灰度发布 / 回滚(Blue-Green / Canary)
3.3 CI/CD 工具
| 工具 | 作用 |
|---|---|
| Jenkins | 经典 CI/CD 工具 |
| GitLab | GitLab 内置 CI/CD |
| ArgoCD | Kubernetes 原生 GitOps |
| Spinnaker | Netflix 开源的持续部署工具 |
3.4 持续部署策略
-
滚动更新(Rolling Update)
-
蓝绿部署(Blue-Green Deployment)
-
金丝雀发布(Canary Release)
4. 日志管理
目的:集中管理日志,方便搜索、分析、故障排查。
4.1 日志收集与存储
集中式日志收集:所有服务器的日志收集到统一平台。
存储优化:
-
低频访问日志存入冷存储(S3、HDFS)。
-
重要日志保留 30 天,历史日志归档。
4.2 日志管理工具
| 工具 | 作用 |
|---|---|
| ELK(Elasticsearch + Logstash + Kibana | 日志搜索分析 |
| Loki | 轻量级日志系统 |
| Fluentd / Filebeat | 日志采集 |
5. 自动化故障处理
5.1 目标
-
自动检测、自动恢复
-
减少人工干预,提高系统可靠性
-
支持预防性维护,降低故障率
5.2 常见自动化修复方案
| 故障类型 | 处理方案 |
|---|---|
| 进程崩溃 | systemd 自动重启 |
| CPU 负载高 | 限流,降级 |
| 磁盘空间不足 | 自动清理日志、缓存 |
| 网络异常 | 自动切换备用节点,自动恢复 |
6. 资源调度与编排
6.1 目标
-
动态扩展资源,优化成本
-
支持混合云、多云管理
-
实现基础设施即代码(IaC)
6.2 工具选型
| 工具 | 作用 |
|---|---|
| Kubernetes | 容器编排管理 |
| Terraform | 云资源管理 |
| OpenStack | 私有云管理 |
6.3 资源调度策略
-
CPU / 内存负载高时自动扩容
-
低流量时自动缩容,降低成本
-
HPA适用于 Kubernetes 自动扩容。
7. 安全与合规
7.1 目标
-
提升自动化运维的安全性
-
最小权限原则
-
合规审计(Audit & Compliance)
7.2 关键安全措施
| 安全策略 | 方案 |
|---|---|
| 权限管理 | 使用 IAM,限制 root 权限 |
| SSH 认证 | 禁止密码登录,改用公钥 |
| 容器安全 | 使用 Falco 监控异常行为 |
| 安全审计 | OSSEC,定期扫描系统漏洞 |
今天先分享到这,自动化运维体系是 DevOps 和 SRE ,有非常多技术需要学习,任重道远,共勉!
这两年,IT行业面临经济周期波动与AI产业结构调整的双重压力,确实有很多运维与网络工程师因企业缩编或技术迭代而暂时失业。
很多人都在提运维网工失业后就只能去跑滴滴送外卖了,但我想分享的是,对于运维人员来说,即便失业以后仍然有很多副业可以尝试。
运维,千万不要再错过这些副业机会!
第一个是知识付费类副业:输出经验打造个人IP
在线教育平台讲师
操作路径:在慕课网、极客时间等平台开设《CCNA实战》《Linux运维从入门到精通》等课程,或与培训机构合作录制专题课。
收益模式:课程销售分成、企业内训。
技术博客与公众号运营
操作路径:撰写网络协议解析、故障排查案例、设备评测等深度文章,通过公众号广告、付费专栏及企业合作变现。
收益关键:每周更新2-3篇原创,结合SEO优化与社群运营。
第二个是技术类副业:深耕专业领域变现
企业网络设备配置与优化服务
操作路径:为中小型企业提供路由器、交换机、防火墙等设备的配置调试、性能优化及故障排查服务。可通过本地IT服务公司合作或自建线上接单平台获客。
收益模式:按项目收费或签订年度维护合同。
远程IT基础设施代维
操作路径:通过承接服务器监控、日志分析、备份恢复等远程代维任务。适合熟悉Zabbix、ELK等技术栈的工程师。
收益模式:按工时计费或包月服务。
网络安全顾问与渗透测试
操作路径:利用OWASP Top 10漏洞分析、Nmap/BurpSuite等工具,为企业提供漏洞扫描、渗透测试及安全加固方案。需考取CISP等认证提升资质。
收益模式:单次渗透测试报告收费;长期安全顾问年费。
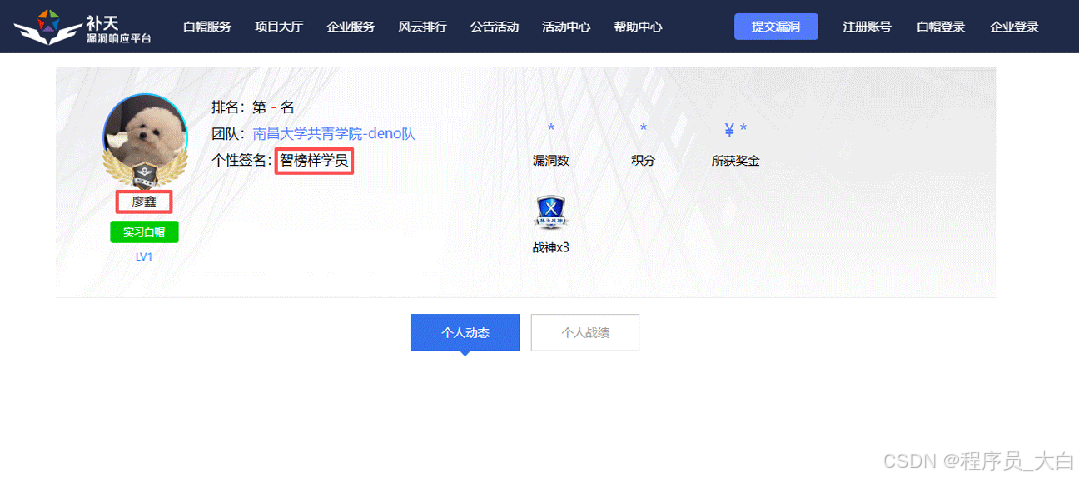
比如不久前跟我一起聊天的一个粉丝,他自己之前是大四实习的时候做的运维,发现运维7*24小时待命受不了,就准备转网安,学了差不多2个月,然后开始挖漏洞,光是补天的漏洞奖励也有个四五千,他说自己每个月的房租和饭钱就够了。
为什么我会推荐你网安是运维人员的绝佳副业&转型方向?
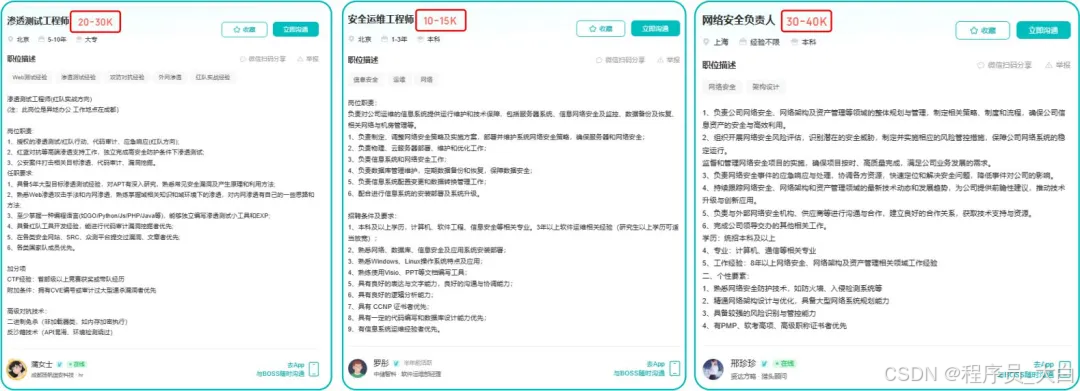
1.你的经验是巨大优势: 你比任何人都懂系统、网络和架构。漏洞挖掘、内网渗透、应急响应,这些核心安全能力本质上是“攻击视角下的运维”。你的运维背景不是从零开始,而是降维打击。
2.越老越吃香,规避年龄危机: 安全行业极度依赖经验。你的排查思路、风险意识和对复杂系统的理解能力,会随着项目积累而愈发珍贵,真正做到“姜还是老的辣”。
3.职业选择极其灵活: 你可以加入企业成为安全专家,可以兼职“挖洞“获取丰厚奖金,甚至可以成为自由顾问。这种多样性为你提供了前所未有的抗风险能力。
4.市场需求爆发,前景广阔: 在国家级政策的推动下,从一线城市到二三线地区,安全人才缺口正在急剧扩大。现在布局,正是抢占未来先机的黄金时刻。
1. 阶段目标
你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。
2. 学习内容
**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。
**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。
**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。
**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。
**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。
1. 阶段目标
这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。
熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。
2. 学习内容
信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。
漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。
工具进阶与 SRC 漏扫应用:
-
系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;
-
专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;
-
实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。
恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!
如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
1. 阶段目标
全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。
2. 学习内容
渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。
实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。
工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。
报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。
1. 阶段目标
掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。
2. 学习内容
护网红蓝对抗专项:
-
红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);
-
红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;
-
蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;
-
模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
应急响应专项: -
应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;
-
实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;
-
工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;
-
案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。
证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。
网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。
但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。
如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。
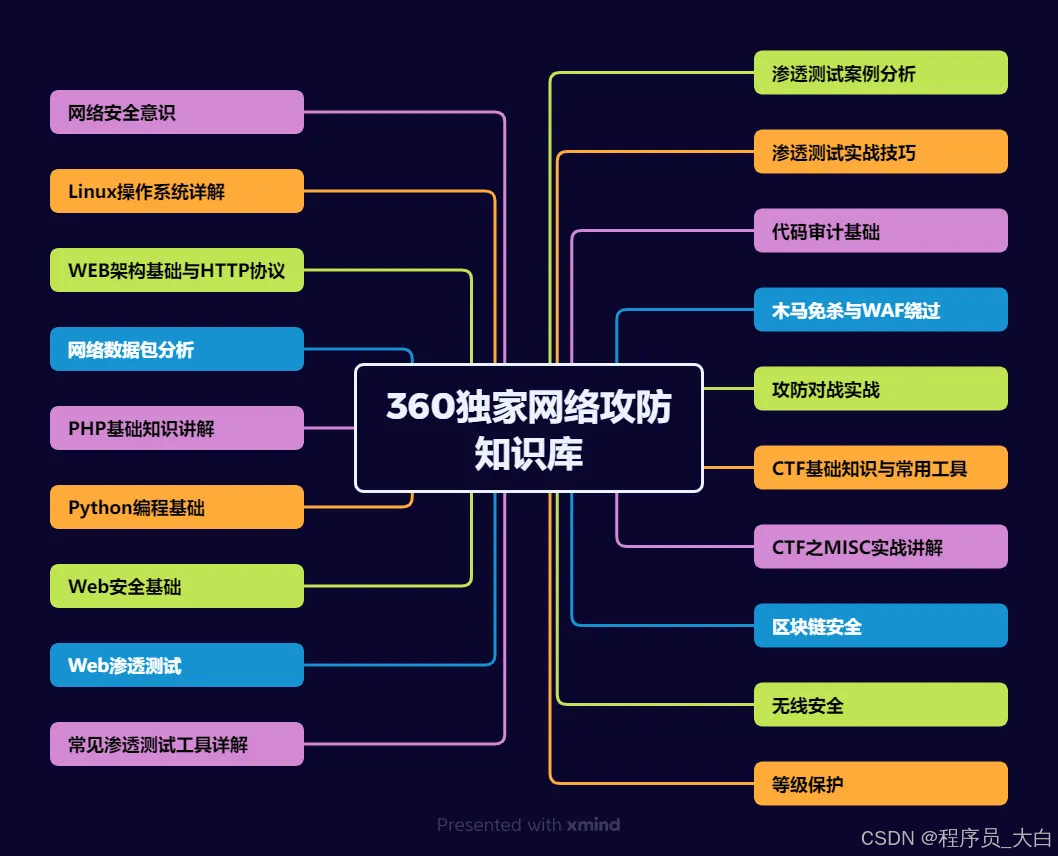
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


 扫一扫


 3465

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


