第2章 cmd命令基础:注册表操作命令(reg)

Windows 系统 常用cmd命令 和日常桌面运维 windows 阅读详情

  Hi~ 我是李小咖,主要从事网络安全技术开发和研究。

本文取自《李小咖·网安技术库》,欢迎一起交流学习🫡:https://imbyter.com


注册表是Windows中自带的的一个数据库,用于存储系统和应用程序的设置信息。在Windows系统中,我们可以通过使用reg命令来管理、修改、导出和导入注册表的信息。


一、如何打开注册表

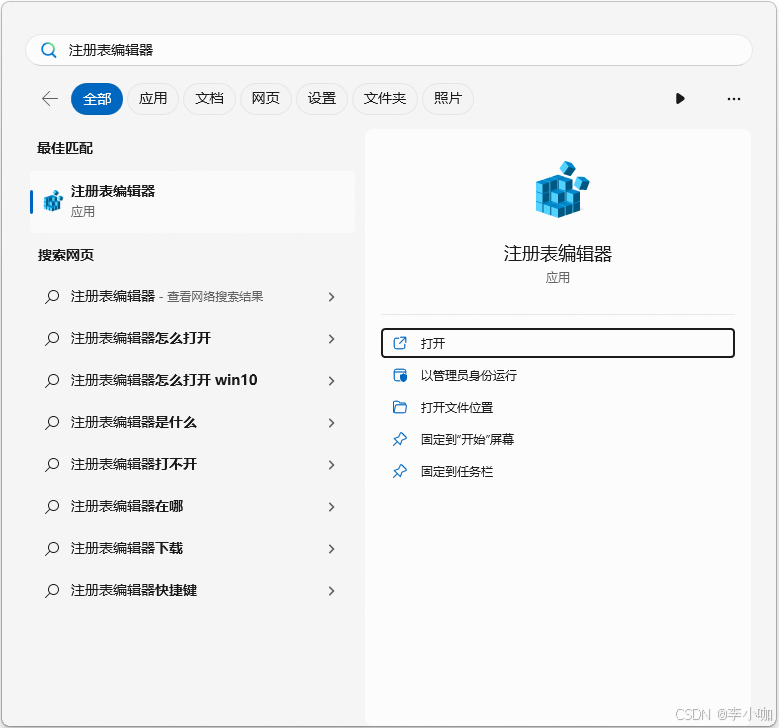
可以通过以下两种方式打开注册表编辑器:

  1. 开始菜单搜索注册表编辑器:

    1. “运行”对话框中输入regedit:

      可以在注册表编辑器的UI中对注册表进行操作,也可以通过cmd中的reg命令来操作注册表。本节主要介绍如何通过cmd中的reg命令来操作注册表。


      二、查看命令帮助

      cmd中输入reg /?查看命令帮助:

      D:\>reg /?
      
      REG Operation [Parameter List]
      
        Operation  [ QUERY   | ADD    | DELETE  | COPY    |
                     SAVE    | LOAD   | UNLOAD  | RESTORE |
                     COMPARE | EXPORT | IMPORT  | FLAGS ]
      
      返回代码: (除了 REG COMPARE)
      
        0 - 成功
        1 - 失败
      
      要得到有关某个操作的帮助,请键入:
      
        REG Operation /?
      
      例如:
      
        REG QUERY /?
        REG ADD /?
        REG DELETE /?
        REG COPY /?
        REG SAVE /?
        REG RESTORE /?
        REG LOAD /?
        REG UNLOAD /?
        REG COMPARE /?
        REG EXPORT /?
        REG IMPORT /?
        REG FLAGS /?

      三、查看功能

      命令:reg query

      1. 使用说明

      D:\>reg query /?

      2. 查看注册表项内容

      如下命令:

      D:\>reg query HKLM

      其中,HKLM 代表HKEY_LOCAL_MACHINE,是Windows系统中的一个核心注册表键。查询结果将显示出该键下的所有子键和值。

      如果我们只想查询某一个特定的键值,可以指定键路径,例如:

      # reg query 后直接跟路径
      D:\>reg query HKCU\Software\Microsoft\Windows\CurrentVersion\Run

      这条命令查询了 HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run 键下的所有子键和值。

      3. 根键的缩写

      注册表中包含五大根键,其对应缩写如下:

      • HKEY_CURRENT_USER:HKCU

      • HKEY_CLASSES_ROOT:HKCR

      • HKEY_LOCAL_MACHINE:HKLM

      • HKEY_USERS:HKU

      • HKEY_CURRENT_CONFIG:HKCC

      4. 递归查看

      递归查看子项内容,加参数 /s:

      # 递归查看子项,加参数 /s
      D:\>reg query HKCU\Software\Microsoft\Windows\CurrentVersion /s

      5. 查看键值

      查看具体某项的键值,加参数 /v:

      # 查看run启动项下的 ctfmon 的键值:
      D:\>reg query HKCU\Software\Microsoft\Windows\CurrentVersion\run /v ctfmon


      四、添加操作

      命令:reg add

      1. 在run启动项后添加子项:

        # 在run项中添加123这个子项:
        D:\>reg add HKCU\Software\Microsoft\Windows\CurrentVersion\run\123
        1. 在子项123中添加一个键值对:

          # 在123这个子项下,添加一个键名为test,类型为字符串(REG_SZ),值为:"This is a demo"的键值对:
          D:\>reg add HKCU\Software\Microsoft\Windows\CurrentVersion\run\123 /v test /t REG_SZ /d "This is a demo"

          1. 删除操作

          命令:reg delete

          # 删除指定注册表项
          D:\>reg delete HKCU\Software\Microsoft\Windows\CurrentVersion\run\123

          2. 复制操作

          命令:reg copy

          将指定的注册表项复制到另一个注册表项的位置。

          # 将注册表项run下面的所有的值,拷贝到123下面
          # 新注册表项的位置必须是已经存在的
          D:\>reg copy    HKCU\Software\Microsoft\Windows\CurrentVersion\runHKCU\Software\Microsoft\Windows\CurrentVersion\run\123

          3. 保存操作

          命令:reg save

          将指定的注册表项保存到本地磁盘的文件中,一般用hiv作为后缀。

          # 将注册表项run下的所有值保存在本地123.hiv文件中
          # 后缀习惯使用hiv,但非必须;操作时需要管理员权限
          D:\>reg save HKCU\Software\Microsoft\Windows\CurrentVersion\run 123.hiv


          4. 加载操作

          命令:reg load

          将save保存的注册表文件,还原到指定注册表位置上。

          # 将注册表文件 123.hiv 恢复到 HKLM 根键下面:
          # reg load 命令仅支持将指定的注册表文件恢复到 HKLM 或 HKU 两个住建下面
          D:\>reg load HKLM\123 123.hiv

          可以使用 reg unload 来解除通过 load 加载的注册表项

          D:\>reg unload HKLM\123

          5. 导出操作

          命令:reg export

          将指定的注册表项及其子项和值导出到指定文件中,一般以reg作为后缀。

          # 将注册表项 run 导出到文件 123.reg 中
          # 被导出的 123.reg 是以明文的形式存储注册表内容(可以直接用记事本打开查看)
          D:\>reg export HKCU\Software\Microsoft\Windows\CurrentVersion\run 123.reg

          reg文件可以直接双击运行,运行后的效果是将reg文件中的注册表信息还原(覆盖)到本机注册表对应位置


          6. 导入操作

          命令:reg import

          将指定的注册表reg文件,还原(覆盖)到本机注册表对应的位置上。与直接对reg文件双击“运行”一个效果。

          # 将123.reg文件中注册表设置的内容还原到本次注册表中
          D:\>reg import 123.reg

          CMD下修改注册表 完全攻略(FreeXploiT搜集 整理 热荐) ALLyeSNO注:先来段精彩的【 本文未包含zzzevazzz 写的do all in cmd 里面使用inf 修改注册表的 方法 】regedit虽是gui下使用的东东 但其实是有未公开的参数的 可以在cmd下使用regedit的运行参数REGEDIT [/L:system] [/R:user] filename1REGEDIT [/L:system] [/R:user] /C filenam 阅读详情

          相关推荐

          打开Windows注册表文件的方法

          Windows注册表是Windows操作系统中的一个核心组成部分,它包含了系统和应用程序的配置信息。通过修改注册表,您可以对系统进行高级配置和定制。本文将向您介绍如何打开Windows注册表文件,并提供相关的源代码。希望本文能够帮助您了解如何打开Windows注册表文件。请记住,在修改注册表之前,请务必备份相关的注册表项,以防止意外发生。请注意,打开注册表文件需要管理员权限。如果您当前的用户账户不具备管理员权限,系统可能会要求您提供管理员凭据。通过运行上述代码,将会启动注册表编辑器。

          FcUnity的博客 3669

          【批处理DOS-CMD命令-汇总和小结】-注册表编辑命令reg,如何用cmd命令打开注册表编辑器regedit

          首先用【win+r】打开运行窗口,然后执行【regedit】打开注册表编辑器。在cmd窗口中执行命令【regedit】也可打开。执行【reg /?】,即可显示帮助信息。 我们从这个大体的帮助信息也可知道,它有查询、添加、删除、复制、保存、重置、加载、卸载、对比、输出、导入、标志的选项。那么如果想知道每一个选项怎么用,可以用类似【reg query /?】的命令来查看。打印注册表查询命令的帮助信息,执行命令【reg query /?】。 例如查询我们电脑的启动项的信息,可以执行命令【reg quer

          小坏蛋的博客 1万+

          Windows 10 快速打开命令行窗口的注册表技巧

          为了提高效率,用户还可以创建一个自定义的命令行快捷方式。这可以通过在桌面或快速启动栏中创建指向cmd.exe或的快捷方式来完成。快捷方式的属性中,您可以设置快捷键以及工作目录,以满足个性化需求。通过这些方法,您可以根据自己的需要选择最合适的方式来访问Windows 10的命令行界面,提高工作效率。接下来的章节中,我们将深入探讨如何通过修改注册表来自定义右键菜单项,从而进一步优化您的工作流程。Windows注册表是一个层次化的数据库系统,它存储了操作系统、软件以及硬件设备的配置信息。

          weixin_42128315的博客 2044

          cmd命令行操作windows注册表

          文章目录1 控制台注册编辑器在系统中的位置2 注册表类型结构3 reg常用命令详解3.1 增改3.2 查看3.3 导入/导出/删除注册表3.4 删除hkcu\charles下创建的"hello"值3.5 删除hkcu\charles下刚才修改的"默认值" 更多文章:https://blog.csdn.net/zx77588023/article/details/119918125 1 控制台注册编辑器在系统中的位置 如果系统安装在C盘,那控制台注册表的编辑器reg.exe就在C:\Windows\Syste

          有勇气的牛排博客 2万+

          快速开启Windows 10命令提示符的注册表操作指南

          在前几章中,我们深入探讨了Windows命令提示符的使用技巧、注册表的修改与管理,以及"OpenCmdHere.reg"文件的创建与优化。这些内容不仅覆盖了基础操作,还包括了高级应用和问题解决方法。关键的知识点包括:命令提示符的快速开启技巧:这些技巧可以大幅提高用户的操作效率。注册表的基本结构和修改:了解注册表的逻辑结构和层次,以及使用注册表编辑器进行修改。注册表的高级应用:包括注册表脚本的应用、权限设置,以及安全机制。"OpenCmdHere.reg"文件的功能。

          weixin_35578748的博客 1500

          【零基础入门哈希签名架构,从Lamport到SPHINCS+】第二集 哈希签名树 Merkle Tree Authentication

          在第一集中,我们一直忽略了一个问题。设想一下,假如有一个Hacker(黑客),在截获到Sender发送给Receiver的公钥之后,把这个公钥改成Hacker自己的公钥,然后再发给Receiver,那么Receiver就会误认为这是Sender的公钥。所以我们之前所说放方案,其安全性都需要建立在一个前提下:Receiver需要确认公钥确实是Sender发出的。

          m0_50572808的博客 2444

          使用Windows命令行reg控制注册表键值

          熟悉Windows操作系统的朋友可能都知道,Windows操作系统下的注册表相当于系统的数据库 ,部分软件将自己的配置信息都放在注册表里面,而注册表的破坏可以直接导致系统的崩溃。 而熟悉注册表的朋友对"注册表编辑器(regedit.exe)"一点也不陌生,它提供了一个图形化管理注册表的操作界面,本文要介绍的是另一种管理注册表的方法"控制台注册表编辑器(reg.exe)",它可以使用纯命令行的模式...

          az44yao的专栏 4136

          EEG/ERP新手必看:5本神经科学入门书籍推荐(附高清PDF下载)

          本文为EEG/ERP研究新手推荐5本神经科学入门书籍,涵盖认知神经科学、数据分析、ERP技术等核心内容。特别推荐《认知神经科学—关于心智的生物学》和《事件相关电位基础》,这些书籍不仅提供理论框架,还包含实用案例和MATLAB代码,帮助研究者快速掌握脑电研究技术。附高清PDF下载,适合实验室小组学习。

          weixin_29210727的博客 438

          注册reg.html是什么,reg命令如何修改注册表?reg命令作用介绍

          reg命令如何修改注册表?在一些工程应用中,经常会使用到reg命令,reg命令其实就是修改注册表的命令,手动可以修改注册表的操作,在reg命令中也可以做到,那reg命令如何修改注册表?请看下文。reg命令如何修改注册表?首先,进入cmd命令行程序:依次点击“开始”,“运行”,输入命令cmd即可。一、查看reg命令的用法和帮助文件1、输入命令:01reg /?复制代码reg /?2、然后,可以看到r...

          weixin_30573089的博客 3122

          【大唐杯学习超快速入门】5G技术原理仿真教学——5G网络开通调测与车联网

          自用笔记,比较乱。

          qq_41224270的博客 1万+

          从零到一:STM32CubeMX虚拟串口开发中的常见陷阱与优化策略

          本文深入探讨了STM32CubeMX在USB虚拟串口开发中的常见问题与优化策略,涵盖数据流吞吐量瓶颈、实时性约束等核心挑战。通过实战案例和代码示例,详细解析了波特率同步异常、数据丢失等问题的解决方案,并提供了DMA配置和中断优先级调优的高级技巧,帮助开发者提升STM32虚拟串口的性能和可靠性。

          weixin_29164185的博客 364

          注册表操作CMD(reg.exe)

            在cmd进行注册表进行操作,可以使用Reg命令(reg.exe),可以在%windir%\system32下找到此文件. 详情参见:http://technet.microsoft.com/en-us/library/cc732643(WS.10).aspx这个链接可以查询到其他的cmd中命令. 其他关于reg的操作的工具有:RegBack.exe, RegRest.exe, ...

          weixin_30488085的博客 2729

          RTX 4060笔记本也能跑!保姆级教程:用Ollama在Windows上部署DeepSeek-R1-8B模型

          本文详细介绍了如何在RTX 4060笔记本上通过Ollama本地部署DeepSeek-R1-8B模型,提供从环境配置到性能调优的全流程优化指南。针对笔记本用户的显存、散热等问题,给出了量化模型选择、启动参数优化及散热解决方案,帮助用户在消费级硬件上高效运行大语言模型。

          weixin_28745067的博客 514

          cmd修改注册表

          注册表是操作系统的配置文件,不过都是采用类似于xml格式来配置的,而组策略和控制面板则是配置注册表的视图化(windows化)。修改注册表,虽然没有什么困难的,但是每次都打开修改却是有点繁琐。可以把修改注册表的命令写成cmd或者注册表文件。、 在需要更改时直接运行或者导入就可以了。 注册表的...

          chouqiang2500的博客 2571

          在 SAP 中修改 Profile 文件中的主机名需要谨慎操作,需需确保所有相关配置保持一致

          在SAP系统中修改Profile文件主机名需谨慎操作,主要步骤包括:1)停止相关SAP服务;2)重命名并编辑实例级Profile文件(如ER1_D00_OLDHOST改为ER1_D00_LRPSAP),修改所有含旧主机名的参数;3)可选更新默认Profile文件;4)在Windows系统中调整注册表配置;5)验证一致性后重启服务。关键注意:保持大小写统一、修改前备份文件、集群环境需同步所有节点。通过系统日志确认新主机名生效且无报错。

          金牌架构师 1047

          YOLOv8 Neck改进:BiFPN双向特征金字塔网络解析与实践

          本文详细介绍了如何在YOLOv8中集成BiFPN双向特征金字塔网络,包括原理解析、代码实现、配置文件修改和性能分析。BiFPN通过双向特征融合和加权特征机制,显著提升了多尺度目标检测的性能。希望通过本文的讲解,大家能够深入理解BiFPN的工作原理,并成功将其应用到自己的目标检测项目中。如果你有任何问题或建议,欢迎在评论区留言讨论!在下一篇文章中,我们将探讨YOLOv8的其他改进技术,包括注意力机制、新的损失函数等,敬请期待!

          QQ_778132974的博客 984

          特殊命令之REG命令

          转载地址:https://blog.csdn.net/agzhchren/article/details/78940058 特殊命令之REG命令 REG命令 不得不说的一堆肺话: 注册表,系统的核心, 如果能吃透这个, 解决常见的系统和软件硬件类的故障, 提高计算机性能都不在话下了, 小编只是小白一枚, 分享自己的学习过程而矣, 因为此平台一而再而三的屏蔽我的的这篇文章, 那么大家只能自己通过CMD窗口获取REG的帮助内容了. 大部分的官方帮助我都去除了, 精简了文章的内容, 如果能发布..

          爱自在的专栏 3790

          RT-DETR改进策略【RT-DETR和Mamba】| CVPR 2025:EfficientViM 压缩隐藏状态空间进行通道混合、单头设计减少内存操作,提升目标检测效率与精度

          本文记录的是利用模块优化的目标检测网络模型。EfficientViM Block(基于隐藏状态混合器的状态空间对偶性模块) 的设计旨在,提升特征提取效率,同时兼顾全局依赖捕捉与局部细节保留。本文将深入研究的原理,并将其应用到中,通过重构特征提取流程、减少内存绑定操作、融合多阶段特征,增强模型在资源受限环境下的检测性能与速度。Depth Information Assisted Collaborative Mutual Promotion Network for Single Image DehazingLE

          Limiiiing的博客 900

          BAT批处理文件 reg命令详解

          我们在cmd键入 “REG /?” 了解用法信息。 REG Operation [Parameter List] Operation [ QUERY | ADD | DELETE | COPY |SAVE | LOAD | UNLOAD | RESTORE |COMPARE | EXPORT | IMPORT | FLAGS ] 返回代码: (除了 REG COM...

          望语挽枫的博客 1万+

          LinePhone3.2.7(android端最新版本) sip客户端

          SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

          STM32F407中文手册

          STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

          cmd命令操作Windows注册表

          Windows提供的reg命令对注册表进行操作 包括添加、更改和显示注册表项中的注册表子项信息和值。 若要查看该命令语法,请单击以下命令: reg add 将新的子项或项添加到注册表中。 语法 reg add KeyName [/v EntryName|/ve] [/t DataType] [/s separator] [/d value] [/f] 参数 Ke

          BraveJohn的专栏 9597

          IEM模型,地表粗糙度模拟

          利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

          cmd命令行下常见的注册表操作

          基础知识 注册表的五个根建 hkey classes root,里面存储着应用程序启动所需要的所有信息,有扩展名,启动对应扩展名文件所需要的程序等。 HKCU hkey current user,存储当前用户配置,包括环境变量配置等。 HKLM hkey local machine,本地计算机的系统信息,包括硬件与操作系统信息等。 HKEY USERS ,包括计算机默认用户的信息,当前用户信息,还有软件的配置信息,这里面有一个子键default很重要,新建用户的配置就根据这个default来设置的。 HK

          Shanfenglan's blog 34万+

          老版QQ原生表情gif动态

          这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

          c# msiexec.exe卸载软件,cmd命令REG DELETE 清除注册表实例

          cmd执行关键代码 卸载软件:msiexec.exe /x {xxxxx-xxxx-xxxx-xxxxx} /quiet /norestart 解释: {xxxxx-xxxx-xxxx-xxxxx} 软件productcode /quiet 安静模式,无用户交互 /norestart安装完成后不重新启动 清理注册表:REG DELETE "HKEY_LOCAL_MACH...

          weixin_30570101的博客 1657

          CMD之注册表编辑

          注册表编辑。

          IT老人 4026

          cmd下修改注册表完全攻略

          cmd下修改注册表完全攻略 2005-5-10 17:27:00 信息来源:[url]www.juntuan.net[/url] regedit虽是gui下使用的东东 但其实是有未公开的参数的 可以在cmd下使用 regedit的运行参数 REGEDIT [/L:system] [/R:user] filename1 REGEDIT [/L:syst...

          weixin_34190136的博客 3891

          cmd下导入reg

          很多命令行下访问注册表的工具都是交互式的,溢出产生的shell一般不能再次重定向输入/输出流,所以无法使用。 好在系统自带的regedit.exe足够用了。 1,读取注册表 先将想查询的注册表项导出,再用type查看,比如: C:\>regedit /e 1.reg "HKEY_LOCAL_MACHIN...

          1673
          上一篇: 第2章 cmd命令基础:常用基础命令(5)
          下一篇: 第2章 cmd命令基础:服务操作命令(sc)
          李小咖
          博客等级 码龄14年 446粉丝 47原创
          评论
          成就一亿技术人!
          拼手气红包6.0元
          还能输入1000个字符
           
           条评论被折叠 查看
          添加红包

          请填写红包祝福语或标题

          个

          红包个数最小为10个

          元

          红包金额最低5元

          当前余额3.43元 前往充值 >
          需支付:10.00元
          成就一亿技术人!
          领取后你会自动成为博主和红包主的粉丝 规则
          hope_wisdom
          发出的红包
          实付元
          使用余额支付
          点击重新获取
          扫码支付
          钱包余额 0

          抵扣说明:

          1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
          2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

          余额充值