快速解决Error response from daemon: Get “https://registry-1.docker.io/v2/“: connect: connection refused

docker拉取镜像时报错:docker: Error response from daemon: Gethttps://registry-1.docker.io/v2/“: dial tcp: 错误信息:docker: Error response from daemon: Get "https://registry-1.docker.io/v2/": dial tcp: lookup registry-1.docker.io on 192.168.100.2:53: server misbehaving. 阅读详情

报错

docker pull portainer/portainer 

报错Error response from daemon: Get “https://registry-1.docker.io/v2/”:
dial tcp 93.179.102.140:443: connect: connection refused 拉取时报错

解决方案

Docker Desktop配置镜像
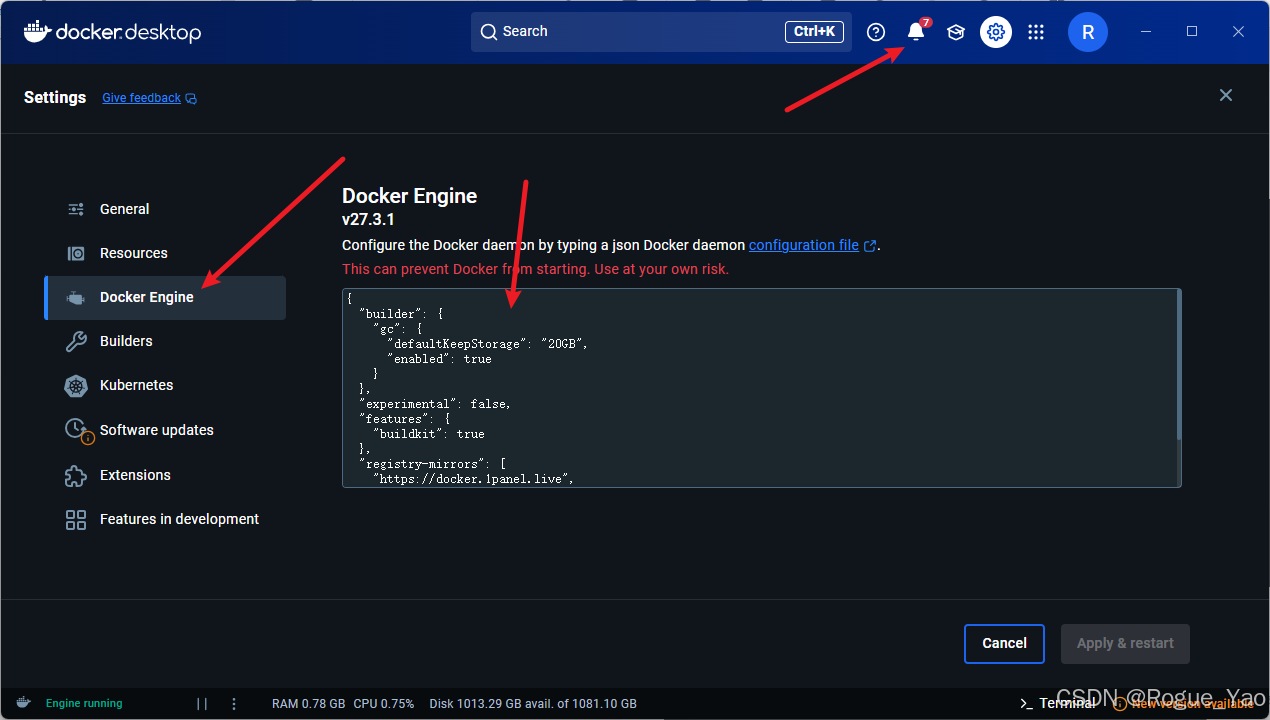
在这里插入图片描述

{ "registry-mirrors" : [
    "https://docker.1panel.live",
    "https://dc.j8.work",
    "https://docker.m.daocloud.io"
  ],
  "builder": {
    "gc": {
      "enabled": true,
      "defaultKeepStorage": "20GB"
    }
  },
  "experimental": false,
  "features": {
    "buildkit": true
  }
}

Linux 配置 Docker 镜像

sudo mkdir -p /etc/docker
sudo tee /etc/docker/daemon.json <<-'EOF'
{
"registry-mirrors": [
  "https://docker.1panel.live",
  "https://dc.j8.work",
  "https://docker.m.daocloud.io",
  "https://dockerproxy.com",
  "https://docker.mirrors.ustc.edu.cn",
  "https://docker.nju.edu.cn"
]
}
EOF
sudo systemctl daemon-reload
sudo systemctl restart docker

加上

"dns": [
    "8.8.8.8",
    "8.8.4.4"
  ],

如下例子

sudo mkdir -p /etc/docker
sudo tee /etc/docker/daemon.json <<-'EOF'
{
  "dns": [
    "8.8.8.8",
    "8.8.4.4"
  ],
  "registry-mirrors": [
    "https://xxx.mirror.aliyuncs.com"
  ]
}
EOF
sudo systemctl daemon-reload
sudo systemctl restart docker

可能原因

Docker 禁止第三方源
ISP(互联网服务提供商)可能劫持了 Docker Hub 的解析,导致连接 registry-1.docker.io 失败。
Google DNS 可以绕过部分运营商的干扰,因此改 DNS 之后问题解决了

ps:我也不知道怎么回事,解决了就行

DigitalOcean上稳定部署Kafka Schema Registry实战指南 Kafka Schema Registry是保障Avro/Protobuf等结构化数据在消息系统中一致演化的关键组件,其核心原理是通过集中式schema存储与版本化管理,实现生产者与消费者间的契约约束。技术价值在于避免因字段变更导致的反序列化失败、数据解析错乱等线上故障,显著提升微服务间数据交互的可靠性与可维护性。典型应用场景包括实时数仓建设、IoT设备数据标准化、金融交易事件溯源等强schema依赖架构。本文聚焦在DigitalOcean Droplet环境下的手动部署实践,覆盖JDK调优、ZooKeep 阅读详情

相关推荐

Docker Machine在Ubuntu 18.04远程主机自动化部署与TLS管理

Docker Machine是一种面向容器基础设施的轻量级编排前置工具,其核心原理是通过SSH驱动实现跨平台主机初始化、Docker引擎安装、TLS双向认证配置及远程API接入。相比手动部署或Docker Context,它在Ubuntu 18.04等LTS系统上具备不可替代的技术价值:自动适配内核版本(4.15)、绕过overlay2存储驱动兼容性限制、内置systemd服务与防火墙策略调优,并生成可审计、可复现的证书体系。典型应用场景包括云服务器快速启停、CI/CD环境批量构建、老旧生产节点安全纳管等。

chengli1824的博客 364

解决Error response from daemon: Gethttps://registry-1.docker.io/v2/“:443: connect: network is unre”

Error response from daemon: Get "https://registry-1.docker.io/v2/": dial tcp [2a03:....:25de]:443: connect: network is unreachable

提供C#相关开发 、云计算、运维测试、网络安全相关技术分享与服务,有意向可联系。 4000

HTTPS/TLS握手全流程解析:从加密原理到实战配置与问题排查

在网络安全领域,加密传输是保障数据机密性与完整性的核心技术。其基本原理是通过密码学算法对通信内容进行变换,防止信息在传输过程中被窃取或篡改。从技术实现层面看,现代安全协议通常采用非对称加密与对称加密相结合的方式,非对称加密用于安全交换密钥,对称加密则用于高效加密实际传输数据,以此在安全与性能间取得平衡。这套机制的核心价值在于为互联网应用构建了可信的通信通道,是电子商务、在线服务、API交互等场景的基石。本文聚焦于HTTPS/TLS协议,深入剖析其握手流程、证书验证机制以及连接复用等关键环节,并结合证书链配置

weixin_30851867的博客 454

Docker】完美解决拉取镜像超时报错:ERROR: Get https://registry-1.docker.io/v2/

因为我们下载的镜像是外网的镜像资源,所以下载的速度会非常的慢,甚至大概率下载时会报错,所以需要我们配置一个国内的服务器镜像地址,国内服务器镜像地址有很多,这里咱们就说一下阿里镜像加速器的配置方法。

liu_chen_yang的博客 12万+

docker拉取镜像报错:Error response from daemon: Gethttps://registry-1.docker.io/v2/“: dial tcp的解决过程例子解析

在使用Docker拉取镜像时遇到“Error response from daemon: Gethttps://registry-1.docker.io/v2/“: dial tcp”这样的错误,通常意味着Docker客户端尝试连接到Docker Hub的镜像仓库时出现了网络连接问题。如果以上步骤都不能解决问题,可以考虑查看Docker官方文档或者社区论坛获取更多帮助。同时,确保你的系统时间和日期是准确的,因为时间同步问题有时也会导致连接错误。

IT老农民的博客 3万+

Error response from daemon: Gethttps://registry-1.docker.io/v2/“: dial tcp [2600:1f18:2148:bc01:57

执行 ==docker pull mysql:8.0.30==命令报错:Error response from daemon: Get "https://registry-1.docker.io/v2/": dial tcp [2600:1f18:2148:bc01:571f:e759:a87a:2961]:443: connect: network is unreachable

严同学在努力 3万+

Ubuntu 18.04 远程 Docker 主机一键初始化实战

Docker 主机初始化是容器化落地的第一步,其本质是将裸服务器快速、安全、可复现地转变为具备容器运行时能力的节点。该过程涉及 SSH 自动化接入、Docker 引擎安装、cgroup 驱动适配、TLS 安全通信及 daemon 配置等核心环节。在 Ubuntu 18.04 这类长期支持(LTS)系统中,需特别关注 cgroup v1 与 systemd 的兼容性,以及 firewall(如 ufw)对 2376 端口的放行策略。Docker Machine 通过 generic 驱动封装了上述复杂性,提供

weixin_30535843的博客 415

Harbor仓库的使用、Docker-compose的编排、YAML文件

Harbor仓库的使用;Docker-compose的编排;YAML文件格式及语法;YAML⽂件内常⽤指令字段;

m0_73907608的博客 2170

Windows Docker镜像加速与Portainer可视化部署指南

Docker 是一种轻量级容器化技术,通过隔离进程和资源实现应用的可移植部署;其核心依赖 Docker Daemondockerd)与镜像仓库通信,而国内网络环境下默认直连 Docker Hub 常导致拉取超时、速度极低。镜像加速器通过配置 registry-mirrors 指向国内 CDN 镜像源(如阿里云),显著优化 DNS 解析、TLS 握手及分发带宽,是提升本地开发效率的基础手段;Portainer 则作为开源容器管理平台,提供 Web 可视化界面,降低 CLI 使用门槛。二者结合,构成 Wind

weixin_33841503的博客 409

GPUStack v2:面向大模型服务的GPU资源统一纳管平台

GPU资源调度是大模型本地化部署的核心瓶颈,传统容器编排工具难以精准管理显存粒度、跨框架后端与异构GPU设备。GPUStack v2 通过自研Agent-Server架构,实现显存级资源抽象、统一后端抽象层(Backend Abstraction Layer)和标准化健康协议,将vLLM、Ollama、TGI等推理引擎纳入同一操作系统式管理平面。其技术价值在于提升A100/L40/RTX等多代GPU显存利用率至90%+,降低跨角色(算法/研发/运维)协同成本,并支持热插拔式推理框架扩展。典型应用场景包括金融

weixin_33919950的博客 396

数据从业者必配:Docker用户组配置原理与全平台实操指南

Docker用户组(docker group)是Linux系统中控制Docker守护进程访问权限的核心机制,其本质是通过Unix socket文件(/var/run/docker.sock)的属组读写权限,实现非root用户安全调用Docker API。该机制避免了sudo提权风险和chmod 666带来的高危攻击面,在保障容器操作效率的同时,将权限严格限定在Docker上下文内。广泛应用于JupyterLab本地开发、MLflow模型服务化、Airflow DockerOperator编排及CI/CD流水

weixin_34367257的博客 456

Metabase Docker部署最佳实践:Ubuntu 20.04生产环境稳定方案

Metabase 是一款开源轻量级 BI 工具,其容器化部署依赖底层操作系统与运行时环境的深度协同。在 Linux 环境中,Docker 提供了标准化的隔离与分发能力,而 Ubuntu 20.04 LTS 凭借内核 5.4、systemd 245 及默认启用的 cgroups v2,成为当前最稳定的宿主平台——它解决了资源隔离失效、JVM 内存限制失准、时区与字体渲染异常等关键问题。该组合显著降低运维复杂度,支撑数百并发用户下的高可用查询服务,并广泛应用于中小型企业数据看板、SaaS 运营分析及内部数据民主

weixin_33965305的博客 416

Windows笔记本变Linux开发服务器:Docker+WSL2+SSH极简方案

Linux容器化开发环境是现代软件工程的基础能力,其核心在于轻量隔离、跨平台一致与快速启停。依托WSL2内核级虚拟化,Windows可原生运行标准Linux容器,无需传统虚拟机开销;Docker Desktop作为桥梁,统一管理引擎权限与上下文,使Mac等远程终端能透明调用Windows侧的Docker服务;再通过SSH协议连接定制化Ubuntu容器,构建出POSIX兼容、权限可控、网络可配的纯Linux开发空间。该方案天然适配VS Code Remote-SSH、Redis/Nginx本地测试、Pytho

weixin_30376509的博客 412

OpenClaw Docker 部署全指南:中文镜像、避坑配置与生产就绪实践

OpenClaw 是一种面向开发者的可编程智能体编排引擎,其核心价值在于将 API 调用、数据库操作、外部服务等能力结构化封装为可复用的‘技能(Skill)’。它依赖 Docker 实现环境一致性与安全隔离,通过声明式 YAML 定义工作流,并天然集成状态管理与密钥系统。在实际落地中,网络可达性(如 ghcr.io 国内拉取失败)、依赖兼容性(MySQL 8.0+ caching_sha2_password 插件要求)和隐性环境约束(系统时间同步、IPv6 启用、userns-remap 禁用)构成主要障碍

weixin_34279579的博客 371

Ollama+Docker极简部署:本地大模型服务化实战指南

大模型本地部署的核心挑战在于环境一致性、网络可达性与模型加载可控性。Ollama作为轻量级推理引擎,通过封装llama.cpp后端与HTTP API,提供标准化的文本生成接口;Docker则利用容器化隔离机制,统一运行时依赖、固化网络命名空间并支持GPU透传,从根本上规避Python环境冲突、CUDA版本错配及localhost跨平台访问失效等问题。其技术价值体现在开箱即用的服务抽象、低于150MB的镜像体积,以及对GGUF模型的原生支持。典型应用场景包括AI应用快速原型验证、企业内网离线推理服务、多模型微

cuiyingchan0663的博客 411

n8n 生产部署指南:Ubuntu + Docker + PostgreSQL 全流程

工作流引擎是现代自动化系统的核心组件,其本质是基于事件驱动的可编程任务调度平台。原理上依赖容器化运行时、持久化状态存储与可扩展节点架构,技术价值在于实现业务逻辑解耦、执行过程可观测、安全策略可内控。典型应用场景包括CRM同步、订单履约链路编排、定时数据聚合与AI增强型自动化。相比Zapier等SaaS方案,开源工作流引擎如n8n凭借MIT协议、Node.js原生支持及Docker Compose标准化交付,在金融、政企等强合规场景中展现出不可替代的自主可控能力。

weixin_33711647的博客 446

Terraform 管理 Docker 容器:生产级声明式编排实践

Infrastructure as Code(基础设施即代码)是现代云原生工程的核心范式,而声明式管理(Declarative Management)则是实现环境一致、可审计、可回滚的关键能力。Terraform 作为主流 IaC 工具,通过 Docker Provider 将容器、网络、卷等运行时资源统一建模为可版本化、可依赖、可状态追踪的基础设施单元,弥补了 Docker Compose 在服务就绪检测、密钥安全注入、跨环境配置复用和变更影响可视化等方面的工程短板。本文聚焦 Terraform + Do

weixin_30376509的博客 325

Docker与Kubernetes从零实战:容器化部署与集群管理完整指南

最近在帮团队做容器化改造时,发现很多刚接触云原生的小伙伴对 Docker 和 Kubernetes 的学习路径感到迷茫。网上的资料要么过于零散,要么版本老旧,照着操作总是遇到各种环境报错。本文旨在整合一套从零开始的实战教程,内容基于当前主流稳定版本,涵盖从 Docker 基础到 K8S 集群部署的核心操作,并提供完整的课件与可复现的代码示例。无论你是想转型运维、提升后端部署技能,还是学生备战面试,都能通过本文构建清晰的知识体系并动手实践。 1. 容器与编排技术核心概念 在深入实操之前,有必要厘清几个核心概念

chongkuachan8070的博客 307
上一篇: 实现接口创建对象时,为什么用接口来引用对象而不是类
下一篇: MCP开发与应用见解
Rogue_Yao
博客等级 码龄4年 31粉丝 11原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值