



目录
当企业的数据库为满足业务需求而暴露在公共网络中,随之而来的安全风险成为悬在企业上的“达摩克利斯之剑”。全国网络安全标准化技术委员会发布的 《网络安全标准实践指南—数据库联网安全要求》(v1.0-202512)(以下简称《指南》),为数据处理者提供了一份全面的安全“说明书”。
细读这份《指南》会发现,“加密”、“鉴别”、“完整性”等要求贯穿始终,这背后离不开商用密码技术的强力支撑。
一、图解风险
《指南》开篇即清晰地勾勒出数据库联网的典型场景,这也是我们理解风险的基础。
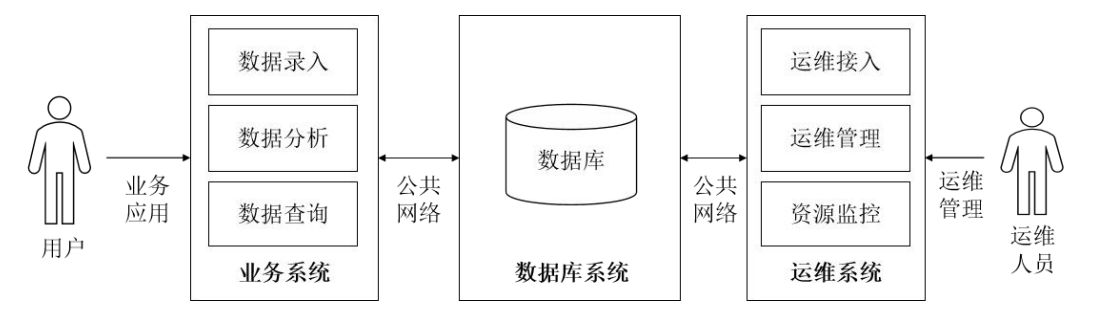
如图所示,用户通过业务系统访问数据,运维人员通过运维系统管理数据库。这三个环节(业务系统、数据库、运维系统)及其之间的网络通道,都可能成为攻击者的突破口。数据泄露、篡改、服务中断等风险,均源于对这些环节和通道的防护不足。
二、《指南》核心
《指南》将安全要求分为技术和管理两大类。在技术要求上,商用密码产品是满足以下核心要求的关键实现手段。
1. 身份鉴别:从“口令”到“身份”的信任升级
《指南》要求:建立严格的鉴权机制,避免弱口令和简单提示。
密码解决方案:①告别弱口令:使用基于SM2算法的数字证书进行身份认证,远比“用户名+口令”更安全,能有效防止冒名顶替和口令爆破。
②强化认证:对数据库管理员和高权限操作,集成支持国密算法的多因素认证产品,实现《指南》强调的“增强级”安全。
2. 数据加密:为数据穿上“传输中”和“静止时”的盔甲
《指南》要求:传输和存储数据必须采用符合国标(GB/T 39786-2021)的密码技术,并优先使用国密算法(SM2, SM3, SM4)。
密码解决方案:①传输加密:在业务应用与数据库之间部署支持国密SSL/TLS协议(如GMSSL)的加密网关或网卡,确保网络流量全程加密,防窃听。
②存储加密:采用支持透明数据加密功能的数据库产品或加密系统,使用SM4算法对磁盘上的数据文件进行实时加解密,实现“数据不落地,落地是密文”,即使数据文件被窃也无法解读。
3. 边界防护与审计:打造可视、可控的防线
《指南》要求:部署数据库防火墙、审计系统,对异常行为进行监测。
密码解决方案:安全审计:部署具备国密合规资质的数据库审计系统,该系统能对加密流量进行解密分析(合规前提下),或利用SM3哈希、SM2签名技术确保操作日志的完整性,防止黑客篡改或删除日志,实现“行为不可抵赖”。
三、选型优势
面对《指南》的合规要求,选择首传信安,能获得以下核心价值:
全栈国密合规:首传信安的产品线全面支持SM2、SM3、SM4等国密算法,并持有国家密码管理局颁发的商用密码产品认证证书,确保方案完全符合《指南》及《密码法》的合规性要求。
产品生态完备:从身份认证、数据加密到安全审计,提供覆盖数据库安全生命周期的完整产品矩阵,便于企业统一规划、集中管理,避免“烟囱式”建设带来的兼容性难题。
深度定制与服务能力:作为专注于密码技术的科技公司,首传信安具备深厚的行业理解和定制化开发能力,能够针对企业特定的数据库环境和业务场景,提供贴身的解决方案与持续的技术支持服务。
四、结语
《数据库联网安全要求》实践指南的发布,标志着数据安全防护进入了精细化、强制化的新阶段。它不再是一道“选择题”,而是一道“必答题”。商用密码,正是解答这道题最标准、最有效的工具集。


 扫一扫


 375

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


