


一、开篇手记
近几个月一直在做内网终端 U 盘读写权限的梳理整改。最开始以为,无非就是开或者关,真正落地才发现远没有这么简单。 很多同行直接套用网上现成配置,要么全部禁用 U 盘,业务部门怨声载道;要么全部放开读写,数据泄露风险居高不下。
组策略简单粗暴的设置,还经常误伤加密狗、网银 U 盾、工控 USB 设备。上线之后出现权限错乱、外勤笔记本离线失效、私人 U 盘随意接入内网等一堆问题。
二、核心干货(依托域智盾系统落地)
核心干货 1:最实用的配置技巧
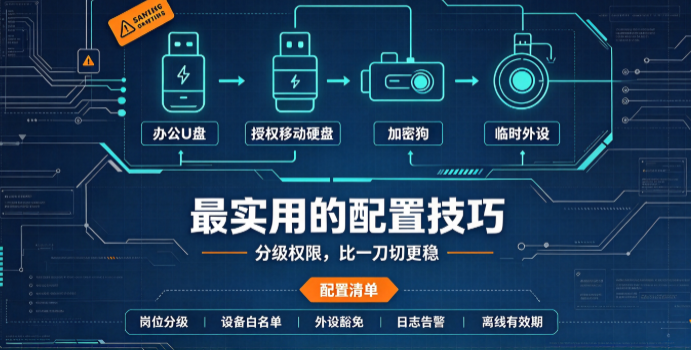
U 盘读写设置优先做岗位分级 + 设备白名单,不要全局一套策略推送到全部终端。
-
用好四级读写权限:允许读写、仅读取、仅写入、禁止使用。研发财务等高敏感岗位配置仅读取,外部 U 盘文件可以拷入电脑,但内网资料无法向外拷贝;行政后勤岗位开放正常读写;机房核心终端直接禁止 U 盘;现场数据采集场景启用仅写入模式,只允许向 U 盘导出文件,拒绝读取外来介质内容。
-
建立内部授权 U 盘台账,登记 U 盘序列号、归属人、所属部门。只有登记在册的设备才能获得对应读写权限,外来私人 U 盘接入直接拦截,从源头管控不明介质进入内网。
-
做好外设豁免。配置 U 盘读写策略时,把加密狗、网银设备、扫码枪、工业调试 USB 设备加入白名单,避免管控策略把业务必备外设一并拦截,影响正常工作。
-
开启 U 盘全量审计日志。完整记录 U 盘插拔时间、设备序列号、拷贝文件名称、操作账号,短时间大批量拷贝文件时自动触发后台告警,不用人工盯守每一台终端。
-
离线终端单独配置。外勤笔记本脱离内网环境时,可以设置权限有效期,超时自动收紧 U 盘读写权限,防止终端脱离管控后随意拷贝资料。
核心干货 2:最容易忽略的风险点
多数运维只盯着 U 盘本身,很多隐患藏在细节当中。
-
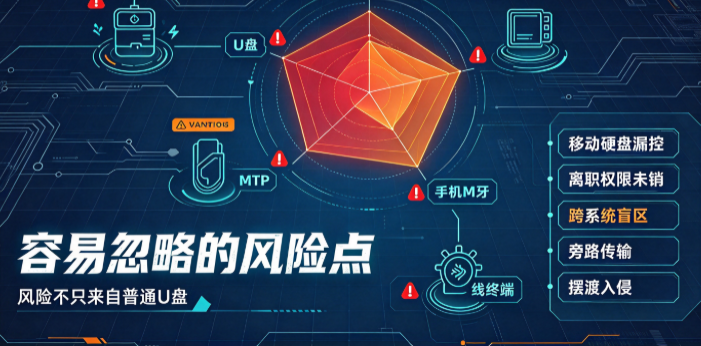
只管控普通 U 盘,忽略移动固态硬盘、大容量移动硬盘。这类设备同样属于 USB 存储,拷贝速度更快,可以一次性带走海量文档,很多配置会漏掉这类介质,形成漏洞。
-
离职员工的授权 U 盘没有及时注销权限。U 盘硬件回收不代表权限回收,没有在后台删除登记信息,该 U 盘依旧可以在内网其他电脑获得读写权限,遗留安全隐患。
-
只管控 Windows 终端,忽略 macOS、信创终端。不同系统 U 盘读写权限实现逻辑不一样,如果策略只下发 Windows,其他终端等于完全没有外设防护。
-
U 盘拷贝的旁路风险。U 盘通道被限制后,员工会通过手机 MTP 模式、蓝牙中转来传输文件,只做 U 盘读写管控挡不住这类替代通道,需要配套其他外设管控协同处理。
-
外来带毒 U 盘。即便设置只读模式,外来 U 盘依旧可以读取到内网电脑,勒索病毒、木马会借助 U 盘完成跨设备摆渡入侵,只读不等于防病毒。
核心干货 3:提升效率的小技巧
-
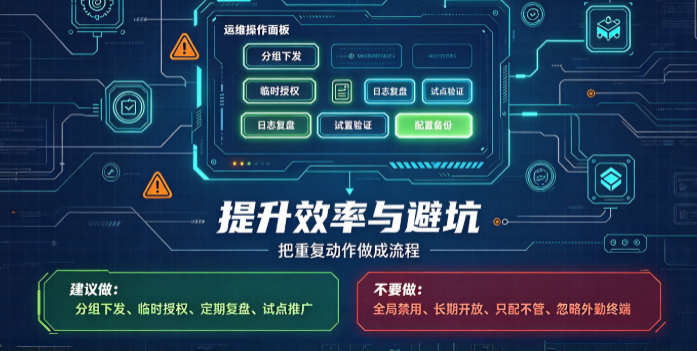
按部门分组批量下发读写策略,不用逐台电脑手动调整。同步组织架构,人员岗位发生变动,直接调整分组权限,减少重复运维工作。
-
设置临时授权流程。遇到临时业务,外部 U 盘确实需要读写权限,走后台临时授权,设置时效,到期自动收回权限,不用长期开放策略。
-
定期导出 U 盘审计日志做复盘。重点排查非工作时段 U 盘插拔、短时间大量文件拷贝行为,尽早发现异常操作。日志做好备份,满足合规审计留存要求。
-
小范围试点再全量推送。优先选择一两个部门试运行 U 盘读写策略,收集业务报错反馈,确认加密狗、工控设备不受影响,再向全公司推广,降低业务冲突。
-
做好服务器配置备份,策略大批量更新前先备份配置,一旦出现大面积权限异常,可以快速回滚。
三、不建议做的操作(避坑)
❌ 不要直接用注册表、组策略全局禁用 USB 存储。这种方式很容易被拥有管理员权限的用户修改绕过,而且无法实现只读、仅写入这种细粒度读写控制,还容易误伤业务 USB 外设。
❌ 不要简单二选一:要么全部放开读写,要么全盘禁用。一刀切的方案,要么安全失效,要么业务无法开展,最后整套管控方案被员工架空。
❌ 只做策略配置,不维护 U 盘台账。U 盘随意注册、离职不注销,白名单慢慢就变成一堆无效条目,安全边界彻底模糊。
❌ 上线完成就不再维护。新员工入职、人员调岗、业务系统更新、新增工控外设,都需要迭代 U 盘读写策略,管控属于长期持续运营工作,不是一次性任务。
❌ 只管控内网办公机,外勤笔记本、居家办公终端完全不管。终端带出公司之后,依旧存在 U 盘拷贝泄密风险。
四、落地最佳实践总结
U 盘读写设置不是简单开关,是一套组合防护。
-
分级设置读写权限,匹配不同岗位安全等级;
-
建立授权 U 盘白名单台账,管控接入介质身份;
-
豁免业务类 USB 外设,保障业务不受干扰;
-
完整审计 U 盘插拔、文件拷贝行为,风险可告警、事件可追溯;
-
处理临时业务要有时效授权机制;
-
Windows、macOS、信创多终端统一覆盖,不出现管控盲区。
安全管控不能完全牺牲业务便利,找到两者平衡点,策略才可以长期落地执行。
五、个人心得:运维工作中的真实感悟
接触不少企业,很多数据泄露事件,并不是高级黑客攻击,很多时候就是一只没有管控的 U 盘。 很多管理者希望一套设置一劳永逸,但现实不存在。U 盘读写管控本质是管理人和设备,技术工具只是载体。
运维夹在安全和业务中间,不能只站在安全角度一味封堵,也不能完全迁就业务放弃风险管控。多走到业务部门了解真实使用场景,策略才能真正落地,而不是摆在后台的一纸配置。
责编:璇玑


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


