


前言
前阵子帮一家装备制造企业做终端安全整改,现场渗透测试发现一个很典型的漏洞:研发人员私人 U 盘随便接入内网,用读卡器 + 存储卡就能绕开简单 USB 限制,批量导出图纸文件。 查阅行业安全统计,64% 的内部数据泄露事件与移动存储介质相关。
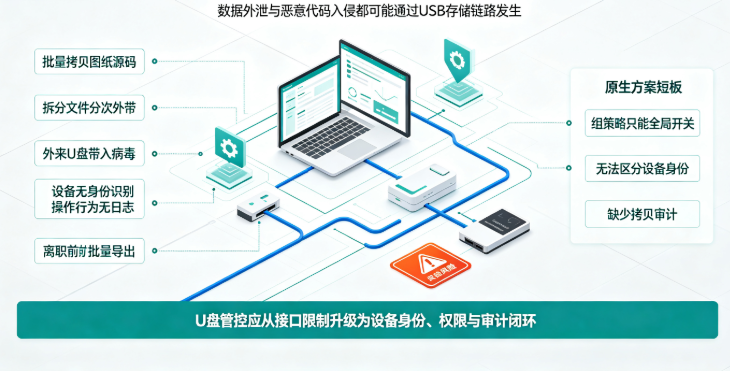
很多运维的第一反应就是直接用组策略禁用 USB 存储,上线之后问题接踵而至:现场调试需要 U 盘拷贝测试数据、外勤人员要导出资料,一刀切禁用直接卡住业务;放开权限,外来 U 盘随意接入,勒索病毒、核心业务资料双向流转风险全部暴露。
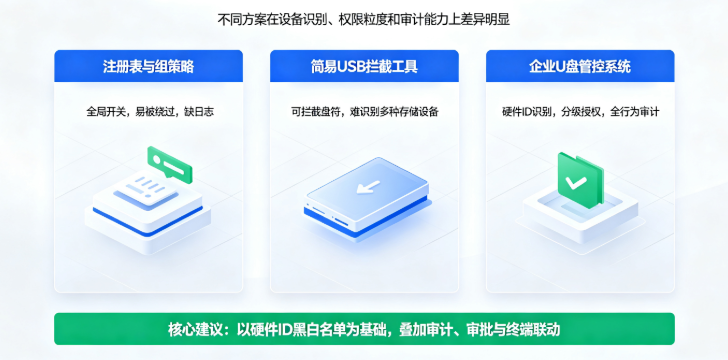
很多企业分不清注册表限制、域组策略、专业 U 盘管控系统之间的能力差距,踩坑案例非常多。本文结合政企、制造行业多个项目的攻防实测经验,从风险根源入手,拆解企业 U 盘管控系统的适用边界、功能细节,分享可直接落地的部署思路与选型标准。
一、U 盘外设带来的两类真实安全风险
攻防测试中,移动存储介质的风险主要分为数据外泄和恶意代码入侵两大方向,很多企业只关注前者:
-
内部人员借助 U 盘、移动硬盘分批拷贝图纸、报价表、源代码,带走企业核心资产;拆分文件分次拷贝,规避人工核查;
-
外部 U 盘接入内网终端,携带木马、勒索病毒,在内网横向扩散,造成批量终端中毒;
-
设备无身份识别,内部工作 U 盘、员工私人 U 盘无差别放行,无法单独管控;
-
文件拷贝操作缺少审计日志,泄密事件发生后,无法追溯拷贝时间、文件名、操作账号;
-
员工离职前,分多天、分批次导出涉密文件,等到离职完成才发现问题,取证困难。
Windows 原生组策略仅能实现 USB 存储全局开启 / 禁用,短板十分突出:只能全局管控,无法区分设备;不记录文件拷贝行为;不能配置 U 盘只读权限;一旦终端本地管理员账号泄露,员工可以手动修改注册表绕过限制。
二、企业 U 盘管控系统核心能力拆解
域智盾系统依靠终端客户端完成外设识别与策略下发,和操作系统自带简易限制有本质区别。
-
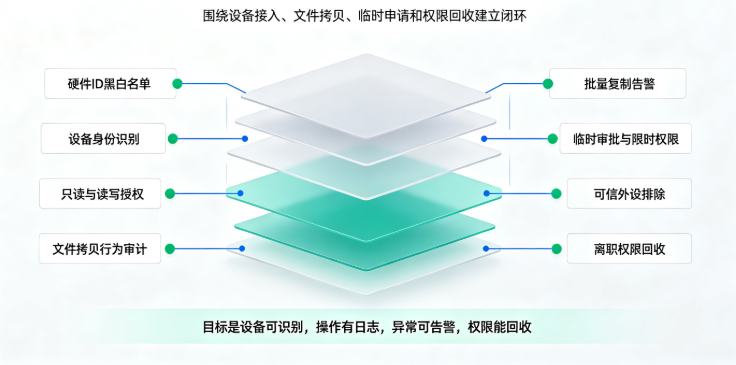
基于硬件 ID 的 U 盘黑白名单 识别依据是 U 盘硬件唯一 ID,而非盘符。可以登记企业内部工作 U 盘加入白名单,仅白名单设备允许接入内网终端;外来私人 U 盘直接拦截。支持按部门独立分配 U 盘权限,研发部白名单 U 盘允许读写,部分岗位可设置 U 盘只读。
-
U 盘全链路行为审计 完整记录 U 盘插拔事件、文件拷贝动作,日志包含操作账号、操作时间、源文件路径、目标存储路径、USB实例和磁盘驱动去实例等。文件复制到 U 盘,或是 U 盘向内网终端写入文件,全部留存日志。当短时间批量拷贝大量文件,系统自动触发告警,推送通知管理员。
-
精细化分级权限与临时审批 策略可以按需配置:白名单 U 盘可设置只读 / 读写;临时业务场景需要外来 U 盘使用时,员工提交申请,管理员审批后开放限时权限,时间到期自动收回权限。 兼容 Windows、信创多类终端,针对不同岗位配置差异化策略,兼顾业务使用需求和安全管控。
-
和终端安全模块联动防护 可对接文件审计、屏幕水印、文档透明加密模块。向 U 盘拷贝加密图纸时,自动加载溯源水印;监测到短时间大量导出涉密文件,触发行为告警。员工发起离职流程,一键回收该账号的 U 盘访问权限,禁止移动存储拷贝资料。
实战踩坑点:市面上很多简易管控工具只拦截 U 盘盘符,员工使用手机 USB 存储、读卡器、移动硬盘就能绕过管控。选型优先选择支持识别多种 USB 存储设备的方案。同时,USB 加密狗、打印机、扫描仪这类业务必需外设,策略需要单独放行,防止业务中断。
三、分步落地部署实操流程
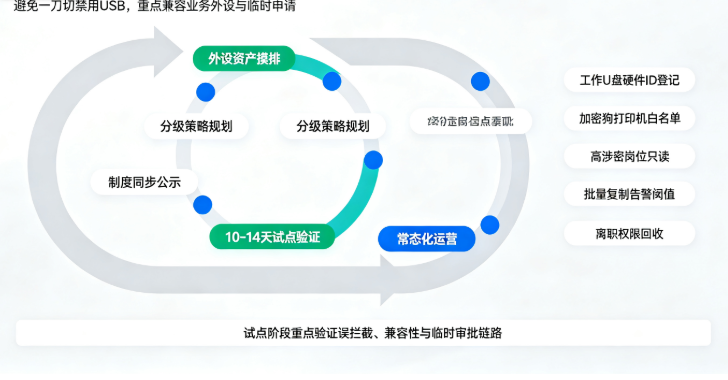
U 盘管控项目失败的最主要原因,就是上线直接禁用全部 USB,引发业务部门强烈抵触。推荐分阶段落地实施:
-
外设资产摸排 盘点企业全部在用移动存储设备,登记内部工作 U 盘硬件 ID;梳理全部 USB 外设清单,加密狗、USB 打印机、扫描仪等非存储 USB 设备,提前加入可信列表放行。
-
分级策略规划
-
高涉密岗位(研发、工艺):仅白名单 U 盘可用,默认只读,拷贝涉密文件需要审批;
-
普通业务岗位:白名单 U 盘读写,外来 U 盘直接阻断;
-
客服、后勤岗位:禁止 U 盘写入,仅支持只读或者直接拦截。
-
配套制度同步公示 部署客户端前,发布移动存储介质管理规范,明确 U 盘使用规范,完成内部公示,约定违规使用移动介质的相关责任。
-
小范围试点验证 挑选 2 个部门试运行 10~14 天,测试加密狗、各类外设兼容性,排查误拦截问题,优化策略,试点稳定后,再向全终端推送部署。
-
离职权限闭环管控 员工进入离职流程,自动收回 U 盘访问权限,限制该账号使用任何移动存储拷贝文件,保留该员工历史 U 盘操作审计日志,用于事后溯源。
四、选型避坑要点
-
不要依靠 Windows 组策略作为核心 U 盘管控手段,仅适合极简场景,极易被管理员权限绕过,不存在文件拷贝审计能力;
-
重点验证外设识别能力,除普通 U 盘外,测试移动硬盘、读卡器、手机 USB 存储模式能否识别拦截;
-
设备识别必须基于硬件 ID,只依靠盘符管控的方案极易被绕过;
-
日志存储周期满足等保要求,终端用户无权删除审计日志;
-
预留临时审批通道,应对临时业务场景,平衡安全管控与业务效率。
五、写在最后
企业 U 盘管控系统并不是单纯锁住 USB 接口,而是一套设备身份识别、权限管控、行为审计、告警联动的外设安全体系。一刀切禁用 U 盘会阻碍业务开展,完全放开又会带来泄密与病毒风险。通过精细化分级策略,区分设备身份、岗位权限,才能在不干扰正常办公的前提下,堵住移动存储介质带来的安全漏洞。
大家落地 U 盘管控项目时,有没有遇到加密狗、USB 打印机被误拦截,或是员工用手机 USB 模式绕过管控的情况?欢迎评论区交流踩坑经验。
责编:璇玑


 扫一扫


 1077

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


