谈谈对后台登陆页面的渗透测试

前言

有些朋友在渗透时扫描到后台登陆界面,却不知道如何入手。最近刚好在某公司做安全顾问,对目标固定的系统渗透有些体会。因此这里讲一下对网站后台登陆界面的渗透思路,希望能为大家提供一些帮助。


开始

本人在进入登陆界面时,一般都是先用万能密码什么的测下输入框有没有注入(现在很少见了)。如果没有,那就先拿admin,123456什么的测试下弱口令,不求运气爆棚一下就猜到密码。主要是看下回显,查看是否存在账号锁定策略,密码不正确,不存在此用户名等信息,以便于尝试遍历可能存在的用户名。没验证码就上爆破工具,有验证码的话看看能不能绕过,实在不行手工测几个账号密码碰碰运气。

爆破

如果没验证码阻碍,那爆破没什么好说的,拿个好字典,直接干就是了。

不过注意下有时密码传输会使用md5或者base64之类的加密,这时除了自己写脚本外,可以使用burpsuite的intruder模块内容。
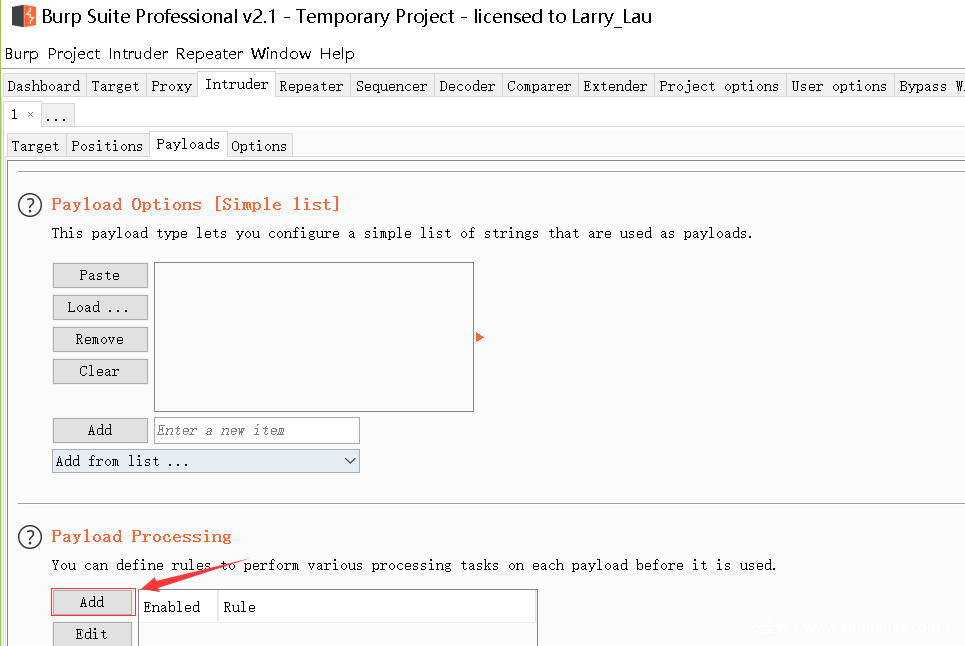


爆破的传统思路都是固定账号爆破密码,还有一种姿势是固定密码爆破用户名。比如使用固定密码123456,爆破常用用户名或者常用人名拼音。

扫目录

目录扫描也是一个存在惊喜的地方,说不定能扫描到后台未授权访问的链接、备份文件、编辑器、敏感信息等。

像后台登陆的网址看多了,常规的路径像www.xxx.com/admin/login.aspx(.php)

老司机甚至不用御剑什么的工具跑,就能直接猜到。

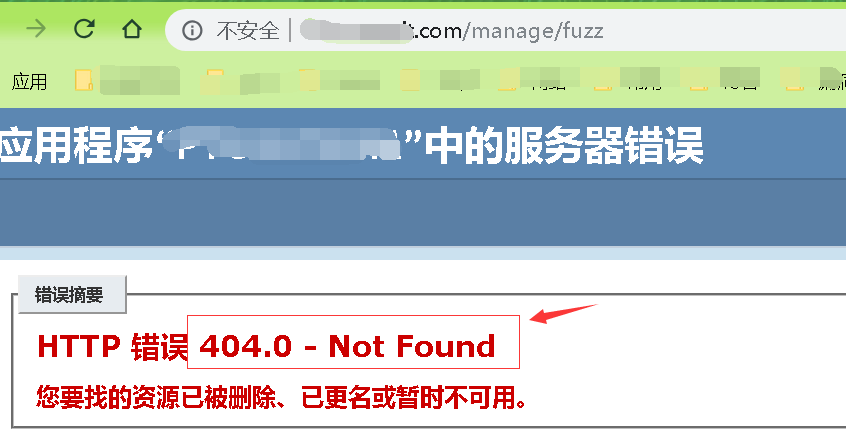
一般碰到下面这种情况,可采用fuzz大法。一层一层fuzz,尝试寻找可利用的信息。漏洞银行有一期衬衫的视频fuzz讲得很好。他用的工具是wfuzz,感觉不错,感兴趣的可以去看看。
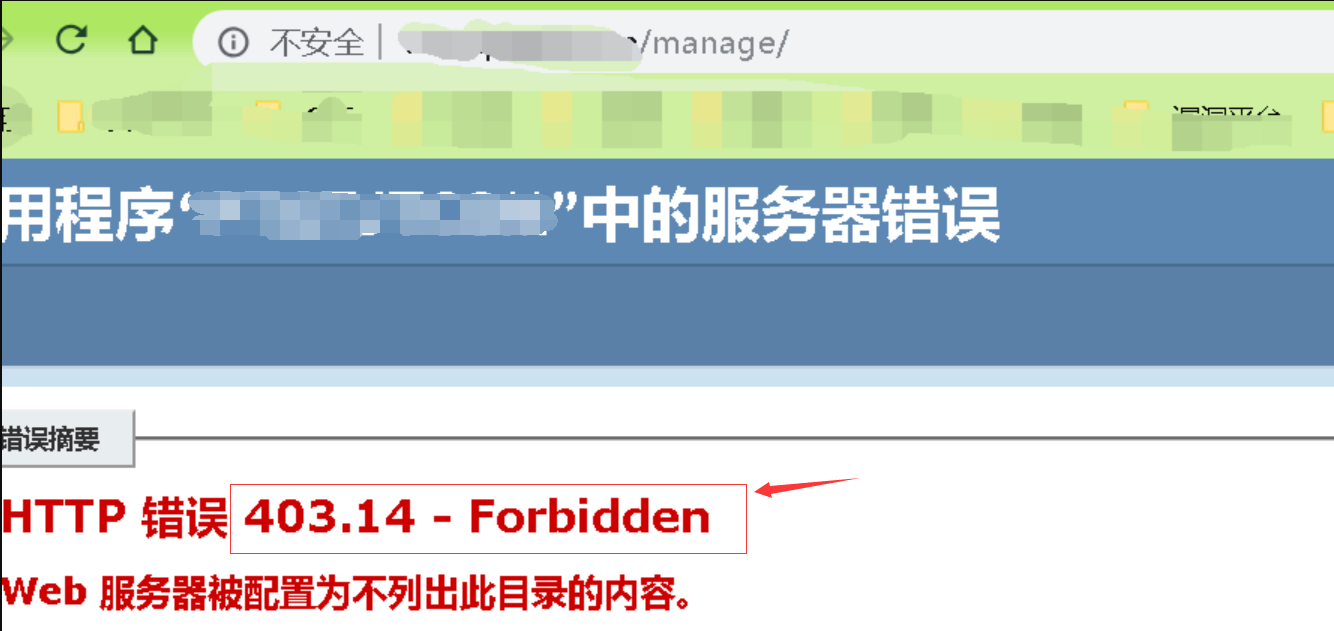
这里给大家讲一下我做授权渗透的一个案列:

一般给客户的后台系统做渗透,客户都会给个测试账号,除了测登陆界面外,还测下后台的功能模块。但这次当我问客户要账号密码时,客户回:你们不是要模拟黑客做渗透测试吗,那就自己打进去啊。( ╯□╰ )好吧,我也只能硬着头皮刚登陆界面了。

先看了下链接,发现是Java站,且链接是.do结尾,但struct2工具试了下没成功。
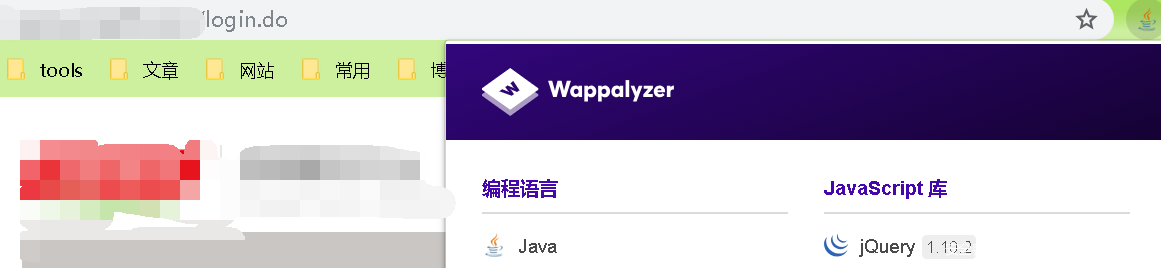
 

看了下登陆界面,有验证码,网站看去的版本也挺新的,感觉不太好搞。

测下注入无果,于是抓包看下验证码是否可以绕过或者不变,结果这个验证码很称职,爆破不了。验证码辨认还算清楚,不过验证码识别,总觉得不太靠谱。。。等绝望了找不到洞再试吧。于是去扫了下目录。诶,发现有好东西。

首先扫到了一个services服务路径
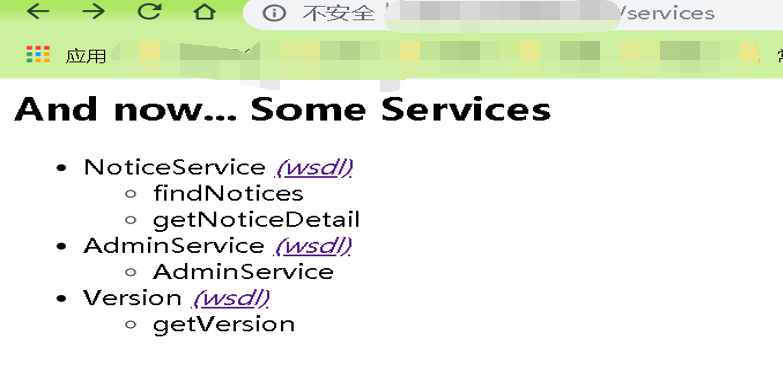
知道了Apache Axis组件的版本信息
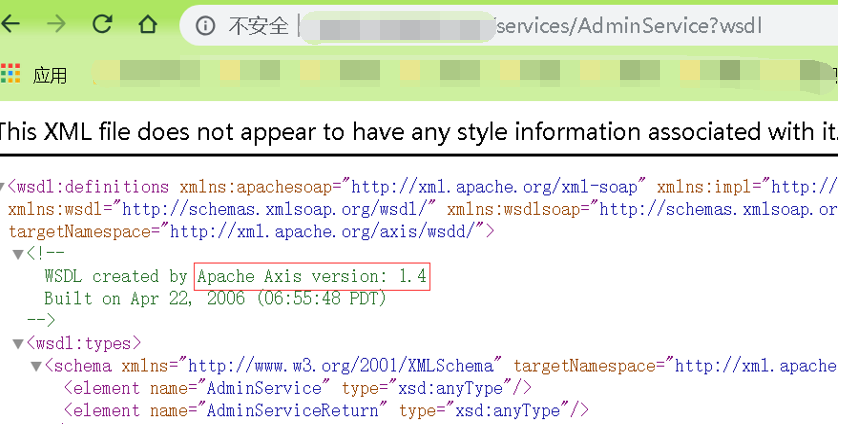
然后马上想到这个组件当时刚爆出一个RCE漏洞

poc链接:https://github.com/KibodWapon/Axis-1.4-RCE-Poc

结果试了下没成功。然后再尝试了四月份CNVD看到的RCE漏洞也无果。

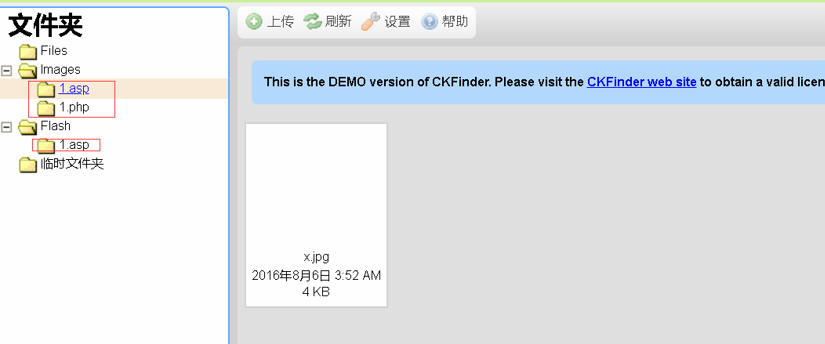
还扫出了一个ckfinder编辑器
http://xxx.xxx.com/ckfinder/ckfinder.html


腾讯面试:渗透测试和漏洞扫描有什么区别? 前言: 上半年,时断时续的网络安全事件已经过去,下半年的事件又不得不重新开始。最近有意思的是,我的一个朋友几天前去参加一个技术面试,被一个简单的问题“渗透测试和漏洞扫描有什么区别”甩了,当时,我也有点困惑。说实话,对于一个小白新手来说,两者的区别可能是一、二、三。对于当时的面试官,我是否也会说这两个是不同的呢?不管怎么说,这都是关于发现漏洞,使用漏洞,采取服务器webshell,提高权利,内网渗透,权限维护等。但如果你给出这样的技术答案,你会像我的朋友一样不及格,如果你遇到一个好心的面试官,你可能会留. 阅读详情

相关推荐

谈谈值得注意的高危端口

网上常常提到很多高危端口,但是在业务发布等过程中,我们又避免不开。那么如何平衡业务与安全,在不影响业务的情况下,最大程度的 高危端口 值得关注的一般有两类,一类是利用端口进行监听扫描等,探测目标主机是否开放了某些服务,常出现在攻击准备阶段。但这并不是说这些端口就一定有问题,绝对要关闭。谈到高危端口,我们也不用如临大敌。因为就操作系统而言,它的目的很简单,只是为了人提供服务而已,复杂的是人,这点,即使是高处理速度的计算机大脑,也难以匹敌。与其不断封堵所谓的“高危端口”,不如强化自身安全意识,减少“社.

m0_59484567的博客 1万+

【4】WEB渗透基础-收集敏感信息(web后台

收集敏感信息(web后台

司徒荆的博客 1384

应用篇1.3 后台登陆界面设计

应用篇1.3 后台登陆界面审计 一、后台登陆界面图: 各种准备工作完毕后,对于这款日程管理类的软件,首先设计一个后台登陆功能。可以通过密码保护自己的日程隐私。 1、初次登陆界面如图1.1所示。 2、如果已经设置了密码,登陆界面如图1.2所示。 二、登陆界面代码 初次登陆: <LinearLayout xmlns:android="http://schemas.a

AI布道师W 1796

后台登陆校验

这个问题很深刻啊,假如你还没登陆,就从购物网站提交订单,这个时候购物网站会提醒你:亲,你还没有登陆!这个时候我们需要做的就是这么个功能,我们怎么实现这个代码呢!我以SSH为例啊。首先我们得写一个校验类去检验session中是否有用户的信息,我一般是把用户信息保存到session,这样方便后面调用。这里其实有两种方法,一种就是直接在需要用到用户信息的类中,从session中取数据,进而进行一定的逻辑...

qq_36005199的博客 1072

网站渗透思路总结

一、查找注入,注意[数据库]用户权限和站库是否同服。二、查找XSS,最近盲打很流行,不管怎样我们的目的是进入后台。三、查找上传,一些能上传的页面,比如申请友链、会员头像、和一些敏感页面等等,注意查看验证方式是否能绕过,注意结合服务器的解析特性,比如典型的IIS6.0、Apache等。四、查找编辑器,比较典型的ewebeditor、fckeditor等等。五、查找phpmyadmin等管理程序,可以尝试弱口令,或者寻找其漏洞。六、百度、谷歌搜索程序公开漏洞。

m0_59598029的博客 474

渗透测试方向

一、上传webshell使用冰蝎进行连接时报错,可能的原因有那些? 1. 客户端附带的服务器为最简版本,没有做容错处理,所以直接浏览器访问可能会报错,但不影响客户端正常连接。 2. 针对php环境,由于通信采用了AES 加密,所以需要开启openssl扩展。 3. Mac系统下需要通过 -XstartOnFirstThread 参数启动,java -XstartOnFirstThread -JarBehinder.jar。 4. Win7运行服务端需要包含phpstudy、Java、

weixin_44679229的博客 1794

网络渗透测试实验二

利用人们平时常用的词、句破译,如果说暴力破解是一个一个的尝试那么字典破译就是利用人们习惯用人名、地名或者常见的词语设置成密码的习惯进行破译。过程:wireshark搜索ftp-data找到1.zip,选择tcp追踪流,转化为原始数据另存到一个zip文件中,将压缩文件放入到ARCHPR爆破,得到密码123456,输入密码得到图片。1.2 在互联网上找到任意一个以明文方式传递用户帐号、密码的网站,B是否能看到A和外网(该网站)的通信(A刚输入的帐户和口令)?截图Wireshark中显示的明文信息。

2303_80652827的博客 1208

浅谈蜜罐原理与规避

目录:WEB蜜罐jsonp蜜罐jsonp跨域蜜罐分析XSS蜜罐WebRTC获取IP其他识别与规避MYSQL蜜罐蜜罐行为蜜罐规避总结随着攻防的不断发展,厂商和蓝队的防御手段越来越精进,也有了很多方法溯源攻击方,蜜罐就是其中的一种,前段时间受学长的指点,特地来研究一下蜜罐的原理和规避蜜罐(honeypot),带蜜的罐子,进去吃了蜜,就出不来了,本质上就是一个陷阱,在网安领域上看,蜜罐就是针对渗透测试人员(比如红队)的一个陷阱蜜罐的类型也很多,下面简单谈谈常见的几种蜜罐。

zgz67611的博客 1059

浅谈反黑客神器蜜罐的原理与规避,网络安全零基础入门到精通实战教程!

本文探讨了网络安全中的蜜罐技术及其规避方法。蜜罐是专为渗透测试人员设计的陷阱,分为WEB蜜罐等多种类型。重点分析了利用JSONP跨域漏洞的蜜罐原理,通过加载特定JS脚本获取用户信息,并展示了具体检测案例。同时介绍了XSS蜜罐如何通过WebRTC技术获取攻击者真实IP地址,即使使用代理也无法隐藏。文章警告渗透测试人员需警惕各类蜜罐陷阱,提供技术分析以帮助识别和规避潜在风险。

白帽阿叁的博客 790

网络渗透测试实验——网络嗅探与身份认证

①通过使用Wireshark软件掌握Sniffer(嗅探器)工具的使用方法,实现捕捉HTTP等协议的数据包,以理解TCP/IP协议中多种协议的数据结构、通过实验了解HTTP等协议明文传输的特性。②研究交换环境下的网络嗅探实现及防范方法,研究并利用ARP协议的安全漏洞,通过Arpspoof实现ARP欺骗以捕获内网其他用户数据。③能利用BrupSuite实现网站登录暴力破解获得登录密码。④能实现ZIP密码破解,理解安全密码的概念和设置。

m0_72983437的博客 284

从哲学角度看渗透之关于渗透与高智商电影

Hxai11 · 2013/08/20 14:38今天闲来无事,就来写篇文章吧,好久没有写文章了,不知道是技术下降了,还是毛原因(反正技术也不咋地)。想必很多人在渗透过程中都会遇到各种各样的麻烦,这些麻烦有些能够解决,有些则解决不了,那我们在这个时候可能会陷入僵局,以至于对后面的渗透产生很坏的影响,其实,大牛与我们平常人的差距就在于从技术出发,但不只限于技术区渗透,可能这句话有点费解,那大家肯定会...

weixin_34283445的博客 355

一次渗透的具体过程

一 渗透的具体过程朋友做了一个财务部门的项目,今天叫我来做免费的渗透测试,下面来谈谈这次的过程和体会。先来介绍一下子服务器的基本情况,windows 2000 adv server 中文版,据称打过了sp3,asp+iis+mssql 。首先扫描了一下子端口,呵呵,开始的一般步骤。端口21开放: FTP (Control)端口80开放: HTTP, World Wide Web端口135开放: L

no_mIss的专栏 1810

网络安全小白速看!一文揭秘反黑客蜜罐原理,从入门到精通实战教学,轻松实现规避技巧

上面只对常见的蜜罐进行了简单的阐述,还有很多变种或优化后的蜜罐,交互性和仿真性非常高,感兴趣可以继续了解对于蜜罐的规避,个人认为,比起使用自己的个人电脑,最好还是参考纯虚拟机(无任何个人信息)+ 多层网络代理 + 国外VPS这种思路来进行配置更加安全给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

2301_79455190的博客 1128

2023年网络安全HW面试经典收藏

1.应急响应查找内容分析服务器上的安全问题,你关注哪些数据?进程,日志,告警信息,威胁情报,文档编辑时间,启动项,路由管理,防火墙,最后登录时间,CPU带宽,内存,代码安全,用户账户,隐藏文件等。2.你有没有毕业?已经毕业,正在工作(实习)3.护网预计在五月份,时间问题?没有问题4.简历有护网经历,你能谈谈护网的情况吗根据简历,以及掌握的知识,大胆的说,角色为防守方,工作位监控组,主要使用ips,ids等设备做流量监控与日志分析工作。

Spontaneous_0的博客 736
上一篇: 用原生socket发送HTTP数据包
下一篇: 浅谈PHP小马免杀
diaoshi3762
博客等级 码龄9年 1粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值