攻防世界进阶区—Cat

攻防世界】二十 --- Cat --- Django框架 啊大大如哈的任何 阅读详情

抓住那只猫!!!!

这题讲道理唯一描述“抓住那只猫”我是完全没有看懂的,而且这题讲道理有一定难度

或不多说先进入题目网址:在这里插入图片描述
将道理,看到表单避免不了的要输入试一试
先输入例子,loil.clud,没有反应
尝试127.0.0.1,出现变化!
在这里插入图片描述
欸嘿嘿,似乎有东西,那我们来尝试下系统命令执行规则来输入命令:

command1 & command2 :先执行command2后执行command1
command1 && command2 :先执行command1后执行command2
command1 | command2 :只执行command2
command1 || command2 :command1执行失败,再执行command2(若command1执行成功,就不再执行command2)

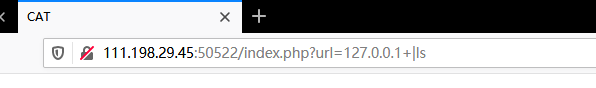
所以我们开始尝试输入127.0.0.1 | ls
在这里插入图片描述
可以看到,这种方式被禁止了。然后我四处找找线索,找到了一个很有意思的东西
在这里插入图片描述
尝试输入%60,发现变化成了·

攻防世界-Cat-(详细操作)做题笔记 阅读详情

相关推荐

攻防世界web进阶Cat

题目描述:抓住那只猫 打开链接 刚开始以为是注入,但是发现好像都被过滤了 试着输入了loli.club,页面没反应,输了下127.0.0.1 到这也不知道这题是在考啥 没办法,百度了下,是diango报错,是将输入的参数传到了后端的django服务中进行解析,而django设置了编码为gbk导致错误编码了宽字符(超过了ascii码范围) 所以这里可以传递%80,url编码使用的是16进制,80也就是128,ASCII码是从0-127,所以这个时候会报错 试着在报错页面找到一些信息 发现文件的绝对路径是

gongjingege的博客 644

CatchCat:我的第一个安卓游戏~

捕捞 ============ ##这是一款基于Android 4.0的Android游戏。## ###About CatchCat### CatCatch 是一款了不起的策略游戏。 它是一个充满小圆圈的方形。 每次你点击一个圆圈,猫就会跳跃一次。 猫可以向任何方向跳跃,但它不能跳跃到您已经点击的圆圈中。 所以,现在的游戏是,你应该点击圆圈,让猫被所有点击的圆圈四舍五入,这样它就不能移动到方块的末端。 一旦它移动到方格的尽头,它就会逃跑并且用户输掉游戏。 它既有趣又有趣,但也非常具有挑战性。 这看起来很容易,但是当您开始玩游戏时,您就会明白阻止猫逃跑的挑战。 还是好好享受吧~

攻防世界 Pwn 进阶 第一页

写在最前面 我在某天中午睡了一觉之后大彻大悟 我感觉pwn最重要的是能不能找得到漏洞点,学会怎么利用这个漏洞点以及明白他的原理倒是要往后放一放,所以要来一个漏洞总结,总结我现在见到过的所有漏洞、漏洞的原理以及它的表现形式,就在攻防世界第一页之后吧,以题的形式去进行一些总结。 00 要把它跟之前新手的放在一起总结,先稍稍回顾一下新手攻防世界 Pwn 新手 1、栈溢出,从简单到难,开始有后门函数,到需要自己写函数参数,到最后的ret2libc。 常见漏洞点有read()函数、gets()函数、strca

yongbaoii的博客 3287

CatchCat攻防世界 MISC

先看题目,题目给到提示“猫猫有GPS定位装置,我们陆陆续续在终端收到了GPS数据”,下载附件后打开,发现里面的文件是一堆数据,而且是关于GPS的数据,在文件里找flag已经不现实了,既然是GPS数据,那我们就把利用GPS数据将猫的运动轨迹绘制出来。所以最后得到的flag:CatCTF{GPS_M1ao}。最后的flag有点难看出来,要试许多次才弄得出来。将绘制出来的图画反转观看,就可以大致看出flag,恰好题目给了提示flag格式为CatCTF{*}

qq_73861475的博客 3883

攻防世界-Misc】CatchCat

先将文件上传后,在点击【Draw the map】;出现内容为:CatCTF{GPS_M1ao},将解压出来的txt文件上传。

weixin_73625393的博客 1057

攻防世界web进阶Cat详解

攻防世界web进阶Cat详解题目详解 题目 但是我们输入一个链接的时候发现没有回显 这是我们访问loli.club的页面 我们输入ip地址,发现有回显 详解 至此,我们猜测是一个代码执行的考点 我们尝试 127.0.0.1||ls 127.0.0.1&&ls 127.0.0.1|ls 均被过滤 我们发现他的url处存在编码,url编码我们进行尝试 发现,url编码为%80时报错, 因为ASCII码的编码范围0-127 %80相当于128 所以推断是由unicode解码失败导致的,

hxhxhxhxx的博客 1860

攻防世界 web高手进阶 5分题(cat、bug)

继续ctf的旅程,攻防世界web高手进阶的2分题(cat、bug)

闵行小鱼塘 922

攻防世界-Web高手进阶-Cat

这题其实并不能算是命令执行,主要涉及了输入宽字节字符导致报错,curl的@+文件名做本地文件读取,以及django的相关知识。

feng的博客 709

【XCTF 攻防世界】WEB 高手进阶 Cat

题目链接https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=1&id=4658&page=2 【说在前面】:这道题需要的知识有flask,django等知识,所以部分知识我是从其他wp看的,(相关知识仍在补充中 【相关知识】: php cURL CURLOPT_SAFE_UPLOAD django DEBUG mode Django使用的是gbk编码,超过%7F的编码不在gbk中有意义 当 CURL

weixin_45844670的博客 838

攻防世界 高手进阶 web cat

php cURLCURLOPT_SAFE_UPLOAD django DEBUG mode Django使用的是gbk编码,超过%F7的编码不在gbk中有意义 当CURLOPT_SAFE_UPLOAD为 true 时,如果在请求前面加上@的话phpcurl组件是会把后面的当作绝对路径请求,来读取文件。当且仅当文件中存在中文字符的时候,Django 才会报错导致获取文件内容...

weixin_30709635的博客 336

攻防世界web进阶CAT

打开题目所给链接:首先我们先试用最具有代表性之一的baidu.com进行检测,但发现无响应 来试试127.0.0.1尝试使用管道进行命令执行,输入127.0.0.1 | ls,然而得到的回显是Invalid URL,127.0.0.1 | phpinfo的执行结果也是Invalid URL,看来命令执行时行不通了。 payload:?url=@/opt/api/api/settings.py,获取数据库名观察代码发现?/opt/api/database.sqlite3 @会当成绝对路径来读取文件,刚好@字符

qq_45756971的博客 317

攻防世界-高手进阶web-CAT

题目 writeup 首先尝试输入例子:loli.club 发现,get方式传入url 尝试127.0.0.1 发现执行了ping 127.0.0.1的命令 考虑curl 但是,尝试ls、cat等命令,无法正常执行 转换思路(还是参考了大佬们的文章~ 尝试输入url编码后的字符且是不常见的那种! 输入%8f,报错 查看报错信息: 发现:Django debug 于是,尝试查找api有...

wyj_1216 House 614

攻防世界web进阶刷题记录(2)

文章目录web进阶FlatScience web进阶 继续写攻防世界的刷题记录,有些技巧还是要记下来的,buuctf写过的就不写了 FlatScience 一脸懵逼,不知所云,查看wp,首先查看robots.txt 那么就访问试试,发现在login.php加’得到报错信息,数据库是sqlite 查看源码得到hint,那么加上?debug,得到源码 <?php if(isset($_...

bmth666的博客 780

攻防世界WEB进阶Cat

攻防世界WEB进阶Cat第一步:分析第二步:实操第三步:答案 第一步:分析 难度系数: 2星 题目来源: XCTF 4th-WHCTF-2017 题目描述:抓住那只猫 首先题给出的信息抓住那只猫,没任何提示性,题目来源为XCTF,点击场景,打开为一个输入页面: 提示输入域名,测试题给的域名loli.club,无任何响应,但是查询的内容出现在搜索框中为get请求,再测试127.0.0.1,巧了,返...

harry_c的博客 9786

攻防世界Cat

2.在url中输入%79,变成y 了。说明服务器对我们输入的内容会进行 url解码 并显示到url上。url 编码使用的是 16 进制,80 也就是 128,ASCII 码是从 0-127,所以传递。当且仅当文件中存在中文字符的时候,Django 才会报错导致获取文件内容。django编码方式为gbk,超过了ascii码范围就会报错。3.从报错信息中,要知道 Django 框架。1.知道是命令行,可以ping操作,可以。没反应,说明过滤了。4.通过报错,可以获取信息。当作绝对路径请求,来读取文件。

wangzhemvp的博客 1468

攻防世界 | CAT

来自攻防世界官方WP | darkless师傅版本 题目描述 抓住那只猫 思路 打开页面,有个输入框输入域名,输入baidu.com进行测试 发现无任何回显,输入127.0.0.1进行测试。 发现已经执行成功,执行的是一个ping命令,一开始想的应该是命令拼接执行,但是输入任何有关拼接的字符串都会提示invalid url 说明系统对这些字符串都进行了过...

diemaoye6838的博客 696

攻防世界Cat

攻防世界CatCSRF攻击利用的是冲着浏览器分不清发起请求是不是真正的用户本人,所以防范的关键在于在请求中放入黑客所不能伪造的信息。从而防止黑客伪造一个完整的请求欺骗服务器。1.cURL的post文件上传2.php的curl上传组件3.python的字符编码4.django的框架知识5.宽字节注入。

qq_45955869的博客 714
上一篇: 没什么意义的博客,记一下提醒自己的东西。
下一篇: Python——flask漏洞探究总结(持续更新)
kuller_Yan
博客等级 码龄7年 24粉丝 61原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值