


90%运维人不知道的50个高阶组合:告别无效排查
凌晨三点,刺耳的告警短信撕裂了寂静。数据库响应时间飙升,核心服务不可用。运维工程师小王瞬间清醒,指尖在键盘上飞舞。三分钟后,一组精密的命令组合锁定了根源——一个失控的批处理任务耗尽了数据库连接池。服务恢复,危机解除。这就是运维工具箱的力量:在灾难面前,命令组合就是工程师的救命药。
本文将聚焦于复杂场景下的高阶命令组合,帮助你在关键时刻力挽狂澜。
一、深度系统诊断:透视服务器内部状态
1. 资源瓶颈快速定位组合
$ top -b -n 1 | head -15; echo"---"; vmstat 1 5; echo"---"; dstat -tcmnd --disk-util 1 5
- • 解析:
top提供进程级 CPU/MEM 快照;vmstat揭示进程队列(r/b)、内存(si/so)、CPU中断/上下文;dstat实时展示 CPU/内存/磁盘/网络综合负载。三者联动,快速区分 CPU 争抢、内存不足、IO 阻塞或网络瓶颈。
2. 神秘进程追踪组合 (文件/网络)
$ lsof -p <PID>; ss -tunapie | grep <PID>; pstree -aps <PID>
- • 解析:
lsof列出目标进程打开的文件、库、套接字;ss精确关联其网络连接状态、所属用户、进程信息;pstree可视化其父/子进程关系及完整启动参数。用于追踪未知进程行为、文件泄露或恶意连接。
3. 不可中断进程(D状态)诊断组合
$ ps -eo pid,ppid,stat,cmd,wchan:32 | grep '^STAT D'; cat /proc/<D_PID>/stack; iotop -oP
- • 解析:
ps过滤 D 状态进程并显示其内核等待通道(wchan);cat /proc/pid/stack直接查看内核调用栈;iotop定位高 IO 进程。联合定位因内核资源(如 IO、锁)阻塞的进程。
二、性能调优利器:让系统飞起来
4. CPU 热点函数火焰图生成组合
$ perf record -F 99 -ag -p <PID> -- sleep 30; perf script > out.perf; ./FlameGraph/stackcollapse-perf.pl out.perf | ./FlameGraph/flamegraph.pl > flame.svg
- • 解析:
perf record采集进程 CPU 调用栈;perf script转换数据;FlameGraph 脚本生成直观 SVG 火焰图。精准可视化函数级 CPU 耗时,定位性能热点。
5. 内存泄漏追踪组合 (用户态)
$ valgrind --leak-check=full --show-leak-kinds=all --track-origins=yes --log-file=valgrind.out ./your_app
- • 解析:Valgrind 在沙箱中运行程序,详细报告内存分配、释放及泄漏点源码位置。开发/测试环境定位内存泄露的金标准。
6. 内存泄漏/异常追踪组合 (内核态)
$ echo'kmemleak = on' >> /etc/default/grub # 配置重启后生效
$ echo scan > /sys/kernel/debug/kmemleak; cat /sys/kernel/debug/kmemleak
- • 解析:启用内核内置
kmemleak检测器,主动扫描未引用但未释放的内存块并报告分配栈。诊断内核模块或驱动导致的内存泄漏。
7. 磁盘 I/O 深度剖析组合
$ iostat -dxm 1; pidstat -dl 1; blktrace -d /dev/sda -o - | blkparse -i -
- • 解析:
iostat看设备级 IOPS/吞吐量/延迟/队列;pidstat关联进程级磁盘负载;blktrace + blkparse追踪块层 IO 请求生命周期(合并、拆分、调度、完成)。全方位定位 IO 延迟根源。
三、网络故障克星:拨开网络迷雾
8. 连接风暴定位与抑制组合
$ ss -ant | awk '{print $1}' | sort | uniq -c | sort -nr; netstat -s | egrep -i 'listen|drop|overflow'; sysctl -a | grep somaxconn
- • 解析:
ss统计各状态连接数找出异常(如大量SYN-RECV);netstat -s查看协议栈错误计数(如listen overflows);检查并调整net.core.somaxconn等队列参数。应对 SYN Flood、连接耗尽、队列溢出攻击或配置不当。
9. 复杂网络丢包路径诊断组合
$ mtr -r -c 100 -i 0.1 -b <目标IP>; traceroute -T -p <端口> <目标IP>; tcpdump -ni eth0 'icmp or (tcp and port <端口>)'
- • 解析:
mtr结合 ping/traceroute 持续测试路径丢包率;traceroute -T(-Ifor ICMP) 指定协议探测防火墙后的路径;tcpdump抓包验证链路关键节点是否收到/回复探测包。精确定位丢包发生在哪一跳或防火墙规则拦截。
10. 应用层网络瓶颈分析组合
$ strace -f -ttT -e trace=network -p <App_PID>; tcpretrans -c -i 1 -p <App_PID>
- • 解析:
strace跟踪进程所有网络系统调用(connect/sendto/recvfrom)及耗时;tcpretrans监控指定进程的 TCP 重传事件。区分是应用代码网络处理慢还是底层网络问题导致延迟。
11. 容器网络命名空间诊断组合
$ docker inspect --format '{{.State.Pid}}' <容器名>; nsenter -t <容器PID> -n ip addr; nsenter -t <容器PID> -n ss -ant
- • 解析:获取容器主进程 PID;
nsenter进入其网络命名空间执行ip、ss等命令。在宿主机视角诊断容器内部网络配置、连接状态问题。
四、安全审计与入侵分析:守护系统防线
12. 异常用户行为审计组合
$ grep 'user=<用户名>' /var/log/auth.log* /var/log/secure*; last -aiF | grep <用户名>; auditctl -l | grep -E 'path=/etc|/bin|/sbin'
- • 解析:审计特定用户登录日志(
auth.log/secure);核查其登录历史(last);确认关键文件/目录(/etc,/bin,/sbin) 的审计规则是否生效(auditctl -l)。追踪可疑用户活动,验证关键操作是否被记录。
13. 隐藏进程/端口深度检测组合
$ ls -l /proc/*/exe 2>/dev/null | grep deleted; diff <(ss -tulpn) <(netstat -tulpn); unhide-tcp
- • 解析:检查
/proc查找文件句柄被删除的恶意进程;对比ss(使用 netlink) 和netstat(读取/proc/net/tcp) 结果差异发现隐藏端口;使用unhide-tcp主动扫描。对抗 Rootkit 隐藏技术。
14. 文件完整性批量校验与告警组合
$ find /etc -type f -exec sh -c 'md5sum "{}" | diff - <(grep "^{}$" /etc/file_md5_db.txt)' \; -print
- • 解析:遍历
/etc(或其他关键目录) 下文件,实时计算其 MD5 并与预存储的基准数据库比较,输出不匹配项。快速检测关键配置文件是否被篡改。
15. 可疑脚本动态分析组合
$ strace -f -e trace=process,file -p <可疑脚本PID>; sysdig -c spy_users
- • 解析:
strace跟踪脚本衍生的子进程、执行的文件;sysdig spy_users实时捕获所有用户空间执行命令。监控未知脚本的破坏性行为(如删文件、挖矿)。
五、存储与文件系统救急:数据生命线
16. “磁盘满” 快速空间释放组合
$ du -hx --max-depth=1 / | sort -h; lsof +L1 | grep deleted; df -i
- • 解析:
du定位大目录;lsof +L1找已删除但句柄未释放的大文件(释放需重启进程或清空);df -i检查是否因 inode 耗尽导致“假满”。三步精准清理空间。
17. 文件系统只读(Read-only)故障应急组合
$ dmesg -T | grep -i 'error\|read-only\|I/O'; smartctl -a /dev/sdX; mount | grep ' (ro,'; fsck -f /dev/sdX_part
- • 解析:
dmesg查内核错误日志;smartctl看磁盘健康状态;mount确认挂载为 ro;在应急环境(如 LiveCD)下谨慎执行fsck修复元数据错误。区分硬件故障、文件系统损坏导致的只读。
18. 数据恢复利器组合 (ext4/xfs)
$ debugfs -R 'ncheck <inode>' /dev/sdX_part # ext4; xfs_db -x -c 'blockget -n' -c 'blockget -v' /dev/sdX_part # xfs
$ photorec /dev/sdX_part
- • 解析:
debugfs(ext4) 或xfs_db(xfs) 尝试根据 inode 找回文件元数据;photorec进行底层块扫描恢复已知文件类型内容。文件误删或元数据严重损坏后的最后手段。
19. 大文件跨机高效迁移组合
$ tar -cf - /big/data | pv -s $(du -sb /big/data | awk '{print $1}') | ssh user@backup "cat > /backup/data.tar"
$ rsync -avz --partial --progress --bwlimit=100M /source/ user@backup:/destination/
- • 解析:
tar + pv + ssh管道流式压缩传输,pv显示进度和速率;rsync支持断点续传、限速、增量同步。应对网络不稳定或超大文件迁移场景。
六、进程与资源管控:稳定性的基石
20. 失控进程资源隔离组合 (cgroups v2)
$ systemd-run --scope --slice=critical.slice -p CPUQuota=50% -p MemoryMax=1G /path/to/runaway_process
- • 解析:利用 systemd 临时创建 cgroup 作用域(
--scope),将其放入critical.slice,限制 CPU 配额 50%、内存上限 1G。快速限制失控进程资源,避免拖垮整机。
21. 进程文件描述符泄漏定位组合
$ ls -l /proc/<PID>/fd | wc -l; lsof -p <PID> | awk '{print $4}' | grep -E '[0-9]+[w|u]' | sort | uniq -c | sort -nr
$ cat /proc/sys/fs/file-nr; sysctl fs.file-max
- • 解析:统计进程当前 fd 数量;分析其 fd 类型及状态分布;查看系统已分配 fd 总数和最大限制。定位泄漏进程及泄漏的 fd 类型(如 socket、普通文件)。
22. 定时任务异常诊断组合
$ systemctl list-timers --all; journalctl -u cron.service -u anacron.timer --since "1 hour ago" -f; crontab -l -u <用户>
- • 解析:查看 systemd 管理的定时器状态;实时监控 cron/anacron 服务日志;检查指定用户的 crontab 定义。排查定时任务未执行、执行错误或权限问题。
七、日志分析高手:从海量数据中定位线索
23. 多文件实时日志聚合追踪组合
$ multitail -l 'ssh user@web1 "tail -f /var/log/nginx/access.log"' -l 'ssh user@web2 "tail -f /var/log/nginx/access.log"' -s 2
- • 解析:
multitail在一个终端窗口分屏实时追踪多个来源日志(本地文件、远程日志流)。集中监控集群应用日志,提升效率。
24. 结构化日志 (如 JSON) 高级过滤组合
$ cat app.log | jq -c 'select(.level == "ERROR" and .http_status >= 500)' | mlr --ijson --ocsv cut -f timestamp,url,message
- • 解析:
jq精准过滤 JSON 日志中特定字段满足条件的记录;mlr(Miller) 将过滤后的 JSON 转换为 CSV 格式,便于 Excel 分析或导入数据库。高效提取关键错误信息用于报告或告警。
25. 日志时间范围精准提取组合
$ awk -v start="2023-10-27T14:00:00" -v end="2023-10-27T15:00:00"'$0 > start && $0 < end' /var/log/syslog
- • 解析:利用 awk 比较字符串的特性(要求日志时间格式如 ISO 8601 且每行以时间开头),高效提取指定时间窗口内的日志。避免用
grep做低效全文扫描。
八、配置管理:效率与准确性的保障
26. 配置文件差异批量审计组合
$ diff -rq /etc/server1_configs /etc/server2_configs; fdiff -N -u /etc/ /path/to/golden_config/
- • 解析:
diff -rq递归比较两个目录下文件差异(仅列出文件名);fdiff(fabric 工具) 或编写脚本递归diff -u生成差异补丁。确保集群配置一致性。
27. 安全配置基线批量检查组合
$ lynis audit system; oscap xccdf eval --profile stig-rhel8-server /usr/share/xml/scap/ssg/content/ssg-rhel8-ds.xml
- • 解析:
lynis进行自动化安全审计;oscap(OpenSCAP) 使用 STIG/CIS 等标准基线配置文件进行严格合规检查。满足等保、行业安全规范要求。
九、包与依赖管理:构建稳固地基
28. 软件包变更历史追踪与回滚组合 (RPM/DNF)
$ rpm -qa --last | head -20; dnf history list <包名>; dnf history undo <事务ID>
- • 解析:查看最近安装的 RPM 包;查看特定包的历史安装/更新事务;回滚到指定事务之前的状态。诊断由包更新引入的问题并快速恢复。
29. 动态库依赖诊断与修复组合
$ ldd /path/to/binary | grep "not found"; LIBPATH=$(ldd /path/to/binary | awk '/=>/ {print $3}' | xargs dirname | sort -u); echo$LD_LIBRARY_PATH; patchelf --set-rpath '$ORIGIN:/new/lib/path' /path/to/binary
- • 解析:
ldd检查缺失库;检查程序链接库路径(LIBPATH) 与环境变量(LD_LIBRARY_PATH);使用patchelf修改二进制 RPATH (谨慎!)。解决运行时的库缺失或版本冲突问题。
十、高级文本处理:数据炼金术
30. 复杂日志统计分析与报表组合
$ awk '{count[$7]++} END {for (code in count) print code, count[code]}' access.log | sort -k2nr | head; mlr --c2p stats1 -a min,mean,max,p99 -f response_time access.csv
- • 解析:
awk按状态码($7)分组计数并排序;mlr对 CSV 日志计算响应时间字段的详细统计量(最小值、均值、最大值、99分位)。快速生成关键业务指标报表。
31. 海量文件内容批量搜索与替换组合
$ grep -rlZ 'old_string' . | xargs -0 sed -i 's/old_string/new_string/g'
- • 解析:
grep -rlZ递归查找包含字符串的文件列表,-Z用\0分隔文件名;xargs -0安全传递文件名给sed -i进行原地替换。高效安全地执行大规模重构或配置更新。
32. 系统关键信息一键收集组合 (for 售后)
$ sosreport --batch --ticket-number=T123456; sysdig -c spy_users > user_commands.log; tcpdump -ni eth0 -s0 -G 300 -W 1 -w /tmp/trace.pcap port 80 or port 443
- • 解析:
sosreport收集标准系统信息;sysdig捕获用户命令;tcpdump抓取 HTTP(S) 流量(循环 5 分钟)。在提交工单前主动收集充分证据,加速问题解决。
33. 容器镜像安全扫描组合
$ trivy image --severity HIGH,CRITICAL your-image:tag; docker scan your-image:tag; grype your-image:tag
- • 解析:使用
trivy、docker scan(Snyk)、grype等工具扫描镜像已知 CVE 漏洞。CI/CD 或上线前必经的安全门禁。
34. Kubernetes Pod 故障诊断组合
$ kubectl describe pod <podname> -n <ns>; kubectl logs --previous <podname> -c <container> -n <ns>; kubectl debug -it <podname> --image=busybox --target=<container> -n <ns>
- • 解析:
describe看事件和状态;logs --previous查崩溃容器的日志;debug启动临时调试容器共享故障容器的命名空间。诊断 Pod 启动失败、CrashLoopBackOff、无响应等经典问题。
35. 证书链完整性验证组合
$ openssl s_client -connect example.com:443 -showcerts 2>/dev/null | awk '/BEGIN/,/END/ {print}' | openssl verify -untrusted -; openssl x509 -in cert.pem -noout -text | grep -A1 'X509v3'
- • 解析:
s_client获取服务器证书链;openssl verify验证信任链;x509 -text检查扩展项(如 SAN、密钥用法)。排查 TLS/SSL 握手失败、浏览器告警。
36. 系统调用级沙箱运行组合
$ bubblewrap --unshare-all --dir /tmp --ro-bind /usr /usr --dev-bind /dev /dev --proc /proc -- /path/to/untrusted_binary
- • 解析:利用
bubblewrap(类似firejail) 限制程序:隔离文件系统视图、网络、PID 等命名空间。安全运行来源不明的程序。
37. 时间漂移检测与修复组合
$ chronyc tracking; chronyc sources -v; chronyc makestep; hwclock --systohc --utc
- • 解析:
chronyc tracking看 NTP 同步状态和偏移;sources -v查看源状态;makestep强制大步长校正(如系统时间偏差过大);hwclock --systohc同步硬件时钟。确保集群时间一致性,避免诡异问题。
38. 内核模块依赖与冲突检查组合
$ modinfo <模块名> | grep depends; lsmod | grep ^<模块名>; dmesg | grep -i <模块名>; modprobe -n -v --show-depends <模块名>
- • 解析:检查模块依赖项(
modinfo/depmod)、当前加载状态(lsmod)、内核日志(dmesg)、模拟加载(modprobe -nv)。解决模块加载失败、系统启动卡住问题。
39. 系统服务启动顺序依赖分析组合
$ systemd-analyze critical-chain <服务名>.service; systemd-analyze dot <服务名>.service | dot -Tsvg > deps.svg
- • 解析:
critical-chain分析指定服务的启动链及耗时瓶颈;dot生成服务依赖关系图。优化启动速度、解决因依赖未就绪导致的服务启动失败。
40. 自动化安全补丁预览与测试组合
$ dnf updateinfo --security list; dnf update --downloadonly --security; ansible-playbook -i test_inventory patching_test.yml
- • 解析:列出安全更新;仅下载不安装;在测试环境用 Ansible 剧本模拟打补丁并运行冒烟测试。降低生产环境补丁风险。
41. 数据库慢查询实时捕获组合
# MySQL
$ set global slow_query_log = 'ON'; set global long_query_time = 1; set global log_output = 'TABLE'; SELECT * FROM mysql.slow_log;
# PostgreSQL
$ pg_stat_statements; EXPLAIN (ANALYZE, BUFFERS) <慢查询SQL>;
- • 解析:开启慢查询日志并记录到表方便查询;使用
pg_stat_statements定位高耗时 SQL;EXPLAIN ANALYZE分析执行计划。数据库性能调优的核心起点。
42. 文件系统元数据缓存主动管理组合
$ vmtouch -t /path/to/large/directory; vmtouch -e /path/to/cache/pressure/dir; sysctl vm.drop_caches=1 # (谨慎!)
- • 解析:
vmtouch -t主动预热文件/目录到 page cache;vmtouch -e尝试驱逐文件缓存;drop_caches应急释放 page/dentry/inode cache (可能影响性能)。优化关键应用文件访问性能或缓解内存压力。
43. 系统调用级文件访问追踪组合
$ auditctl -a exit,always -F arch=b64 -S open,openat,execve -F path=/etc/passwd; ausearch -sc open,openat,execve -i
- • 解析:配置 audit 规则监控对
/etc/passwd的打开/执行操作;ausearch查询审计日志。监控敏感文件访问,用于安全取证。
44. 内核死锁(soft lockup)检测组合
$ dmesg -T | grep -i "detected hard LOCKUP\|soft lockup"; sysctl kernel.softlockup_panic=1; crash /usr/lib/debug/lib/modules/$(uname -r)/vmlinux /proc/kcore
- • 解析:检查内核日志确认死锁;配置死锁时触发 panic 捕获内存转储;使用
crash工具分析 vmcore 文件。诊断导致系统无响应的内核级问题。
45. 用户会话资源限制检查组合
$ grep -E "^* (soft|hard)" /etc/security/limits.conf; prlimit -p <PID>; cat /proc/<PID>/limits
- • 解析:查看系统级资源限制配置(
limits.conf);查看进程当前实际生效的资源限制(prlimit//proc/pid/limits)。解决 “Too many open files” 等问题。
46. 磁盘调度策略查看与调整组合
$ cat /sys/block/sda/queue/scheduler; echo deadline > /sys/block/sda/queue/scheduler
- • 解析:查看当前磁盘调度算法(e.g.,
[mq-deadline] kyber bfq none);临时更改为更适合场景的算法(如虚拟机用none,数据库用deadline)。优化特定负载下的磁盘 IO 性能。
47. 系统范围打开文件句柄统计组合
$ lsof | awk '{print $1}' | sort | uniq -c | sort -nr | head; cat /proc/sys/fs/file-nr; sysctl fs.file-max
- • 解析:统计各进程打开的文件数并排序;查看系统已分配句柄数和最大值。定位句柄泄漏大户或评估系统压力。
48. 防火墙规则模拟测试组合
$ iptables -t nat -L -v -n; nft list ruleset; iptables-save > current.rules; iptables-apply -t 60 current.rules
- • 解析:查看当前规则及计数器;备份规则;
iptables-apply在超时时间内(60秒)临时应用新规则,超时未确认则自动回滚。安全修改生产防火墙规则。
49. 系统范围环境变量检查组合
$ cat /proc/1/environ | tr'\0''\n'; systemctl show --property=Environment <服务名>; grep -r '^export' /etc/profile.d/ /etc/*.env
- • 解析:查看 init 进程(PID 1)的环境;查看 systemd 服务的环境变量;检查环境变量配置文件。排查环境变量污染导致的服务启动问题。
50. 终极防护:rm -rf / 的救赎 (预防远胜于救灾)
$ aliasrm='rm -i --preserve-root'; chattr +i /bin/rm /usr/bin/rm; echo'alias rm="echo '\''Use trash-put instead!'\''"' >> /etc/profile.d/safe_rm.sh
- • 解析:设置
rm别名交互式删除并保护根目录;chattr +i锁定rm二进制文件(极端谨慎!);彻底重定义rm为提示信息,强制使用安全的trash-cli。将人为灾难扼杀在摇篮中。
工具箱进化论:从救火队长到系统架构师
运维工程师的成长轨迹,往往体现在工具箱的厚度上。新手依赖单一命令,高手则通过命令组合构建解决方案。真正的专业价值,不在于记住多少命令,而在于理解系统运作的脉络,并在关键时刻组合出最有效的解决方案。
这些命令组合的价值不仅在于救急,更在于其揭示的系统原理:从CPU调度到网络协议栈,从文件系统到内存管理。每一次故障排除,都是对系统理解的深度雕刻。
随着云原生和AIOps的发展,运维工具箱也在进化。Kubernetes的kubectl debug、eBPF工具链、可观测性平台的PromQL,正在成为新一代运维的必备武器。但无论工具如何变化,对系统原理的深刻理解,永远是运维工程师最核心的竞争力。
以上命令组合均经过验证,但执行前请务必理解其含义及潜在风险,并在测试环境先行验证。
35岁+运维人员的发展与出路
经常有人问我:干网工、干运维多年遇瓶颈,想学点新技术给自己涨涨“身价”,应该怎么选择?
聪明人早已经用脚投票:近年来,越来越多运维的朋友寻找新的职业发展机会,将目光聚焦到了网络安全产业。
1、为什么我建议你学习网络安全?
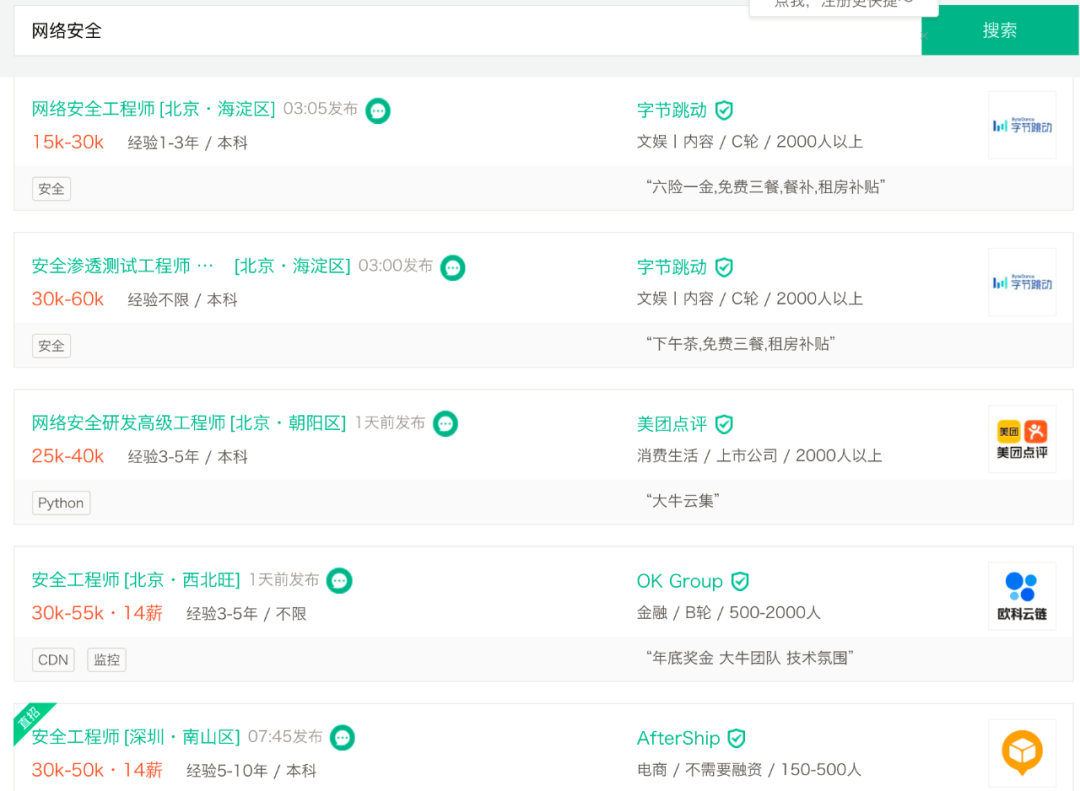
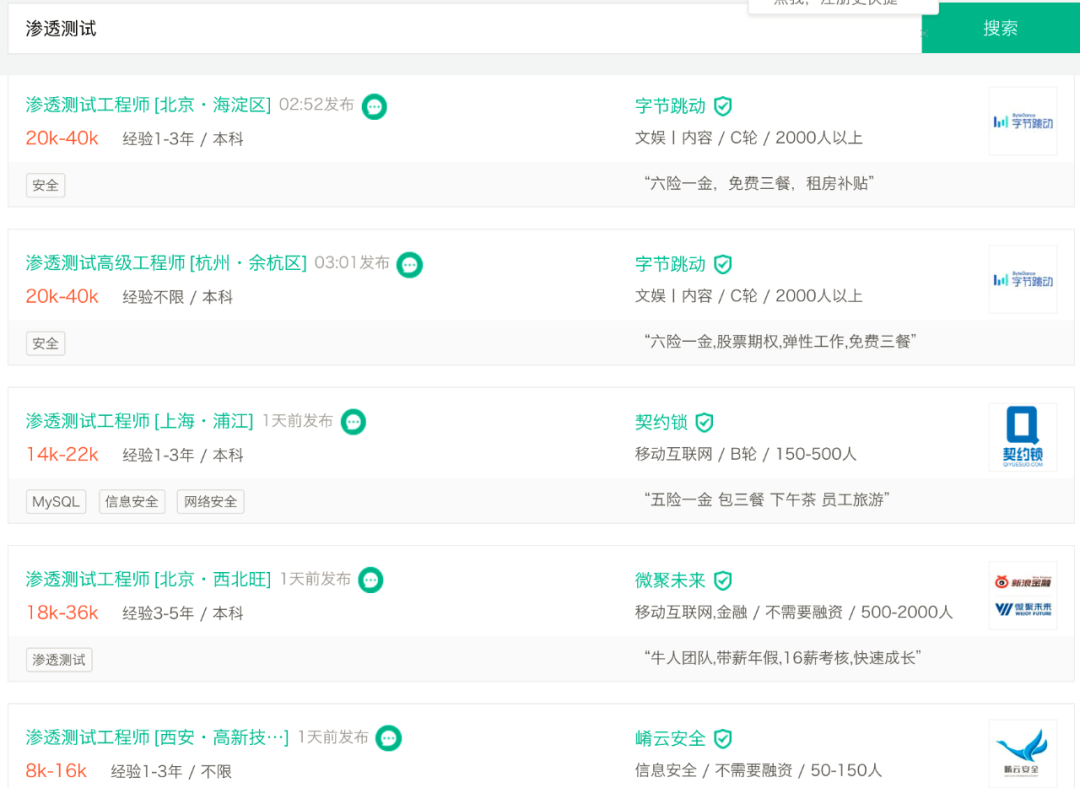
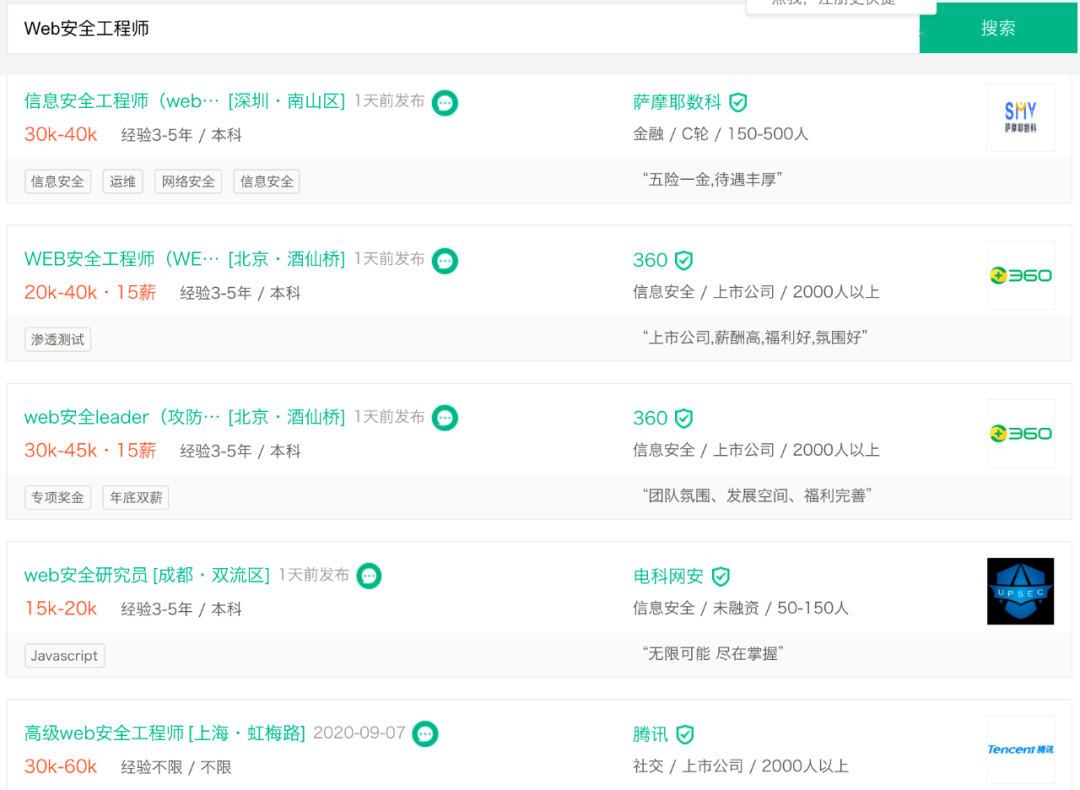
有一种技术人才:华为阿里平安等大厂抢着要,甚至高薪难求——白帽黑客。白帽黑客,就是网络安全卫士,他们“低调”行事,同时“身价”不菲。
根据腾讯安全发布的《互联网安全报告》,目前中国**网络安全岗位缺口已达70万,缺口高达95%。**而与网络安全人才需求量逐年递增局面相反的是,每年高校安全专业培养人才仅有3万余人,很多企业却一“将”难求,网络安全人才供应严重匮乏。
这种供求不平衡直接反映在安全工程师的薪资上,简单来说就是:竞争压力小,薪资还很高。
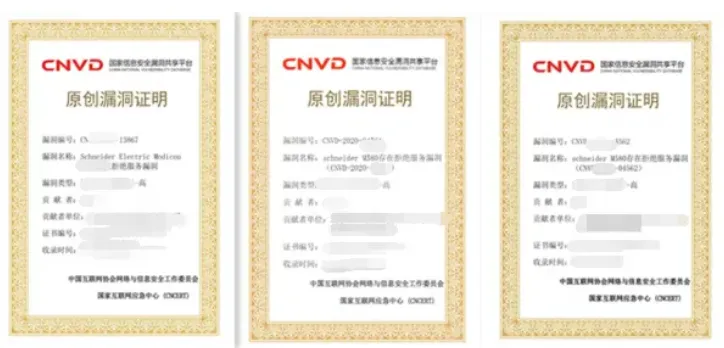
而且安全行业就业非常灵活,既可以就职一家公司从事信息安全维护和研究,也可以当作兼职或成为自由职业者,给SRC平台提交漏洞获取奖金等等。
随着国家和政府的强监管需求,一线城市安全行业近年来已经发展的相当成熟工作机会非常多,二三线城市安全也在逐步得到重视未来将有巨大缺口。
作为运维人员,这几年对于安全的技能要求也将不断提高,现阶段做好未来2到3年的技术储备,有非常大的必要性
2、运维转型成为网络安全工程师,是不是很容易?
运维转安全,因为本身有很好的Linux基础,相对于其他人来说,确实有一定的优势,入门会快一些。
系统管理经验
运维对服务器、网络架构的深度理解,可直接迁移到安全防护场景。例如,熟悉Linux/Windows系统漏洞修补、权限管控,能快速上手安全加固工作。
网络协议与架构知识
运维日常接触TCP/IP、路由协议等,有助于分析网络攻击路径(如DDoS防御、流量异常检测)。
自动化与脚本能力
运维常用的Shell/Python脚本技能,可无缝衔接安全工具开发(如自动化渗透脚本、日志分析工具)。
平滑过渡方向
从安全运维切入,逐步学习渗透测试、漏洞挖掘等技能,利用现有运维经验快速上手。
学习资源丰富
可复用运维工具(如ELK日志分析、Ansible自动化)与安全工具(如Nessus、Metasploit)结合学习,降低转型成本。
3. 转型可以挖漏洞搞副业获取收益挖SRC漏洞
-
合法挖洞:在合法的平台上挖掘安全漏洞,提交后可获得奖励。这种方式不仅能够锻炼你的技能,还能为你带来额外的收入。
-
平台推荐:
补天:国内领先的网络安全漏洞响应平台。
漏洞盒子:提供丰富的漏洞挖掘任务。
CNVD:国家信息安全漏洞共享平台。
关于我
有不少阅读过我文章的伙伴都知道,笔者曾就职于某大厂安全联合实验室。从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。
在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。
为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
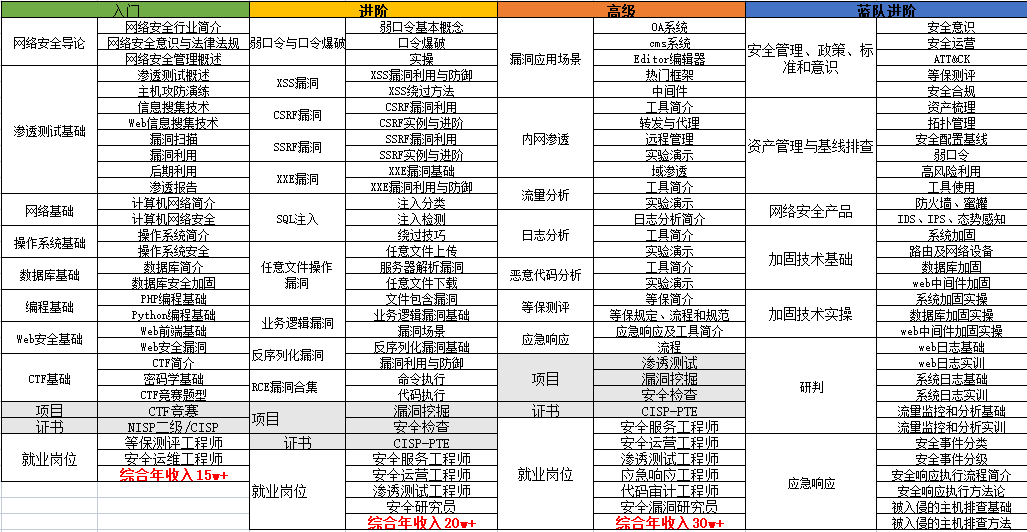
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
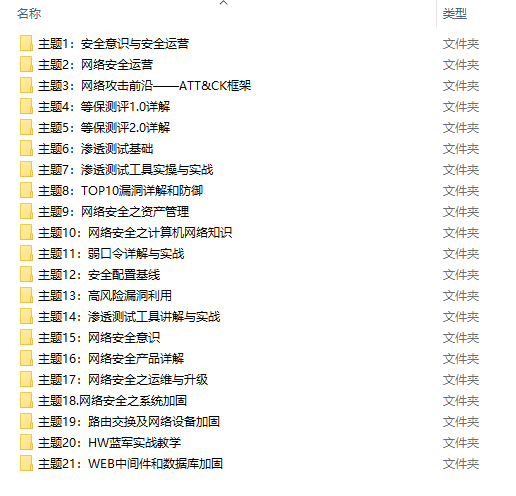
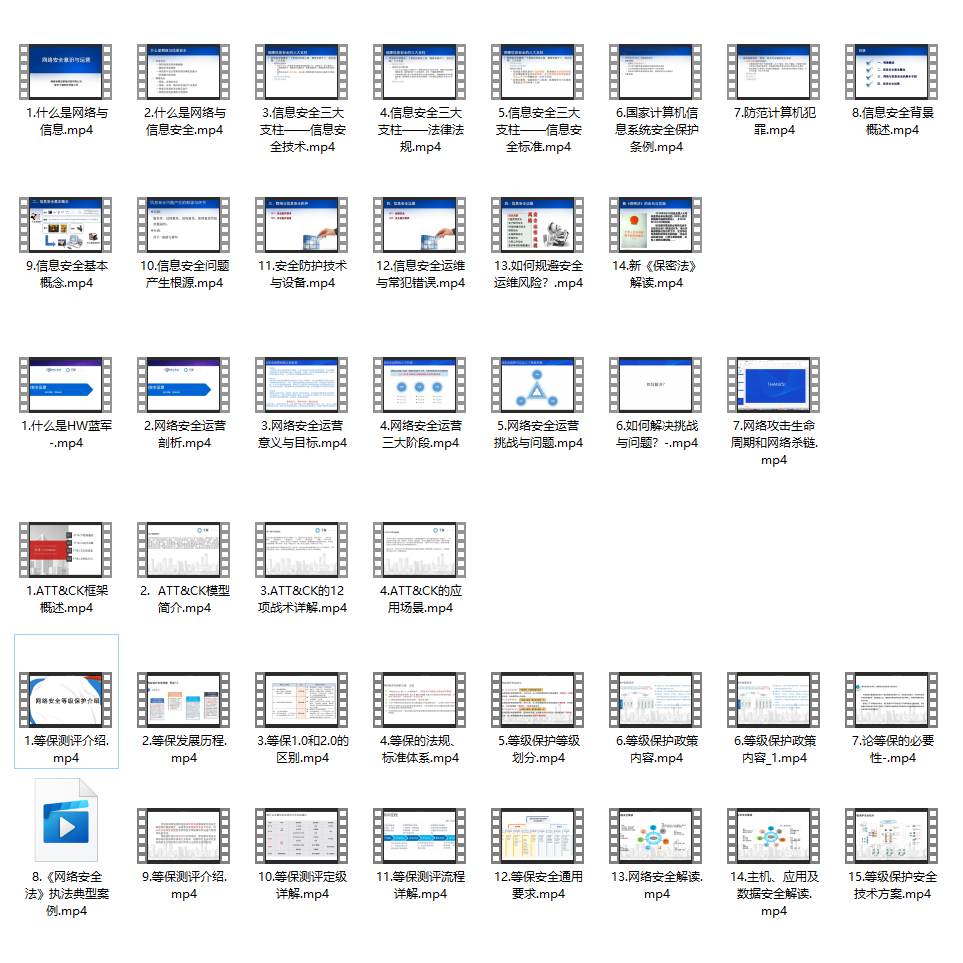
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
CSDN大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
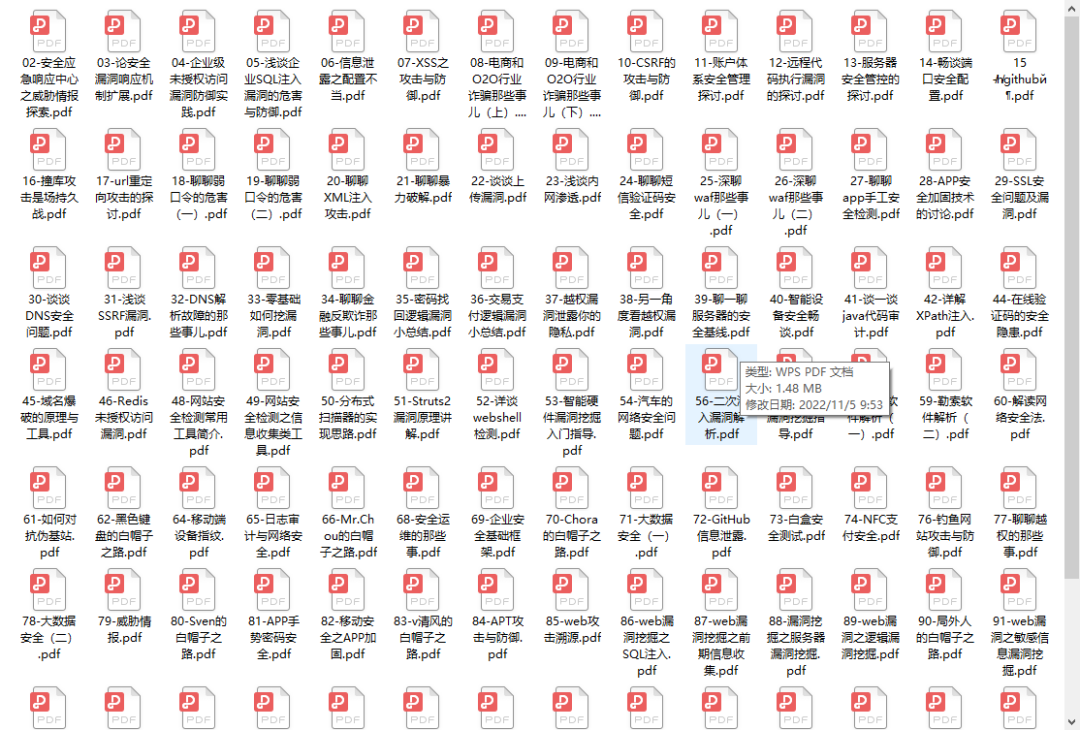
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:
黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
 696


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


