CatalyzeSec
码龄5年
求更新 关注
提问 私信
  • 博客:187,900
    社区:1
    187,901
    总访问量
  • 133
    原创
  • 878
    粉丝
  • 137
    关注
IP属地以运营商信息为准,境内显示到省(区、市),境外显示到国家(地区)
IP 属地:湖北省
加入CSDN时间: 2021-07-28
博客简介:

mashiro_hibiki的博客

查看详细资料
个人成就
  • 获得1,312次点赞
  • 内容获得42次评论
  • 获得1,673次收藏
  • 代码片获得6,417次分享
  • 博客总排名1,039,932名
创作历程
  • 36篇
    2025年
  • 97篇
    2024年
成就勋章

TA关注的专栏 0

TA关注的收藏夹 0

TA关注的社区 6

TA参与的活动 0

创作活动更多

【多重好礼】鸿蒙心迹 · 开发录原创征稿活动

鸿蒙开发者的实战经验,值得被记录。从踩坑排查到项目复盘,从工具脚本到学习笔记,每一段真实的开发经历,都是社区最宝贵的技术资产。「鸿蒙心迹 · 开发录」正式启航,不限主题、随时可写,只要是鸿蒙开发相关的真实经验都欢迎投稿。 本活动为 [HarmonyOS 7.0 创新内容共创季](https://builderx.csdn.net/activity-site/harmonyos/activity2026)双轨征文之一,与[「共创季 · 稿事节」](https://harmonyosdev.csdn.net/6a97f0de2b83d06f0ecadec5.html)深度征文互补——「稿事节」写深度技术长文,「开发录」写日常开发实战笔记。 「开发录」每月一期,12月截止,本季共三期,投稿即有机会获得京东卡、CSDN博客流量券、亿万Token、社区定制周边好礼!

48人参与 去参加
  • 最近
  • 文章
  • 专栏
  • 代码仓
  • 资源
  • 收藏
  • 关注/订阅/互动
更多
  • 最近

  • 文章

  • 专栏

  • 代码仓

  • 资源

  • 收藏

  • 关注/订阅/互动

  • 社区

  • 帖子

  • 问答

  • 课程

  • 视频

搜索 取消

红队资产指纹发现与管理利器——GoFinger

GoFinger是一款专为红队攻防和企业资产管理设计的下一代指纹发现工具。基于 Go 语言开发,它不仅继承了传统指纹工具的识别能力,更在性能、可扩展性和输出质量上进行了深度优化。它旨在帮助安全工程师和渗透测试人员快速、精准地识别网络资产指纹,并以美观、易读的格式呈现结果。
原创
博文更新于 2025.07.25 ·
520 阅读 ·
5 点赞 ·
0 评论 ·
9 收藏

【cobalt strike手册0x07】Beacon命令(上)

beacon是一个异步的payload,每次的命令都会先进入队列默认情况下,信标每六十秒签到一次。您可以使用信标的睡眠命令来更改此设置。使用 sleep 后跟秒数来指定信标应多久签到一次。您还可以指定一个介于 0 到 99 之间的第二个数字。这个数字是一个抖动因子。信标将根据您指定的随机百分比抖动其签到时间。例如, 将强制信标睡眠 300 秒,抖动百分比为 20%。信标将在每次签到后随机睡眠 240 秒到 300 秒之间每个 Beacon 内部都维护着一个命令列表,用于指定哪些命令在执行时需要伪装其参数(s
原创
博文更新于 2025.07.23 ·
1241 阅读 ·
16 点赞 ·
0 评论 ·
15 收藏

【cobalt strike手册0x06】Sleep Mask

此机制通过BeaconGate实现API调用的安全封装,在保证隐蔽性的同时维持操作稳定性,特别考虑了交互场景下的性能表现。注:此机制自4.10版本成为默认睡眠掩码功能,早期版本可通过Arsenal Kit实现。注:此机制确保Beacon退出时能安全清理内存痕迹,同时处理了不同退出方法的特殊情况。当满足以下配置时,Beacon会话通过。Sleep Mask默认执行以下操作。
原创
博文更新于 2025.07.16 ·
800 阅读 ·
5 点赞 ·
0 评论 ·
10 收藏

新型变种木马正在伪装成Termius入侵系统

由于磁盘映像中的应用程序包已被修改,攻击者将开发人员的代码签名替换为自己的临时签名,以便绕过 macOS 代码签名规则。它为一个恶意的 Termius 磁盘映像 (.dmg),比正版大约大23MB,包含两个额外的可执行文件 - .localized 和 .Termius Helper1 - 它们会触发恶意软件感染链。,该木马可能会监视用户的网络活动,窃取用户的敏感信息,包括账号密码、银行卡信息等,同时它会自动下载和安装其他恶意软件或插件,增加系统的感染程度,加重系统负担。
原创
博文更新于 2025.07.11 ·
770 阅读 ·
4 点赞 ·
0 评论 ·
5 收藏

一些不一样的搜索引擎

在dorksearch中可以快速的使用谷歌语法,我们不需要记住一串的复杂语法,只需搜索相应内容勾选就行。快速发现4399的登录页面。
原创
博文更新于 2025.07.09 ·
1453 阅读 ·
5 点赞 ·
0 评论 ·
3 收藏

网盘下载被限速?来看看邪修会怎么做!

有的,兄弟有的,而且不止一种!第二种就是流传了很多年的:所谓的百度云纯净破解版,但是这类工具有个隐患,你不清楚它是否存在病毒或者后门,而且经过测试,它大部分时候的实际下载效果也并不如人意。在此前也有很多类似这种的加速下载的邪道方法(bushi),但是后面百度针对它们一一打上了补丁,目前这个是最新的方式,不用你们催,大家学会之后我会删掉!需要注意的是,下载到最后一点进度时速度会降下来,猜测是度盘在最后校验时做了其他限制,但是还是可以下完的,并不是永远无法抵达的真实!关注我,学习更多有用的小技巧!
原创
博文更新于 2025.07.08 ·
2424 阅读 ·
9 点赞 ·
0 评论 ·
3 收藏

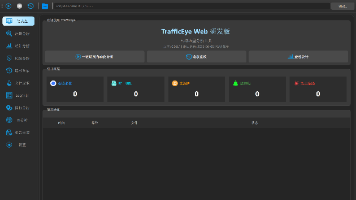
【工具推荐】蓝队流量分析利器——TrafficEye

该工具的主要目标是对护网蓝队、流量分析的网络流量进行详细分析,识别潜在的安全威胁,特别是针对Web应用的攻击(如SQL注入、XSS、Webshell等),通过模块化的设计使得能够根据需要选择和定制不同的功能,适用于安全研究人员、渗透测试人员和网络管理员等专业人士。
原创
博文更新于 2025.07.04 ·
430 阅读 ·
7 点赞 ·
0 评论 ·
2 收藏

【cobalt strike手册0x04】Listeners和Beacon

选项设置为 false。可在C2的profile中设置DOH(DNS Over HTTP)(通过 HTTP/HTTPS 协议传输 DNS 查询的技术)设置完成后开启 DNS Beacon 的监听,确定53端口没有被其他应用占用,DNS Beacon设置如下图。通过stage,任何人都可以连接到您的服务器,请求有效负载,并分析其内容以从您的有效负载配置中查找信息。当断开连接的时候,SMB Beacon不会消失,他会等待另一个Beacon的连接。是一个小的程序,通常是手动优化的程序集,它会下载payload。
原创
博文更新于 2025.07.02 ·
1178 阅读 ·
7 点赞 ·
0 评论 ·
24 收藏

你以为黑客攻击VS真正的黑客攻击

就在今天凌晨一点左右,部分机长发现某知名粉色APP主页广告上挂上了台独份子的招笑征兵广告(人在极度无语的时候确实会笑出来),大家又都是铁血好同志,最敏感的地方被触碰了,愤怒使得大家下端充血变成了上端充血,有渠道的机长和网友们开始在纸飞机和留言区对官方发起了冲锋。(广告图这边就不放了,今天QQ群传的到处都是)不管如何在台湾一直是我国领土前提下,这种行为绝对是0容忍的,哔咔自己也有很大的责任,同时也觉得台独份子确实有些好笑了,在任何立场上都无法站得住脚于是选择了在本子软件上搞这种操作,只能说是狗急跳墙了。
原创
博文更新于 2025.07.01 ·
764 阅读 ·
4 点赞 ·
0 评论 ·
5 收藏

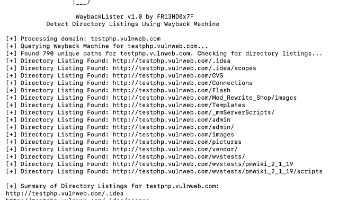
【工具推荐】WaybackLister——发现潜在目录列表

WaybackLister 是一款侦察工具,它利用 Wayback Machine 获取域名的历史 URL,解析唯一路径,并检查这些路径中是否有任何路径当前暴露了目录列表。它速度快、支持多线程,专为安全评估和漏洞赏金侦察的实际应用而构建。
原创
博文更新于 2025.06.26 ·
521 阅读 ·
10 点赞 ·
0 评论 ·
4 收藏

【cobalt strike手册】数据管理0x03

可通过每行一个信息的txt文件来导入大量目标信息,也可以通过Nmap生成的XML文件来导入(-oX 选项),导入的主机在获取到权限后会自动填充相关信息。查看凭证信息,前提是这些信息需要使用 hashdump 或 mimikatz 等抓取凭证哈希的工具获取后信息才会保留在列表中。窗口右键可进入到服务列表查看服务,查看服务的前提需要利用上线的主机进行scan扫描操作才能发现服务,完成后。,来重置数据,无需重启TeamServer。CS的数据都会在TeamServer中的。
原创
博文更新于 2025.06.25 ·
331 阅读 ·
9 点赞 ·
0 评论 ·
5 收藏

一些实用的chrome扩展0x02

浏览器扩展程序有助于自动化任务、查找隐藏的漏洞、隐藏自身痕迹。本期主要介绍一下针对网页链接的一些实用插件。
原创
博文更新于 2025.06.20 ·
326 阅读 ·
8 点赞 ·
0 评论 ·
3 收藏

【Cobalt Strike手册】客户端界面功能

(everywhere)截屏当前选项卡(结果发送至TeamServer)(everywhere)截屏CS(结果发送至TeamServer)(everywhere)清空底部窗口(Ctrl + B 撤回)(everywhere)将当前选项卡发送到底部窗口。(everywhere)在自己的窗口打开当前选项卡。(everywhere)切换至上一个选项卡。(everywhere)切换到下一个选项卡。(everywhere)重命名当前选项卡。(everywhere)关闭当前选项卡。(everywhere)打开首选项。
原创
博文更新于 2025.06.18 ·
911 阅读 ·
22 点赞 ·
0 评论 ·
11 收藏

【工具推荐】黑客工具番外篇——shadowloggerx

最近没更黑客工具系列绝对不是在偷懒啊,学技术的事怎么能叫偷懒呢,这不一想起来就赶紧给各位师傅更新一个番外。此前讲的黑客小工具都是硬件类,光讲和了解不去上手,总归还是差点意思,但是这类工具不易获取,一是购买渠道基本上都在国外(有师傅想要了解的话我后续也可以整理出来),二是价格方面比较昂贵,买回来除了研究作用以外不太好投入实战,容易去喝茶。
原创
博文更新于 2025.06.17 ·
379 阅读 ·
9 点赞 ·
0 评论 ·
3 收藏

【插件推荐】WebRTC Protect — 防止 IP 泄漏

WebRTC (Web Real-Time Communications) 是一项实时通讯技术,它允许网络应用或者站点,在不借助中间媒介的情况下,建立浏览器之间点对点(Peer-to-Peer)的连接,实现视频流和(或)音频流或者其他任意数据的传输。WebRTC为了直接建立浏览器之间的点对点连接进行通信,需要获取用户的真实IP地址。但也引发了隐私和安全方面的担忧,即真实IP地址会被泄露,即便使用的是VPN。IP 地址泄露可能暴露用户的位置信息,进而泄露个人隐私。
原创
博文更新于 2025.06.13 ·
1255 阅读 ·
5 点赞 ·
0 评论 ·
2 收藏

【cobalt strike手册】CS的环境配置

在linux系统中通过执行 cobaltstrike-client.sh 来启动客户端,windows系统则是双击cobaltstrike-client.cmd 来启动。TeamServer启动的时候会有一个SHA256的哈希供于校验TeamServer属性文件,官方推荐默认即可,不需要修改。填写上TeamServer定义的ip和密码后,连接上后会有一个SHA256的验证是否和TeamServer生成的对应。默认没有属性文件,可添加prop文件启动TeamServer来加载。选中的文件添加执行的权限。
原创
博文更新于 2025.06.11 ·
1150 阅读 ·
16 点赞 ·
0 评论 ·
15 收藏

【工具推荐】MyIP——巨实用的多功能IP工具箱

作者也很有意思,自述这款工具的1.0和2.0版本是作者失业后在ChatGPT的帮助下完成的,几乎百分之70的代码都是由AI完成的,但随着版本的迭代,这个比例也下降到了40%到50%。这其实是当代互联网环境的一个小缩影,你可能会因为AI失业,也可能会因为AI就业,全看你怎样使用。一款相当好用的开源IP工具箱,可以本地化Docker安装(项目地址:https://github.com/jason5ng32/MyIP),图省事的师傅也可以直接访问互联网版本(https://ipcheck.ing/#/)
原创
博文更新于 2025.06.09 ·
1041 阅读 ·
4 点赞 ·
0 评论 ·
5 收藏

一些实用的chrome扩展0x01

浏览器扩展程序有助于自动化任务、查找隐藏的漏洞、隐藏自身痕迹。以下列出了一些必备扩展程序,无论是测试应用程序、搜寻漏洞还是收集情报,它们都能提升工作流程。FoxyProxy代理管理工具,此扩展简化了使用代理(如 Burp Suite、被动监听等)的过程,它能做到在不同的代理配置中轻松切换。Wappalyzer一款技术检测器扩展,有助于识别任何网站的技术堆栈,包括框架、CMS 和服务器详细信息。Temp-Mail此扩展程序提供了临时电子邮件地址,可用于在网站上注册而无需使用个人电子邮件。HackTools。
原创
博文更新于 2025.06.05 ·
746 阅读 ·
8 点赞 ·
0 评论 ·
5 收藏

每个人都应该知道的 Linux 技巧

无论你是刚接触 Linux 的新手,还是想要提升水平的人,学习这些命令行技巧都是节省时间的良方。管理多个终端窗口Screen 是 Linux 中的一个强大工具,它可以从单个窗口管理多个终端会话,就像浏览器中有多个选项卡一样,而无需打开一堆单独的终端窗口。它还可以分离和重新连接会话,这对于运行耗时较长的任务或管理远程服务器尤其有用。screen -S [会话名] //启动一个新的 screen 会话,-S是命名一个会话命令将持续运行,直到手动停止它。Ctrl + A,然后按D。
原创
博文更新于 2025.05.22 ·
412 阅读 ·
3 点赞 ·
0 评论 ·
4 收藏

一些有趣但危险的黑客工具介绍0x02

长大后干了网安这行,才发现黑客也并没有想象中的那么酷那么无所不能,大家更多的也还是上班靠技术和手艺吃饭,大佬们探讨发展方向研究新的技术手段想把安全做大做好做强,技术强的摸点副业打下SRC搞搞安全研究,技术差点的搞下运维巡检加固基线值守,道德低的搞搞黑产蹲蹲局子也是家常便饭,甚至于会唱跳Rap篮球的吃吃苕皮也能在圈子里混碗饭吃,祝各位师傅们在对线生活的过程中一切顺利。当然,要想防护它也很简单,只需要把它从电脑接口上拔掉就行,使用者也必须拿到该设备才能看到记录内容,但这也不妨碍它依然是一款革命性的黑客工具。
原创
博文更新于 2025.05.17 ·
1204 阅读 ·
25 点赞 ·
0 评论 ·
5 收藏
加载更多