JavaScript常规解密技术解析指南

分享一种超简单的js解密方法 阅读详情

在这里插入图片描述

第一章:密码学基础铺垫

逆向思维提示框

逆向思维在密码学中至关重要。当面对加密数据时,不要局限于常规的加密过程,而是要从解密的角度去思考。例如,在看到Base64编码的数据时,要立刻联想到它是如何从原始数据转换而来的,以及如何将其还原。

理论解析

密码学是研究编制密码和破译密码的技术科学。在JavaScript中,常见的基础加密技术有Base64编码。Base64编码是一种用64个字符来表示任意二进制数据的方法,它将二进制数据每3个字节(24位)转换为4个6位的字符。这样做的好处是可以将二进制数据转换为可打印的ASCII字符,方便在网络传输和存储。

实战演示

下面是ES6版本的Base64编码示例:

// Base64编码示例 
const encoded = btoa('secret123'); 
console.log(encoded);  // c2VjcmV0MTIz 

ES5版本示例:

// Base64编码示例 
var encoded = window.btoa('secret123');  
console.log(encoded);  // c2VjcmV0MTIz 

可视化元素
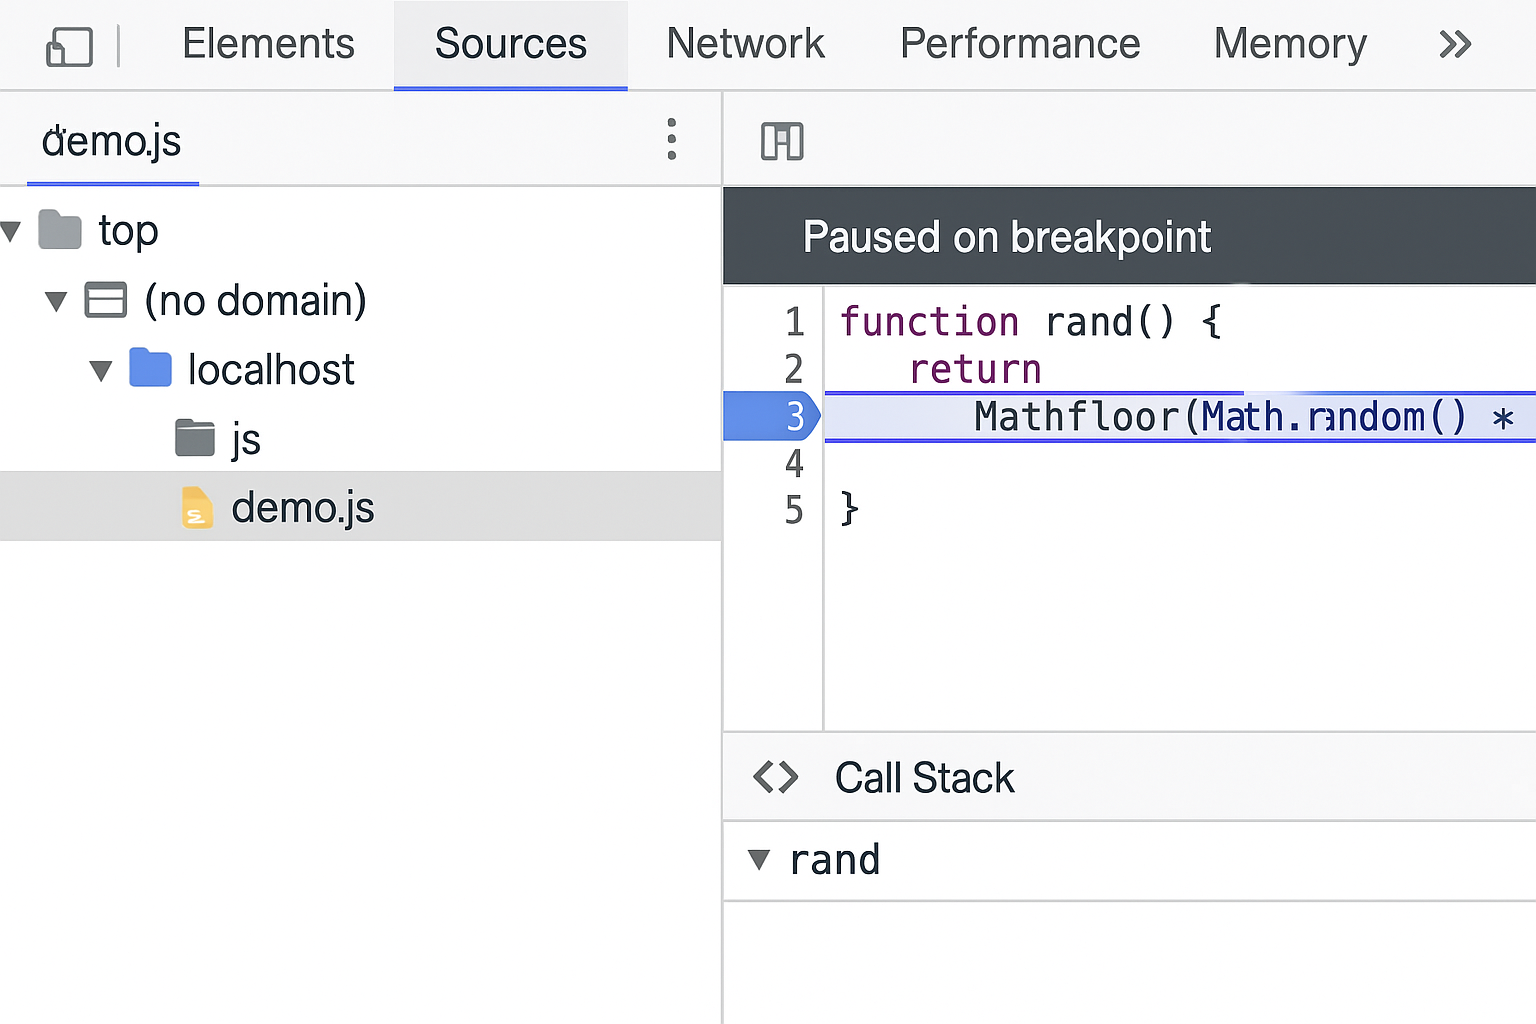
在这里插入图片描述

技术术语链接

  • Base64 :Base64是一种基于64个可打印字符来表示二进制数据的表示方法。

第二章:常见JS混淆技术

逆向思维提示框

在分析混淆后的代码时,要尝试将混淆的过程逆向。例如,看到变量替换,就要思考原始的变量名可能是什么;看到控制流扁平化,要尝试还原出原始的控制结构。

理论解析

JS混淆技术是为了保护JavaScript代码不被轻易理解和修改而采用的一系列技术。常见的混淆技术包括字符串加密、控制流扁平化和变量替换。字符串加密是将代码中的字符串进行加密处理,使得在代码运行前无法直接看到字符串的内容。控制流扁平化是将代码的控制结构打乱,使得代码的执行流程变得复杂。变量替换是将代码中的变量名替换为无意义的名称,增加代码的理解难度。

实战演示

下面是一个简单的ES6示例,展示了变量替换的效果:

// 原始代码 
let message = 'Hello, World!'; 
console.log(message);  
 
// 混淆后代码 
let a = 'Hello, World!'; 
console.log(a);  

ES5版本示例:

// 原始代码 
var message = 'Hello, World!'; 
console.log(message);  
 
// 混淆后代码 
var a = 'Hello, World!'; 
console.log(a);  

可视化元素

graph TD 
    A[原始代码] --> B(字符串加密) 
    B --> C{{控制流扁平化}} 
    C --> D[变量替换] 
    D --> E[最终混淆代码] 

技术术语链接

  • 代码混淆 :代码混淆是指将计算机程序的代码进行转换,使得转换后的代码难以被人类阅读和理解。

第三章:动态调试技术

逆向思维提示框

在使用动态调试技术时,逆向思维可以帮助你更快地定位问题。例如,当设置断点后,程序停在断点处,你可以从当前的执行状态反向推理代码是如何执行到这里的,以及前面的代码做了什么。

理论解析

动态调试技术是在代码运行过程中进行调试的方法。在JavaScript中,我们可以使用

debugger

语句来设置断点。当代码执行到

debugger

语句时,程序会暂停执行,此时我们可以使用浏览器的调试工具来查看变量的值、执行流程等信息。

实战演示

下面是ES6版本的调试示例代码片段:

function decrypt(str) { 
    debugger; // 断点作用:当代码执行到这里时,程序会暂停执行,我们可以使用浏览器的调试工具来查看当前的执行状态和变量的值。 
    return str.split('').reverse().join('');  
} 

ES5版本示例:

function decrypt(str) { 
    debugger; // 断点作用:当代码执行到这里时,程序会暂停执行,我们可以使用浏览器的调试工具来查看当前的执行状态和变量的值。 
    return str.split('').reverse().join('');  
} 

可视化元素
在这里插入图片描述

技术术语链接

  • debugger:debugger

    语句用于停止执行JavaScript代码,并调用调试函数。

第四章:实战案例解析

逆向思维提示框

在破解加密参数的过程中,逆向思维是核心。从目标出发,逆向分析加密的过程,通过定位加密入口、追踪密钥生成等步骤,逐步还原出加密的逻辑。

理论解析

在实际应用中,我们经常会遇到网站使用加密参数来保护数据的情况。破解这些加密参数需要我们综合运用前面学到的知识,包括密码学基础、动态调试技术等。具体步骤包括定位加密入口、追踪密钥生成和重写解密函数。

实战演示

1. 定位加密入口(XHR断点)

在浏览器的调试工具中,我们可以设置XHR断点,当有XHR请求发送时,程序会暂停执行,此时我们可以查看请求的参数和响应信息,从而定位加密入口。

2. 追踪密钥生成(变量监控)

通过变量监控,我们可以实时查看变量的值,从而追踪密钥的生成过程。

3. 重写解密函数(Hook示例)

下面是一个简单的ES6 Hook示例:

// 原始加密函数 
function encrypt(data) { 
    return data.split('').reverse().join('');  
} 
 
// Hook函数 
const originalEncrypt = encrypt; 
encrypt = function(data) { 
    const encrypted = originalEncrypt(data); 
    console.log('Encrypted  data:', encrypted); 
    return encrypted; 
}; 
 
// 测试 
const data = 'test'; 
const encryptedData = encrypt(data); 

ES5版本示例:

// 原始加密函数 
function encrypt(data) { 
    return data.split('').reverse().join('');  
} 
 
// Hook函数 
var originalEncrypt = encrypt; 
encrypt = function(data) { 
    var encrypted = originalEncrypt(data); 
    console.log('Encrypted  data:', encrypted); 
    return encrypted; 
}; 
 
// 测试 
var data = 'test'; 
var encryptedData = encrypt(data); 

可视化元素

外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

技术术语链接

  • XHR :XMLHttpRequest是一个用于在浏览器和服务器之间进行异步通信的对象。
  • Hook :Hook是一种编程技术,用于改变或扩展现有代码的行为。

附录

常用逆向工具清单

  • Chrome DevTools:浏览器自带的调试工具,功能强大,可用于代码调试、性能分析等。
  • Fiddler:用于捕获和分析HTTP请求和响应的工具。
  • Burp Suite:一款专业的Web应用程序安全测试工具,可用于拦截和修改HTTP请求。

混淆特征速查表

混淆技术特征
字符串加密代码中存在大量加密后的字符串,无法直接阅读
控制流扁平化代码的控制结构复杂,存在大量的跳转和循环
变量替换变量名无意义,难以理解其用途

法律风险声明模块

在进行JavaScript解密技术的研究和实践时,必须遵守相关法律法规。未经授权对他人的代码进行解密和修改可能会侵犯他人的知识产权,导致法律风险。本指南仅用于技术学习和研究,请勿用于非法用途。

关于js解密

若加密时忘记备份源代码,或者后续源代码未妥善保存导致源代码丢失,可找jsjiami客服人工解密找回源码。

请大家加密务必保管好自己的源代码,谨防丢失。

逆向工程破解动态JS加密:海关数据瑞数后缀解密实战 在数据采集与自动化处理领域,客户端动态加密技术是常见的反爬虫手段,其核心原理在于将关键的解密逻辑以混淆的JavaScript代码形式动态下发至浏览器执行,而非使用固定的加密算法。这种技术通过生成动态令牌(如瑞数后缀)来绑定会话,有效阻止了简单的网络请求模拟,其技术价值在于平衡了数据的安全性与客户端的可执行性。在数据挖掘、市场分析等应用场景中,例如海关贸易数据查询,返回的往往是带有特定后缀的加密字符串。要提取其中的结构化信息,关键在于运用逆向工程思维,通过浏览器开发者工具进行网络抓包和JS调试,精准定位并提取 阅读详情

相关推荐

微信小程序源码获取与解密技术详解

微信小程序作为轻量级应用开发框架,其运行机制基于本地缓存执行原理。开发者通过分析.wxapkg加密包文件,可以了解小程序的前端架构实现。本文重点介绍使用wxappUnpacker等工具链进行源码解密的完整流程,包括缓存文件定位、Node.js环境配置、分包处理等关键技术环节。这些方法适用于学习小程序组件化设计、状态管理等核心机制,但需注意仅限合法用途。实际操作涉及AES解密、文件系统操作等计算机基础技术,是理解现代Web应用安全机制的典型案例。

weixin_33404102的博客 364

常见的JS解密方法

随着互联网的发展,JavaScript(简称JS)在网页开发中的应用越来越广泛。然而,为了保护代码的安全性和商业利益,很多开发者会使用加密技术来保护自己的JS代码。在这篇文章中,我们将介绍一些常见的JS解密方法,帮助读者更好地理解和应对这些加密技术。

qq_43496814的博客 4130

爬虫遇到JS加密别慌!手把手教你用影刀RPA的‘执行JS脚本’功能解密数据

本文详细介绍了如何利用影刀RPA的'执行JS脚本'功能高效解决爬虫开发中遇到的JS加密问题。通过实际案例演示,展示了从定位加密函数到实现数据解密的完整流程,帮助开发者绕过复杂的环境搭建,直接调试和运行JS代码,显著提升爬虫开发效率。

weixin_30417487的博客 1264

js常用的加密/解密方法

谈到加密,大多数人应用场景都在于后端接口的加密签名校验。这种一般都用于服务端与服务端之间的相互调用,避免第三方使用你的接口做违法违规的事情,这种加密校验比较安全,因为没有暴露在外的代码。

magua3hao的博客 2万+

超简单的JavaScript解密方法

然后,我们获取加密的数据,并调用解密函数对其进行解密。最后,我们根据需求处理解密后的数据。这种简单的解密方法可以帮助开发者在前端开发中快速解密加密的数据。在前端开发中,经常会遇到需要对加密的数据进行解密的情况。本文将介绍一种超简单的JavaScript解密方法,帮助开发者快速解密加密的数据。请注意,本文提供的是一种简单的解密方法,实际的解密操作可能涉及更复杂的算法和流程。函数接受一个加密的数据作为参数,并返回解密后的数据。首先,我们需要编写一个解密函数,该函数将根据特定的解密算法对加密的数据进行解密。

AvskBug的博客 827

Atbash密码算法的JavaScript解密实现

因此,按照Atbash密码算法进行解密时,只需要将密文中的每个字符与倒序后的字母表进行匹配,并将对应的字符输出即可。通过以上的代码和解释,我们实现了Atbash密码算法的JavaScript解密功能。然后,我们遍历密文中的每个字符,将其转换为大写字母,并检查该字符是否属于字母表。如果是字母,则找到该字母在正序字母表中的索引,并使用该索引在倒序字母表中找到对应的字符。Atbash密码算法是一种简单的替换密码算法,通过将字母表的字符进行倒序替换来加密和解密消息。最后,我们将解密后的字符拼接起来,并将结果返回。

CgbAutoit的博客 316

js解密常规用法DES/3DES技术解析

本文详细介绍了DES和3DES加密算法的原理、实现方式及其优缺点。DES算法采用Feistel结构,通过16轮迭代生成密文,但因其56位密钥空间小,已被暴力破解。3DES通过三次DES操作增强安全性,但效率较低,已被NIST禁用。文章提供了JS实现案例,并对比了DES、3DES与AES的特性,建议使用AES等现代加密算法替代。此外,文中还展示了DES轮函数和密钥生成的详细流程,并推荐了相关技术文档供进一步参考。

mxd01848的博客 591

【JS逆向分析】某药品网站价格(Price)解密

某药品网站价格信息解密流程分析与算法还原

吴秋霖的博客 1613

5分钟上手的JavaScript解密工具:WebCrack实战指南

作为前端开发者,你是否遇到过这些困境:拿到第三方SDK却发现核心逻辑被层层混淆,调试时面对满屏`_0x123456`式变量名无从下手,或者需要紧急修复生产环境bug却只有打包后的min.js文件?这些加密代码就像一把把锁,将关键逻辑隐藏在复杂的语法迷宫中。 WebCrack正是为解决这些问题而生的专业工具,它能自动识别并移除webpack/browserify打包痕迹,还原被混淆的变量名和代码结

gitblog_00850的博客 313

Ubuntu系统下搭建QtCreator开发环境详细过程(Qt简介;Linux下安装QtCreator;Ubuntu安装后闪退蓝屏的解决方法)

Qt 是一个跨平台的 C++开发库。主要用来开发图形用户界面 (Graphical User Interface,简称 GUI) 程序。Qt 支持的操作系统有很多,例如通用操作系统 Windows、Linux、Unix、智能手机系统Android、ios、WinPhone, 嵌入式系统 QNX、VxWorks 等。

分享学习成长历程,Winter is coming! 8449

【Linux】Petalinux使用QSPI FLASH引导启动

1. 预分配Flash空间使用Flash引导Petalinux做的系统,也有进阶的做法。部分图片和经验来源于网络,若有侵权麻烦联系我删除,主要是做笔记的时候忘记写来源了,做完笔记很久才写博客。1. 预分配Flash空间根据生成的bit文件大小估算BOOT.BIN文件的大小,为Flash大概分配四个分区:boot、bootenv、kernel、bootscr,分别存放BOOT.BIN文件、u-boot的环境变量、内核文件(image.ub/zImage/uImage等)、启动脚本boot.scr。

Tesseract_9527的博客 3362

RPG Maker MV资源解密技术全解析:从加密破解到工具开发

当你尝试替换RPG Maker MV游戏中的角色立绘或背景音乐时,是否遇到过文件无法打开的情况?这些扩展名为.rpgmvp、.rpgmvm的神秘文件像被施了魔法的宝箱,常规工具根本无法识别。本文将以技术侦探的视角,带你破解这套加密机制的谜题,从原理分析到实战操作,最终掌握完整的资源解密技术。 ## 破解加密谜题:解密前的案件分析 ### 识别加密文件特征 RPG Maker MV采用特殊加密机

gitblog_00918的博客 316

FDTD仿真进阶:液晶偏振调控与双折射效应全解析

本文深入解析了在Lumerical FDTD仿真中如何对液晶材料进行偏振调控与双折射效应建模。通过单轴液晶和螺旋扭曲液晶(TN-LCD)两大实战案例,详细阐述了从各向异性材料参数设置、LC网格属性配置到偏振椭圆分析的全流程,帮助工程师精准模拟液晶的光开关行为,优化如显示器等器件的光学性能。

chair的专栏 742

探索CocosCreatorjscdecrypt:解密JavaScript代码的秘密武器

探索CocosCreatorjscdecrypt:解密JavaScript代码的秘密武器 项目简介 是一个开源工具,专为Cocos Creator开发者设计,用于解密和优化游戏中的加密JavaScript代码。如果你在开发过程中遇到过JavaScript源码被混淆或者加密的问题,这个项目将为你提供解决方案。 技术分析 该项目的核心在于它能够解析和还原被Cocos Creator内置编译器混淆的Ja...

gitblog_00028的博客 830

西门子 S7-200 SMART 系列六:手把手教你配置S7-200 SMART Modbus RTU

Modbus 是公开通信协议,其最简单的串行通信部分仅规定了在串行线路的基本数据传输格式。Modbus 具有两种串行传输模式,ASCII 和 RTU,它们定义了数据如何打包、解码的不同方式。支持 Modbus 协议的设备一般都支持 RTU 格式。

John_09040211的博客 7415

王道考研操作系统笔记(第一章)附:王道考研408所有PPT和思维导图

学习感想 别人的笔记对你的学习基本上没有用处,容易培养人的惰性,如需ppt和思维导图请拉到最后,有github链接 记笔记并不是一件浪费时间的事情,还有利于多次学习 真心希望大家在学习的过程中记笔记 操作系统 第一章 计算机系统概述 1.1 操作系统 1.1.1 操作系统的概念和功能 概念 操作系统(Operating System, OS)是指控制和管理整个计算机系统的硬件和软件资源,并合理地组织调度计算机的工作和资源的分配;以提供给用户和其他软件方便的接口和环境;它是计算机系统中最基本的系统软

qq_41732756的博客 1万+

RPG Maker MV加密资源解密处理技术指南

### 资源访问障碍分析 RPG Maker MV/MZ游戏项目中,.rpgmvp(图片)、.rpgmvm(音频)等加密格式文件存在三大访问障碍:文件头加密导致常规软件无法识别,16字节密钥验证机制限制内容提取,不同版本加密算法差异引发兼容性问题。这些障碍直接影响资源预览、修改和迁移工作流,尤其在团队协作和二次开发场景中表现突出。 ### 典型应用场景痛点 - **独立开发者**:无法验证加密音

gitblog_00658的博客 318

雷达回波仿真

文章目录前言一、基础理解1.慢时间维度和快时间维度2.脉冲压缩3.MTI4. 脉冲多普勒处理5.cacfar检测二、具体流程1.产生回波信息加入目标时延以及噪声2.解调回波得到基带信号3.脉冲压缩 MTI MTD cafar检测 前言 雷达算法仿真学习,主要流程包括生成目标回波,将基带信号加在载波上其次是加上目标信息和干扰信号后发射,解调回波信号得到基带信号然后MTI,MTD,最后再检测。 一、基础理解 1.慢时间维度和快时间维度 连续M个脉冲回波经过相干解调之后的基带数据形成的一个二维数据矩阵,.

qq_42961235的博客 1万+

Python爬虫逆向:JS混淆与数据解密实战

通过分析目标网站的JS混淆加密机制,结合浏览器调试与Python模拟执行,成功还原加密参数生成逻辑。文章详解了定位混淆入口、断点调试、补全运行环境及最终获取明文数据的完整流程,适用于反爬较强的动态网站数据采集。

weixin_36178216的博客 2472

记一次wireshark抓取QQ好友IP和火绒抓取微信IP

事情是这样的,,上个周,手机离奇的被盗,但没有关机,为了找回手机,粗学了一手QQ抓ip的手段。 这里我就直接做个演示,解析关键的点。 三种思路i. wireshark 抓取手机在线IPii 火绒抓取 微信在线接听IPiii 火绒抓取 微信在线不接听IP i. wireshark 抓取手机在线IP wireshark抓好友QQ的ip要求和对方打语音的时候要手机在线。 这里说一下,打语音和视频是直接能和对方建立连接,如果发文件,是直接发给腾讯的,抓不到包。 1.打开wireshark,通过电脑Tim给对方打语音

qq_29437513的博客 1万+

RK3568平台开发系列讲解:内核启动流程

第 493 行的 ENTRY 指明了了 Linux 内核入口,入口为stext,stext 定义在文件arch/arm/kernel/head.S 中 , 因此要分析Linux 内核的启动流程,就得先从文件arch/arm/kernel/head.S 的 stext 处开始分析。_mmap_switched 定义在文件 arch/arm/kernel/head-common.S,__mmap_switched 最终会调用 start_kernel 函数。⑥、r2=atags 或者设备树(dtb)首地址。

内核笔记 214

RPG Maker MV-Decrypter技术白皮书:游戏资源解密全流程解析

RPG Maker资源处理过程中,加密文件解析一直是开发者与MOD创作者面临的核心挑战。RPG Maker MV/MZ系列游戏采用特定加密算法保护资源文件,导致常规工具无法直接访问图片、音频等核心素材。本文将系统介绍RPG Maker MV-Decrypter的模块化架构、技术实现与合规应用指南,为游戏资源处理提供标准化解决方案。 ## 问题引入:游戏资源加密的技术痛点 RPG Maker M

gitblog_00014的博客 423

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

Python逆向解密WebSocket实时数据流:从体育比分抓取到通用实战

在实时数据交互领域,WebSocket协议因其全双工、低延迟的特性,已成为替代传统HTTP轮询的主流技术方案。其核心原理在于建立持久连接,允许服务器主动推送数据,广泛应用于金融行情、即时通讯、物联网监控和体育赛事直播等场景。为了保障传输安全,前端普遍采用应用层加密技术,如AES算法,对数据进行混淆处理。这为数据采集带来了挑战,也催生了逆向工程与加解密技术的工程实践价值。通过分析网络请求、定位加密特征并逆向JavaScript解密逻辑,可以构建稳定的数据管道。本文以足球比分实时抓取为例,详细阐述了如何结合Py

weixin_30660027的博客 442

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

高压技术面试解析:非常规问题背后的考察逻辑

技术面试正从传统知识问答向多维能力评估演进。通过开放式问题考察抽象思维(如用编程语言描述爱情),通过约束性问题验证算法功底(如位运算实现行为检测)。这类高压面试实质是评估候选人的临场应变能力、技术底层认知和抗压素质,常见于头部科技公司核心岗位选拔。掌握问题拆解、白板推导等应对策略,配合日常的思维发散训练和压力模拟,能有效提升通过率。面试复盘和问题库建设是持续改进的关键。

weixin_34184561的博客 306

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

Python爬虫逆向:JS混淆数据解密实战

通过分析目标网站的JS混淆逻辑,定位加密入口并提取关键参数,结合Python调用执行解密脚本,成功获取加密传输数据。过程中涉及断点调试、动态参数提取与环境模拟等核心反爬技巧。

weixin_28931507的博客 1702

RPG Maker MV解密工具终极指南:从新手到专家的完整使用教程

RPG Maker MV作为广受欢迎的独立游戏开发引擎,其资源加密机制常常成为开发者和爱好者的技术瓶颈。本指南将全面解析这款基于Web的RPG Maker MV解密工具,帮助您轻松突破加密限制,实现游戏资源的无障碍访问。 ## 技术原理深度剖析 RPG Maker MV采用AES加密算法对游戏资源进行保护,生成.rpgmvp和.rpgmvm格式的加密文件。解密工具通过分析游戏核心文件中的加密密

gitblog_00105的博客 889
上一篇: 一键JS解密|解放人力!跨境卖家必备的「Temu运营自动化插件」功能全面解析
下一篇: JavaScript中的AES加密与解密:原理、代码与实战
mxd01848
博客等级 码龄10年 582粉丝 247原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值