OCTF2016--piapiapia

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情
知识点:
php反序列化长度变化尾部字符串逃逸
 
目录扫描发现www.zip,下载得到源码
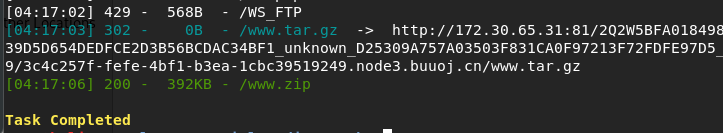
源码有index.php,输入账号密码后会进入profile.php,还有register.php、updata.php、class.php和config.php
flag值在config.php中,想办法访问到其内容
 
通过seay代码审计找到一点线索

看到profile.php中存在任意文件读取漏洞,前面还有反序列化
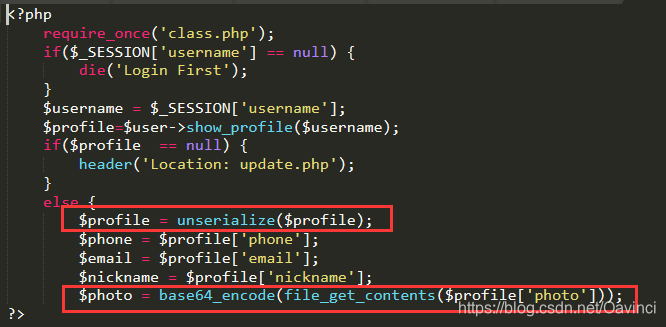
现在我们有个大体思路了,update.php中有一个$profile数组变量,这个数组里有$phone, $email, $nickname, $photo几个变量,序列化后以profile字段存入数据库,而我们如果能控制photo变量为"config.php",则能在访问profile.php时获得base64编码之后的config.php源码。
对photo的操作在updata.php
[0CTF 2016]piapiapia 1 [0CTF 2016]piapiapia 1 思路及详细解题过程 阅读详情

相关推荐

[0ctf2016]piapiapia

[0ctf2016]piapiapia(PHP unserialize字符逃逸) 前言 由于自己还没接触过太多这类的题目,所以还是总结网上的WP进行复现,会尽可能写的清晰,那么话不多说,开始淦 首先使用了dirsearch扫了一下目录(网站源码泄漏www.zip) dirsearch -u "http://62bfe127-e775-4795-bf16-8cc039c1e9ab.node3.buu...

ro4lsc的博客 7411

[0CTF 2016] piapiapia Writeup

[0CTF 2016] piapiapia Writeup

QSSQDL的博客 774

BUUCTF [0CTF 2016] piapiapia

BUUCTF [0CTF 2016] piapiapia 考点 php代码审计 反序列化字符串逃逸 启动环境: 首先是个登录框,只有登陆功能,尝试了一波弱密码和万能密码: 猜测可能不是,继续对题目进行信息收集,使用ctf-wscan扫描网站目录: python3 ctf-wscan.py http://xxx.cn/ 得到扫描结果: 查看到其存在注册页面: 访问update.php页面: 需要先进行登陆。 以及其存在源码泄露,下载www.zip到本地: 对源码进行分析,其中static中存

Senimo 1253

[0CTF 2016]piapiapia(反序列化逃逸)

反序列化逃逸

weixin_61143354的博客 245

BUU-0CTFpiapiapia(反序列化字符串逃逸)

前言 考点是反序列化字符串逃逸 wp 首先这个题,一进来就是一个登录平台,就属于一种基本的web网站的搭建,先登录再去后台,一般来说,可以sql注入之类的,但是我们习惯先看F12的源码,然后用御剑和dirsearch工具去扫描后台或者文件的泄露。 发现存在备份文件泄露,www.zip,得到源码 开始代码审计 config.php中发现了flag变量,看来题目目的是让我们读取config.php了。 我们来看下每个页面: index.php <?php require_once('class.php'

unexpectedthing的博客 3130

[0CTF 2016]piapiapia

反序列化逃逸,代码审计,数组绕过

2301_79707893的博客 437

PHP反序列化漏洞分析与防御实践

序列化是将数据结构转换为字符串的过程,常用于数据存储和传输。PHP通过serialize()和unserialize()函数实现这一机制,但当处理不可信数据时可能引发反序列化漏洞。这类漏洞允许攻击者通过精心构造的序列化字符串执行任意文件读取、远程代码执行等操作。在Web安全领域,反序列化漏洞常出现在用户数据处理的场景中,如本题展示的通过字符逃逸实现文件包含的案例。防御措施包括使用JSON替代原生序列化、实施严格输入验证以及遵循最小权限原则。理解反序列化漏洞原理对开发安全应用和CTF竞赛都具有重要价值。

weixin_29326909的博客 339

BUUCTF-[0CTF 2016]piapiapia-WP

首先就是要求phone/email/nickname/photo这四个都存在,然后把上传文件存到 upload下(以MD5命名),再把这phone/email/nickname/photo四个传到$profile里,最后。序列化字符串里有长度标记,比如 s:5:“photo”,你再替换内容会改变长度,导致 unserialize() 时“字符串逃逸/错位”这里其实就是可以理解用于拿一个正常账号,方便后续进入 update.php/profile.php。

m0_74988009的博客 1014

web buuctf [0CTF 2016]piapiapia

知识点:1.反序列化字符串逃逸 1.开题 2.常规操作,看源码,查看robots.txt,disearch扫描 抓包,用常规的sql注入测试了一下,没啥效果,disearch扫描也结束了,看了下disearch扫描 有文件www.zip,是源码的一个包,下载下来 3.查看源码,没有路由文件,从index.php看,加载了config.php(里面有flag值),profile.php(会话已经加载的情况下读取信息),都看了一下文件,register.php(注册),注册了一个账号试了试,链

weixin_44214568的博客 1358

ctf piapiapia(反序列化逃逸)解题记录

ctf piapiapia(反序列化逃逸)解题记录 前言 出现漏洞的两个重要因素是:1、敏感函数,2、可控参数。 打开url是一个登录界面,而且只有一个登录按钮。由于看到了登录界面而且没有验证码所以第一个想法是尝试弱口令登录,显然不成功,所以在这里来走了弯路。该题首先是需要通过目录扫描得到源码压缩包、注册账户的地址,得到源码后进行代码审计,发现蛛丝马迹,最终通过构造修改用户名的字符串利用反序列化逃逸得到在config.php中的flag 一、使用dirserch目录扫描工具对目标进行目录扫描

rt555016的博客 1166

新手也能懂的PHP反序列化字符串逃逸实战:从0CTF piapiapia靶场到任意文件读取

本文通过0CTF piapiapia靶场实战,详细解析PHP反序列化字符串逃逸漏洞的原理与利用方法。从基础概念到漏洞发现,再到构造payload实现任意文件读取,提供完整的攻击流程演示,并给出有效的防御措施与安全建议,帮助开发者提升Web应用安全防护能力。

weixin_30825581的博客 59

Web安全入门:从0CTF piapiapia题目学习PHP反序列化漏洞的防御与利用

本文以0CTF经典题目piapiapia为例,深入解析PHP反序列化漏洞的攻防技术。通过详细拆解漏洞利用链条和防御策略,帮助开发者理解反序列化漏洞的核心原理,并提供实战中的解题思路与防护方案,提升Web应用安全性。

weixin_29324877的博客 241

深入解析BUUCTF [0CTF 2016] piapiapia:PHP反序列化字符串逃逸实战

本文深入解析了BUUCTF平台上的经典题目[0CTF 2016] piapiapia,聚焦PHP反序列化字符串逃逸漏洞的实战利用。通过从源码泄露、代码审计到漏洞原理的逐步剖析,详细讲解了如何利用filter函数对“where”关键字的替换导致字符串长度变化的特性,构造payload实现字符串逃逸,最终读取config.php获取flag。文章提供了完整的攻击链分析和防御建议,是理解PHP反序列化高级利用的绝佳案例。

jump7的博客 202

[0CTF 2016]piapiapia(字符逃逸详解)

[0CTF 2016]piapiapia

记录学习,一起进步 1192

深入解析0CTF 2016 piapiapia:从源码泄露到反序列化漏洞利用

本文深入解析了0CTF 2016经典赛题piapiapia的解题思路,从源码泄露漏洞入手,通过代码审计发现过滤逻辑缺陷,并巧妙利用字符串替换导致的序列化字符串长度变化,构造反序列化攻击链,最终读取配置文件获取flag。文章详细阐述了漏洞原理与实战利用步骤。

weixin_29327977的博客 224

[0CTF 2016]piapiapia 代码审计 字符串逃逸 绕过长度限制

第一次直接打包代码 然后查看有没有洞学习一下降低速度扫描dirsearch -t 2 超低速扫描扫到了/www.zip /profile.php /register.php /upload/ 未加参数 我们直接去看看我们直接下载备份文件即可。

m0_64180167的博客 231

[0CTF 2016]piapiapia1 ctf解题思路

s:1:\"c\";中那么多\是为了告诉编辑器"是解释为字符,而不是闭合符号。现在把这个序列(O:3:"Ree":3:{s:1:"a";因为26,决定了接下来除了蓝色部分,连续的26个字符都是当成值的内容,也就是并没有闭合的意思。只有where是5个字符,如果在,序列化后,保存前,替换的话不就产生字符长度错误了吗。假设b的值是像题目一样是我们通过post传给它的,我们试着传个参数b覆盖后面c的值。O表示object对象,3表示Ree的长度为3,后面的3表示该对象有3个属性。

weixin_54381197的博客 1195

0CTF-2016-piapiapia(php反序列化长度变化尾部字符串逃逸)

一个很可爱的登录界面: 进行一下目录扫描,发现源码泄露www.zip,把源码给出: index.php <?php require_once('class.php'); if($_SESSION['username']) { header('Location: profile.php'); exit; } if($_POST['username'] && $...

Sea_Sand息禅 6865
上一篇: GXYCTF2019--Ping Ping Ping
下一篇: 网鼎杯2020[青龙组]--AreUSerialz
FTOrange
博客等级 码龄9年 10粉丝 30原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
