CTF-Crypto必备自动解密神器-Ciphey

crypto在线解密工具【持续学习更新...】 例:094F5A0F0A0D1805103B0B3D143117183B720438350A45550967674D1E064F2969784440455A460F1A1B。密文:Z Y X W V U T S R Q P O N M L K J I H G F E D C B A。例:明文:A B C D E F G H I J K L M N O P Q R S T U V W X Y Z。(1)例:Zhofrph wr FWIvkrz yhjhwdeoh grj fxs!凯撒密码 位移数 1++ 阅读详情

Ciphey-自动解码神器

Github地址:https://github.com/Ciphey/Ciphey

建议给作者点星✔️

使用自然语言处理和人工智能以及一些常识的全自动解密/解码/破解工具

特性

  • 支持 30+的加密方法 例如编码(二进制,base64)和常规加密(例如 Caesar 密码,重复密钥 XOR 等) 有关完整列表,请单击此处
  • 具有增强搜索功能的定制人工智能(AuSearch)可以回答“使用了哪种加密技术?" 解密时间不到 3 秒
  • 定制的自然语言处理系统 Ciphey 可以确定某些东西是否是纯文本。无论该纯文本是 JSON,CTF 标志还是英语 Ciphey,都可以在几毫秒内获得它
  • 多国语言支持 目前,仅有德语和英语(带有 AU,UK,CAN,USA 变体)
  • 支持加密和哈希 诸如 CyberChef Magic 之类的替代品则没有。
  • C++ 核心 这会使整个过程变得非常快

Ciphey安装方法

🐍 Python🐋 Docker (Universal)🍎 MacPorts (macOS)🍺 Homebrew (macOS/Linux)
imgimgimgimg
python3 -m pip install ciphey --upgradedocker run -it --rm remnux/cipheysudo port install cipheybrew install ciphey

要安装 Ciphey,您需要 2 个核心内容:

  1. Python3.7或以上
  2. Pip(在 Python 3 上)

检查 Python 是否已经安装。运行这两个命令:

python -c "import sys; print(sys.version)"

或

python3 -c "import sys; print(sys.version)"

Linux命令安装

在 Linux 上运行以下命令:

python3 -m pip install -U ciphey

Windows Python 默认安装 32 位。Ciphey 仅支持 64 位。确保您使用的是 64 位 Python

建议用linux,如果Linux安装过程中,报错
ERROR: Cannot uninstall 'PyYAML'. It is a distutils installed project and thus we cannot accurately determine which files belong to it which would lead to only a partial uninstall.
可以通过执行以下命令来解决
sudo -H pip3 install --ignore-installed PyYAML

ciphey命令参数

ciphey --help
用法: ciphey [选项] [TEXT_STDIN]

  Ciphey - 自动解密工具

  文档地址: https://github.com/Ciphey/Ciphey/wiki

  Discord (这里支持,我们大部分时间都在线):
  https://discord.ciphey.online/

  GitHub: https://github.com/ciphey/ciphey

 cipher是一种使用智能人工智能的自动解密工具
和自然语言处理。输入加密文本,获取解密文本


例如:
	基本用法: ciphey -t "aGVsbG8gbXkgbmFtZSBpcyBiZWU="

选项:
  -t, --text TEXT            您想要解密的密文。
  -q, --quiet                减少冗长的显示,直接给结果
  -g, --greppable            只输出答案(对于grep很有用)
  -v, --verbose
  -C, --checker TEXT         使用给定的检查器
  -c, --config TEXT          使用给定的配置文件。默认为
                             appdirs.user_config_dir('ciphey',
                             'ciphey')/'config.yml'

  -w, --wordlist TEXT        使用给定的密码字典
  -p, --param TEXT           将参数传递给语言检查器
  -l, --list-params BOOLEAN  列出所选模块的参数
  --searcher TEXT            选择要使用的搜索算法
  -b, --bytes                强制密码使用二进制模式作为输入
  --default-dist TEXT        设置默认的字符/字节分布
  -m, --module PATH          从给定路径添加模块
  -A, --appdirs              输出密码到想要的文件位置

  -f, --file FILENAME
  --help                     显示此帮助消息并退出。

以一道题为例:

将flag经过base32->base58->base64加密
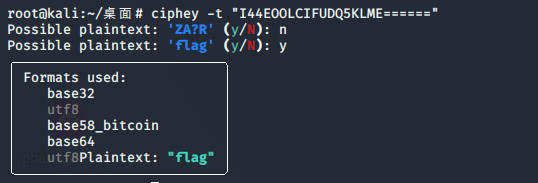
image-20211027211039273

ciphey -t "I44EOOLCIFUDQ5KLME======"

运行,会自动运算,如果不是想要的结果可以输入 n,继续运算,直至正确结果

附录

支持解密列表

支持破解的密码列表

基本加密

  • Caesar Cipher-凯撒密码
  • ROT47(使用 ROT47 字母高达 ROT94)
  • ASCII 移位(高达 ROT127,带有完整的 ASCII 字母表)
  • Vigenère Cipher-维吉尼亚密码
  • Affine Cipher-仿射密码
  • Binary Substitution Cipher-二进制替换密码 (XY-Cipher)
  • Baconian Cipher -培根密码(两种变体)
  • Soundex
  • Transposition Cipher-转置密码
  • Pig Latin-猪拉丁语

现代密码学

  • Repeating-key XOR-重复键异或
  • Single XOR-单异或

编码

为什么你有很多解码器?

  • Base2(二进制)
  • Base8(八进制)
  • Base10(十进制)
  • Base16(十六进制)
  • Base32
  • Base58 比特币
  • Base58 Flickr(发布候选阶段)
  • Base58 Ripple
  • Base62
  • Base64
  • Base64 URL(发布候选阶段)
  • Base69
  • Base85
  • Z85(发布候选阶段)
  • ASCII Base85
  • Base91
  • Base65536(发布候选阶段)
  • ASCII
  • Reversed text-反转文字
  • Morse Code-摩尔斯电码
  • DNA codons-DNA 密码子(释放候选阶段)
  • Atbash
  • Standard Galactic Alphabet-标准银河字母表(又名 Minecraft Enchanting Language)
  • Leetspeak
  • Baudot ITA2
  • URL encoding-网址编码
  • SMS Multi-tap
  • DMTF(发布候选阶段)
  • A1Z26(发布候选阶段)
  • Prisoner’s Tap Code-囚犯的窃听代码
  • UUencode
  • Braille-盲文(1 级)

深奥的语言 (EsoLang)

  • Brainfuck-脑残

压缩方法

  • GZip

哈希值

注意:由于我们无法控制的外部服务的一些错误,哈希现在被关闭。

Ciphey 支持 272 个哈希。

  • MD5

  • SHA-1

  • SHA-256

  • SHA-384
    深奥的语言 (EsoLang)

  • Brainfuck-脑残

压缩方法

  • GZip

哈希值

注意:由于我们无法控制的外部服务的一些错误,哈希现在被关闭。

Ciphey 支持 272 个哈希。

  • MD5
  • SHA-1
  • SHA-256
  • SHA-384
  • SHA-512
CTF-Crypto必备自动解密神器python-Ciphey(详细安装介绍) CTF-Crypto必备自动解密神器python-Ciphey 在 Linux 上安装命令 在 Windows上安装命令: 阅读详情

相关推荐

基于Python实现的CTF Crypto加密解密工具

基于Python实现一个能够对凯撒密码、维吉尼亚密码、栅栏密码、摩斯密码、Base64编码、Ascii编码、AES、DES、RSA、RC4的加密解密以及密文破解维吉尼亚密钥和明文的CTF Crypto工具

wayne2318195236的博客 8082

[CRYPTO]小心有F射

在线网站https://md5jiami.51240.com/在这个在线网站就能解出来。进行flag的MD5加密。

weixin_63830626的博客 524

Ciphey安装使用

支持50种的加密方法 例如编码(二进制,base64)和常规加密(例如 Caesar 密码,重复密钥 XOR 等)具有增强搜索功能的定制人工智能(AuSearch)解密时间不到 3 秒 可以精确的告诉你运用了那种加密方式定制的自然语言处理系统 Ciphey 可以确定某些东西是否是纯文本。无论该纯文本是 JSON,CTF 标志还是英语 Ciphey,都可以在几毫秒内获得它多国语言支持 目前,仅有德语和英语(带有 AU,UK,CAN,USA 变体)

oAssassin123的博客 2195

CTF比赛必备常用工具(附下载方式)

在解题模式CTF赛制中,参赛队伍可以通过互联网或者现场网络参与,这种模式的CTF竞赛与ACM编程竞赛、信息学奥赛比较类似,以解决网络安全技术挑战题目的分值和时间来排名,通常用于在线选拔赛。主要包括六大类:PWN、CRYPTO(解密)、REVERSE(逆向)、WEB、MISC(杂项)其中,REVERSE(逆向)和MISC(杂项),在比赛中要使用大量的辅助工具,才能快速解题。本文章也主要聚焦这两类赛题的工具。

Karka_的博客 7620

CTF瑞士军刀:打造高效解题工具链与自动化环境

在网络安全竞赛和渗透测试中,工具链整合与自动化是提升效率的核心。通过模块化设计,将密码学、逆向工程、Web安全等不同场景的专用工具(如CyberChef、Burp Suite、Ghidra)进行系统化整合,形成个人化的作战平台。这种实践不仅固化了解题经验,还能通过Docker容器、虚拟环境等技术实现环境隔离与快速部署,有效应对CTF比赛中的复杂场景。结合终端配置、编辑器插件和自动化脚本,选手能将重复性劳动自动化,从而更专注于漏洞分析和利用逻辑。本文以CTF瑞士军刀为例,详解如何构建一套开箱即用、高度定制化的

tang_zongyun的博客 529

CTF竞赛与Web安全攻防实战指南

CTF(Capture The Flag)竞赛是网络安全领域的技术竞技场,涵盖Web渗透、逆向工程、密码破解等多个赛道。理解漏洞原理和利用链构造是Web安全的核心,如SQL注入、文件包含等常见漏洞。工具链配置如Burp Suite、SQLMap等能有效提升渗透效率。逆向工程则需掌握静态分析与动态调试技术,如IDA Pro和GDB的使用。密码学题目常涉及古典密码和现代加密算法破解。隐写术则需通过文件分析和工具如binwalk、stegsolve来发现隐藏信息。CTF不仅考验技术知识,更注重创造性思维和实战能力

weixin_30764883的博客 421

ctfshow--Crypto(crypto1-14)解题步骤

密码学知识其实感觉更多需要不断积累,加油吧!

2503_91800161的博客 1240

CTF实战全攻略:从隐写术到漏洞利用的解题地图

隐写术(Steganography)是一种将信息隐藏于普通文件(如图片、音频)中的技术,其核心原理是通过修改文件的最低有效位(LSB)或利用文件结构冗余来嵌入数据,而不易被察觉。这项技术在信息安全领域具有重要价值,常用于数字水印、隐蔽通信和数据保护。在工程实践中,掌握文件结构分析、元数据提取和频谱分析等技能,能有效应对信息隐藏挑战。例如,通过工具链(如Stegsolve、binwalk)进行LSB隐写分析和文件分离,是CTF比赛中解决“俄罗斯套娃”式图片题和“表情包CTF”的关键。本文聚焦CTF竞赛,系统梳

weixin_30326741的博客 387

CTF密码学实战入门:从古典密码到RSA攻击的解题框架与工具链

密码学作为信息安全的基石,其核心在于通过加密算法保护数据的机密性与完整性。理解加密原理与常见弱点,是进行安全评估和渗透测试的关键。在工程实践中,对称加密(如AES)、非对称加密(如RSA)以及各类编码方式,常因实现不当或参数误用而引入漏洞,这构成了CTF竞赛中密码学题目的主要考察点。掌握系统化的解题流程——从观察识别、分类归因,到工具利用与脚本编写——能有效应对各类挑战。本文聚焦CTF实战,深入解析古典密码、现代密码及编码杂项等核心题型,并详解RSA共模攻击、流密码密钥重用等高频攻击模型。通过结合Cyber

weixin_30448603的博客 411

CTF工具合集:逆向工程、Web渗透与隐写术实战工具链解析

在网络安全和CTF竞赛中,工具链是技术实践的重要延伸。理解工具背后的原理,是掌握安全测试、漏洞分析和数字取证的基础。从静态分析到动态调试,从信息收集到漏洞利用,工具的核心价值在于将复杂的技术操作标准化、自动化,从而让安全研究人员和CTF选手能够聚焦于逻辑分析和攻击链路的构建。例如,逆向工程中的IDA Pro和Ghidra帮助解析二进制代码结构,而Web安全中的Burp Suite和SQLMap则自动化了漏洞探测过程。这些工具不仅降低了技术门槛,还通过体系化的分类和应用场景,构建起从概念到实战的知识框架。在实

weixin_33701564的博客 355

CTFHub密码挑战实战:从弱口令爆破到密码学逆向的完整攻略

密码学与身份认证是网络安全的核心基础,涉及信息加密、哈希算法与认证协议等关键技术。其原理在于通过数学算法保护数据机密性与完整性,防止未授权访问。在工程实践中,弱口令爆破、加密算法逆向等技能对渗透测试与安全防御至关重要。应用场景广泛覆盖Web安全、数据保护及CTF竞赛等领域。本文聚焦CTFHub实战,详解**弱口令爆破**与**RSA解密**等高频考点,通过工具链配置与脚本开发,帮助读者系统掌握密码挑战的解题框架与进阶技巧。

weixin_30855099的博客 377

CTF从入门到实战:Web、逆向、密码学与杂项全攻略

信息安全领域的CTF竞赛,是锤炼实战能力、体系化学习安全技术的绝佳途径。其核心原理在于模拟真实漏洞场景,通过解题或攻防模式,考察参与者在网络安全、逆向工程、密码学等方向的综合能力。掌握CTF技能不仅能提升漏洞分析、利用与防护的实战水平,更是求职时证明技术能力的硬通货。无论是Web安全中的SQL注入、文件上传,还是逆向工程中的静态分析与动态调试,亦或是密码学中的古典密码与RSA攻击,都构成了CTF学习的核心内容。本文聚焦于构建从零基础到具备实战能力的系统化学习路径,涵盖主流方向,并结合实战环境搭建与工具使用,

weixin_30312563的博客 456

仿射密码解密工具

是仿射密码的解密工具,可以解仿射密码;

CTF常用工具_实时更新

内附ctf常用工具、常用网站

qq_53229503的博客 1万+

电子病历编辑器源码(Springboot+原生HTML)

应用场景包括:电子病历书写、体温单录入、全平台信息采集、检验检查报告、不良事件上报等。 此外,电子病历编辑器软件还适用于医生工作站的病历编辑、护士工作站的护理记录输入、PASC/LIS/RIS报告编辑打印、病案首页、出院小结、病程记录、手术记录、各种知情书、康复及精神学科用的量表、临床路径用表单界面等等。 这些应用场景都涉及到了医疗文书编辑的需求,因此电子病历编辑器软件在这些场景中具有广泛的应用价值。

xingchenCSDN的博客 3887

SAP Workflow 工作流开发步骤总结

SAP WORKFLOW

qq_36952606的博客 5073

GKCTF2020_Crypto_复现

GFCTF_Crypto_复现 小学生的密码学 keywords:keywords:keywords:​ 仿射密码 在线解密网址:CTF在线工具-在线仿射密码加密|在线仿射密码解密|仿射密码算法|Affine Cipher (hiencode.com) 汉字的秘密 keysowrds:keysowrds:keysowrds: 当铺密码,变异凯撒 解密脚本 dic = {"王": 6,"壮": 9,"工": 4,"夫": 7,"中": 2,"由": 1,"井": 8,"土": 5,"口": 0," ":

M3ng@L的博客 4539

PCIe控制器深度解析-RK3588 PCIe子系统核心模块探秘

本文深度解析了RK3588芯片中PCIe子系统的核心架构与功能模块。文章将PCIe控制器比作智能交通枢纽,详细阐述了RADM、XADM、CDM、eDMA等核心模块的工作原理,包括数据流管理、地址转换、DMA加速及电源管理。旨在帮助开发者和硬件工程师深入理解RK3588 PCIe控制器的内部机制,为驱动开发、性能优化和故障排查提供清晰的思路与实用指导。

weixin_29246195的博客 184

异或(XOR)运算加密/解密在线工具

异或(XOR)运算加密/解密在线工具,工具链接:http://www.atoolbox.net/Tool.php?Id=857 异或(XOR)运算加密一种简单高效、非常安全的加密方法。 异或(XOR)运算: 逻辑运算之中,除了 AND 和 OR,还有一种 XOR 运算,中文称为"异或运算"。 它的定义是:两个值相同时,返回false,否则返回true。也就是说,XOR可以用来判断...

WP8HUB 6万+

北斗导航 | 卫星导航接收机原理(基础)

卡尔曼滤波,最小二乘,伪距,芯片,模组,接收机,捕获,跟踪,RTK,RTD,PPP,SPP,多普勒,DOP,灵敏度,热启动,冷启动,PNT,北斗发展,MEO,IGSO,GEO,ICD,导航电文,载波,载噪比

尘世冰封的专栏 2332

高级数据结构之R树(R-tree)

R树(R-tree)是一种将B树扩展到多维情况下得到的数据结构,它最初由Antonin Guttman于1984年提出。B树的结点中会存储一个键的集合,这些键把线分成片段,沿着那条线的点仅属于一个片段。因此,B树使得我们可以很容易地找到点。如果把沿线各处的点表示成B树结点,我们就能够确定点所属唯一子结点,在那里可以找到该点。 Antonin Guttman在他提出R树的经典论文中给出的R树例子...

白马负金羁 1万+

网络安全ctf学习资源/解题工具整理,解题工具,推荐收藏!

对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。

程序员小麦的博客 3702

成对使用离轴抛物面反射镜的设计

成对使用离轴抛物面反射镜的设计

weixin_72050316的博客 633
上一篇: 解决WSL2报错(请启用虚拟机平台 Windows 功能并确保在 BIOS 中启用虚拟化[已退出进程,代码为 4294967295])
下一篇: CTF-Crypto-RSA整理
NaecoYes
NaecoYes 新星创作者: 信息安全技术领域 新星创作者: 信息安全技术领域 领域专家: 操作系统技术领域 领域专家: 操作系统技术领域
博客等级 码龄7年 4109粉丝 263原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

NaecoYes

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值