


[ 知识是人生的灯塔,只有不断学习,才能照亮前行的道路 ]
📢 大家好,我是 WeiyiGeek,一名深耕安全运维开发(SecOpsDev)领域的技术从业者,致力于探索DevOps与安全的融合(DevSecOps),自动化运维工具开发与实践,企业网络安全防护,欢迎各位道友一起学习交流、一起进步 🚀,若此文对你有帮助,一定记得倒点个关注⭐与小红星❤️,收藏学习不迷路 😋 。
0x00 前言简述
描述:做为一个合格的运维工程师,在面对企业安全运维管理中,日志审计是一项非常重要的工作。日志审计可以帮助我们了解系统的运行状态、发现潜在的安全问题以及进行故障排查等。在企业中,最常见的日志类型包括应用服务器日志和网络安全设备日志,那么如何高效的采集、存储和可视化这些日志数据,成为了运维工程师需要解决的重要问题,这也作者前面所遇的问题,进过作者一番调研与实践,最终选型 VictoriaLogs 开源日志聚合系统,它可以帮助我们高效地采集、存储和可视化查询日志数据,并通过 Grafana 将日志数据可视化展示出来。
通过前面的几篇文章,读者应该可以了解到 VictoriaLogs 是一个开源的、高性能的日志聚合系统,作者介绍了 VictoriaLogs 的一些基本概念,包括 VictoriaLogs 的架构、二进制及容器部署方式、多种日志上传实践,访问权限安全配置等。在文中读者可能看到作者针对 VictoriaLogs 在企业中应用/网络日志审计落地实践的场景,给出了详细的方案设计。
从本章开始,作者将通过 Nginx/OpenResty 产出应用日志 + Promtail 实现日志采集 + VictoriaLogs 日志存储 + Granafa 日志可视化查询,以及 网络安全设备审计 + Rsyslogs 日志格式化转发 + VictoriaLogs 日志存储 + Granafa 日志可视化查询 等一系列的落地方案设计为基础,分为两篇实践文章,为读者如何在企业中落地应用日志审计和网络设备、安全设备日志审计采集到可视化查看的整套流程,以完善企业中最薄弱的安全防护环节。
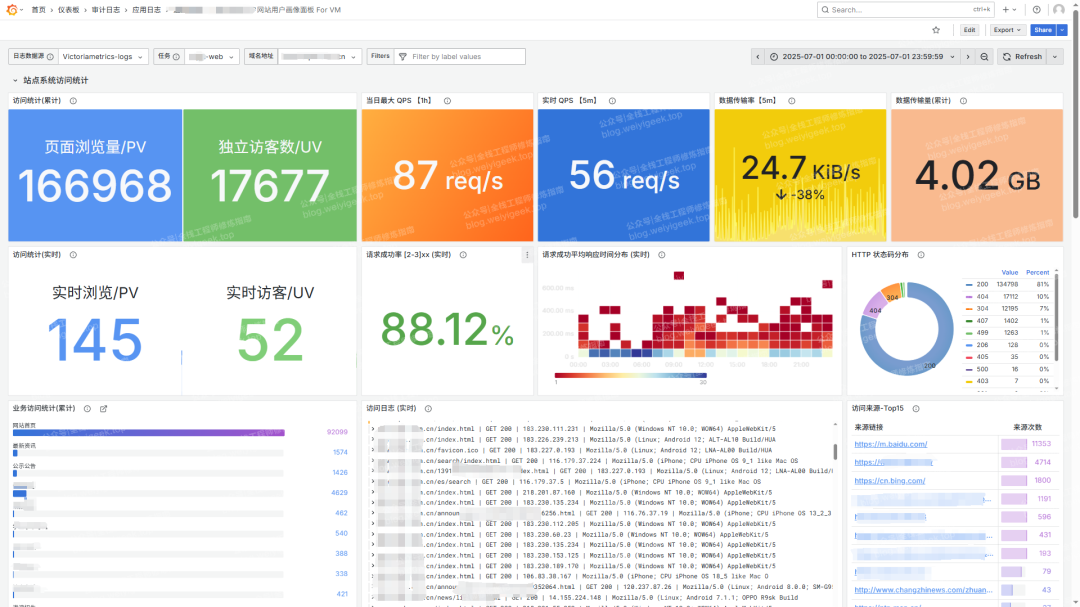
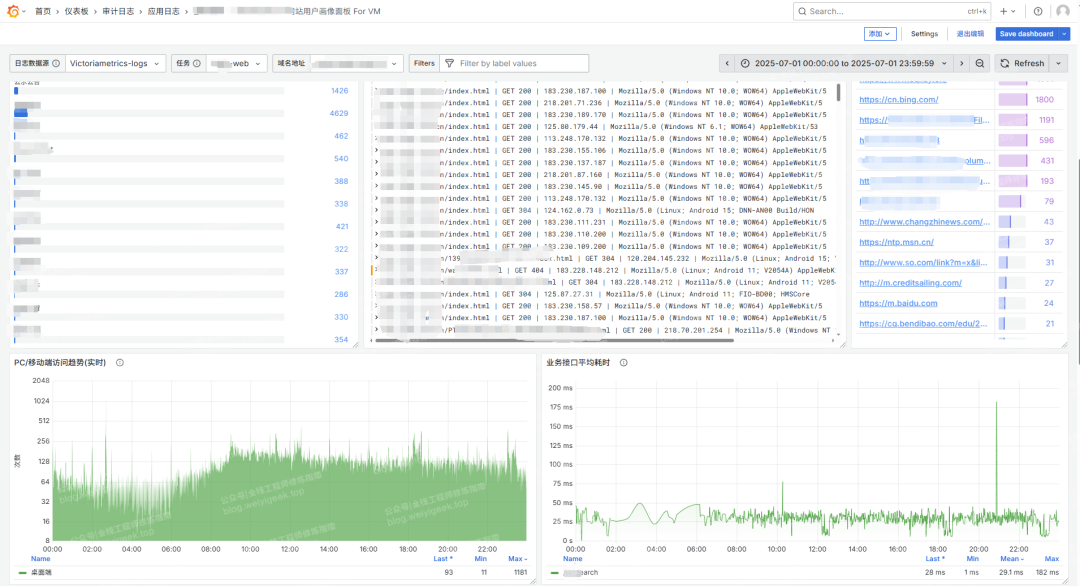
先来看看作者熬了两宿爆肝制作,最终实现的 Nginx 网站请求分析即用户画像面板效果图:
站点访问统计
站点访问趋势及接口耗时


 1702


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


