web服务器的访问与限制

Linux防火墙——iptables以及firewalld的使用介绍 本文摘要: Linux防火墙系统主要介绍了iptables和firewalld两种实现方式。iptables基于Netfilter机制,通过表(Filter/NAT/Mangle/Raw)、链(INPUT/OUTPUT/FORWARD等)和规则实现流量控制,支持ACCEPT/DROP/REJECT等策略。firewalld采用动态区域管理(public/trusted等),支持服务级控制和端口转发,通过firewall-cmd命令配置。文中详细对比了两者的工作流程、配置方法和典型应用场景,包括Web服务访问 阅读详情

iptables:
搭建web服务,设置任何人能够通过80端口访问。

[root@localhost ~]# systemctl stop firewalld   #关闭防火墙
[root@localhost ~]# systemctl start iptables    #启用iptables
[root@localhost ~]# systemctl restart httpd     #启用httpd
[root@localhost ~]# iptables -I INPUT -p tcp --dport 80 -j ACCEPT   #设置80端口允许所有IP通过
[root@localhost ~]# iptables  -vnL --line-numbers      #查看链条
Chain INPUT (policy ACCEPT 0 packets, 0 bytes)    
num   pkts bytes target     prot opt in     out     source               destination         
1        0     0 ACCEPT     tcp  --  *      *       0.0.0.0/0            0.0.0.0/0            tcp dpt:80
2       61  3980 ACCEPT     all  --  *      *       0.0.0.0/0            0.0.0.0/0            state RELATED,ESTABLISHED
3        0     0 ACCEPT     icmp --  *      *       0.0.0.0/0            0.0.0.0/0           
4        0     0 ACCEPT     all  --  lo     *       0.0.0.0/0            0.0.0.0/0           
5        0     0 ACCEPT     tcp  --  *      *       0.0.0.0/0            0.0.0.0/0            state NEW tcp dpt:22
6        0     0 REJECT     all  --  *      *       0.0.0.0/0            0.0.0.0/0            reject-with icmp-host-prohibited

Chain FORWARD (policy ACCEPT 0 packets, 0 bytes)
num   pkts bytes target     prot opt in     out     source               destination         
1        0     0 REJECT     all  --  *      *       0.0.0.0/0            0.0.0.0/0            reject-with icmp-host-prohibited

Chain OUTPUT (policy ACCEPT 35 packets, 2786 bytes)
num   pkts bytes target     prot opt in     out     source               destination         
[root@localhost ~]# 


禁止所有人ssh远程登录该服务器

[root@localhost]# iptables -I INPUT -p tcp --dport 22 -j REJECT
[root@localhost]# iptables  -nvL --line-numbers
 可以看见端口被禁用,无法连接


禁止某个主机地址ssh远程登录该服务器,允许该主机访问服务器的web服务。服务器地址为172.24.8.128

[root@localhost ~]# iptables -I INPUT -p tcp -s 192.168.48.138 --dport 22 -j REJECT
[root@localhost ~]# iptables -I INPUT -p tcp -s 192.168.48.138 --dport 80 -j ACCEPT

[root@localhost ~]# ssh 192.168.48.128
ssh: connect to host 192.168.48.128 port 22: Connection refused
[root@localhost ~]# curl 192.168.48.128
hello
[root@localhost ~]# 


firewalld
禁止某个ip地址进行ssh访问

添加富规则

[root@localhost ~]# firewall-cmd --permanent --add-rich-rule 'rule family="ipv4" source address="192.168.48.138" service name="ssh" reject'
success
[root@localhost ~]#  firewall-cmd --reload
success

删除富规则

[root@localhost ~]# firewall-cmd --permanent --remove-rich-rule='rule family="ipv4" source address="192.168.48.138" service name="ssh" reject'
success
[root@localhost ~]# firewall-cmd --reload
success
 

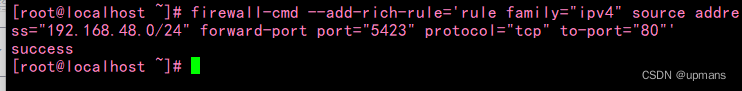
配置端口转发(在172.24.8.0网段的主机访问该服务器的5423端口将被转发到80端口)
此规则将本机80端口转发到192.168.1.1的8080端口
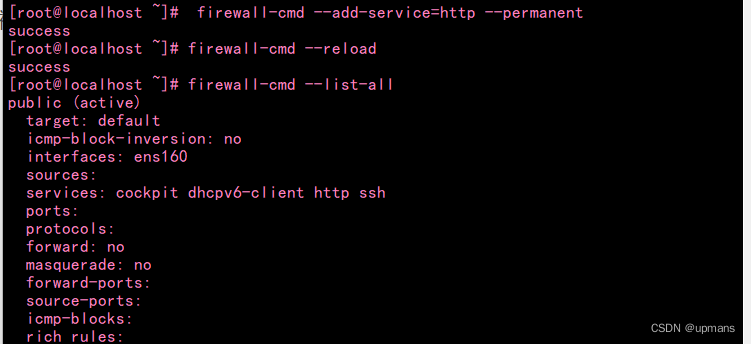
 

这样就编辑完成了

Web请求认证中限制用户访问有几种方式? 在通常情况下,网站都会对用户限制访问,例如,未登录的用户不可访问用户中心界面。Djagno框架中使用request.user.is_authenticated属性、装饰器login_required和LoginRequiredMixin类三种方式限制用户访问。接下来,对这三种限制用户访问的方式进行介绍。 阅读详情

相关推荐

防火墙(firewalld与iptables)

防火墙是整个数据包进入主机前的第一道关卡。防火墙主要通过Netfilter与TCPwrappers两个机制来管理的。 1)Netfilter:数据包过滤机制 2)TCP Wrappers:程序管理机制 关于数据包过滤机制有两个软件:firewalld与iptables。 iptables通过控制端口来控制服务,而firewalld则是通过控制协议来控制端口 Iptables和firewalld只能...

qq_16021247的博客 357

学习Linux的第九天(安全机制更深入的学习)

Selinux 安全子系统、semanage 管理安全策略、修改httpd服务监听端口改成82 、深入理解文件系统 (存储部分)

ly2635的博客 3010

在Linux系统里使用Apache搭建Web网站服务器

使用Apache搭建Web网站服务器 Apache服务 Apache被研发于1995年,是纯开源软件。用于HTTP协议提供web浏览服务,可在Unix、Linux、Windows上运行。 1、配置静态IP vim /etc/sysconfig/network-scripts/ifcfg-ens33 2、关闭防火墙或者安全模块 systemctl disable firewalld #永久关闭防火墙 systemctl stop firewalld #暂时关闭防火墙,重启虚拟机时防火墙会重新开启 syst

weixin_51220765的博客 9021

iptables与firewalld的应用

iptables: 搭建web服务,设置任何人能够通过80端口访问。 禁止所有人ssh远程登录该服务器 禁止某个主机地址ssh远程登录该服务器,允许该主机访问服务器的web服务。服务器地址为172.24.8.128 firewalld 禁止某个ip地址进行ssh访问 配置端口转发(在172.24.8.0网段的主机访问该服务器的5423端口将被转发到80端口) 此规则将本机80端口转发到192.168.1.1的8080端口上...

weixin_58701060的博客 415

Nginx 怎样处理请求的缓存数据访问频率限制问题?

对于缓存数据来说,过度频繁的访问可能会给服务器带来巨大的压力,影响整体性能,甚至导致系统崩溃。总之,处理 Nginx 中请求的缓存数据访问频率限制问题,需要我们“对症下药”,根据实际情况选择合适的方法和配置,才能让服务器“稳如泰山”,为用户提供高效、稳定的服务。使用 Lua 脚本,您就能够根据具体的业务需求,“量体裁衣”,定制出最合适的限制规则。这就好比给门口设置了一个保安,按照一定的规则控制着人员的进出,既能保证正常的流量,又能防止过度拥挤。那么,Nginx 提供了几种有效的办法来应对这个问题。

技术笔记 619

FIFO的工作原理及其设计

FIFO( First Input First Output)简单说就是指先进先出。FIFO存储器是一个先入先出的双口缓冲器,即第一个进入其内的数据第一个被移出,其中一个口是存储器的输入口,另一个口是存储器的输出口。对于单片FIFO来说,主要有两种结构:触发导向结构和零导向传输结构。触发导向传输结构的FIFO是由寄存器阵列构成的,零导向传输结构的FIFO是由具有读和写地址指针的双口RAM构成。FIFO与普通RAM存储器的是没有外部读写地址线(指针),使用方便,但。

Jackiezhang1993的博客 2万+

web服务器设置网站目录访问限制

在配置web服务器的过程中,我们经常需要限制用户随意输入的访问链接,比如限制用户访问某个目录,或者限制用户访问目录下的文件,这样可以保证我们的系统的安全。当AllowOverride设置为All时,Apache服务器将允许.htaccess文件中的指令覆盖服务器配置文件中的相应指令。Apache可以通过配置文件来禁止访问目录和文件。使用.htaccess文件:在要禁止访问的目录中创建一个名为".htaccess"的文件,并将内容添加到该文件中,还可以修改Apache配置文件httpd.conf。

qinshi501的博客 2888

实战指南:基于华为Ascend NPU的大模型W8A8量化调优与精度提升

本文提供了一份基于华为Ascend NPU进行大模型W8A8量化的实战调优指南。详细介绍了从环境搭建、使用msmodelslim框架进行基础量化,到通过离群值抑制、校准集优化和量化回退等关键技术提升精度的全流程。旨在帮助开发者在华为NPU硬件上实现模型推理的显著加速,同时有效控制精度损失。

weixin_29227425的博客 263

微软服务器端许可和客户端许可,微软将取消WEB服务器客户端访问许可限制

根据CRN报道的一份备忘录显示,微软即将对市场上占主导地位的LAMP组合(Linux Apache MySQL PHP)WEB服务器发起进攻,再一步扩大服务器市场份额。据悉,微软即将修改Windows Web Server 2008的客户端访问许可CAL规则,Windows Web Server 2008将不再要求CAL,也将取消同一时间访问网站数据库的用户人数限制。在目前版本的Windows W...

weixin_35348899的博客 571

YOLO与3D点云融合:从原理到实践的多模态3D目标检测指南

最近在实验室和几个研究生聊天,发现一个挺有意思的现象:大家一提到“YOLO+3D点云”这个组合,第一反应往往是“顶会热门”、“发论文利器”,但真上手去复现或者想基于这个方向做点创新时,又常常卡在第一步——感觉每个部分都懂一点,但就是串不起来,不知道从哪开始,也不知道核心的“价值点”到底在哪。 这让我想起几年前刚开始接触这个领域时的自己,也经历过同样的困惑。当时看了很多论文,感觉“3D目标检测”这个方向既酷又难,YOLO负责2D图像里的快速定位,点云提供精确的三维空间信息,听起来是天作之合。但真正把代码跑起来

weixin_34267123的博客 407

PT静态时序分析实战:从基础命令到高级报告解析

本文详细介绍了PT(PrimeTime)静态时序分析(STA)的实战技巧,从基础命令如pt_shell和report_timing的使用,到高级报告解析与问题排查。通过丰富的实例和脚本示例,帮助工程师快速掌握时序分析的核心技能,提升芯片设计验证效率。

weixin_29289821的博客 947

WEB服务器IP访问限制设置

1.Tomcat提供了两个参数供你配置:RemoteHostValve 和RemoteAddrValve。例如:<Valve className="org.apache.catalina.valves.RemoteAddrValve"allow="127.0.0.1" deny=""/>这个可以放到Host 或者Context下,放到Context下可以显示对某个特定目录的访...

weixin_30673611的博客 1034

高通410随身WiFi刷OpenWRT与Debian双系统一键集成方案

本文详细介绍高通410随身WiFi设备刷入OpenWRT与Debian双系统的一键集成方案。通过虎王工作室提供的一键刷机包,用户可轻松实现双系统部署,兼顾OpenWRT的网络功能与Debian的完整应用服务,适用于网络加速、服务器部署等多种场景,并提供了硬件资源分配与系统切换的实用指南。

docker7nomad的博客 1108

服务器web某一个文件限制ip访问,Nginx限制某个IP同一时间段的访问次数WEB服务器 -电脑资料...

如何设置能限制某个IP某一时间段的访问次数是一个让人头疼的问题,特别面对恶意的ddos攻击的时候,cc攻击一般就是使用有限的ip数对服务器频繁发送数据来达到攻击的目的,nginx可以通过HttpLimitReqModul和HttpLimitZoneModule配置来限制ip在同一时间段的访问次数来防cc攻击。HttpLimitReqModul用来限制连单位时间内连接数的模块,使用limit_req...

weixin_39625008的博客 370

ubuntu-emto-cpa 测试和使用(单核运行)

ubuntu-emto-cpa 测试和使用(单核运行)

qq_45834835的博客 1396

使用 MATLAB/Simulink + Communications Toolbox + 5G Toolbox,构建一个2×2 MIMO-OFDM通信系统

本文通过Simulink+CommunicationsToolbox构建2×2 MIMO-OFDM通信系统,重点实现信道均衡滤波器(ZF与MMSE)的设计与应用。详细介绍了系统架构、建模步骤(包括信道估计、均衡器实现)和仿真场景设计,通过BER、星座图和EVM对比分析验证了MMSE均衡器在抑制噪声和信号恢复方面的优势。文章总结了MIMO均衡的核心原理与实践经验,并提出了扩展至大规模MIMO、深度学习均衡器等优化方向,为无线通信系统设计提供实用指导。

amy_mhd的博客 120

排除故障 畅游web服务器

访问Web服务器是许多局域网用户经常要做的一项“功课”,在频繁访问过程中,不少朋友积累了一些Web服务器访问经验,这些经验常常会帮助他们快速解决一些无法访问的小故障。不过,本文下面贡献出来的Web服务器不能访问故障现象却比较特别,如果不加细细分析,单纯以经验来解决故障时,多半容易走弯路;为了帮助各位朋友高效访问Web服务器,笔者现在就将这种特别的网络访问故障排除过程还原出来,希望大家能从中收到启发

orchids_lan的专栏 703

大数据知识面试题-Hadoop(2022版)

序列号 内容 链接 1 大数据知识面试题-通用(2022版) 待续… 2 大数据知识面试题-Hadoop(2022版) 待续… 3 大数据知识面试题-MapReduce和yarn(2022版) 待续… 4 大数据知识面试题-Zookeepr (2022版) 待续… 5 大数据知识面试题-Hive (2022版) 待续… 6 大数据知识面试题-Flume(2022版) 待续… 7 大数据知识面试题-Hbase(2022版) 待续… 8 大数据知识面试题-sqoop(....

拉格朗日的学习笔记 1万+

不同中间件是如何限制页面访问的

在我们访问页面时候经常有403页面,这个在后端是如何实现的呢?每个语言实现对页面限制访问的文件是不一样的,例如,web.xml,.htaccess,web.config,我们简单使用几个案例来说明一下web.xml 文件只适用于 Java Web 应用程序。它是 Java EE(Enterprise Edition)规范的一部分,用于描述 Web 应用程序的配置和部署信息。.htaccess 文件是一个特殊的 Apache 配置文件,用于在 Web 服务器级别上配置网站的行为和属性。

m0_37638874的博客 934

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

使用iptables防火墙限制web的访问PV

使用iptables防火墙限制web的访问PV #!/bin/bash while true;do awk '{print $1}' /tmp/test/access.log| grep -v "^$"|sort|uniq -c >/tmp/test/tmp.log ...

weixin_30580943的博客 282

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

Linux中Apache网站基于Http服务的访问限制(基于地址/用户)

为了更好地控制对网站资源的访问,可以为特定的网站目录添加访问授权。本节将分别介绍客户机地址限制和用户授权限制,这两种访问方式都应用于httpd.conf 配置文件中的目录区域范围内。🫸1.客户机地址限制通过Require配置项,可以根据主机的主机名或IP地址来决定是否允许客户端访问,在httpd服务器的主配置文件的,,,配置段中均可以试用Reuire配置项来控制客户端的访问。

博客之路,前途漫漫 5274

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

Nginx限制IP访问详解

通过使用Nginx的allow和deny指令,可以轻松地控制哪些IP地址或子网段能够访问网站资源。这对于保护敏感信息、限制恶意访问等场景非常有用。希望本文能帮助你更好地理解和配置Nginx的IP访问控制功能。

m0_74823239的博客 1475

限制未加入域访问公司服务器

声明:本文转载自gnaw0725.blogbus.com,更新网址:http://gnaw0725.blog.51cto.com。 windows2003的域环境,加入域的windows2003域的web服务器服务器。请问有无方法实现这需求?需要达到的目的是: 加入域的,可以访问该web服务器的80端口,就可以使用IE访问web系统; 不加入域的,不能...

weixin_34112900的博客 710

Web方式访问HDFS

Hadoop提供了两种Web方式访问HDFS,分别是:WebHDFS和HttpFS。 WebHDFS WebHDFS提供了访问HDFS的RESTful接口,是内置组件,并且默认开启,运行于NameNode和DataNode中,对HDFS文件的读写,将会重定向到文件所在的DataNode,并且会完全利用HDFS的带宽。; WebHDFS访问时,首先访问NameNode获知文件所在的DataNode地址,然后重定向到目标DataNode获取文件内容; WebHDFS默认端口是50070和50075.

moyefeng198436的专栏 1万+

配置与管理Web服务器

IIS是一个非常重要的Web服务器组件,包括Web服务器、FTP服务器、NNTP服务器和SMTP服务器,分别用于网页浏览、文件传输、新闻服务和邮件发送。

深耕信创・网络・云原生领域 1207
上一篇: DNS的解析流程,DNS主从配置,使用httpd服务演示安全上下文值的设定(selinux),使用web服务端口的改变来演示端口的设定(selinux)
下一篇: ansible的环境配置
upmans
博客等级 码龄4年 6粉丝 60原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值