linux大作业shell_价值8000元《Shell编程从入门到实战》免费送!!!-千锋出品

学习运维的,多多少少都绕不过Linux,想要从事运维工作,首要条件是掌握过硬的Linux技术,而Linux运维所涉及到的包括网络设备、安全设备、网络构建等等多方面知识点,对Linux从业者多需要具备的专业能力的要求更高。

如果你是想通过自学来掌握Linux,与其盲目的找资源,不如好好看看这篇文章。学基础的话,看看下面的学习线路图以及相关的教程就足够了。

所以,给大家准备的免费课程资源是来自,千锋出品的《Shell编程从入门到实战》精选内容!!
caa2946a954b97b570619b2db8ede4c4.png

课程介绍

《Shell编程从入门到实战》主要讲诉shell提供了人与操作系统之间通讯的方式。

这种通讯可以以交互方式(从键盘输入,并且可以立即得到响应),或者以shell script(非交互)方式执行。shell script是放在文件中的一串shell和操作系统命令,它们可以被重复使用。本质上,shell script是命令行命令简单的组合到一个文件里面。

课程亮点

学习完shell,能掌握shell编程的变量运用;if,case等语句判断;并可以有一定能力独立编写简单的运维工具。

还能有根据系统或者服务的情况做一些自动的优化脚本。配合计划任务,报警邮件,还可以实现简单的监控。

本次完全免费放送!

后续小千还会不定期为大家分享一些精品视频教程,请大家随时关注!

入门Linux要知道什么?

说真的,零基础无论是学习哪一种编程语言,都离不开系统学习。简单来说,想学Linux,至少要知道它是什么?需要学习哪些?下面就分享一下,Linux的职业发展还有学习路线图。

掌握Linux技术,不仅要懂系统,懂网络、懂架构、懂数据库,还要懂开源软件,在日常的工作中接触的信息比较多,学习的东西也比较多。掌握linux具体学习路线图如下:

第一阶段 Linux云计算网络管理实战

可以根据网络协议准确判断error的位置 、可以在交换机上进行VLAN的划分、可以利用抓包工具分析网络数据

第二阶段Linux云主机系统管理和服务配置实战

可对Linux系统进行基本的管理操作、可以在Linux系统中配置部署域名解析服务 、能够在Linux系统中配置LAMP架构的网站服务

第三阶段Linux Shell脚本自动化编程实战

使用awk or sed在命令行中处理文本文件、实现服务器的初始化、批量传输文件 、编写运维工具

第四阶段开源数据库MySQL DBA运维实战

搭建MySQL主从复制的架构实现数据实时备份、可以运维MySQL组建的集群、能够实现数据可视化操作

第五阶段 企业级自动化项目及公有云运维实战

能够部署出一台服务器给多台主机安装系统、可以利用Ansible管理成千上百台服务器、利用Nginx部署支持高并发的网站、部署Zabbix来监控主机的异常情况,以及编写自定义报警处理脚本

第六阶段 大型网站高并发架构运维实战

可以做网站的容灾策略,保证服务的在线率、利用Nginx缓存加快用户访问网站的速度、提高网站的并发量

第七阶段 Python Linux自动化运维开发实战

Python运维工具编写 、Python管理Amazon EC2服务器、Python管理数据库

第八阶段 企业私有云架构及运维实战

能够在企业中构建私有云平台、维护私有云出现的错误、搭建混合云

不过,今天所分享的课程内容,主要是基础部分Shell这一块的知识点。如果需要学习其他进阶,像架构、数据库这一块的细分视频教程资源。可以下方留言或者直接扫码告诉我~~

《Shell编程从入门到实战》全套资源的课程目录:

01_变量_01_自定义变量和环境变量

02_变量_02_环境变量文件和变量传递

03_变量_03_执行脚本

04_变量_04_read实现和用户交互

05_变量_05_变量运算

06_测试_文件测试

07_if 判断

08_for 循环

09_while循环和作业

10_逻辑判断

11_while_read 组合

12深入理解for循环

13_case语句

14今日概要

15昨日回顾

16作业解析

17_并发编程基础知识点

18_shell脚本_shell并发

19_正则_01_

20_正则_02

21_今日概要

22_昨日回顾

23_昨日作业解析

24_正则_03_

25_grep_egrep_fgrep

26_sed 命令详解

27_sed 模式匹配

28_sed常用示例

29_上周回顾和今日概要

30_awk基本语法

31_awk实战应用

32_数组

33_函数

34_昨日回顾和今日概要

35_昨日回顾

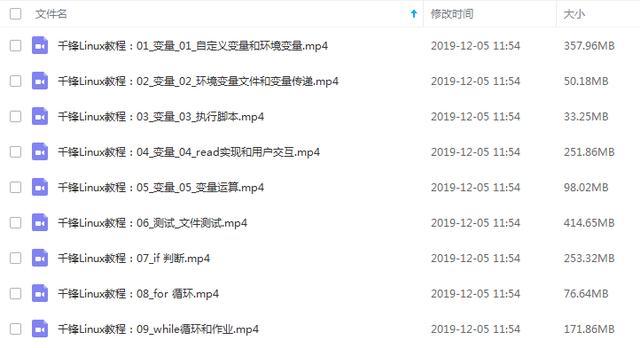
课程视频截图:
63db049bb0ac9e0e860251346a8903e0.png
无影云电脑+OpenClaw+问Coding Plan AI编程闭环部署指南 云工作空间正从远程桌面演进为可编程终端环境,其核心是将大模型能力深度集成至操作系统层,实现低延迟、高可控的AI原生开发体验。OpenClaw作为轻量级开源AI助手框架,通过Python/Node.js架构与系统命令直连能力,弥补了网页IDE在本地执行、文件操作和插件扩展上的短板;结合阿里云无影云电脑的弹性资源、安全沙箱与企业级网络策略,以及Coding Plan提供的版本锁定、额度滚动、OpenAI兼容API的问模型服务,可构建零GPU依赖、全链路审计合规的AI编程基础设施。本文聚焦Linux终端侧落地实 阅读详情

相关推荐

Log4Shell漏洞反制:从原理到实战的主动防御技术解析

远程代码执行(RCE)漏洞是网络安全领域的核心威胁之一,其原理在于攻击者能够通过特定漏洞在目标系统上执行任意代码。以Log4Shell漏洞为例,它利用Log4j2框架的JNDI查找机制,通过恶意构造的日志消息触发远程类加载,从而实现代码注入。这种漏洞的技术价值在于其利用链的完整性和高危害性,常被用于服务器入侵、数据窃取等攻击场景。在防御层面,除了传统的补丁修复和WAF拦截,主动防御技术提供了一种新思路。本文探讨的Logout4Shell概念,正是基于漏洞利用链的劫持原理,通过部署可控的LDAP服务器和反制P

weixin_33782386的博客 433

linux/shell大作业

LINUX/UNIX Shell编程大作业Linux系统的/etc目录下有这样一个文件passwd,该文件里包含系统中所有用户信息的记录,记录里包含每个用户的如下信息:用户名、密码、用户ID、组ID、用户全名、用户主目录和用户登录所用的shell。请设计一个脚本(shell)程序能实现增加、删除、查找和显示特定用户信息的功能。你们可以通过创建一些UNIX/LINUX shell 脚本文件来满足以上需求。 可以用任意一个文本编辑器打开passwd文件,该文件里包含用冒号分隔开的字段组成的记录,如下所示: root:x:0:0:root:/root:/bin/bash zxj:x:500:500:zxj303:/home/zxj:/bin/bash . . . 在主Shell脚本文件里(必须以 menu 命名)要有一个多操作选项的菜单以便用户从中选择。在不同任务的中,这些操作能自动实现以下功能: 1、 在屏幕上显示当前所有用户的记录 2、 在屏幕上显示当前所有用户(经过格式化和排序的)的记录 3、 只在屏幕上显示用户名和用户ID 4、 只在屏幕上显示(经过格式化和排序的)用户名和用户ID 5、 查询并显示特定用户的记录 6、 往passwd文件里增加新的用户记录 7、 从passwd文件里删除某个用户记录 你可以使用UNIX/LINUX中一些比较简单的命令或命令组合来执行1、2、3、4、5的任务。对于任务6和7,你需要编写单独的Shell脚本文件(必须分别命名为add和delete)并且在你的主脚本menu文件中调用这些脚本文件。

Linux漏洞自动化检测工具linux-exploit-suggester原理与实战指南

Linux系统安全领域,本地权限提升漏洞是攻击者获取系统最高权限的关键路径。其原理在于操作系统内核或高权限进程存在的设计缺陷或实现漏洞,使得低权限用户能够通过特定操作突破权限边界。这类漏洞的技术价值在于直接威胁系统安全根基,是渗透测试和红队评估中的核心突破点。应用场景广泛覆盖系统安全审计、渗透测试、红蓝对抗及运维安全自查。本文聚焦的linux-exploit-suggester工具,正是自动化实现漏洞信息收集与匹配的典型实践。它通过采集内核版本、发行版、软件包等系统指纹,与内置漏洞规则库进行智能比对,高效

weixin_33824363的博客 386

LINUX/UNIX Shell编程大作业

每个用户的如下信息:用户名、密码、用户ID、组ID、用户全名、用户主目录和用户登录所用的shell。程序能实现增加、删除、查找和显示特定用户信息的功能。 在不同任务的中,这些操作能自动实现以下功能: 1、 在屏幕上显示当前所有用户的记录 2、 在屏幕上显示当前所有用户(经过格式化和排序的)的记录 3、 只在屏幕上显示用户名和用户ID 4、 只在屏幕上显示(经过格式化和排序的)用户名和用户ID 5、 查询并显示特定用户的记录 6、 往passwd文件里增加新的用户记录 7、 从passwd文件里删除某个用户记录

Ubuntu-Shell编程大作业

文章目录实验一:利用数据生成程序熟练掌握Shell脚本对文件夹的批处理实验二:在Linux环境下编写一个压缩和解压缩的小工具实验三:在Linux下利用case语句编写脚本,实现建立用户和删除用户的功能,过ssh连接到IP主机并保持登录的功能。实验四:在Linux下实现一个文件及文件夹操作的Shell脚本 实验一:利用数据生成程序熟练掌握Shell脚本对文件夹的批处理 1.benchmark为一个可执行文件,用于生成我们需要的数据集,运行该文件的命令为./benchmark。 该程序可执行文件的输入文件为该文

一只懒猫的博客 4461

shell脚本编程(作业)

命令来查看是否有对应的进程在运行。命令来查看是否有对应的端口在监听。1.1 查看进程方式:使用。1.2 查看端口方式:使用。

m0_64868272的博客 237

shell脚本经典10题

shell脚本练习题: 文章目录shell脚本练习题:1、从1加到100的和:2、shell脚本自动搭建本地yum仓库:3、shell脚本自动化分区,格式化和挂载:4、shell脚本查看系统信息:5、猜拳游戏(剪刀,石头,布)6、判断成绩:7、猜数字游戏:8、打印九九乘法表:(正序和倒序打印)9、shell脚本批量改文件名:10、查看dd 命令复制磁盘要多久:11、shell脚本自动创建多个用户: 1、从1加到100的和: #!/bin/bash #求1-100的和: sum=0 for i in {1..

生而无畏,战至终章 1万+

shell编程——千峰视频

例子如下: 是shell命令的集合,也可以叫做shell的脚本 变量的编辑器 ...

火麒马 220

Shell学习--基础知识

Shell 学习 1. $? 返回0,代表上一行代码执行成功。 访问非0,代表上一行代码执行失败。 #ping.sh ping -c1 www.baidu.com &>/dev/null && echo "www.baidu.com is up" ||echo "www.baidu.com is down!" && 如果?=0执行∣∣如果?=0 执行 || 如果?=0执行∣∣如果?!=0 执行 2. Shell重定向 0 表示标准输入 1 表示

weixin_43405242的博客 573

JNDI注入攻击实战:从原理到利用JNDIExploit获取反弹Shell

JNDI(Java命名和目录接口)是Java平台中用于访问命名和目录服务的标准API,它允许应用程序通过统一的接口查找和访问各种目录服务,如LDAP。其核心原理在于解耦应用与具体目录服务的实现,通过服务提供者接口(SPI)进行适配。这项技术的价值在于简化了企业级应用中资源管理和服务发现的复杂性,广泛应用于配置中心、数据源查找和分布式对象访问等场景。然而,当JNDI查找的URL地址外部可控时,就会引发严重的安全风险,即JNDI注入漏洞。攻击者可以操控JNDI指向恶意的LDAP或RMI服务,诱导应用加载并执行远

weixin_30457465的博客 1031

Linux大作业

这是自己做的Linux大作业,所以大家不用担心老师会发现

Linux运维入门:从操作系统到监控告警的完整技能路径

1. 从零开始,先搞清楚Linux运维到底要学什么 如果你刚接触Linux运维,或者想从其他岗位转过来,最常问的问题就是:我该从哪开始学?网上教程那么多,哪个才是对的?学完能找到工作吗? 我的建议是,别一上来就扎进某个具体命令或工具的细节里。先花点时间,把Linux运维这个岗位的技能地图画出来。简单来说,一个合格的运维工程师,他的知识体系通常围绕这几个核心展开: 操作系统、网络服务、数据库、容器化、监控告警 。这就像盖房子,地基打好了,上面盖什么都会稳。 Linux操作系统 是地基。你得懂怎么装系统、管理用

weixin_34320724的博客 358

通义问1.5-1.8B-Chat-GPTQ-Int4系统管理助手:Linux操作系统问题排查指南

本文介绍了如何在星图GPU平台上自动化部署通义问1.5-1.8B-Chat-GPTQ-Int4镜像,将其打造为智能Linux系统管理助手。该助手能将自然语言问题转化为可执行的排查命令,典型应用场景包括快速诊断服务器磁盘空间不足、服务启动失败等常见运维问题,从而提升运维效率。

weixin_33480380的博客 158

Log4Shell漏洞实战复现:从原理到反弹Shell的完整指南

日志记录是软件开发中用于追踪应用行为、排查问题的关键技术,而日志框架的安全配置直接关系到应用的整体安全性。Log4j2作为Java生态中广泛使用的日志组件,其Lookup功能允许在日志消息中动态解析变量,这一设计初衷是为了提升日志的灵活性,但在特定版本中却因未对用户输入进行严格过滤,导致了严重的远程代码执行漏洞。该漏洞的核心原理在于攻击者可通过构造特殊的JNDI(Java命名和目录接口)Lookup表达式,诱使应用在记录日志时向恶意服务器发起请求并加载远程类文件,从而在服务器上执行任意命令,实现从信息泄露到

areen7003的博客 408

CTF入门到精通:基于清华蓝莲花战队培训的体系化实战指南

网络安全竞赛(CTF)是培养信息安全实战能力的重要途径,其核心在于模拟真实攻防场景,锻炼参与者的漏洞分析、利用与防御技能。从技术原理层面看,CTF涵盖Web安全、逆向工程、漏洞利用、密码学及杂项等多个方向,每个方向都对应着实际安全工作中所需的关键能力,例如代码审计、二进制分析和加密算法破解。掌握CTF不仅能提升个人技术实力,更是通往渗透测试、安全研究等职业道路的有效跳板。本文以清华大学蓝莲花战队内部培训体系为蓝本,系统梳理了从环境搭建、工具配置到五大技术栈学习的完整路径,并重点结合Web安全中的文件上传漏洞

weixin_30701575的博客 334

Linux离线无root安装JDK 8实战指南

JDK是Java开发的基础运行环境,其安装配置涉及环境变量、动态链接库、Shell加载机制等核心Linux系统原理。在金融、政务等高安全要求场景中,离线部署与无root权限常叠加出现,导致标准包管理器失效、全局配置不可写、JVM启动失败等典型问题。技术价值在于绕过系统级依赖,实现用户空间全链路可控;典型应用场景包括国产化信创服务器(麒麟/UOS/欧拉)、隔离网生产环境及嵌入式Linux设备。本文聚焦JDK 8这一长期支持版本,结合Adoptium官方源校验、两级符号化目录设计、多Shell环境变量精准注入等

aaa1231722的博客 379
上一篇: python函数调用类属性_调用保存在类属性中的函数:内置函数与普通函数的不同行为...
下一篇: 邢台市工业机器人集成商_十大优秀工业机器人系统集成商分析
weixin_40007515
博客等级 码龄9年 31粉丝 160原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值