


在软件供应链攻击日益猖獗的今天,恶意软件包正快速攀升。与此同时,AI代码智能体加速普及,给企业安全治理带来了全新挑战。
作为JFrog中国授权合作伙伴,龙智始终关注软件供应链安全的前沿动态,致力于将全球领先的制品库管理与安全治理方案带给中国用户。
近日,JFrog推出了软件供应链流量控制器——JFrog Traffic Controller。该方案与Zscaler、Cloudflare、Netskope三大SASE平台完成集成,可从网络层阻断恶意软件包,防止其到达用户机器。本文,我们将带您深入了解这一创新方案,看它如何填补AI时代的治理缺口,让安全与效率不再对立。
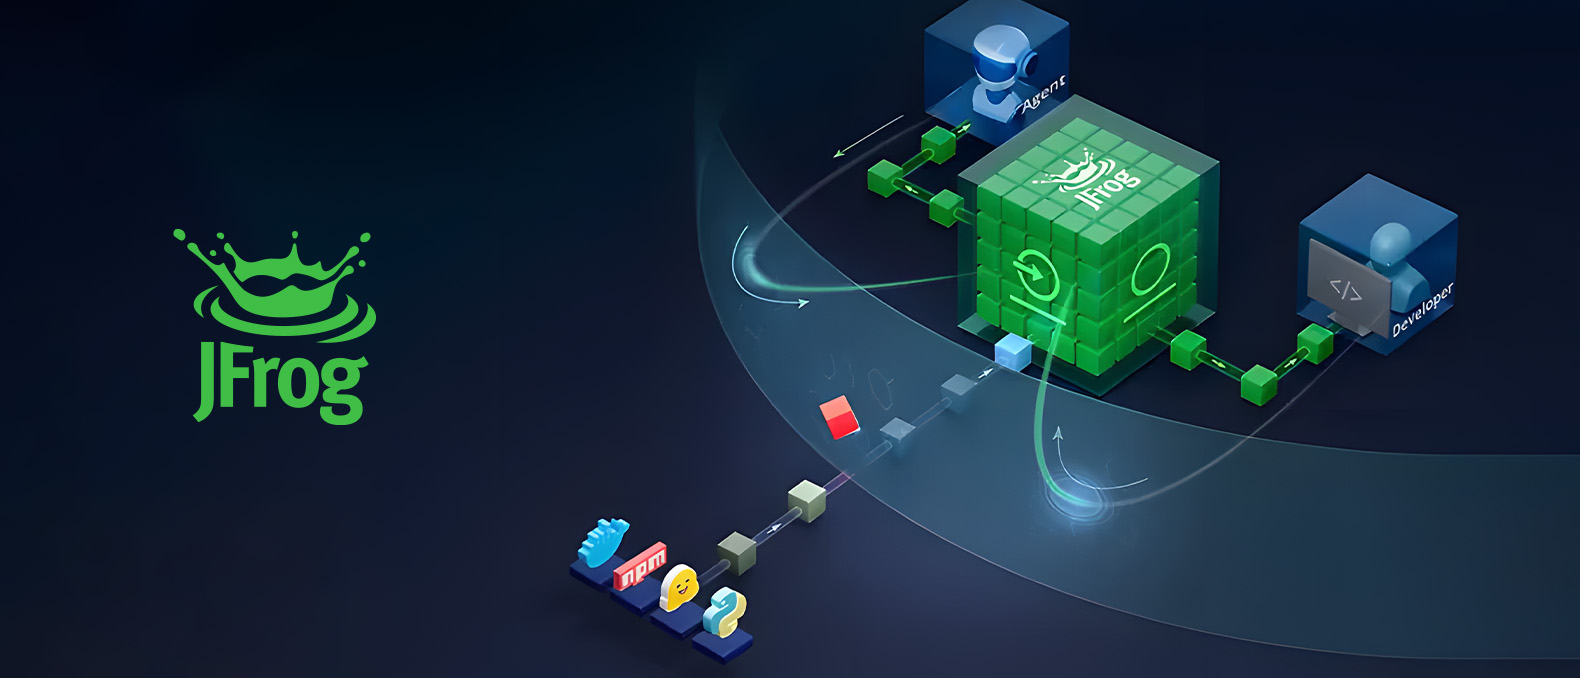
JFrog Traffic Controller(流量控制器)能够通用配合各类 SASE 解决方案和 JFrog Curation,提供网络层级的合规管制。它会自动将软件包下载请求重新路由至作为“单一可信来源(Single Source of Truth)”的 JFrog Artifactory——在确保所有软件开发者和 AI 智能体(AI agents)能够快速安全开发的同时,为企业提供防止绕过控制的流量管控解决方案。
《JFrog 2026 年软件供应链安全现状报告》显示,恶意软件包数量同比飙升了 451%,达到了超过 17.1 万个独立实例。然而,仅有 40% 的企业具备恶意软件包检测能力,激活密钥检测(secrets detection)的企业更是仅占 28%。在威胁增长最快的类别中,当今工具的覆盖率反而显得最低。
数十年来,开源一直在推动软件创新。但在当今的零信任世界中,仅靠放行流量已远远不够。无论是开发者、AI 智能体还是自动化工具发起请求,企业都需要对进入其软件供应链的内容进行管控。解决之道并非增加更多的安全警报,或是设置另一个打断开发者工作流的关卡,而在于建立一个通用的控制点——确保每个软件包都通过同一个可信的记录系统,并在其中治理与实施安全策略。
JFrog Traffic Controller 将这种管控延伸到了网络边缘,为软件消费打造了一条毫无例外的可信路径,同时让开发者和 AI 智能体能够不受打扰地继续工作。我们非常高兴能与全球领先的安全公司合作,将这一愿景带给我们的客户,并时刻坚守 JFrog 的通用哲学——在不牺牲控制力、安全性或速度的前提下,赋予客户选择的自由。
—— Shlomi Ben Haim
JFrog 联合创始人兼 CEO
安全威胁与 AI 治理缺口正日益恶化
当今的威胁已远远超出了已知的恶意软件包。像 Claude Code、Cursor、Copilot 和 Kiro 这样的 AI 代码智能体(AI coding agents)现在直接在开发者的机器上运行,在极少或未经审核的情况下,自动拉取依赖项、安装库并调用构建流程。这些智能体与开发者一样,并不总是遵循代理服务器(proxy)配置、查阅经批准的软件包清单,或是在从默认公共注册表拉取软件包之前暂停确认。因此,每一次智能体会话都是进入企业软件供应链的一个潜在且未经监控的突破口。
随着前沿 AI 模型进一步加速攻击者发现和利用漏洞的能力,这种风险被进一步放大。漏洞披露与被主动利用之间的时间窗口已缩短至区区几个小时;这使得在攻击者知晓答案之前,能否回答“我们是否暴露在风险中?”,唯一可靠的方式就是对进入企业的每一个软件组件都拥有全面的可见性。
Gartner 认识到了这些日益上升的风险——将软件供应链称为“攻击者占有重大优势、能够成功利用目标企业弱点的四大关键且不可预测的威胁之一”。这种防护缺口是真实存在的,绝非停留在理论层面,而且属于结构性缺陷。AI 代码智能体、自动化构建工具以及使用 AI 驱动应用的大技术(非工程)员工,经常直接从公共注册表下载依赖项,绕过了流水线层面的每一道把控,且没有留下任何审计轨迹。
重新路由,而非简单阻断:JFrog 如何填补治理缺口
JFrog 软件供应链平台能够在网络层阻止恶意和不受欢迎的软件包,并在同时使用 Zscaler、Cloudflare 和 Netskope 的企业中,为进入组织的每一个软件包创建一份完整且可审计的记录。JFrog Traffic Controller并非简单地阻断不符合策略的请求,而是透明地将出站的软件包下载重新路由至 JFrog Artifactory;在这里,JFrog Curation 会在每个软件包进入企业之前,根据已配置的安全、许可证和质量策略进行检查。合规的软件包将被无缝交付,而恶意的软件包将被拦截;在条件允许时,系统会自动提供经批准的安全版本。
通过与 Cloudflare、Netskope 和 Zscaler 合作,我们的 Traffic Controller 能够与客户现有的安全基础设施原生协同工作,我们正让整个软件安全生态系统以零摩擦的方式执行相同的标准:每一个软件包在首次使用前都需要经过审查,每一笔交易都有据可查,毫无例外。这就是行业构建真正可信的供应链的方式。
—— Gal Marder
JFrog 首席战略官
当流水线安全,但网络边界不安全时
Adyen 是一家全球金融科技平台,旨在帮助企业在线上、移动端和门店渠道接受、处理和结算支付。该公司在 JFrog 平台上整合了其软件供应链,以帮助在全企业范围内扩展其 DevSecOps 实践。Adyen 使用 JFrog Curation 作为实时防火墙,防止恶意开源软件包进入其软件流水线。这使得开发者能够安全地拉取软件组件而不会引入漏洞,同时对其工作流程零打扰。
JFrog Curation 为开源软件包提供了一个防火墙。你可以设定保护企业的策略,但目标并不是说‘不’,重点在于我们如何帮助开发者在不打扰其工作流程的情况下继续工作。我们赋能开发,而不是阻断开发。
—— Supun Vidana Pathiranage
Adyen 的 DevSecOps 专家
首批支持的网关安全解决方案
JFrog Traffic Controller解决方案即日起可通过 JFrog Curation 立即获取,支持:
◎ Zscaler Internet Access™ (ZIA™):通过 JFrog 对供应链软件包流量进行识别与审查。
◎ Cloudflare Gateway:可配置为对公共注册表流量进行 TLS 解密检查(TLS-inspect),并应用防火墙策略将软件包请求重新路由至 JFrog Artifactory。
◎ Netskope One SSE:应用实时保护策略,通过 JFrog 重新路由包管理器流量,同时支持浏览器透传(passthrough)以保持开发者的良好体验。
作为 JFrog 平台的核心,Artifactory 充当了软件供应链的记录系统——存储、管理并治理企业所依赖的二进制文件和软件包。当与 JFrog Curation 结合时,JFrog 平台创建了一个受策略驱动控制保护的“单一可信来源(Single Source of Truth)”,能够阻止恶意、高风险或不受欢迎的软件包进入软件供应链。JFrog Traffic Controller将这种保护延伸到了网络边缘,同时保留了客户的选择权。Traffic Controller 被设计为一个通用的执行层,与行业领先的 SASE 供应商集成,允许客户选择其偏好的解决方案。
将 JFrog 的软件包情报引入 Netskope 的实时保护策略中,可以为我们的共同客户针对每次软件包下载提供基于上下文和策略驱动的应对方案,从而顺畅推进用户及 AI 智能体的构建流程,而不是像传统解决方案那样只能一味阻断访问。
—— David Willis
Netskope 技术联盟副总裁


 扫一扫


 148

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


