SD-WAN组网方案如何通过CPE内置安全能力来提供安全保证(上)

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情

对于业务层面的安全,主要关注的是SD-WAN解决方案上所承载业务的安全,防范来自Internet的各种攻击和入侵行为,保证业务正常运行。SD-WAN引入混合WAN链路后,分支站点可以直接访问Internet,相当于向Internet打开了大门,可以随意访问各种网站,面临各种安全风险。

SD-WAN解决方案通过CPE内置的安全能力来提供业务安全保证,包括ACL过滤、防火墙、IPS以及URL过滤,满足不同场景下的业务安全需求。

SD-WAN解决方案还支持旁挂部署物理防火墙设备,当用户需要更高级的安全增值服务时,可以选择部署物理防火墙,提供高级安全防护功能。

此外,SD-WAN解决方案还支持对接第三方云安全网关(Zscaler、Forcepoint),第 三方云安全网关实现“安全即服务”,对企业站点访问公有云、SaaS的流量进行安全检测,提供安全防护功能。

1、ACL过滤

当用户希望对进入CPE设备的流量进行控制时,可以配置ACL规则,据报文的源IP地址、目的IP地址、源端口号、目的端口号、应用等信息对报文进行分类,进而对匹配的报文执行过滤动作。

在SD-WAN解决方案中,ACL过滤功能通过ACL策略的形式实现。目前支持将ACL策略部署到CPE的WAN侧接口或LAN侧接口上,对进入CPE的流量进行控制。可以定义每个ACL策略的优先级,以及过滤动作(permit/deny)、生效时间段等参数。

ACL过滤的典型应用场景如下图所示。
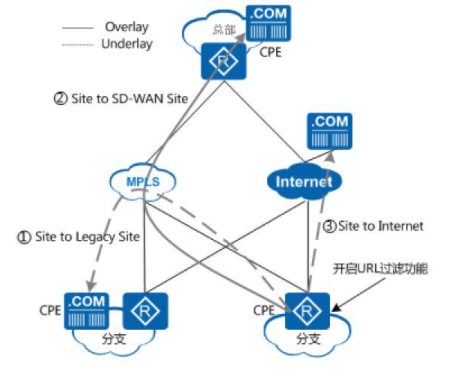
图1ACL过滤应用场景

2、802.1X认证

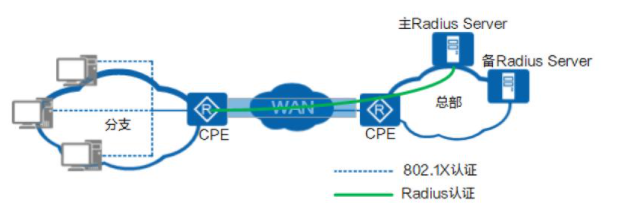
NAC(Network Admission Control)称为网络接入控制,通过对接入网络的客户端和 用户的认证保证网络的安全,是一种“端到端”的安全技术。802.1X认证是NAC认证方式的一种,CPE对接入设备进行802.1X认证以保证用户身份的合法性。当接入设备向CPE发起认证请求时,CPE可以将认证请求发送给RADIUS服务器对接入用户账号进行认证,授权。为了保证认证可靠性,建议配置主备Radius服务器。在SD-WAN的组网场景中,Radius服务器也可以部署在HUB的LAN侧,CPE通过overlay与Radius服务器互通。
3、防火墙

CPE提供的防火墙(Firewall)功能是一种隔离技术,在逻辑上将内部网络和外部网络隔离开,保护内部网络免受外部非法用户的侵入。

防火墙功能实现内外网隔离主要涉及如下两个概念:安全区域

安全区域(Security Zone),简称为区域(Zone),是一个或多个接口的组合,这些接口所连接的网络具有相同的安全属性。每个安全区域具有全局唯一的安全优先级。

安全域间

任何两个安全区域都构成一个安全域间(Interzone),报文在两个安全区域之间流动时具有方向性:报文由低优先级的安全区域向高优先级的安全区域流动时为入方向(Inbound);报文由高优先级的安全区域向低优先级的安全区域流动时为出方向(Outbound)。

防火墙功能应用在Site to Internet场景,对内网访问Internet的业务进行安全防护,如下图所示。
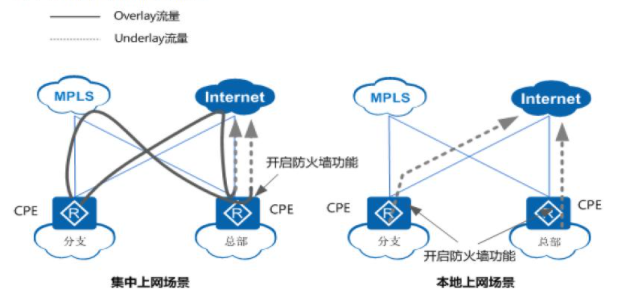
图2防火墙功能应用场景

集中上网场景

该场景中,所有站点的上网流量都绕行至集中上网的站点后访问Internet。在集中上网的站点部署防火墙功能,对访问Internet的业务进行安全防护。

本地上网场景

该场景中,站点的上网流量从本地CPE直接访问Internet。在本地CPE上部署防火墙功能,对访问Internet的业务进行安全防护。

说明

当某一站点只有MPLS链路,既用于上网,又用于传统网络互访时,为了避免防火墙功能影响传统网络互访,系统优先保障传统网络互访的互通性,此时防火墙功能不生效。

防火墙功能通过安全策略的形式实现,安全策略会应用到安全域间,iMaster NCE会根据CPE的实际情况对安全区域和安全策略进行自动编排,如下图所示。
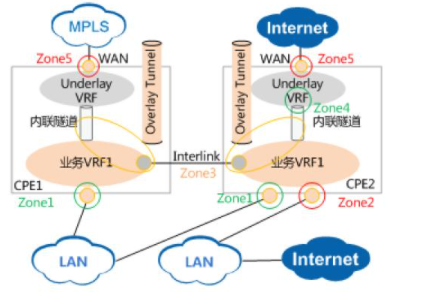
图3防火墙安全策略自动化编排示意图

安全区域具体的编排原则以及域间安全策略的应用原则如下表所示。
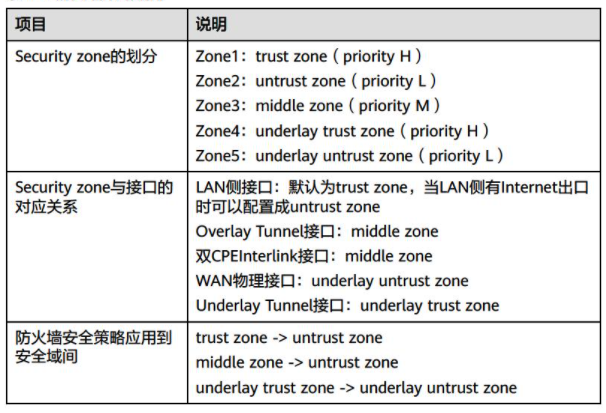
表1防火墙策略编排项目

说明

从防火墙安全策略应用的安全域间可以看出,防火墙功能只针对Site to Internet的流量生效。

通过总部 LAN侧防火墙集中控制站点互访流量

有些企业为了提升网络安全能力,要求分支之间互访的流量也要绕行总部站点,经过总部站点LAN侧防火墙做访问控制,控制分支和分支之间互访以及分支和传统站点之间访问。

如下图所示,在总部LAN侧部署防火墙,通过在流量入方向配置重定向功能,将分支和分支之间互访、分支和传统站点之间互访的流量引入到LAN侧的防火墙,经过防火墙的控制处理后,再转发到目的站点。
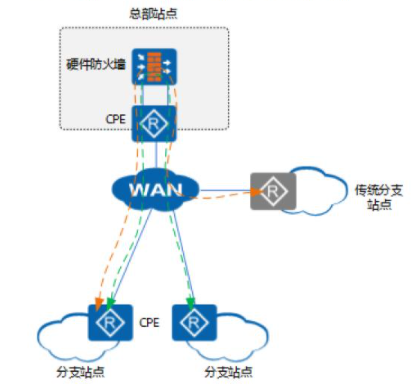
图4通过重定向使流量绕行LAN侧防火墙

4、IPS

IPS(Intrusion Prevention System)是一种安全机制,通过分析网络流量特征来检测 入侵行为(包括缓冲区溢出攻击、木马、蠕虫等),并通过一定的响应方式对其进行实时中止,从而保护企业信息系统和网络架构免受侵害。

CPE中预置了IPS特征库,对各种常见的入侵行为进行了定义。IPS将报文的特征与特征库中的特征进行对比,如果匹配则认定发生入侵行为,进而采取相应的防御措施。

IPS功能应用在Site to Internet场景,对内网访问Internet的业务进行安全防护,如下 图所示。
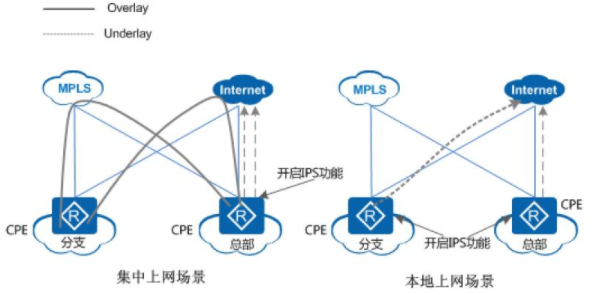
图5 IPS功能应用场景

集中上网场景

该场景中,所有站点的上网流量都绕行至集中上网的站点后访问Internet,在集中上网的站点部署IPS功能,对访问Internet的业务进行安全防护,阻断来自Internet的各种入侵行为。

本地上网场景

该场景中,站点的上网流量从本地CPE直接访问Internet。在本地CPE上部署IPS功能,对访问Internet的业务进行安全防护,阻断来自Internet的各种入侵行为,

IPS功能通过安全策略的形式实现,安全策略会应用到安全域间, iMaster NCE会根据CPE的实际情况对安全区域和安全策略进行自动编排,如下图所示。
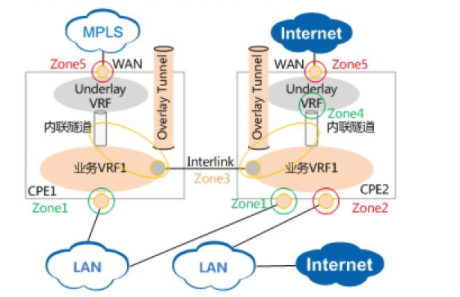
图6 IPS安全策略自动化编排示意图

安全区域具体的编排原则以及域间安全策略的应用原则如下表所示。
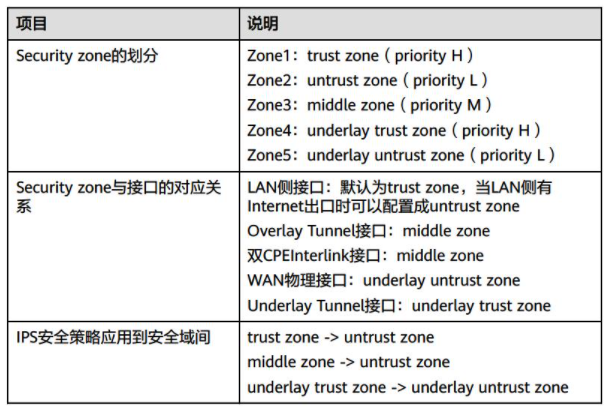
表2IPS策略编排

说明

从IPS安全策略应用的安全域间可以看出, IPS功能只针对Site to Internet的流量生效。开启IPS功能后,对CPE设备性能影响较大,请根据实际业务需求选择是否开启。

控制器支持通过业务开放编程配置方式对IPS特征库进行升级。

以上就是SD-WAN组网方案如何通过CPE内置安全能力来提供安全保证(上)的介绍。如果你还有其他问题,欢迎进行咨询探讨


SD-WAN组网中的CPE及云服务CPE部署方法 SD-WAN组网中的CPE是什么意思?云服务如何部署CPE 阅读详情

相关推荐

SD-WAN行业经常说CPE、uCPE、vCPE是什么意思,各自有什么区别和应用场景?

“到2023年,超过90%的广域网边缘基础设施更新计划将基于虚拟客户端设备(vCPE)平台或SD-WAN软件/设备。”

Cloudvalley的博客 7517

SD-WAN技术实现方案(细节)

北京HUB:CPE双线接入MPLS网络和宽带网络,宽带网络具有全球IP。杭州HUB:CPE双线接入MPLS网络和移动网络,宽带网络具有全球IP。SPOKE1:单线旁挂接入站点核心交换机,无全球IP。SPOKE2:CPE双线接入MPLS网络和宽带网络,宽带网络具有全球IP。SPOKE3:CPE双线接入MPLS网络和移动网络,移动网络无全球IP。MPLS组网情况:北京HUB-杭州HUB互联、北京HUB-SPOKE1互联,北京HUB-SPOKE2互联。宽带组网情况:北京HUB-杭州HUB-SPOKE1-SPOKE2-SPOKE3全互联。移动组网情况:杭州HUB-SPOKE3互联。组网要求:满足高优先

路由器旁挂三层网络实现SDWAN互联(爱快SD-WAN)

使用路由器旁挂三层网络实现SD-WAN

WXDCSDN的博客 2891

SD-WAN技术实现方案(细节)-企业侧

网上关于SD-WAN的应用介绍的文章不少,但针对SD-WAN的具体技术的全面介绍文章却难得一见。通过一段时间的学习,从实现的角度阐述SD-WAN的技术实现内容,希望SD-WAN能真正发挥理论水平,实现“多快好省”!

fdasasfasfdasf的博客 2万+

一个关于SDWAN单臂部署方案验证的实验

假设有这样一张网络,其中RTA和PCA表示某公司的A分支,通过中国电信CT路由器接入互联网ISP;RTB和PCB表示某公司的B分支,通过中国联通CU路由器接入互联网ISP。DNS(8.8.8.8)表示某互联网应用。为实现A分支私网192.168.2.0/24和B分支私网192.168.3.0/24的互通,现计划使用某厂商的SD-WAN方案进打通两个内网,像下图这样简单变更一下网络。图中POP为某厂商SD-WAN方案用户接入点设备,分支侧通过接入CPE设备进行互通。为不改变现有网络结构,将CPE设备旁挂在分支

天翼云开发者社区 990

SD-WAN,让你的组网更灵活

目标用户为知名连锁酒店,其组网存在资费昂贵、无高冗余性、IT管控力度有限等问题。通过SD-WAN测试,从便捷性、部署时效性、网络品质、易用性、应用使用效果、供应商服务能力、方案性价比等方面评估方案,为目标用户量身订制最适合的解决方案,打造灵活多变的网络办公环境。 01. SD-WAN测试方案架构 02. 测试效果 门店到腾讯云PMS网络中断次数 门店到腾讯云PMS Ping时延对比 门店到腾讯云PMS延时、丢包率、抖动 经过一个月时间观察,20家门店对比未...

CNLinkChina的博客 2813

爱快SD-WAN为企业混合云组网助力

企业向云迁移已经是大势所趋,混合云的部署既能实现企业上云诉求,又能使企业同时兼顾私有云的安全性和公有云的计算资源与能力,同时还能以前所未有的方式扩展企业IT基础架构,让企业在各方面受益。网络架构是混合云的骨架,选择合适的网络接入服务,对于企业实现混合云部署至关重要。 爱快SD-WAN发展重点一直都是控制平台软件与各种网络设备的对接,随着混合云的兴起,以及用户对混合云需求日益旺盛,爱快SD-WAN也将重点投向了混合云组网的研发当中,对各种混合云业务和应用负载提供专业的网络支撑。在深入混合云组网布局的过程中,

cover_se的博客 11

SD-WAN的优势在哪里?

SD-WAN的核心优势在于集中控制和多链路聚合,能实现自动切换、零接触部署、精细化流量调度和链路可视化。但需注意:其成本优势在少量站点时可能被设备授权费抵消;智能选路依赖底层链路质量;跨境场景需关注物理路径冗余;纯软件方案无法突破带宽限制。适用场景为多分支企业组网,而简单跨境访问或超低时延需求则不适合。采购时需重点考察跨境运营商、物理路径分离性及总拥有成本。SD-WAN是工具而非万能方案,需根据业务需求合理搭配专线使用。

2601_96080144的博客 588

高效SD-WAN如何提升企业网络性能?

SD-WAN是一种基于软件的广域网解决方案,借助软件定义广域网(SDN)技术,将企业总部、分支机构、数据中心、云服务等的多条网络线路组建起来,实现网络带宽的动态分配和智能选路,同时能够保障数据传输的安全性和可靠性。SD-WAN的出现提高了网络的整体性能,降低网络成本,并且支持云服务的快速部署。

HKT香港电讯的博客 278

多云互联一定要用云专线吗?SD-WAN跨云组网成本直降50%的三种玩法

本文剖析企业多云架构面临的云专线成本高、开通周期长、数据孤岛等痛点。介绍OgCloud SD-WAN凭借vCPE云网关快速部署、骨干网优化降延迟、按需弹性计费三大核心优势,可落地公有云高速互联、混合云统一组网、多云容灾三种场景,成本仅为云专线约一半,为企业多云组网提供高性价比方案。

OgCloud_ICT的博客 262

连锁门店 POS、监控、IoT 设备网络不稳定怎么解决?

连锁门店网络不稳定的根源,往往不在于 “带宽不够大”,而在于 “网络架构跟不上业务节奏”。传统 MPLS 专线的重资产、慢响应模式,已经难以适配连锁行业快速扩张、多终端接入、业务动态变化的需求。SD-WAN 作为轻量化、智能化的替代方案,从部署成本、上线效率、业务稳定性、运维效率四个维度系统性解决了传统专线的痛点,既能保障 POS、监控、IoT 设备的稳定运行,又能大幅降低企业 IT 投入,是连锁零售数字化升级中高性价比的网络底座选择。

2501_94646815的博客 242

告别网络孤岛:企业如何构建总部、分支、数据中心与公有云的高效互联?

企业网络的未来,一定是从复杂走向简单,从僵化走向智能。一个成功的。

idcicp_com的博客 208

分公司越来越多,网络越用越卡?教你用“智能网关”把企业专线成本砍掉50%

企业网络建设进入今天,拼的早已不是谁的带宽更大,而是谁的网络更聪明。当业务规模不断扩大时,继续依赖传统专线堆带宽,往往只会让成本越来越高。真正有效的方式,是通过智能网关和SD-WAN技术,让网络资源得到更合理的调度和利用。聪明的企业不拼带宽大小,拼的是网络智商。用智能网关,网络快3倍,成本省一半。

2601_96080144的博客 206

虚拟化园区网络方案

虚拟化园区网络方案

qq_25467441的博客 1276

SD-WAN硬件部分

摘要: SD-WAN硬件主要包括物理边缘设备(CPE)和虚拟设备两类。物理设备提供多样网络接口,支持不同规模站点需求;虚拟设备部署于云端或数据中心,具备弹性扩展优势。硬件作为载体承载智能软件,实现路径选择、策略执行等核心功能。企业需根据性能、接口、成本等因素选择硬件形态,物理设备适合本地部署,虚拟设备适用于云环境。SD-WAN通过软硬件解耦,实现了网络资源的灵活配置与智能管理。

qq_39980997的博客 813

彻底搞懂什么是SD-WAN

WAN允许公司远距离扩展其计算机网络,将远程分支机构连接到数据中心和彼此,并提供执行业务功能所需的应用程序和服务。当公司将网络扩展到更远的距离,有时跨越多个运营商的网络时,它们将面临运营挑战,包括网络拥塞,抖动,数据包丢失,甚至服务中断。诸如VoIP呼叫,视频会议,流媒体以及虚拟化应用和桌面等现代应用需要低延迟。带宽要求也在增加,特别是对于具有高清视频的应用。扩展WAN功能可能既昂贵又困难,并且存在与网络管理和故障排除相关的相应困难。SD-WAN产品旨在解决这些网络问题。

顺其自然~专栏 2596

SD - WAN 跨境网络专线部署方式介绍

以某企业为例,其在欧洲的分支机构只需将 CPE 设备接入现有的网络环境,通过简单的配置,就能快速与国内总部的网络建立安全、稳定的连接。管理员坐在总部的办公室里,通过控制器的管理界面,就能清晰地了解到欧洲分支网络的运行状态,包括每条链路的带宽使用情况、网络延迟等信息,并根据实际需求灵活调整网络策略。在部署 SD - WAN 跨境网络专线时,企业通常会在国内总部和欧洲分支机构分别部署 CPE设备,这一设备就像是连接企业网络与外部网络的智能桥梁。部署过程也较为便捷,企业无需进行大规模的网络改造工程。

seaarea_818的博客 1140

SD-WAN网络中,CPE设备是否是必须的组件?

SD-WAN网络中,CPE设备是否是必须的组件?CPE设备部署其实主要取决于企业的具体需求和网络环境。

Cloudvalley的博客 701

sdwan安全如何加固?六种安全SD-WAN方案分享

随着企业组织逐渐在SD-WAN部署中,采行直接存取网际网路,这不仅提高了对于安全的担忧,同时也让资安长必须亲身参与,确保任何SD-WAN的部署都能够平稳的转移。 此前,许多SD-WAN制造商还没有提供先进的安全功能来保护这些部署类型。Gartner还指出,目前大多数SD-WAN制造商只支持静态防火墙和VPN等基本功能;由于缺乏这些功能,需要依靠其他安全伙伴提供额外的保护,如入侵保护系统、恶意软件分析和沙箱。 SD-WAN解决方案不仅可以提供SD-WAN厂商的功能,还可以建立先进的安全...

vecloud的博客 816
上一篇: 某大型珠宝企业SD-WAN跨境组网方案
下一篇: 国际学校SD-WAN组网应用场景和解决方案
wingamanda
博客等级 码龄5年 9粉丝 44原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值