什么是Dline的可信身份验证

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情

互联网中的身份存在虚拟性,这是导致当前整个网络环境下信任度缺失的原因,所以这也导致了大量网络诈骗、身份盗用等现象的产生。尽管在近年来,实名验证机制在一定程度上改善了互联网生态环境,但漏洞依然存在,这使得很多场景下,实名验证成为了一个摆设。
在这里插入图片描述

出于改善网络环境的目的,XFS基于区块链技术的不可篡改、透明公开等特点,利用区块链打造了去中心化社交应用Dline,通过可信身份验证,使人人皆可信,维护互联网的秩序和公平。

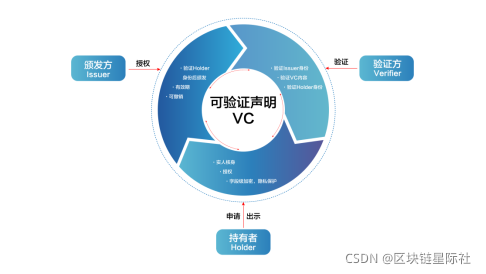
可信身份验证,正如其名,是对用户身份进行验证并确保其真实可信。Dline的可信身份验证主要涉及三个对象,验证方、持有者、颁发方。
在这里插入图片描述

验证方:即身份验证机构。比如国家公安系统、司法仲裁机构、公证处等权威机构。这些机构通过统一认证服务网络对用户验证Holder身份、验证Issure、验证VC内容等,从而降低验证成本、提高工作效率。

简单来说,验证方是通过其权威性确保用户身份的真实可信,在Dline中通过多种验证手段,对上链的用户身份进行确认、对比,实时确保身份的可信度。同时,与颁发方实时同步更新,确保用户身份时刻保持最新状态。

持有者:即身份持有者,也就是用户本身。在Dline中,用户是个人信息的掌控者,可以授权个人信息合理使用,也可以对授权后的信息进行追溯或撤销。Dline还会利用非对称加密技术对数据加密,确保数据可用不可见。

比如当我们需要在网上购物时,用户只需要向商家授权收件地址、收件人、联系方式即可,这些信息商家也无法直接查看,而是通过系统内部处理。同时,用户对于授权出去的信息被使用情况也能实时追溯,防范商家将这些信息滥用。当交易完成后,用户可以撤销授权,也避免了需要长期“防范”的情况。


深入解读等保2.0中“可信验证”,助力可信计算在系统中的应用落地 信息安全技术 网络安全等级保护基本要求》GB/T22239-2019等一系列等保2.0标准的发布与实施,标志着我国网络安全等级保护2.0时代。与等保1.0相比,等保2.0最大特点之一就是更加,从第一级到第四级均提出了可信验证的要求。本文带您,以及推进。 阅读详情

相关推荐

等保测评中的“可信验证”

等保测评中的“可信验证”是等保2.0标准的核心要求之一,覆盖系统全生命周期和多个技术环节,旨在通过可信根构建信任链,保障计算环境、通信网络、区域边界及管理中心的完整性。

bubble87的博客 2466

1.新等保2.0机会点解读 - 可信验证.pdf

1.新等保2.0机会点解读 - 可信验证.pdf

网络与系统安全——可信计算

使用密封存储,使用绑定到可信平台模块的密钥对歌曲进行安全加密,这样只有他或她的计算机上未修改和未篡改的音乐播放器才能播放它。防护部件以可信平台控制模块TPCM为核心和信任源点(可信根),能够先于计算部件处理器启动,对计算部件资源和总线进行初始化配置,并通过直接总线共享机制访问主机所有资源,进行静态和动态可信验证,验证其是否符合原本硬件及BIOS的基准值,只有通过验证方能启动或继续执行,否则进行报警和控制,主动抵御入侵行为。此技术扩展了普通的内存保护的技术,提供敏感区域内存的完全隔离,包含加密密钥的位置。

qq_53633989的博客 2745

可信验证与TPCM技术

可信验证技术要求虽然文字不多,但是如何理解,如何应用成为了难点。本文围绕该技术要求进行了讨论,对不同可信计算技术的解决方案进行了对比分析。阐述了国内的TPCM技术特点,并对这些特点和可信验证技术要求的对应关系做了详细描述。

weixin_43055831的博客 6800

第28章 可信软件验证技术

NSTC1997年,美国科学与技术委员会认为,即使系统在存在错误、环境存在故障、系统遭受破坏的情况下,设计者、实现者、用户都能够极大地去保证系统不失效、或表现不好的系统就是可信的NRC美国国家研究委员会认为系统在崩溃、人为操作失误、恶意攻击、系统存在设计或实现错误的情况下,也能够按照预期运行的系统是可靠的国家自然科学基金委2008年,国家自然科学基金委认为可信软件就是,客观的对诸多属性在人们心目中一个综合的反应;

李黏黏的博客 1823

为什么技术人一定要懂点“可信计算”?

阿里妹导读:可信计算(TrustedComputing,简称TC)是一项由TCG(可信计算组)推动和开发的技术。可信的核心目标之一是保证系统和应用的完整性,从而确定系统或...

阿里技术 2821

怎么选择WiFi短信认证硬件供应商?

该方案适用于较小范围的空间使用,对于用户来说,在原有网络的基础上,只需要增加一台TP-Link商用无线路由器设备即可,应用成本最为经济。开创性的短信+语音双呼技术,用户手机接收短信异常时,系统将采用语音呼叫的方式,拨打用户手机进行语音播报验证码。互亿无线wifi短信认证平台,积累上千家wifi短信认证客户经验,能为客户提供可靠服务。WiFiwifi短信认证方案的具体配置,请联系互亿无线的客户经理,获取详细型号信息。

wushi0822的博客 476

可信计算、TPM

需要厂商公钥这样一个灵活的、可更新的策略执行者,来将顶层的信任传递到动态的软件世界中去。只要签名来自策略中信任的发布者(如微软商店证书),无论版本新旧,都允许运行。这套机制在提供强大安全保证的同时,完美适应了现实世界中软件必须不断更新和变化的本质需求。:在某些实现中,它持有验证平台最核心固件(如Intel Boot Guard)的根公钥。中,与容易被攻击的客户端环境分离。它本身不直接验证应用,它只确保整个信任体系从一个纯净的起点开始。它在信任根建立的纯净环境下,具体执行“允许/拒绝”的决策。

roshy的专栏 875

【技术解析】可信计算技术及可信启动介绍

目前,国内关于可信的定义为:可信计算系统是能够提供可靠性、可用性和安全性的计算机系统;国外TCG(Trusted Computing Group,可信计算组织)关于可信的定义为:一个可信的实体意味着它的行为总是以预期的方式、达到预期的目标。可信计算技术的核心是可信根。可信根即信任根,是可信计算系统中信任的起点。可信根包括3个根:可信度量根(Root of Measurement,RTM),负责完整性度量;可信存储根(Root of Storage,RTS),可以屏蔽可信根外部实体访问可信根内部的存储;

weixin_49230371的博客 545

网络安全等级保护测评——主机安全(三级)详解_等保三级 身份鉴别怎么做_三级等保测评

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

baimao__Ch的博客 1155

数据可信流通

在数据管理和流通领域,专业的信任体系是确保数据可信和安全的关键。

systemstorm的博客 1474

等保2.0与可信计算有何关系,如何按照等保2.0实施可信验证。(学习笔记)

一、定义说明 可信计算由来 等保2.0由来 前文已经详细介绍了可信计算平台以及等保2.0由来。本文尝试解读两者之间联系(等保2.0与可信计算)。 可信计算是在计算和通信系统中广泛使用基于硬件安全模块支持下的可信计算平台,以提高系统整体的安全性。 信息安全等级保护,是对信息和信息载体按照重要性等级分级别进行保护的一种工作,在中国、美国等很多国家都存在的一种信息安全领域的工作。在中国,信息安全等级保护广义上为涉及到该工作的标准、产品、系统、信息等均依据等级保护思想的安全工作;狭义上一般指信息系统安全等级保护,包

ZP1015 5570

2021信息安全工程师学习笔记(十五)

网络安全主动防御技术与应用 1、入侵阻断技术与应用 入侵阻断技术原理:网络安全主动防御的技术方法;对目标对象的网络攻击行为进行阻断。 入侵防御系统:简称IPS;根据网络包的特性及上下文进行攻击行为判断来控制包转发,其工作机制类似于路由器或防火墙,但是IPS能够进行攻击行为检测,并能阻断入侵行为。 IPS:需要解决网络通信瓶颈和高可用性问题。商用的IPS都用硬件方式来实现,或基于旁路阻断(SPS)来实现。SPS 一般对网络延迟影响不大。 入侵阻断技术应用:IPS/SPS 主要作用是过滤掉有害的网络信息流,阻断

OOOOOK的博客 1811

​网络可信身份认证

摘 要身份认证技术是依靠软件进行身份认证,具有无法抵御旁路攻击、容易被木马/病毒攻击、无权限的客户端非法接入的问题。可综合利用UEFI技术和可信计算技术,在用户客户端进入操作系统前,实现用户客户端可信身份认证和安全接入控制,提高网络的安全性。内容目录:0 引 言1 传统身份认证技术的缺陷2 UEFI与可信技术的结合应用分析3 系统组成4 远程身份认证流程5 安全性分析6 结 语00.引 言身份认证技术作为信息安全防护的常用技术手段,已广泛应用于各类信息系统,确保接入用户的数字与物理身份相符合,防止非法接入。

weixin_70923796的博客 1087

信息安全-网络安全主动防御技术与应用(一)

入侵阻断技术与应用、软件白名单技术与应用、网络流量清洗技术与应用、可信计算技术与应用、数字水印技术与应用

我的个人博客 4905

出现身份验证错误 要求的函数不受支持_对两个DLink路由器身份验证绕过漏洞的分析...

今年2月,D-Link发布了 针对两个身份验证绕过漏洞CVE-2020-8863 和 CVE-2020-8864的固件 补丁程序,这些漏洞 影响了D-Link DIR-882,DIR-878和DIR-867路由器。这些漏洞存在于HNAP协议的处理中。https://supportannouncement.us.dlink.com/announcement/publication.aspx...

weixin_39854681的博客 420
上一篇: 黑客:下一票去干那家还没用XFS加密的公司
下一篇: 智能合约与DAPPS
区块链星际社
博客等级 码龄6年 481粉丝 400原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值