

五、验证码可复用导致短信hongzha
一、参数污染绕过
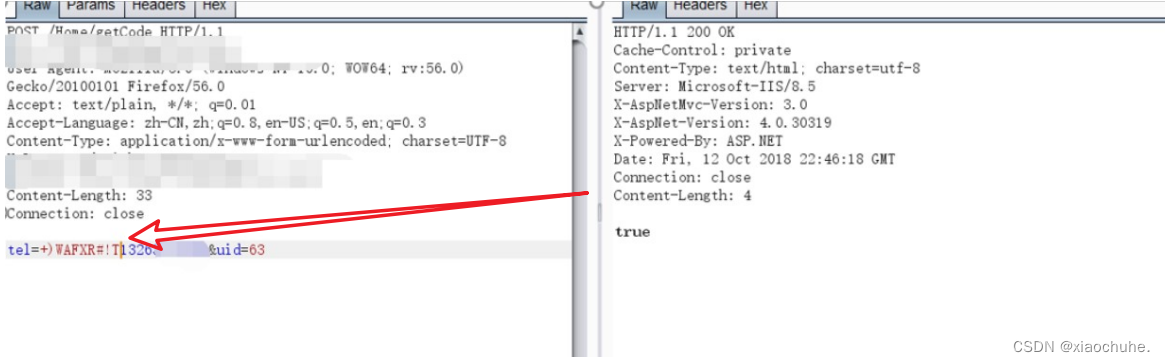
参数污染,就是说后台发送短信的时候会取数字那部分,当你混入
其他字符
之后绕过了
对已经发送的手机号码的限制的校验:

五、验证码可复用导致短信hongzha
验证码绕过-学习篇
验证码绕过,爆破账号密码 1.验证码是什么? 验证码分两种: 1.验证码是一种区分用户是计算机还是人的公共全自动程序(比如登陆的时候要填写的) 2.识别身份,比如短信验证码、电话验证码、邮箱验证码。 2.验证码有哪几种 有中文字符,纯数字,点击字符、数学运算,移动方块等等 3.验证码有什么作用 可以防止恶意破解密码、刷票、论坛灌水,有效防止黑客对某一个特定注册用户用特定程序暴力破解方式进行不断的登陆尝试,实际上用验证码是现在很多网站通行的方式,我们利用比较简易的方式实现了这个功能 4、验证码一定可靠吗 不一
短信验证码绕过漏洞(一)
危害:在相关业务中危害也不同,如找回密码,注册,电话换绑等地方即可形成高危漏洞,如果是一些普通信息,个人信息修改的绕过就是中低危。先获取正确的验证码然后看看成功的返回包将其保存,然后再去输入错入的信息获取返回包,将正确的替换。作为最终登录凭证,导致可绕过登录限制。如下信息修改框,先获取正确的返回包。这里修改后,信息就自动保存成功。最终获取赏金:50R。
验证码爆破绕过
一,验证码目的: 区分用户是计算机和人 证明自己的身份,手机短信验证码,微信登录等 大多数的网站都会在很多地方设置各种验证码. 防止而已破解密码,刷票等,防止黑客对某一个特定的注册用户进行爆破。 二,验证码种类: 传统字符验证码: 由数字或者汉字组成的图片,通过添加各种噪点增加识别难度,可通过OCR技术进行破解 当验证码只有4位,可直接爆破数字验证码。 如果是6位,在半小时内无限制提交也可以暴力破...
chatgpt赋能python:Python怎么绕过短信验证
本文由chatgpt生成,文章没有在chatgpt生成的基础上进行任何的修改。以上只是chatgpt能力的冰山一角。作为通用的Aigc大模型,只是展现它原本的实力。对于颠覆工作方式的ChatGPT,应该选择拥抱而不是抗拒,未来属于“会用”AI的人。🧡AI职场汇报智能办公文案写作效率提升教程 🧡专注于AI+职场+办公方向。下图是课程的整体大纲下图是AI职场汇报智能办公文案写作效率提升教程中用到的ai工具。
逻辑漏洞之验证码绕过、密码找回漏洞
逻辑漏洞之验证码绕过、密码找回漏洞
验证码绕过、密码找回漏洞
问一个女孩子可以有多懒,直到最后才会一口气交完前七章的作业,平常是能拖就拖,直到要SRC了才急着补靶场。 验证码作用: 验证码(CAPTCHA)是“Completely Automated Public Turing test to tell Computers and Humans Apart”(全自动区分计算机和人类的图灵测试)的缩写,是一种区分用户是计算机还是人的公共全自动程序。 可以防止:恶意破解密码、刷票、论坛灌水,有效防止某个黑客对某一个特定注册用户用特定程序暴力破解方式进行不断的登..
web安全入门(第八章-1)验证码绕过
一、验证码作用 0,之前都是普通漏洞,今天开始的都是逻辑漏洞 逻辑漏洞: ~不是代码层面的错误 ~另外逻辑漏洞基本可以是通杀 ~现在的很多大厂,基本不会有普通漏洞,但是逻辑漏洞是很难避免 1,本质: 简单的说,验证码是为了区分用户是计算机还是人的一种全自动工具 2,作用: 利用较为简单的程序就可以有效防止:密码破解、刷票、论坛灌水(霸屏)等等 二、验证码绕过的常见姿势 1,绕过方向 通过验证码的逻辑进行入手 通过python、Golang等程序自动识别
【寒假学习第21天-----理解逻辑漏洞及挖掘思路和技巧】
个人笔记,大佬勿喷。
网络安全零基础入门(第九章-1)验证码绕过、密码找回漏洞
每日一句:果实总是属于勤奋开垦的人们 本篇内容:验证码的作用 验证码绕过的常见姿势 密码找回漏洞 实战注意 一、验证码的作用 1.之前都是普通漏洞,今天开始的都是逻辑漏洞 逻辑漏洞: ~不是代码层面的错误 ~另外逻辑漏洞基本可以是通杀 ~现在的很多大厂,基本不会有普通漏洞,但是逻辑漏洞是很难避免 2.本质: 简单的说,...
逻辑漏洞出现场景、利用方式总结,从零基础到精通,收藏这篇就够了!_短信 重放漏洞
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。等等,这不就是传说中的“狸猫换太子”吗?可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然,前提是你得知道每一步的参数是啥。链接里的key=xxx、code=xxx,是宝藏!登录、注册、找回密码,处处都是短信验证码!删参数、改参数,都是老掉牙的招数。修改数量、时间、优惠券、ID、SKU?想想积分、优惠券、运费,有没有操作空间?
【逻辑漏洞技巧拓展】————1、逻辑至上之各种酷炫姿势
与传统类型漏洞相比,逻辑漏洞具有不易发现、不易防护的特点,不像SQL注入、XSS有像WAF那样现成的防护手段;而且,每个企业的业务逻辑参差不齐,也形成了千奇百怪的逻辑漏洞。 前言 与传统类型漏洞相比,逻辑漏洞具有不易发现、不易防护的特点,不像SQL注入、XSS有像WAF那样现成的防护手段;而且,每个企业的业务逻辑参差不齐,也形成了千奇百怪的逻辑漏洞。下面就和大家分享一下我都是从哪些维度去发现逻...
网络渗透----验证码绕过、密码找回漏洞
验证码绕过、密码找回漏洞 —笔记和实战 一、验证码作用 验证码(CAPTCHA)是:全自动区分计算机和人类的图灵测试的缩写、是一种区分用户是计算机还是人的全自动程序。 验证码可以防止:恶意破解密码、刷票、邮箱防止黑客对一个特定的程序暴力破解方式进行不断的尝试登录、实际上验证码是很多网站通行的方式、我们利用比较简易的方式实现了这个功能。 验证码五花八门:纯文本、点击字符、邮箱注册、滑块验证码 。 二...
网络安全从入门到精通(第九章-1)验证码绕过、密码找回漏洞
本文内容: ~验证码作用 ~验证码绕过的常见姿势 ~密码找回漏洞 ~实战注意 每日一句: 挖src --> 做白盒审计 --> 钻研技术 //进阶路线
Web安全实战:服务端验证码绕过漏洞原理与防御详解
验证码作为区分人机操作的核心安全机制,其有效性依赖于服务端严谨的生成与校验逻辑。从技术原理上看,一个安全的验证码系统应确保随机性、一次性使用和状态同步。然而,当服务端实现存在缺陷时,其安全价值将大打折扣,可能引发批量注册、撞库等自动化攻击风险。常见的应用场景包括用户登录、注册、密码找回等关键业务环节。本文聚焦于服务端验证码的薄弱环节,深入剖析了因逻辑缺陷导致的空值绕过、重复使用等典型漏洞模式,并提供了基于Burp Suite等工具的实战测试方法。理解这些漏洞有助于从开发源头构建更健壮的验证码防护体系。
逻辑漏洞与越权手记
title: 逻辑漏洞与越权手记 copyright: true top: 0 date: 2019-09-01 07:49:52 tags: 逻辑漏洞 categories: 渗透测试 permalink: password: keywords: description: 记录一些逻辑漏洞与越权的姿势笔记 打开这扇门你就会进入新的世界,但那样你就再也回不去了……你每做出一个新的选择,其他选项就消失了。自始至终,你都只有一条路走 最近在看逻辑漏洞与越权相关书籍,记录一些常用的方法,每次检测的时候按照不同.
网络安全 - 实战篇 [SRC初探]手持新手卡挖SRC逻辑漏洞心得分享
***本文适合新手参阅,大牛笑笑就好了,嘿嘿 末尾有彩蛋!!!!!!!!!!!!!!!!! 本人参加了本次"i春秋部落守卫者联盟"活动,由于经验不足,首次挖SRC,排名不是那么理想,终于知道了自己的白帽子挖洞的道路还漫长的很,老司机岂非一日一年能炼成的。 本文多处引用了 YSRC 的 公(qi)开(yin)漏(ji)洞(qiao)。 挖SRC思路一定要广!!!! 漏洞不会仅限于SQL注入、命令执行...
一个有趣的手机验证码挖掘姿势
漏洞1(常规):暴力破解---爆破用户名、爆破密码漏洞2(常规):短信炸弹---\n\r等字符绕过漏洞3(亮点):任意用户登录---同时输入两个手机号获取同一验证码
逻辑漏洞出现场景、利用方式总结,从零基础到精通,收藏这篇就够了!
真正的黑客,早就把目光投向了Cookie,甚至开始研究业务逻辑本身。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。等等,这不就是传说中的“狸猫换太子”吗?替换成要重置的手机号?直接跳到find4,刺激不?当然,前提是你得知道每一步的参数是啥。链接里的key=xxx、code=xxx,是宝藏!登录、注册、找回密码,处处都是短信验证码!删参数、改参数,都是老掉牙的招数。修改数量、时间、优惠券、ID、SKU?绕过验证码才是正道,姿势要骚,思路要飘。想想积分、优惠券、运费,有没有操作空间?

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 订阅专栏 解锁全文


 2757


 扫一扫


