


📌写在前面
自学网络安全这条路,我走了快3年。
回头看,如果当初有人告诉我这些坑,我至少能少走2年弯路。
从最初的一腔热血,到中间无数次想放弃,再到现在混迹安全圈,我把我踩过的坑全部整理出来,每一个都附上避坑建议,希望能帮到正在自学路上的你。
坑一:一上来就学Kali Linux,搞了半年还是script kiddie
❌ 踩坑表现:
装上Kali就觉得自己是黑客了,天天只会用BurpSuite点几下、用sqlmap跑个注入、用msfconsole打个exploit,根本不知道背后原理。
✅ 避坑建议:
Kali只是工具集,不是安全技术的核心。正确的学习顺序是:
- 先学Linux基础操作(文件权限、用户管理、网络配置)
- 再学计算机网络基础(TCP/IP、HTTP协议、DNS原理)
- 然后学一门编程语言(Python最推荐)
- 最后再用工具实战,知其然更知其所以然
💡 提示:工具永远在更新,但底层原理不会变。掌握了原理,任何工具上手都快。
坑二:只会看视频教程,从来不动手实操
❌ 踩坑表现:
B站收藏了几十个安全教程,网盘存了几百G的视频,每天看视频看得热血沸腾,但一关掉视频就什么都不记得了。
✅ 避坑建议:
看视频和实操的比例至少保持1:3。看1小时视频,花3小时动手练习。
推荐练习平台:
| 平台 | 特点 | 适合阶段 |
|---|---|---|
| DVWA | Web漏洞经典靶场 | 入门 |
| Pikachu | 中文Web漏洞练习 | 入门 |
| Vulhub | 漏洞环境Docker镜像 | 进阶 |
| Hack The Box | 真实靶机渗透 | 中高级 |
| TryHackMe | 引导式学习路径 | 入门到中级 |
| CTFHub | 国产CTF技能树 | 全阶段 |
| 攻防世界 | 国内CTF练习平台 | 全阶段 |
坑三:忽视操作系统和网络基础,直接学渗透测试
❌ 踩坑表现:
什么是三次握手?不太清楚。Linux权限模型?没学过。进程和线程的区别?说不上来。但我想直接学SQL注入和提权。
✅ 避坑建议:
没有基础直接学渗透,就像不会走就想跑。
必须先掌握的基础知识清单:
┌─────────────────────────────────┐
│       网络安全基础金字塔          │
├─────────────────────────────────┤
│                                 │
│         渗透测试/攻防            │  ← 顶层
│       ┌───────────────┐         │
│       │   编程能力      │         │  ← 中层
│       ┌───────────────┐         │
│       │  操作系统/网络   │         │  ← 底层
│       ┌───────────────┐         │
│       │   计算机基础     │         │  ← 地基
│       └───────────────┘         │
│                                 │
└─────────────────────────────────┘
必学基础:
- 计算机网络:TCP/IP协议栈、HTTP/HTTPS、DNS、ARP
- 操作系统:Linux文件系统、进程管理、权限模型、服务配置
- 编程语言:Python(自动化脚本)、Shell(系统管理)、SQL(注入必备)
- 数据库:MySQL基本操作、SQL语法理解
坑四:盲目追求0day和APT,连OWASP Top10都搞不明白
❌ 踩坑表现:
天天关注0day情报、APT分析报告,觉得自己应该学高级技术。但问他SQL注入的几种类型,答不上来。XSS怎么绕过CSP?不知道。
✅ 避坑建议:
90%的实战渗透测试,用的都是已知漏洞。先吃透OWASP Top10,再往高级走。
正确的进阶路径:
| 阶段 | 学习内容 | 时间占比 |
|---|---|---|
| 入门期 | OWASP Top10原理与利用 | 30% |
| 基础期 | 常见漏洞靶场实战 | 25% |
| 进阶期 | 内网渗透、权限提升 | 20% |
| 高级期 | 0day研究、APT分析 | 15% |
| 拓展期 | 逆向、密码学、云安全 | 10% |
⚠️ 注意:不要跳级!入门期没吃透,进阶期一定学不动。
坑五:不写笔记不复盘,学过的知识过两周就忘
❌ 踩坑表现:
今天学了XXE漏洞,觉得懂了。两周后看到XXE,"这啥来着?"一个月后彻底忘光。
✅ 避坑建议:
建立自己的知识库体系,方法如下:
- 每学一个知识点,用自己的话写一篇笔记
- 每次实战后写复盘:遇到了什么问题、怎么解决的、有什么收获
- 用思维导图串联知识点,形成知识网络
- 定期回顾(一周小复习、一月大复盘)
# 推荐笔记结构模板

## [漏洞/技术名称]
- 原理:用一段话描述
- 分类:列出所有类型
- 利用条件:什么情况下可用
- 利用过程:step by step
- 防御方法:如何修复和防护
- 实战案例:靶场/真实环境复现
- 常见问题:绕过、限制、坑点
坑六:只学攻击不学防御,知识结构畸形
❌ 踩坑表现:
会打WebShell但不会查杀,会做钓鱼但不会防钓鱼,会渗透但不会做安全建设。面试一问防御方案就卡壳。
✅ 避坑建议:
攻防一体,才是完整的安全能力。
每学一个攻击技术,同步学习对应的防御方案:
| 攻击技术 | 对应防御方案 |
|---|---|
| SQL注入 | 参数化查询、WAF规则、最小权限 |
| XSS | 输出编码、CSP策略、HttpOnly |
| 文件上传 | 文件校验、存储隔离、解析控制 |
| 暴力破解 | 限频、验证码、异常监控 |
| 提权 | 权限收敛、补丁管理、审计日志 |
| 横向移动 | 网络分段、最小权限、EDR监控 |
坑七:不看英文资料,错过大量优质学习资源
❌ 踩坑表现:
只看中文博客和教程,遇到英文文档直接关掉。Hack The Box的writeup看不懂,CVE漏洞详情也不看原文。
✅ 避坑建议:
网络安全领域最优质、最新的资源大量是英文的。
必看英文资源:
| 资源 | 类型 | 说明 |
|---|---|---|
| PortSwigger Web Security Academy | 在线实验室 | Web安全圣经级资源 |
| HackTheBox | 靶场 | 真实渗透环境 |
| OWASP官方文档 | 文档 | 安全标准参考 |
| CVE Details | 漏洞库 | 漏洞详情查询 |
| Exploit-DB | 漏洞利用 | POC和EXP集合 |
| GitHub Security | 代码仓库 | 安全工具和POC |
| BlackHat/DEFCON议题 | 会议演讲 | 前沿安全技术 |
💡 提示:不用逐字翻译,用翻译插件辅助阅读,坚持一个月就能适应技术英语。
坑八:不参与社区,闭门造车
❌ 踩坑表现:
一个人埋头苦学,遇到问题死磕。不混论坛、不加群、不写博客、不参加CTF。
✅ 避坑建议:
安全圈非常看重社区参与度。
- 加入技术社区:先知社区、FreeBuf、安全客、SecWiki
- 参加CTF比赛:哪怕拿不到名次,过程本身就是学习
- 写技术博客:输出是最好的输入,CSDN、掘金、个人博客
- 关注安全大佬:Twitter/X上的安全研究员
- 贡献开源项目:即使只是提个Issue也是有价值的参与
坑九:没有目标感,东学一点西学一点
❌ 踩坑表现:
今天学Web安全,明天学逆向,后天搞密码学,大后天又想学移动安全。每样都学了一点皮毛,哪样都不精通。
✅ 避坑建议:
先确定一个主攻方向,学精之后再横向扩展。
常见安全岗位方向:
| 方向 | 核心技能 | 适合人群 |
|---|---|---|
| 渗透测试 | Web攻防、内网渗透 | 喜欢攻防对抗 |
| 安全运营 | 日志分析、SIEM、告警研判 | 偏防守和运维 |
| 安全开发 | 安全工具开发、自动化 | 有编程基础 |
| 漏洞研究 | 漏洞挖掘、0day分析 | 喜欢深度钻研 |
| 合规审计 | 等保、ISO27001、风险评估 | 沟通能力强 |
| 应急响应 | 事件处置、溯源分析 | 反应快、细心 |
⚠️ 注意:选定一个方向,至少深耕6个月再考虑转方向。
坑十:心态容易崩,遇到瓶颈就想放弃
❌ 踩坑表现:
学了3个月还觉得自己什么都不会,看到大佬的技术文章觉得自己永远赶不上,心态崩了想放弃。
✅ 避坑建议:
网络安全的学习曲线确实陡,但每个人都是这么过来的。
给自己定阶段性小目标,用成就感对抗挫败感:
| 时间 | 目标 | 达成标准 |
|---|---|---|
| 第1个月 | 完成基础学习 | Linux基本操作+网络基础 |
| 第2个月 | 搞懂Web漏洞 | OWASP Top10全部理解 |
| 第3个月 | 靶场实战 | DVWA全部通关 |
| 第4个月 | 首次实战 | 完成一台HTB靶机 |
| 第5个月 | 参加CTF | 完成第一道CTF题 |
| 第6个月 | 写第一篇博客 | 技术输出一篇原创文章 |
💡 提示:不要和大佬比,和昨天的自己比。每天进步一点点,2年后你会惊讶自己的成长。
学习资源
2026年最新版本,全网最全的网安视频教程。耗时半年打造,之前都是内部资源,专业方面绝对可以秒杀国内99%的机构和个人教学!全网独一份,你不可能在网上找到这么专业的教程。
内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。
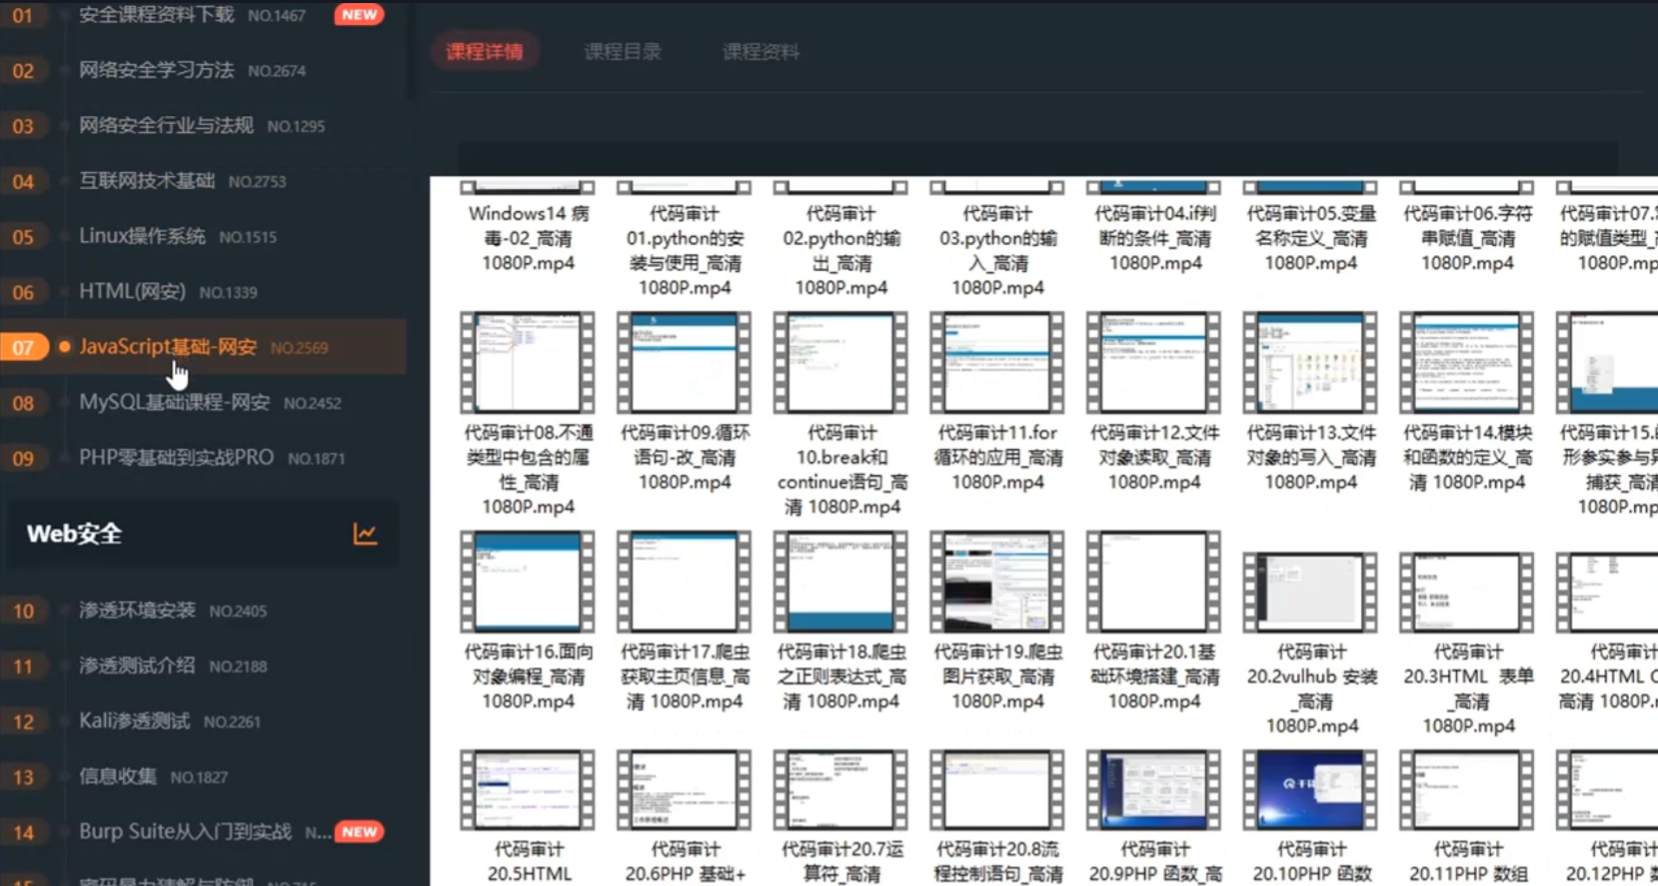
总共200多节视频,200多G的资源,不用担心学不全。(包含攻击与防守、漏洞挖掘、CTF比赛等技术点)
1、知识库价值
深度:本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度:面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
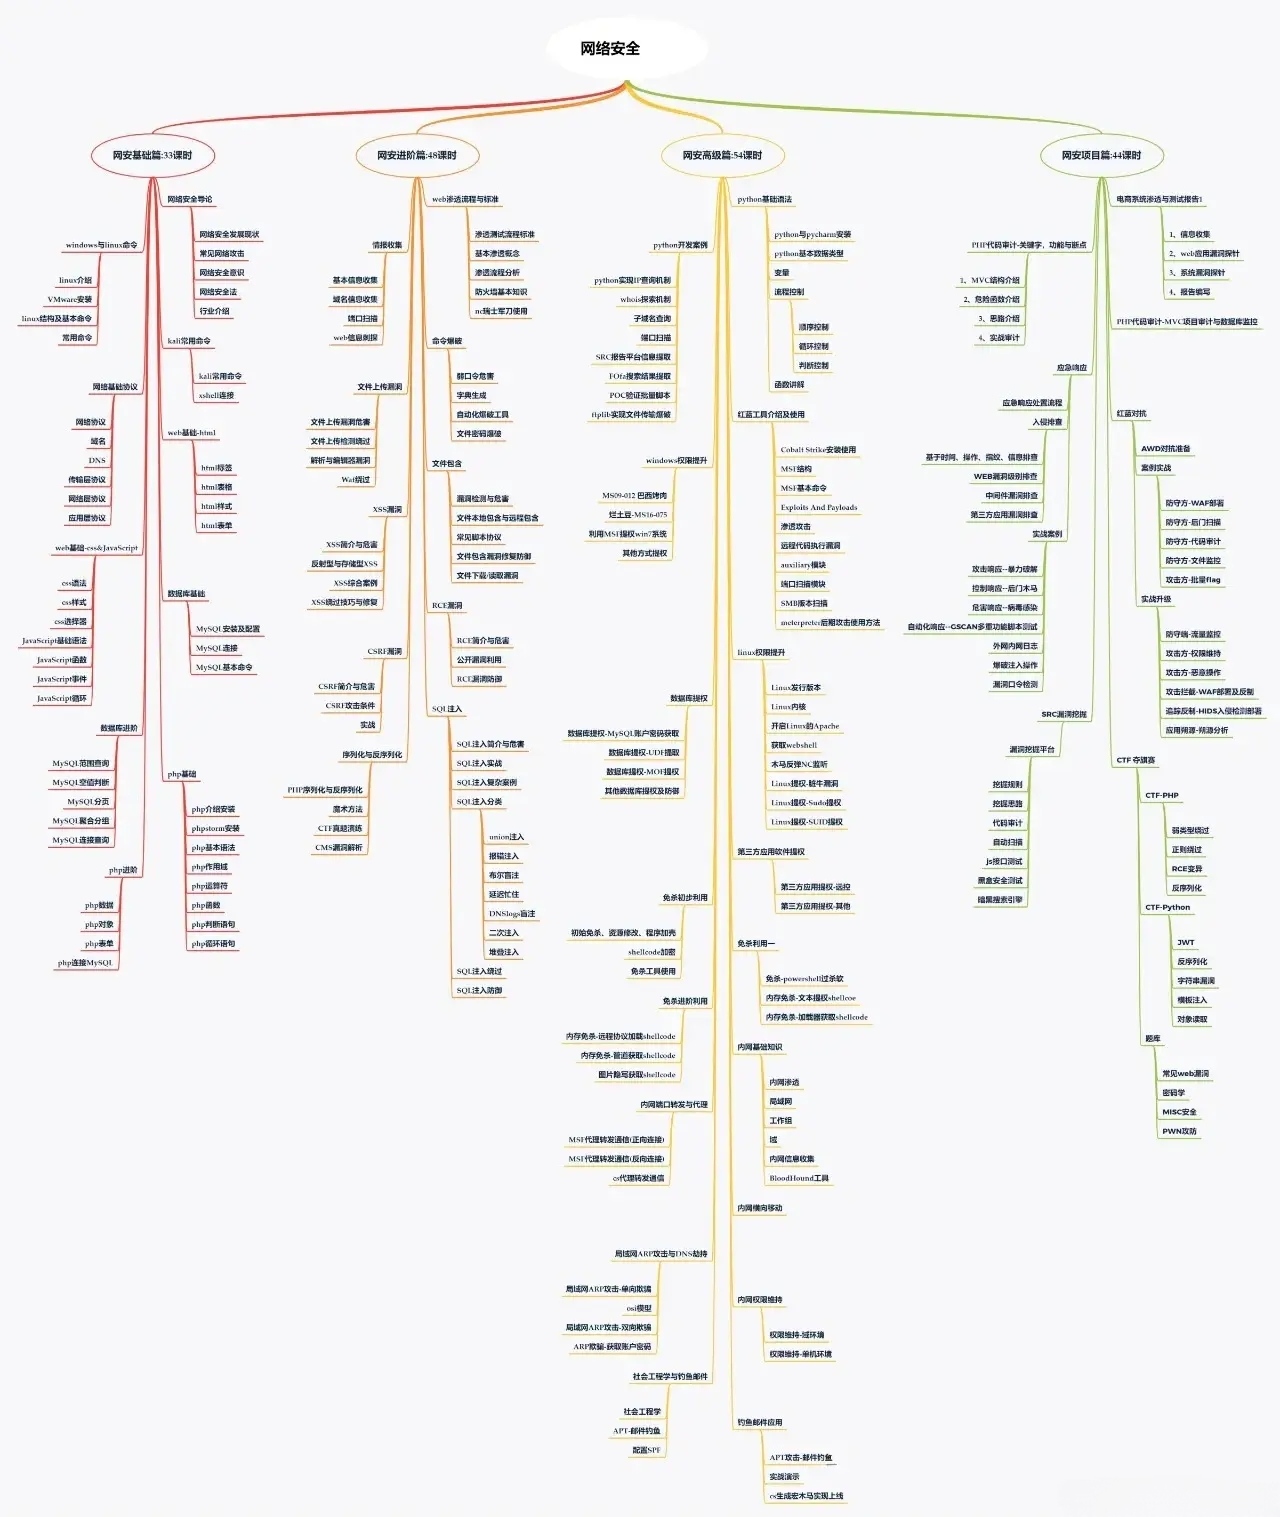
实战性:知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、部分核心内容展示
独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
-
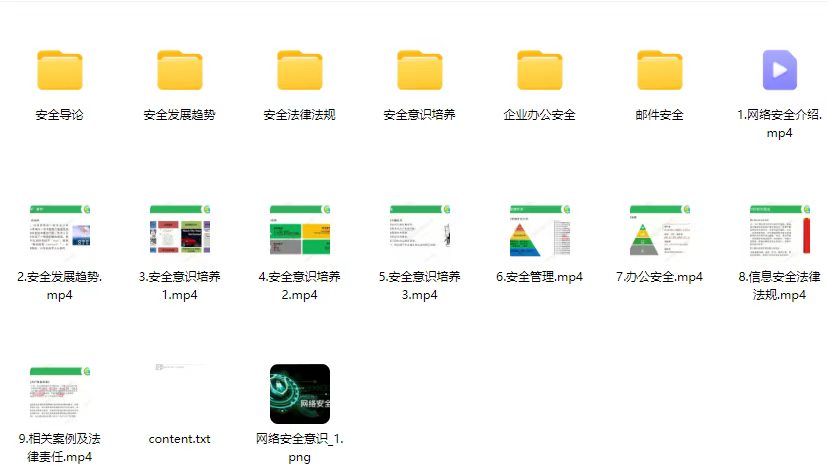
网络安全意识
-
Linux操作系统
-
WEB架构基础与HTTP协议
-
Web渗透测试
-
渗透测试案例分享
-
渗透测试实战技巧
-
攻防对战实战
-
CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传,戳下面拿:
🐵这些东西我都可以免费分享给大家,需要的可以点这里自取👉:
————————————————


 扫一扫


 855

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


