沙箱崩塌!博通紧急披露VMware Workstation与Fusion致命漏洞:虚拟机逃逸直击主机核心

Kimi K3.1 Pro 网络安全攻击能力验证实验(对比 glm-5.3-flash) 同一道 CyberGym L1 题(arvo:10400,GraphicsMagick 堆越界读),Kimi K3.1 Pro 第一次交出的输入就通过了双端差分,与 glm-5.3-flash 一样:同一份 21 字节 PoC,同样只做一次有效构造——漏洞版崩溃在题目点名的函数上,修复版干净退出。 阅读详情

想象一下,你亲手打造的虚拟牢笼,在一瞬间土崩瓦解。那个被你用来关住危险代码的虚拟机,突然调转枪口,对着宿主机露出了獠牙。这不是电影桥段,而是2026年9月3日真实敲响的网络安全警钟。博通公司一纸编号VMSA-2026-0007的安全公告,把VMware桌面虚拟化产品最引以为傲的隔离承诺,撕得粉碎。
博通修補VMware三項重大漏洞,攻擊者恐繞過身分驗證,或在vCenter與ESX主機執行程式碼| iThome

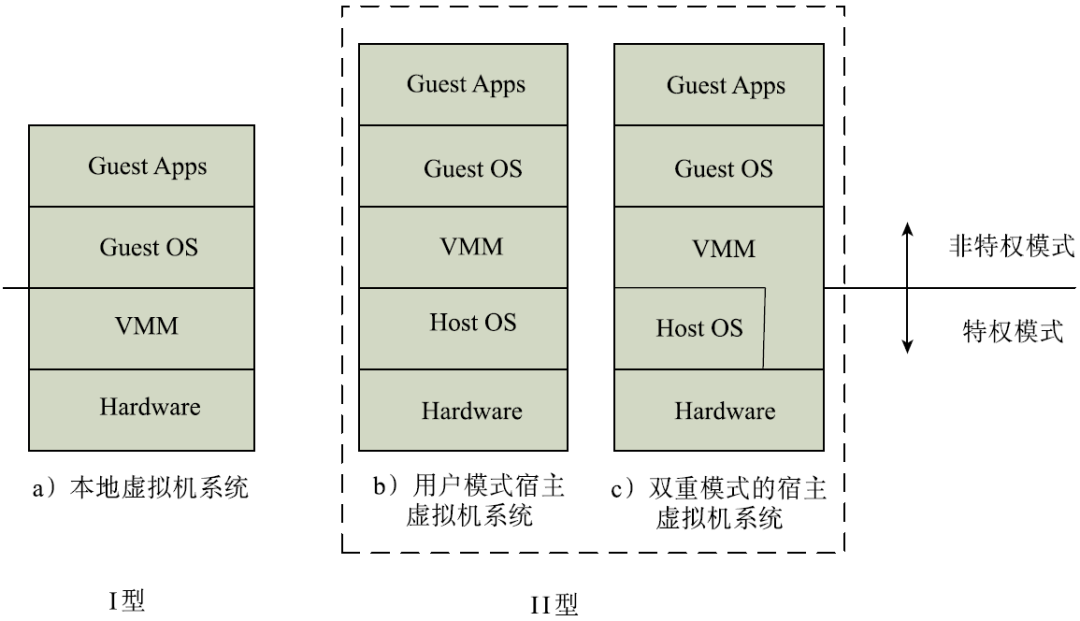
事情的来龙去脉并不复杂,却足够让人脊背发凉。研究人员在VMware Workstation和Fusion这两个被全球无数开发者、安全分析师和企业IT部门当作日常工具的平台里,挖出了两条足以致命的漏洞利用链。问题的核心直指虚拟化技术最不可触碰的底线——客户机与宿主机之间那道本该坚不可摧的隔离墙。

最凶险的一枚定时炸弹,编号CVE-2026-59346,潜藏在VMXNET3虚拟网络适配器的代码深处。这是一个整数溢出漏洞,博通给它打出了CVSSv3评分9.3的恐怖高分,直接划入严重级别。攻击者只要在配置了VMXNET3适配器的虚拟机里拿到本地管理员权限,就能借助这个漏洞在宿主机层面执行任意代码。沙箱里的囚犯不仅逃出了牢房,还顺手拿到了整座监狱的钥匙。
VMware Workstation Pro 26H1u1 macOS Unlocker & OEM BIOS 2.7 for Windows -  sysin - 博客园

另一条攻击路径同样阴狠。CVE-2026-59347藏在HGFS主机-客户机文件系统里,这个组件平时负责处理虚拟机与宿主机之间的共享文件夹。基于堆栈的缓冲区溢出让它具备了从客户机向宿主机跃迁的能力,CVSSv3评分8.1,虽被定为重要级别,但利用门槛同样低得惊人。攻击者不需要在网络层大费周章,只要在虚拟机内部拥有管理权限,就能以宿主机上VMX进程的身份运行恶意代码,照样完成虚拟机逃逸。

这两条漏洞最危险的地方在于,它们都不需要复杂的前置渗透。传统攻击往往要突破层层防火墙、绕过入侵检测,而这次,起点直接就在虚拟机内部。那些专门搭建VMware Workstation或Fusion环境来分析恶意软件、做渗透测试、运行不可信程序的安全团队,这次等于在自己家里埋了颗雷。
虚拟化平台安全漏洞分析和防护研究- 安全内参| 决策者的网络安全知识库

值得庆幸的是,这些漏洞是由善意的安全研究者私下报告给博通的,并非在野外被恶意利用后才曝光。CVE-2026-59346的发现者包括secsys lab的h4urek,以及通过趋势科技零日漏洞计划提交成果的Y²和Stan S。CVE-2026-59347则由腾讯玄武实验室的Yeonghyeon Choi和Tianchu Chen贡献。这种负责任的披露给了用户宝贵的修补窗口。

受影响的范围相当明确:VMware Workstation的25H2和26H1版本,以及运行在macOS上的VMware Fusion 25H2和26H1版本,无论底层宿主机是什么操作系统,统统暴露在风险之下。博通已经紧急推送了26H1u1版本补丁,这是目前唯一有效的解药。公告里特别强调了这一点——不存在任何临时变通方案,关闭共享文件夹或者更换网络适配器类型都消不了隐患,升级是唯一出路。

VMware Workstation Pro 26H1 发布:带来64 位Windows 版本- 系统极客

眼下企业管理员和个人用户最该做的,就是立刻清点自己的虚拟化环境。哪些虚拟机启用了VMXNET3网络适配器?哪些场景依赖HGFS共享文件夹?这些在过去是便利的功能,此刻却可能成为攻击者的跳板。特别是在实验室环境、恶意软件沙箱、开发测试集群里跑VMware Workstation或Fusion的用户,必须把这次更新当成最高优先级的安全事件来处理。

虚拟化技术的本质承诺就是隔离。当隔离被打破,当虚拟机逃逸从理论变成现实,整个基础设施的信任根基都会动摇。从封闭的沙箱一跃进入生产环境,攻击者需要做的,仅仅是利用这两个漏洞中的任意一个,再配合虚拟机内部的本地管理权限。
VMware Security Blog - VMware

没有犹豫的余地了。尽快升级到26H1u1版本,同时全面审计现有虚拟机的网络适配器和文件共享配置,这是每一位依赖VMware桌面虚拟化产品的用户必须立刻执行的动作。安全从来不是静态的堡垒,而是一场永不停歇的攻防博弈。漏洞已经亮出了底牌,接不接招,全看你的速度。

Android 14安装的APK默认允许运行时权限 本文介绍了在Android系统中实现安装应用后自动授予运行时权限的方法。通过在安装完成广播中检测应用安装状态,调用新增的DefaultPermissionGrantPolicy.grantAppRuntimePermissions()函数来授予常规权限,并使用allowSpecialPermission()处理特殊权限(如安装未知应用和悬浮窗权限)。文章详细说明了如何修改DefaultPermissionGrantPolicy类,添加grantAppRuntimePermissions和grantRunti 阅读详情

相关推荐

Oracle数据库安装图文教程 附百度云oracle Database 11g 安装包

一,Oracle数据库安装包下载 1.从Oracle官网下载所需的数据库安装包【下载需要注册登录Oracle账户】     http://www.oracle.com/technetwork/database/enterprise-edition/downloads/index.html 2.此处有下载好的Oracle Database 11g Release 2  百度云网盘  提取码:z...

向来如此,就一定是对的吗 6万+

【学习心得】计算机网络知识拾遗之计网体系结构

这篇文中,我把计网中的重要知识点摘出来,放在这里进行知识点罗列,方便后续查询和记忆,不会将所有知识全部写出。

qq_39780701的博客 165

单总线协议(1—Wire bus)【DS2431】

1—Wire 协议定义了复位脉冲、 应答脉冲、写0、写1、读0和读1时序等几种信号类型。所有的单总线命令序列(初始化ROM 命令功能命令)都是由这些基本的信号类型组成的。识别单总线器件(ROM 命令)单总线器件交换数据(功能命令)初始化单总线器件(初始化)

qq_41883039的博客 1139

FreeRTOS 事件标志组

事件标志组是一组二进制标志位。1把它想成一张“状态表”:某个事件发生,负责该事件的任务就把对应位设为1;其他任务可以等待一位,或等待多个位满足条件。事件组只记录,不保存事件的具体数据。需要传递数据时使用队列;需要“计数几个资源/事件”时,考虑计数信号量。

m0_63623453的博客 255

cesium 实时轨迹

运用cesium中model和polyline添加模型和轨迹线,用CallbackProperty方法来实时改变经纬度。

God's asylum的博客 1962

【WRF-Urban】WUDAPT详解:An Urban Weather, Climate, and Environmental Modeling Infrastructure

WUDAPT详解:An Urban Weather, Climate, and Environmental Modeling Infrastructure

WW、forever的博客 491

2026年智能门锁安全技术研究报告:活体检测、防撬报警与加密技术解析

智能门锁的安全性,不仅取决于锁芯和锁体,还涉及生物识别、异常报警、数据传输和软件防护。2026年,随着人脸识别、远程控制和智能安防功能不断发展,智能门锁的安全设计也从单一的物理防护,逐渐扩展到软硬件协同防护。传统二维图像识别主要分析面部图像特征,面对照片、视频等伪造材料时,需要额外的防伪机制。但与此同时,设备与手机、网关及管理平台之间的数据交互,也成为安全设计的重要环节。未来,智能门锁的竞争重点将不只是识别速度和功能数量,而是生物识别、机械防护、异常预警与网络安全能否形成完整的防护体系。

ConsumerETestLab的博客 161

语音算法面试复习系列3——语音识别基础 + CTC 详解

摘要:本文系统讲解了语音识别(ASR)的核心算法CTC。主要内容包括:1) ASR的核心挑战是输入音频帧与输出文字序列的对齐问题;2) CTC通过引入blank标记和动态规划算法,无需对齐标注即可训练;3) 详细解析CTC前向算法实现路径概率求和,以及贪心和Beam Search解码方法;4) 指出CTC的条件独立性假设导致无法建模输出依赖关系;5) 对比CTC与传统方法和Attention/Transducer的优缺点,分析实际应用中的subsampling技术。文章包含数学推导、代码实现和面试常见问题,

m0_60605453的博客 298

Meta 把 AI 网络 RDMA 传输层开源了

Meta 在 OCP 峰会上把自研 RDMA 传输协议 MetaRoCE 开源,首个用户态实现已上 GitHub;同时联合微软、阿里推进交换机平台层标准 OSPA。

老孙正经胡说 161

YOLO26优化:注意力魔改 | SKAttention注意力,自适应地调整其感受野大小,效果优于SENet

SKAttention输入自适应地调整其感受野大小的能力

①答疑群聊服务;②YOLO大模型知识问答系统;③计算机视觉论文生成智能体; 237

CVE-2021-3156本地提权漏洞复现

受影响版本 sudo: 1.8.2 - 1.8.31p2 sudo: 1.9.0 - 1.9.5p1 测试 我这里是在本地centos7上进行测试。 需要目标机器上存在python编译器、目标主机出网或者能上传文件到目标主机。 以非root用户登录系统,并运行如下命令: sudoedit -s / 通常响应一个以 sudoedit: / 开头的报错,多半存在漏洞。 利用 提权脚本: https://www.o2oxy.cn/wp-content/uploa

The current road is different, love needs to distinguish between right and wrong 3773

AD DS扫盲(二)

没有可靠 DNS、固定 IP、统一时间、双 DC 规划、备份恢复和权限设计,不建议直接创建生产 AD。

Peter Lu牛了拜了,咖啡溜边喝,喝茶撒葱花,666 133

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

智慧档案库房工业组网:MR-1280 边缘大脑,实现温湿度、漏水、防火防盗设备智能联动教程

大屏上至少看:各库房温湿度实时值 + 质量位、漏水 / 消防 / 门禁状态灯、最近 20 条联动事件时间线、一体机运行模式(除湿 / 加湿 / 净化 / 待机 / 故障码)。把 "感知 — 边缘规则 — 执行设备 — 平台审计" 四段钉死,档案库房才从 "有人看守的房间" 变成 "会自己保护自己的库房"。这些做到,才是 "真联动",不是 "转发器"。:动环、安防、运维域各自独立,MR-1280 做隔离与桥接,不混播、不互相干扰。:防潮、防高温、防水、防火、防盗、防尘、防光、防有害气体、防虫霉、防污染。

weixin_58738531的博客 373

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

10.28【A】

互联网在设计之初就面临一个现实问题:底层并不存在一种“统一”的传输网络。有的链路是以太网,有的是令牌环,有的是分组无线网,有的是卫星链路,还有的是租用电话线。它们的带宽、时延、丢包率、最大帧长、寻址方式、可靠性和计费模型都各不相同。如果要求所有网络先改造成同一种形态再接入,那么互联网的规模永远无法扩大。不要求底层网络统一,而是定义一个最小的公共契约,让差异被封装在网络层之下。这个公共契约就是 IP。IP 只要求底层网络能够把一段带有目标地址的分组“尽力”送到下一跳,其余能力一概不作假设。

m0_73553411的博客 151

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

远程设备验收:内网会议先查网络与权限

车间工程师已经把设备状态页打开,远端验收人员也进入了会议,却只听得到讲解、看不到实时画面。此时再排查网络路径和共享权限,验收时间就会被技术问题占用。会前检查应围绕一个问题展开:指定人员能否从实际所在网络,稳定看到经批准展示的设备画面?

feihanim的博客 137

从 MQTT 到 OneNET:一次嵌入式学习总结

学嵌入式最容易陷入的困境是:单片机点亮了 LED、跑通了串口,却不知道下一步该做什么。外设驱动学得再多,如果没有一个"完整项目"把它们串起来,知识始终是散的。我选择MQTT 足够轻:协议头最小只有 2 字节,非常适合 MCU 这种内存和带宽都紧张的环境。OneNET 足够真实:它是国内常用的物联网云平台,注册即用,能完整走通"设备上云—数据上报—远程下发"的闭环。链路足够完整:从 GPIO、串口、定时器,到 TCP/IP、协议解析、JSON 组包,一个项目几乎覆盖了嵌入式开发的主要知识点。

c1582914的博客 127

【元婴·115】以太网和LWIP:嵌入式联网

我是玄芯散人,带你从炼气修到大乘。

谦-努-实-攻城狮 54

应急指挥怕延迟?聊聊EasyCVR平台WebRTC低延迟方案

让野外现场动态实时呈现于指挥中心。

AI与流媒体视频技术 182

一次上网到底走了几层:OSI 与 TCP/IP 的全景对照与分层排错

从分层动机讲到 OSI 与 TCP/IP 对照,配封装解封装模拟、Linux 实测命令和按层排错表,让故障定位快到具体某一层。

2301_78967866的博客 364

【计算机网络】第 11 篇:TCP 流量控制与拥塞控制,滑动窗口到底怎么工作?

流量控制看rwnd接收方告诉发送方自己还能接收多少数据。拥塞控制看cwnd发送方根据网络反馈调整注入网络的数据量。简化理解下,有效窗口约为,还要扣除已经在途的数据。当累计 ACK和窗口状态允许时,发送方可以继续发送新的字节。流量控制防止接收方忙不过来,拥塞控制防止网络承受不住。我是程序员大海,我们下期不见不散。

2401_86617027的博客 158

Anyware LLS 26.08.0 Failover Server离线部署测试

本次测试是为了验证,HP Anyware的Local License Server在离线环境支持双服务器对agent的正常授权,测试版本是 26.8.0。

My online notebook 87

2026年专业全域智能管控平台怎么选?底层架构与协议对接深度解析

通过分析该平台的软件参数表可以看出,其在网络协议支持上具有较高兼容性:内建流媒体服务,无需单独配置服器,原生支持TCP/UDP/RTSP/RTP/RTMP/ONVIF/H.323/SIP/WebRTC/GB28181等协议。在其选配的AI引擎算力卡中,采用ARM 8核心CPU,16G DDR4内存,NPU算力高达6TOP。在音视频处理核心指标上,该平台支持H.265、H.264(HP/MP/BP)编码,解码分辨率支持CIF至3840*2160(4K),帧率5~60帧/秒自适应。

2603_95485477的博客 134

胜为 SW-L6A10W 超六类网络跳线怎么使用?连接方法与故障排查

胜为SW-L6A10W超六类网络跳线适用于机房、办公等场景,连接时需确保设备接口完好、线缆无损,两端正确插入并检查指示灯与协商速率。虽支持10Gbps、500MHz,但实际性能受设备及环境影响。连接后应通过交叉验证、传输测试等方式确认网络正常。故障排查应从物理连接、配置、速率协商到测试结果逐项分析。布线时注意预留长度、避免过度弯曲,合理固定。LSZH材料仅表征环保特性,不可替代消防验收标准。定期检查线缆状态,保留维护记录,保障网络稳定可靠。

2601_96894969的博客 122

flutter网络http请求入门教程-dio

Dio 是一个强大的 Dart HTTP 客户端,专为 Flutter 设计。它提供了比 Dart 官方http支持全局配置和拦截器支持请求/响应拦截、错误统一处理支持文件上传、下载进度监听支持请求取消支持自定义适配器、转换器Dio 是 Flutter 网络请求的事实标准。掌握 Dio 的基础请求、拦截器、错误处理、取消请求、文件操作以及与 Riverpod 的结合,可以覆盖绝大多数移动应用的网络层需求。建议将 Dio 实例、API 方法、数据模型分层管理,保持代码清晰可维护。

坚持原创 222

taosAdapter 部署实践:与连接器配合及高可用设计

适用版本:TDengine v3.3.x / v3.4.x。文中涉及差异的地方会单独标注版本。示例环境为 v3.3.7.0、3 节点三副本集群、非容器部署。

TDengine(老段)专注时序数据库领域 374

服务器遭攻击如何快速响应?从技术原理到接入防御架构的实战指南

高效的安全架构是快速响应攻击的基石。现代安全架构强调分层设计,通过网络层、传输层和应用层的全方位防护,提升整体安全性。德迅云安全的产品矩阵——高防IP、游戏盾、SCDN、德迅零域微隔离平台——正是围绕这三层架构设计的。企业可以根据自身业务类型组合使用:游戏业务选游戏盾,Web业务选SCDN,大流量DDoS选高防IP,内网加固选微隔离。通过合理的接入防御架构,企业完全可以在攻击发生时实现快速响应,将业务中断的损失降到最低。

shangguan_001的博客 183
上一篇: 微软 Project Zenith 深度解析:一台能本地跑通 300 亿参数大模型的 Windows 11 开发者工作站,究竟在改变什么
下一篇: Super Forms插件惊现致命漏洞CVE-2026-14894:WordPress网站遭零门槛入侵,全球已爆发超25万次攻击
ylscode
博客等级 码龄177天 149粉丝 768原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值