ELK日志分析系统

开发者福利!热门AI工具限时免费用 购周边即赠Coding Plan Lite,Claude Code、Cursor等20+工具畅享,效率翻倍! 阅读详情

一、ELK前言

1)我们需要收集哪些日志?

收集系统日志:为监控做准备,要收集tomcat系统日志,tomcat所在节点的日志
收集服务日志:比如数据库mysql,收集慢查询日志、错误日志、普通日志,要收集tomcat服务日志。
收集业务日志(业务日志必须收集):业务口子日志在log4j,log4j是由java环境开发的,跑在tomcat上

2)日志收集后,如何展示(可视化)?

kibana
grafana:可以以地图的方式展示,功能更全面一些,界面会好看一些

3)日志收集展示出来后,怎么使用?

用于给大数据分析,作为立体化展示的一个数据源
给研发去使用(排障、解决bug等)
统计数据流量,作为分析报告的数据源

4)我们要怎么收集日志

我们需要有针对性的去收集日志
日志收集是根据我们设置的日志级别来看的,对于不是很重要的日志,日志级别调高一点。比如error的时候报给我,普通日志不用报。这样可以有效降低日志量。像这种业务日志,我们不适合调error级别,我们需要调成warning级别。

二、ELK简介

2.1ElasticSearch介绍

Elasticsearch是一个基于Lucene的搜索服务器。它提供了一个分布式多用户能力的全文搜索引擎,基于RESTful web接口。Elasticsearch是用Java开发的,并作为Apache许可条款下的开放源码发布,是第二流行的企业搜索引擎。设计用于云计算中,能够达到实时搜索,稳定,可革,快速,安装使用方便。作。

ElasticSearch核心概念
接近实时

ElasticSearch是一个接近实时的搜索平台

这就是说,我们从索引一个文档直到这个文档能够被搜索到有一个轻微的延迟(通常是1秒)

集群化

集群每一台服务器都有自己的一个唯一标识,比如说id,标识自己在集群中的一个定位。

个集群就是由一个或多个节点组织在一起,它们共同持有你整个的数据,并一起提供索引和搜索功能。其中一个节点为主节点,这个主节点是可以通过选举产生的,并提供跨节点的联合索引和搜索的功能。

节点

节点就是一台单一的服务器,是集群的一部分,存储数据并参与集群的索引和搜索功能。像集群一样,节点也是通过名字来标识,默认是在节点启动时随机分配的字符名。当然,你可以自己定义。该名字也很重要,在集群中用于识别服务器对应的节点。

索引

一个索引就是一个拥有几分相似特征的文档的集合。比如说,你可以有一个客户数据的索引,另一个产品日录的索引,还有一个订单数据的索引。一个索引由一个名字来标识(必须全部是小写字母的),并且当我们要对对应于这个索引中的文档进行索引、搜索、更新和删除的时候都要使用到这个名字。在一个集群中,如果你想,可以定义任意多的索引。

类型

在一个索引中,你可以定义一种或多种类型。一个类型是你的索引的一个逻辑.上的分类/分区,其语义完全由你来定。通常,会为具有一组共同字段的文档定义一个类型。比如说,我们假设你运营一个博客平台并且将你所有的数据存储到一个索引中。在这个索引中,你可以为用户数据定义一个类型,为博客数据定义另一个类型,当然,也可以为评论数据定义另一个类型。

文档

一个文档是一个可被索引的基础信息单元。比如,你可以拥有某一个客户的文档,某一个产品的一个文档,当然,也可以拥有某个订单的一个文档。文档以JSON 格式来表示,而JSON是一个到处存在的互联网数据交互格式。 在一个index/type里面,只要你想,你可以存储任意多的文档。注意,虽然一个文档在物理上位于一个索引中,实际上一个文档必须在一个索引内被索引和分配一个类型。

分片和副本(默认情况下是5个分片、1个副本,这意味着,如果你的集群至少有两个节点,你的索引将会有5个分片和另外5个副本,)

在正常情况下,单个节点的存储和索引以及I/O读写效率是很容易遇到瓶颈的。为了提高瓶颈上限,所以在这里,对于存储进行一个分布式,多个节点做一个任务。可以提高存储上线,可以提高搜索上限,同时可以减轻压力均摊。

elasticsearch提供将索引分成多个分片的功能。当在创建索引时,可以定义想要分片的数量。每一个分片就是一个全功能的独立的索引,可以位于集群中任何节点上。

分片的两个最主要原因: a.提高了扩展能力、b、提高了单机存存储上限,c.分布式并行跨分片操作,提高性能和吞吐量
分布式分片的机制和搜索请求的文档如何汇总完全是由elasticsearch控制的,这些对用户而言是透明的。
网络问题等等其它问题可以在任何时候不期而至,为了健壮性,强烈建议要有一个故障切换机制,无论何种故障以防止分片或者节点不可用。
副本也有两个最主要原因:a.高可用性,以应对分片或者节点故障。出于这个原因,分片副本要在不同的节点上。b. 增加了读写性能,增大吞吐量。搜索可以并行在所有副本上执行。
2.2ELK里面有哪些组件
Logstash(日志收集):主要用于收集、输出、格式化数据

Elasticsearch(日志存储和搜索):用于建立索引,因为它的副本和分片,他的搜索能力很强。

Kibana(展示):作为展示用的,展示的话在于日志收集后、由es创建建立索引,并且最后传给kibana,通过kibana展现出来。他的兼容性特别好。

2.3 你们一般用的ES版本是什么?
7.10和7.20,但是有一个特性就是,启动时,必须为非root用户。es启动时很吃内存。而且会卡很久。

三、ELK的工作原理

(1)在所有需要收集日志的服务器上部署Logstash; 或者先将日志进行集中化管理在日志服务器上, 在日志服务器上部署 Logs tash。
(2)Logstash 收集日志,将日志格式化并输出到 Elasticsearch 群集中。
(3)Elasticsearch 对格式化后的数据进行索引和存储。
(4)Kibana 从 ES 群集中查询数据生成图表,并进行前端数据的展示。

四、ELK日志分析系统集群部署

环境:

服务器类型 系统和IP地址 需要安装的组件 硬件方面
Node1节点 CentOS7.4(64 位) 192.168.49.11 Elasticsearch 、 Kibana 2核4G
Node2节点 CentOS7.4(64 位) 192.168.49.12 Elasticsearch 2核4G
Apache节点 CentOS7.4(64 位) 192.168.49.13 Logstash Apache 2核4G

4.1 ELK Elasticsearch 集群部署(在Node1、Node2节点上操作)

1.环境准备
#更改主机名
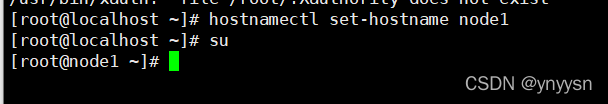
Node1节点:hostnamectl set-hostname node1
Node2节点:hostnamectl set-hostname node2

#配置域名解析
vim /etc/hosts
192.168.49.11 node1
192.168.49.12 node2

#查看Java环境,如果没有安装,yum -y install java
java -version

(1)更改主机名
在这里插入图片描述

(2)配置域名解析

超详细 ELK 日志分析系统 文章目录一、ELK日志分析系统简介1:ELK日志分析系统组成2:日志处理步骤二:三款软件简介1:Elasticsearch(1)Elasticsearch的概述(2)Elasticsearch核心概念2:Logstash(1)Logstash介绍(2)Logstash的主要组件三:ELK日志分析系统部署1:拓扑图2:实验环境 一、ELK日志分析系统简介 ELK日志分析系统是Logstash、Elastcsearch、Kibana开源软件的集合,对外是作为一个日志管理系统的开源方案,它可以从任何来源、任何格式 阅读详情

相关推荐

ELK、ELFK 日志分析系统

输入采用标准输入,输出采用标准输出(类似管道)#执行 ctrl+c 退出#使用 rubydebug 输出详细格式显示,codec 为一种编解码器#使用 Logstash 将信息写入 Elasticsearch 中结果不在标准输出显示,而是发送至 Elasticsearch 中,可浏览器访问 http://172.168.1.11:9100/ 查看索引信息和数据浏览。Logstash 配置文件基本由三部分组成:input、output 以及 filter(可选,根据需要选择使用)。

这里没有简介 1552

elkjs:ELKJavaScript布局算法

实现了将图编辑器或查看器连接到自动布局算法的基础结构。 该库接受ELK中与布局相关的部分,并使其可用于JavaScript世界。 ELK的旗舰产品是基于层的布局算法,特别适用于具有固有方向和端口(节点边界上的显式连接点)的节点链接图。 它基于Sugiyama等人最初提出的思想。 可以在下面的屏幕截图中看到一个示例。 请注意,elkjs本身不是图表框架-它计算图表元素的位置。 elkjs是的继任者 。 示威者 你可以看到elkjs结合TypeFox的图表框架。 安装 最新发布版本: npm install elkjs 基于ELK的master分支的开发版本。 npm install elkjs@next 发行和版本控制 发行版与ELK的版本部分同步:次要版本号始终相同,但修订版号可能会有所不同。 例如,elkjs 0.3.0等于ELK 0.3.0的功能,但是elkjs 0.3.2可

ELK日志分析系统——配置+理论!

文章目录案例概述一、ELK日志分析系统简介1、日志服务器2、ELK工作原理3、Elasticsearch介绍Elasticsearch的基础核心概念1)接近实时(NRT)2)集群(cluster)3)节点(node)4)索引(index)5)类型(type)6)文档(document)7)分片和副本(shards & replicas)4、Logstash介绍1)LogStash的主要组件...

ML908的博客 3128

elkjs:ElkJS - 基于 Javascript 的 Acorn 电子模拟器

麋鹿 ElkJS - 基于 Javascript 的 Acorn 电子模拟器

基于ELK搭建网站实时日志监控平台

基于ELK搭建网站实时日志监控平台 1 为什么要用到ELK 早在传统的单体应用时代,查看日志大都通过SSH客户端登服务器去看,使用较多的命令就是 less 或者 tail。如果服务部署了好几台,就要分别登录到这几台机器上看,等到了分布式和微服务架构流行时代,一个从APP或H5发起的请求除了需要登陆服务器去排查日志,往往还会经过MQ和RPC调用远程到了别的主机继续处理,开发人员定位问题可能还需要根据TraceID或者业务唯一主键去跟踪服务的链路日志,基于传统SSH方式登陆主机查看日志的方式就像图中排查线路的工

weixin_40055163的博客 4292

ELK原理与介绍

为什么用到ELK: 一般我们需要进行日志分析场景:直接在日志文件中 grep、awk 就可以获得自己想要的信息。但在规模较大的场景中,此方法效率低下,面临问题包括日志量太大如何归档、文本搜索太慢怎么办、如何多维度查询。需要集中化的日志管理,所有服务器上的日志收集汇总。常见解决思路是建立集中式日志收集系统,将所有节点上的日志统一收集,管理,访问。 一般大型系统是一个分布式部署的架构,...

aiduo4911的博客 2714

ELK整理

ELK一、ELK介绍二、 Elasticsearch的安装部署1、依赖于java,所以首先安装java环境-jdk2、 Elasticsearch的安装3、Elasticsearch-head插件的安装 一、ELK介绍 ELK是Elasticsearch,logash,kibana的结合。 Elasticsearch的功能: 1.搜索 2.全文检索 3.分析数据 4.处理海量数据PB,对海量数据进行近实时的处理(ES可以自动将海量数据分散到多台服务器上去存储和检索) 5.高可用高性能分布式搜索引擎数据库

weixin_47274990的博客 8万+

运维必备——ELK日志分析系统

日志分析是运维工程师解决系统故障、发现问题的主要手段

礁之的博客 1万+

elk日志分析系统

1.ELK 是一套开源工具,用于日志管理、搜索和数据分析。三个核心组件:是一个分布式搜索和分析引擎,能够高效地存储和检索大量数据。它适用于结构化和非结构化数据,擅长全文搜索和数据聚合。Logstash是用于数据收集和处理的工具,能够从多种数据源(如日志文件、数据库等)获取数据,对其进行解析、过滤,并将处理后的数据发送到 Elasticsearch 或其他目标系统。Kibana是一个可视化工具,提供用户界面,用于展示和分析存储在 Elasticsearch 中的数据。

2301_80613136的博客 2768

ELK(Elasticsearch+Logstash+Kibana)日志分析系统

本文主要介绍了ELK日志文件系统的概念和部署过程,详细阐释了Elasticsearch、Logstash、Kibana三个开源的日志收集、存储、检索和可视化的工具

十七拾的博客 1万+

ELK 企业级日志分析系统

ELK日志分析系统简介。

YCyjs的博客 1657

ELK 日志分析系统

ELK 栈通过 Logstash 的数据管道、Elasticsearch 的分布式存储搜索、Kibana 的可视化分析,形成完整的日志处理闭环,适用于日志监控、故障排查、业务分析等场景。实际应用中需根据数据规模、实时性要求及团队技术能力,合理配置组件(如引入 Beats 轻量采集器优化 Logstash 性能,使用 Elastic Cloud 简化集群管理),以发挥最佳效能。

2403_86763298的博客 3035
上一篇: rsync远程同步
下一篇: docker安装及优化
ynyysn
博客等级 码龄5年 14粉丝 71原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

红包个数最小为10个

红包金额最低5元

当前余额3.43前往充值 >
需支付:10.00
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
