


一、照搬网上通用配置,大多要么管控过严,要么形同虚设
很多运维拿到禁止指定软件联网的需求,直接复制网上通用黑名单模板,全公司终端一套策略直接下发。实际落地之后会出现两类问题:普通办公部门业务软件被误拦截,影响日常工作;涉密研发岗位,仅简单封禁几款软件,高风险工具依旧可以联网外传资料。
不同企业业务形态、终端环境、人员构成差异很大,不存在一套配置适配全部场景。本文区分普通办公、研发涉密、销售外勤三类真实企业场景,拆解各自需求、配置要点以及最终达成效果,给运维人员提供可直接参考的落地思路。
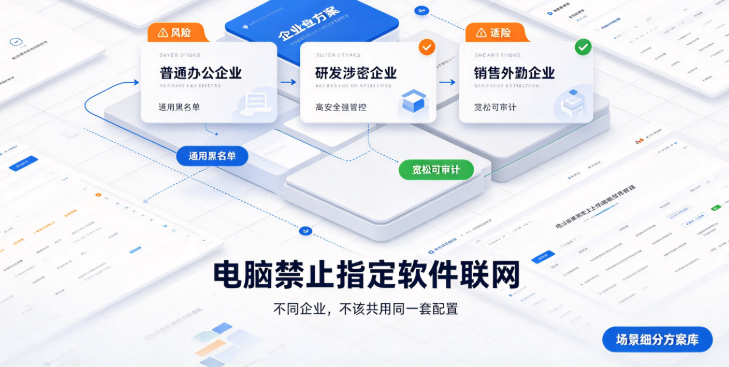
二、场景方案(依托域智盾系统功能落地)
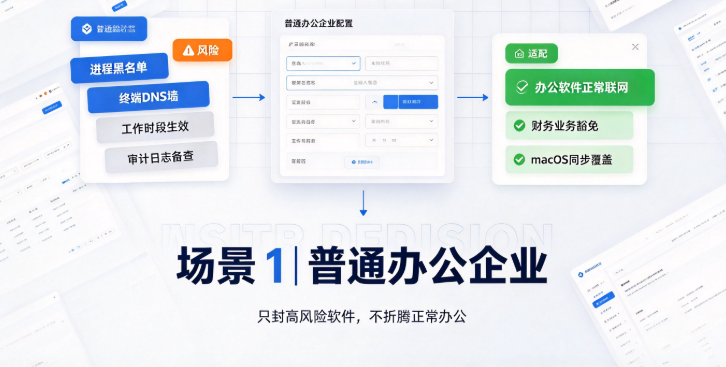
场景 1:普通办公企业(通用方案)
企业需求:以行政、财务、后勤岗位为主,核心诉求是封堵游戏、P2P 下载、部分非工作娱乐客户端,避免带宽被占用,防范恶意软件对外回传数据,不希望过度干预员工正常办公软件。内网终端以 Windows 为主,少量 macOS,基本无大量外勤离线电脑。
配置要点
-
采用进程黑名单模式,仅针对明确风险程序做联网阻断,不开启全局白名单模式,保障绝大多数办公软件正常联网。依靠程序指纹识别,规避简单改名绕过的问题。
-
搭配终端 DNS 墙,补充封禁对应软件的云端域名,双重拦截,防止部分程序更换进程名继续外联。
-
策略仅工作时段生效,午休、非工作时间自动解除软件联网限制,兼顾人性化管理。
-
开启拦截行为审计日志,软件被阻止联网时记录账号、终端、进程名称,不做高频告警,仅留存日志备查。
-
业务软件做兼容性测试,财务报税、开票类程序优先加入豁免,防止业务中断;macOS 终端同步下发适配策略,消除管控缺口。
达成效果:高风险娱乐、下载类软件无法联网,正常办公软件不受影响;管控不会造成大量业务工单,运维维护成本低,满足基础内网安全规范。
场景 2:研发涉密企业(高安全方案)
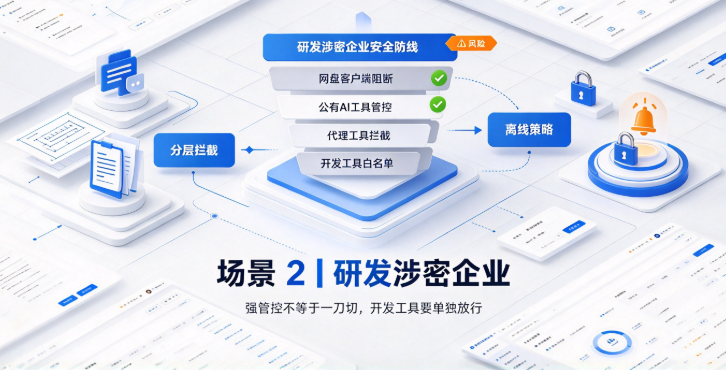
企业需求:存在源代码、图纸、工艺文档,需要严格管控网盘客户端、公有 AI 工具、各类代理翻墙工具,防止敏感资料通过第三方软件外传;包含大量 Windows、信创开发终端,部分开发工具需要对外联网查询文档,不能一刀切全部阻断。
配置要点
-
高密岗位采用「黑名单 + 重点进程强管控」组合,网盘、公有 AI 客户端、代理工具直接阻断联网;开发所必需的工具、代码版本管理工具加入联网白名单。
-
支持离线终端策略锁死,笔记本脱离内网之后,软件联网管控策略持续生效,本地缓存拦截日志,回连内网自动上报记录。
-
开启拦截高危行为告警,一旦命中被封禁程序尝试联网,立刻推送告警给到管理员,及时发现异常操作。
-
区分开发工位与普通工位,开发人员允许 IDE、代码托管工具正常联网,不影响查文档、拉取开源代码;严禁涉密程序与非授权云盘交互。
-
多终端全覆盖,Windows、macOS、信创终端统一适配,信创环境启用终端防火墙能力完成进程联网阻断。
-
配套临时审批流程,遇到特殊业务需要放开某软件联网,设置时效授权,到期自动恢复管控,不做永久放行。
达成效果:高风险第三方软件完全无法联网,杜绝资料通过客户端外泄;开发工具不受限制,不打断研发工作流;外勤笔记本带出公司,管控策略不会失效,异常行为可告警可溯源。
场景 3:销售 / 外勤企业(宽松可控方案)
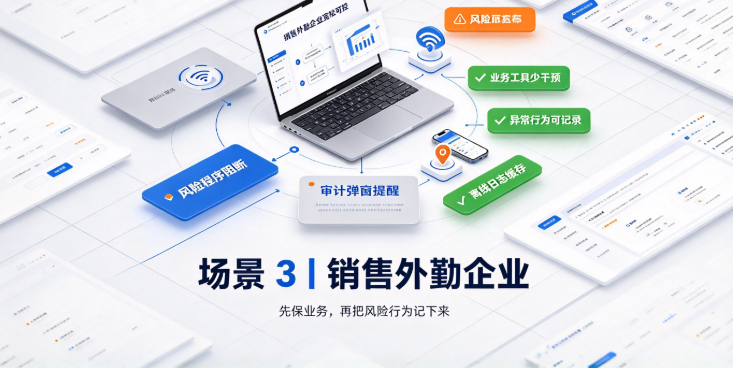
企业需求:大量外勤笔记本,员工经常外出连接手机热点、公共 Wi‑Fi;销售需要大量第三方沟通、客户资料同步工具,不能大面积封禁软件,只阻断恶意、泄密风险极高的程序,同时需要记录违规软件联网行为。
配置要点
-
只封禁恶意 P2P、已知代理工具、恶意回传类程序,不限制主流办公、客户沟通类软件,不使用强阻断策略。
-
不强制拦截,优先采用审计记录为主,对风险软件设置告警提醒,弹窗告知员工该软件存在泄密风险,而不是直接断网。
-
离线场景完整保留管控规则,外勤电脑在外,依旧可以识别风险程序的联网尝试,行为日志本地缓存。
-
不做时间强制限制,外勤人员工作时间不固定,策略全天生效,只针对风险进程,不对正常业务工具做约束。
-
定期导出审计日志做复盘,发现高频风险进程,再评估是否需要加入黑名单,避免盲目拦截影响业务拓展。
达成效果:不干扰销售对外沟通、对接客户;恶意高风险软件行为可被记录识别;外勤无论在公司内网还是外部网络,都保留审计能力,兼顾业务灵活性与基础安全。
三、三套方案横向对比
|
对比维度 |
普通办公企业‑通用方案 |
研发涉密企业‑高安全方案 |
销售外勤企业‑宽松可控方案 |
|
管控模式 |
黑名单阻断,工作时段生效 |
黑名单 + 重点进程强管控,支持临时审批 |
以审计告警为主,少量高危程序阻断 |
|
离线终端管控 |
按需开启 |
强制开启离线策略锁死 |
开启离线日志缓存,策略持续生效 |
|
告警策略 |
仅留存日志,不主动告警 |
高危进程触发实时告警 |
弹窗提醒,日志留存,低频率告警 |
|
业务干预力度 |
低,仅阻断风险软件 |
中等,开发工具做白名单豁免 |
极低,尽量不干预业务软件 |
|
多终端覆盖 |
Windows+macOS |
Windows/macOS/ 信创全适配 |
Windows、mac 外勤笔记本为主 |
|
核心目标 |
净化内网,规避恶意软件 |
防止敏感数据通过软件外泄 |
记录风险行为,优先保障外勤业务 |
四、如何快速判断自己企业用哪套
-
如果企业以行政、财务、后勤为主,涉密资料少,主要防范娱乐、恶意软件,直接选用普通办公通用方案。
-
如果存在研发、设计岗位,源代码、图纸属于核心资产,存在资料外泄风险,优先上研发涉密高安全方案,做好开发工具白名单梳理。
-
如果外勤、销售占比高,大量笔记本在外办公,业务工具繁杂,优先选择销售外勤宽松可控方案,不要直接上强阻断,避免业务受阻。
-
大型集团存在多类人员,不要整套套用其中某一套,按部门拆分,不同部门下发对应策略,混合落地。
五、通用注意事项
-
禁止指定软件联网,仅靠进程名称黑名单有绕过风险,优先使用程序、路径双重识别,防止改名规避管控。
-
上线前一定要小范围灰度试点,很多业务软件包含多个子进程,只拦截主程序,子进程依旧可以联网,测试完整业务流程之后再全量推送。
-
不能单纯依赖进程阻断,搭配 DNS 域名管控,部分软件更换进程名,依旧可以拦截云端域名外联请求,形成双层防护。
-
离线笔记本不要忽略,很多企业内网测试策略一切正常,终端带出办公之后管控失效。
-
定期维护黑名单库,新出现的高风险工具及时更新;同时定期复盘误拦截反馈,及时把业务必需程序加入豁免列表。
-
管控不等于全部阻断,遇到特殊业务场景,优先走时效临时授权,不要为了安全直接一刀切,否则员工会寻找各类旁路绕过管控。
-
Windows、macOS、信创底层网络实现逻辑不同,一套规则不能直接复制到全部终端,每个系统环境单独做兼容性验证。
责编:璇玑


 扫一扫


 1069

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


