【無料ツール②】不正アクセスからサーバを守るfail2ban|メリットや導入方法

インターネット上に公開しているサーバーには、毎日のように不正なアクセスが送られています。
企業の知名度やWebサイトの規模は、あまり関係ありません。
攻撃者は、世界中のIPアドレスを自動的に調査するプログラムを使い、SSH、WordPress、メールサーバー、Webサーバーなどへ機械的にログインを試みています。
よく使われるユーザー名やパスワードを何度も入力し、偶然ログインに成功するまで攻撃を続ける「ブルートフォース攻撃」も代表的な手口です。
このような不正ログインへの対策として、以前から広く利用されている無料ツールが「fail2ban」です。
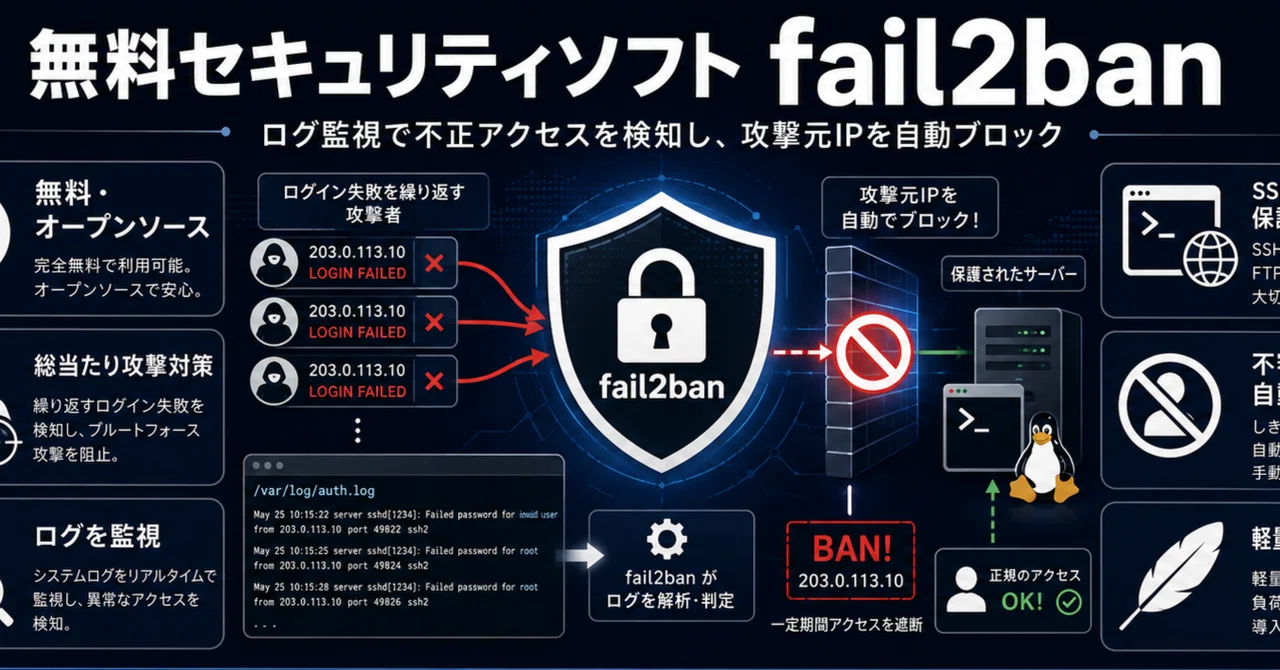
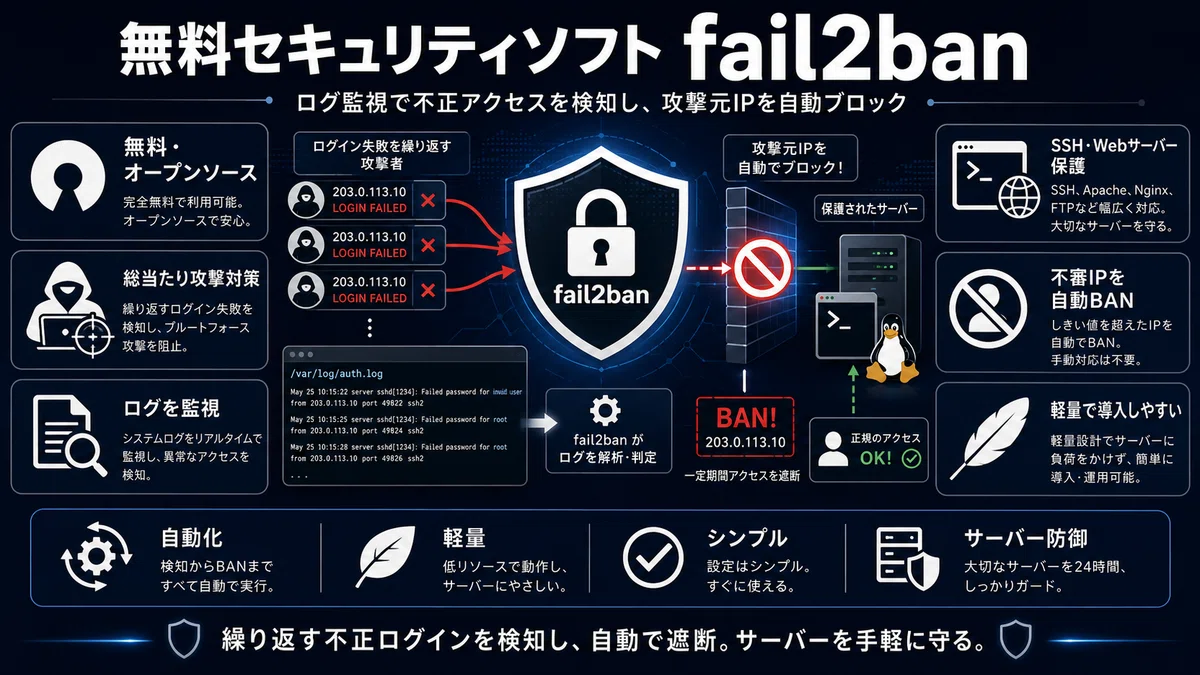
fail2banは、サーバーに保存されているログを監視し、短時間に何度もログインへ失敗しているIPアドレスを見つけます。
そして、ファイアウォールなどと連携し、問題のあるIPアドレスからの通信を一定時間遮断します。
人が24時間ログを見続けなくても、不審なアクセスを自動的に検知して対応できる点が大きな特徴です。
ただし、fail2banをインストールするだけで、すべての不正アクセスを防げるわけではありません。
監視するログ、遮断する条件、遮断時間などを適切に設定し、OSの更新、多要素認証、バックアップ、脆弱性診断などと組み合わせる必要があります。
この記事では、fail2banとは、fail2banの仕組み、導入方法、メリット・デメリット、企業で運用する際のポイントを解説します。
Linuxやサーバーに詳しくない法人の経営企画担当者やWeb担当者にも理解できるよう、専門用語をできるだけかみ砕いて説明します。
セキュリティ対策の無料ツールパート1は以下でした。
fail2banとは?無料で始めるサーバー不正アクセス対策
fail2banとは、サーバーに保存されているログを監視し、不正アクセスの可能性があるIPアドレスを自動的に遮断するセキュリティツールです。
主にLinuxサーバーで利用されています。Pythonで実装されているオープンソースのツールです。
fail2banの公式リポジトリでは、認証エラーを繰り返す接続元をログから検知し、システムのファイアウォールルールを更新して、指定した時間だけ新しい接続を拒否する仕組みと説明されています。SSHやApacheなど、標準的なサービスのログに対応する設定も用意されています。
名前に含まれる「ban」は、アクセス禁止や追放という意味です。
わかりやすく言えば、何度も怪しい行動をする訪問者を、サーバーから一定時間締め出す仕組みです。
例えば、あるIPアドレスからSSHへのログインが5回連続で失敗したとします。
通常の社員や管理者であれば、パスワードを1回か2回間違えることはあっても、短時間に何十回も入力するケースは多くありません。
同じ接続元から大量の失敗が続いている場合は、自動攻撃ツールによるログイン試行の可能性が高くなります。
fail2banは、このような失敗の記録をログから見つけ、設定された回数を超えた時点で対象のIPアドレスを遮断します。
その後、設定された時間が経過すると、通常は遮断を解除します。
一度遮断したIPアドレスを永久に拒否するのではなく、一定時間だけ接続を止める運用ができるため、正規の利用者が操作を間違えた場合の影響も抑えられます。
fail2banが特に活用されるのは、SSHへのブルートフォース攻撃対策です。
SSHとは、管理者が外部からサーバーへ接続し、設定変更や保守作業を行うための仕組みです。
SSHのパスワードが破られると、攻撃者にサーバーを操作される危険があります。
Webサイトの改ざん、顧客情報の流出、迷惑メールの配信、他社への攻撃などに悪用される可能性もあります。
fail2banを設定しておけば、パスワードを繰り返し試す攻撃元を自動的に遮断し、ログイン試行を続けにくくできます。
また、fail2banはSSHだけに限定されたツールではありません。
監視するログと検知条件を設定すれば、Apache、Nginx、メールサーバー、FTP、WordPressなど、さまざまなサービスの保護に利用できます。
公式設定には、多くの一般的なサービス向けフィルターが含まれています。
ただし、対象サービスがログを適切に出力していることが前提です。
fail2banは、通信内容を直接分析して攻撃を見つけるのではなく、基本的にはログに記録された失敗や異常な行動を確認します。
必要な記録がログへ残っていなければ、攻撃を検知できません。
また、fail2banはファイアウォールそのものではありません。
ログを分析して「このIPアドレスは危険」と判断し、ファイアウォールなどへ遮断を指示する役割を持ちます。
そのため、サーバー側のファイアウォールやパケット制御の仕組みと正しく連携させる必要があります。
無料で導入できる点は大きな魅力ですが、設定や運用にはLinux、ログ、ファイアウォールに関する一定の知識が必要です。
社内に専門担当者がいない場合は、保守会社やサーバー管理会社へ相談し、安全な状態を確認しながら導入しましょう。
fail2banが不正ログインを検知・遮断する仕組み
fail2banの仕組みを理解するには、「ログ」「フィルター」「Jail」「Action」という4つの言葉を押さえるとわかりやすくなります。
最初の「ログ」とは、サーバー内で発生した出来事を記録したファイルです。
SSHへのログインが成功したのか、失敗したのか、どのIPアドレスから接続されたのかなどが保存されます。
Webサーバーのログには、どのページへアクセスされたのか、エラーが発生したのかなどが記録されます。
fail2banは、これらのログを継続的に監視します。
そして、不正アクセスに該当する文字列や行動パターンを探します。
次の「フィルター」は、ログの中から不審な記録を見つけるための条件です。
例えば、「認証に失敗した」「存在しないユーザーでログインしようとした」といったログを識別します。
fail2banの設定では、フィルターが認証失敗などを見つけるためのルールを担当します。
公式のマニュアルでは、filter.d/*.confに検知条件、action.d/*.confに遮断や解除の処理、jail.confにフィルターとActionを組み合わせたJailを定義すると説明されています。
「Jail」は、日本語では刑務所や拘置所という意味です。
fail2banでは、どのサービスを監視し、どの条件で、どのような対応を行うかをまとめた設定単位をJailと呼びます。
例えば、SSHを保護するためのsshd Jailでは、SSHの認証ログを特定のフィルターで監視し、一定回数以上失敗したIPアドレスをファイアウォールで遮断するように設定します。
Jailでは、主にfindtime、maxretry、bantimeという項目を設定します。
findtimeは、不正アクセスの回数を数える時間の範囲です。
maxretryは、その範囲内で許可する失敗回数です。
bantimeは、条件を超えたIPアドレスを遮断する時間です。
例えば、10分間に5回ログインへ失敗したIPアドレスを1時間遮断する、といった設定ができます。
ただし、この数値はすべての企業に共通する正解ではありません。
社員が接続する管理サーバー、一般消費者が利用する会員サイト、外部システムが自動接続するAPIなどでは、正常なアクセスの特徴が異なります。
設定を厳しくしすぎると、正規の利用者まで遮断する可能性があります。
反対に、失敗回数を多く設定しすぎると、攻撃者に大量の試行を許してしまいます。
自社の利用状況を確認しながら調整することが重要です。
最後の「Action」は、攻撃を検知した後に実行する処理です。
一般的には、iptables、nftables、firewalldなどのファイアウォール機能へルールを追加し、対象IPアドレスからの通信を拒否します。
一定時間が経過すると、追加したルールを削除し、遮断を解除します。
必要に応じて、管理者へメールを送るなどの処理を設定することもできます。
つまり、fail2banは単独で通信を止めているのではありません。
ログから異常を見つけ、設定されたActionを通じて、ファイアウォールへ遮断を依頼しています。
この関係を理解していないと、「fail2banは動いているのに通信が止まらない」という問題が起きます。
ログの場所が間違っている場合も、検知できません。
Ubuntu系では認証ログが/var/log/auth.logに保存されることがありますが、OSやログ管理方式によって保存場所は異なります。
systemdのjournalを利用している環境では、ファイルではなくjournalから情報を取得する設定になる場合もあります。
Dockerなどのコンテナ環境では、fail2banが監視できる場所へログを出力する設計が必要です。
さらに、攻撃者が多数のIPアドレスを使い、1つのIPアドレスからは少ない回数しか試さない場合、fail2banだけでは検知が難しくなります。
fail2banは同一IPアドレスから繰り返される攻撃には強い一方、接続元を次々に変える分散型の攻撃には限界があります。
WAF、クラウド型の防御サービス、多要素認証なども組み合わせ、複数の層でサーバーを守ることが大切です。
fail2banの導入方法と基本設定をわかりやすく解説
fail2banを導入する前に、最初に確認するべきことがあります。
それは、利用しているサーバーのOS、管理者権限の有無、ファイアウォールの種類、ログの保存場所です。
一般的な共有レンタルサーバーでは、利用者がfail2banをインストールできないことがあります。
一方で、VPS、クラウドサーバー、専用サーバーなど、root権限や管理者権限を利用できる環境では導入しやすくなります。
fail2banは多くのLinuxディストリビューションでパッケージとして提供されています。
公式READMEでも、利用しているLinuxディストリビューションのパッケージからインストールする方法が案内されています。実際のコマンドや提供バージョンは、Ubuntu、Debian、Rocky Linux、AlmaLinuxなどによって異なるため、利用中のOSの公式手順を確認してください。
インストール後は、fail2banのサービスが起動しているかを確認します。
ただし、ソフトウェアが起動していることと、必要なJailが有効になっていることは別の話です。
fail2banの標準設定では、すべてのJailが有効とは限りません。
公式の標準設定ファイルでも、初期状態ではJailを無効にし、利用環境に関係するものだけを.localファイルやjail.d配下の設定で有効にする方針が示されています。
ここで重要なのが、標準のjail.confを直接編集しないことです。
パッケージの更新時に標準ファイルが変更されると、自社で追加した設定が失われたり、新しい標準設定との差がわかりにくくなったりします。
一般的には、jail.localまたはjail.dディレクトリ内の独自設定ファイルへ必要な項目を記述します。
まずは、SSHを保護するJailだけを有効にし、正常に動作するか確認する方法が安全です。
設定では、enabled、port、filter、logpath、maxretry、findtime、bantimeなどを確認します。
enabledは、そのJailを有効にする設定です。
portには保護対象のポートを指定します。
filterには利用する検知ルールを指定します。
logpathには監視するログの場所を設定します。
SSHのポート番号を標準の22番から変更している場合は、実際に利用しているポートに合わせる必要があります。
ただし、ポート番号を変更するだけでは、十分なセキュリティ対策にはなりません。
自動スキャンによる不要なアクセスを減らせる可能性はありますが、ポート番号が知られれば攻撃は可能です。
公開鍵認証、多要素認証、接続元IPアドレスの制限などと組み合わせましょう。
設定を変更したら、構文に問題がないかを確認してからサービスを再読み込みまたは再起動します。
その後、fail2ban-clientを利用して、fail2ban全体の状態や有効なJailを確認します。
SSH用Jailの状態を確認すれば、現在検知されている失敗回数、遮断中のIPアドレスなどを確認できます。
設定ファイルを作成しただけで安心せず、Jailが実際に読み込まれているかを確認してください。
動作テストも重要です。
ただし、本番サーバーへ管理者自身が何度もログインを失敗させると、自分のIPアドレスが遮断され、サーバーへ入れなくなる可能性があります。
別の管理経路を確保する、コンソール接続を使える状態にする、許可する管理用IPアドレスを事前に設定するなど、安全に復旧できる準備をしてからテストしましょう。
また、除外設定であるignoreipの扱いにも注意が必要です。
社内の固定IPアドレスや監視サーバーを除外すれば、誤遮断を防ぎやすくなります。
しかし、広いIPアドレス範囲を除外すると、その範囲から行われる攻撃も検知対象外になる可能性があります。
許可範囲は必要最小限にし、退職、拠点移転、保守会社の変更などがあった場合は更新します。
WordPressやWebアプリケーションを保護する場合は、アプリケーション側のログ形式とfail2banのフィルターが一致しているかを確認します。
インターネットの記事から設定をそのままコピーしても、自社のログ形式が異なれば動作しません。
検知したい攻撃がログへどのように記録されるかを確認し、テスト用ログに対してフィルターが正しく一致するかを検証する必要があります。
設定に不安がある場合は、本番環境へ直接適用せず、検証用サーバーで試してから反映しましょう。
fail2banを活用するメリット・デメリットと注意点
fail2banの大きなメリットは、無料で利用でき、繰り返される不正ログインへ自動的に対応できることです。
人がアクセスログを確認し、危険なIPアドレスを一つずつファイアウォールへ登録する方法では、24時間対応できません。
担当者がログを確認するまでに、攻撃者が大量のパスワードを試す可能性もあります。
fail2banであれば、あらかじめ決めた条件に達した時点で、自動的に遮断処理を実行できます。
特に、SSH、FTP、メール、WordPressのログイン画面など、認証失敗がログへ残るサービスと相性のよいツールです。
短時間に同じIPアドレスから繰り返されるブルートフォース攻撃を抑えることで、サーバーへかかる不要な負荷も軽減できます。
設定を変更できる柔軟性もメリットです。
遮断するまでの失敗回数、判定する時間、遮断時間、監視するログ、実行するActionなどを、システムの特徴に合わせて調整できます。
標準で用意されていないサービスでも、ログに規則性があれば、独自のフィルターやJailを作成できる場合があります。
一方で、この柔軟性はデメリットにもなります。
設定項目の意味を理解しないまま数値を変更すると、正常な利用者を遮断したり、攻撃を十分に止められなかったりします。
例えば、社員が共通のインターネット回線を利用している場合、複数の社員が外部から見ると同じIPアドレスになることがあります。
その中の一人がパスワードを何度も間違えると、同じIPアドレスを利用している社員全員が接続できなくなる可能性があります。
ホテル、コワーキングスペース、携帯電話回線などでも、複数の利用者が同じIPアドレスを共有することがあります。
顧客向けサービスでは、厳しすぎる設定が売上や顧客満足度へ影響する可能性もあるため注意が必要です。
fail2banは、IPアドレスを基準にした対策である点も理解しておきましょう。
攻撃者が複数のIPアドレスを使い分け、各IPアドレスから少ない回数だけログインを試す場合、設定した回数に到達しない可能性があります。
大量の端末を利用するボットネット攻撃や分散型攻撃に対して、fail2banだけで完全に対応するのは困難です。
また、正しいIDとパスワードを一度で入力された場合も、認証失敗が発生しないため、fail2banでは防げません。
フィッシング詐欺やマルウェアによって認証情報が盗まれた場合には、公開鍵認証や多要素認証などの別対策が必要です。
ログへ記録されない攻撃も検知できません。
Webアプリケーションの脆弱性を利用した攻撃、設定ミスによる情報公開、古いプラグインの欠陥などは、fail2banだけでは防げない場合があります。
企業のサーバーが本当に安全かを確認するには、実際の攻撃者に近い視点で弱点を調べる方法も重要です。
外部公開しているWebサイトや業務システムの危険性を確認する際は、セキュリティ試験【ペネトレーションテスト】脆弱性 診断 レポート 作成のような専門的なセキュリティ試験も選択肢になります。
ペネトレーションテストでは、単にツールで脆弱性を一覧化するだけでなく、実際に攻撃が成立する可能性や、侵入後にどこまで影響が広がるかを確認します。
fail2banで日常的な不正ログインを抑えながら、定期的な脆弱性診断やペネトレーションテストによって、設定ミスやシステム全体の弱点を確認することが効果的です。
さらに、無料ツールであっても、運用コストは発生します。
設定、ログ確認、誤遮断の解除、アップデート、障害対応などを担当する人が必要です。
経営企画担当者は、ライセンス費用が無料という点だけでなく、管理に必要な時間と外部委託費を含めて導入効果を判断しましょう。
fail2banでサーバー防御を強化する運用ポイント
fail2banでサーバー防御を強化するためには、導入後の継続的な運用が欠かせません。
一度設定して終わりにすると、サーバー構成やログ形式が変わった際に、検知できなくなる可能性があります。
最初のポイントは、fail2banが正常に起動しているかを定期的に確認することです。
サービスが停止していれば、どれだけ適切なJailを設定していても不正アクセスを検知できません。
OSの再起動後、パッケージ更新後、設定変更後には、サービスの状態と有効なJailを確認しましょう。
次に、監視対象のログを正しく読み取れているかを確認します。
ログの保存場所が変更された場合や、ログローテーションの設定が変わった場合、fail2banが古いファイルを見続けることがあります。
WebサーバーをApacheからNginxへ変更した場合や、通常のサーバーからDockerへ移行した場合も、ログの出力先や形式が変わる可能性があります。
サーバー移行やシステム更新の際は、fail2banの設定も移行対象へ含めてください。
定期的に遮断状況を確認することも重要です。
どのJailで検知が発生したのか、どのIPアドレスが遮断されたのか、何回の失敗があったのかを確認します。
遮断件数が急に増えた場合は、攻撃が活発になっている可能性があります。
一方で、社内システムの設定ミスによってログイン失敗が増えている可能性もあります。
件数だけを見るのではなく、対象サービス、発生時間、接続元などを確認しましょう。
遮断件数がまったくない場合も、安全とは限りません。
監視するログが間違っている、Jailが無効になっている、フィルターがログ形式と一致していないなどの理由で、検知できていない可能性があります。
定期的にテストを行い、意図した条件で遮断されることを確認してください。
誤遮断が発生した場合の対応手順も準備します。
Web担当者が管理画面へ入れなくなった場合、誰へ連絡するのか。
どのコマンドで遮断状況を確認するのか。
安全に遮断を解除するにはどうするのか。
再発防止のために、どの設定を見直すのか。
これらを社内マニュアルへ記載しておくと、緊急時に落ち着いて対応できます。
ただし、遮断されたIPアドレスを理由も確認せずに解除することは危険です。
本当に社員のIPアドレスなのか、認証情報が漏えいしていないか、不審な操作が行われていないかを調べましょう。
fail2banからの通知も活用できます。
重要なJailで遮断が発生した場合に、メールや監視システムへ通知を送れば、攻撃の増加へ早く気づけます。
ただし、すべての検知を通知すると、件数が多すぎて確認されなくなる「アラート疲れ」が発生します。
重要なサーバー、大量の認証失敗、繰り返し遮断される接続元など、確認が必要な条件に絞ることが大切です。
繰り返し攻撃する接続元へ、通常より長い遮断時間を設定する方法もあります。
fail2banには、再犯者を対象とするrecidive Jailなどの考え方があります。
ただし、長期間の遮断を行う場合は、IPアドレスが別の利用者へ割り当て直される可能性や、共有IPアドレスである可能性も考慮してください。
永久遮断を大量に増やすと、ファイアウォールルールの管理が複雑になることもあります。
サーバー防御では、fail2banだけに依存しないことが最も重要です。
SSHでは、パスワード認証を無効化して公開鍵認証を利用する、rootユーザーの直接ログインを禁止する、接続元IPアドレスを制限するといった対策があります。
Web管理画面では、多要素認証、強いパスワード、ログインURLの保護、不要アカウントの削除などが有効です。
さらに、OS、ミドルウェア、CMS、プラグインを更新し、定期バックアップを取得します。
重要なサーバーでは、WAF、EDR、クラウド型ファイアウォール、脆弱性診断なども組み合わせます。
fail2banは、防御全体の一部です。
日常的に繰り返される不正ログインを自動的に抑え、管理者の負担を減らす道具として活用することで、より効果を発揮します。
よくある質問と回答 Q&A
Q. fail2banは完全に無料で利用できますか?
A. fail2banはオープンソースのソフトウェアであり、基本的に無料で利用できます。公式リポジトリではGNU GPL v2ライセンスで公開されています。ただし、導入、設定、保守、ログ監視などには担当者の作業時間が必要です。外部のサーバー管理会社へ依頼する場合は、構築費や月額保守費が発生します。
Q. fail2banを入れればサーバーは安全になりますか?
A. fail2banだけですべての攻撃を防ぐことはできません。同じIPアドレスから繰り返される認証失敗には効果が期待できますが、正しいパスワードを使った侵入、分散型攻撃、アプリケーションの脆弱性、設定ミスなどは別の対策が必要です。
Q. fail2banはSSH以外にも使えますか?
A. SSH以外にも利用できます。Apache、Nginx、FTP、メールサーバーなど、ログへ失敗や異常な行動が記録されるサービスであれば、フィルターとJailを設定して監視できます。公式設定にも、複数の一般的なサービス向けフィルターが含まれています。
Q. fail2banとファイアウォールの違いは何ですか?
A. ファイアウォールは、設定された条件に従って通信を許可または拒否する仕組みです。fail2banはログを分析して不審なIPアドレスを判断し、ファイアウォールへ遮断ルールを追加する役割を持ちます。両者を連携させて利用します。
Q. fail2banとCrowdSecの違いは何ですか?
A. fail2banは、主に自社サーバーのログを監視し、設定されたルールに基づいてIPアドレスを遮断します。CrowdSecもログベースの検知を行いますが、参加者間で共有された脅威情報を防御へ活用する考え方を持っています。シンプルな単体サーバーのSSH対策ではfail2banが導入しやすい場合がありますが、複数サーバーや共有脅威情報を活用したい場合はCrowdSecも選択肢になります。
Q. WordPressの不正ログイン対策にも使えますか?
A. 利用できますが、WordPressのログイン失敗をfail2banが読み取れるログへ記録する必要があります。利用しているWebサーバー、WordPressプラグイン、リバースプロキシなどによってログ形式が異なるため、設定をそのままコピーするのではなく、自社環境で検証してください。
Q. 共有レンタルサーバーでも利用できますか?
A. 一般的な共有レンタルサーバーでは、利用者がOSへソフトウェアをインストールしたり、ファイアウォールを変更したりできないため、fail2banを直接導入できないことがあります。VPS、クラウドサーバー、専用サーバーなど、管理者権限を利用できる環境の方が導入しやすいでしょう。
Q. 自分のIPアドレスが遮断されたらどうすればよいですか?
A. サーバーのコンソールや別の管理経路から接続し、対象Jailの状態を確認して遮断を解除します。ただし、解除前に、本当に自分のIPアドレスなのか、認証情報が漏れていないかを確認してください。導入前に、遮断された場合の復旧手順を準備しておくことが重要です。
Q. jail.confを直接編集してもよいですか?
A. 基本的には、標準のjail.confを直接変更せず、jail.localまたはjail.d配下の独自設定ファイルを利用します。標準設定を直接変更すると、パッケージ更新時の管理が難しくなります。公式設定でも、必要なJailだけを.localまたはjail.d内の設定で有効にする方針が示されています。
Q. 遮断時間は長いほど安全ですか?
A. 必ずしも長ければよいわけではありません。長期間遮断すると攻撃を続けにくくできますが、正規の利用者を誤って遮断した場合の影響も大きくなります。顧客向けサービス、社員向けシステム、管理用SSHなど、利用目的に合わせて調整しましょう。
Q. fail2banの設定後に何を確認すればよいですか?
A. サービスが起動していること、有効にしたJailが読み込まれていること、正しいログを監視していること、テスト時に失敗を検知できること、ファイアウォールで実際に通信を遮断できることを確認します。設定ファイルを作成しただけでは、正常に機能しているとは限りません。
不正アクセスからサーバを守る 無料ツール【 fail2ban 】 まとめ
fail2banは、サーバーのログを監視し、不正ログインを繰り返すIPアドレスを自動的に遮断する無料のセキュリティツールです。
SSH、Webサーバー、メールサーバー、FTPなど、認証失敗や不審な行動がログへ記録されるサービスの防御に活用できます。
基本的な仕組みは、ログから不審な記録をフィルターで検知し、Jailで設定した条件に達した場合に、Actionを実行して通信を遮断するというものです。
短時間に何度もパスワードを試すブルートフォース攻撃に対して、管理者が手作業で対応しなくても自動的に接続を止められる点が大きなメリットです。
一方で、fail2banをインストールしただけでは十分ではありません。
監視するログの場所、検知条件、失敗回数、遮断時間、ファイアウォールとの連携などを、自社環境に合わせて正しく設定する必要があります。
設定が厳しすぎると、社員や顧客などの正常な利用者まで遮断する可能性があります。
反対に、設定が緩すぎたり、ログを正しく読み取れていなかったりすると、導入していても攻撃を止められません。
また、fail2banは同じIPアドレスから繰り返される攻撃には有効ですが、多数のIPアドレスを利用する分散型攻撃、盗まれた認証情報によるログイン、Webアプリケーションの脆弱性などには限界があります。
公開鍵認証、多要素認証、ファイアウォール、WAF、アップデート、バックアップ、脆弱性診断、ペネトレーションテストなどと組み合わせることが重要です。
法人の経営企画担当者やWeb担当者は、「無料だから導入する」という判断だけではなく、誰が設定し、誰が監視し、誤遮断や障害が起きた際に誰が対応するかまで決めておきましょう。
定期的に稼働状況、検知件数、遮断中のIPアドレス、誤検知の有無を確認し、サーバー構成の変更に合わせて設定を更新する必要があります。
fail2banをサーバー防御の一部として正しく運用すれば、日常的に発生する不正ログインへの対応を自動化し、サーバー管理者の負担軽減とセキュリティ強化につなげられます。
#fail2ban #Fail2Ban #不正アクセス #不正アクセス対策 #サーバーセキュリティ #セキュリティ対策 #ブルートフォース攻撃 #SSH #Linux #Linuxサーバー #VPS #クラウドサーバー #ファイアウォール #WordPressセキュリティ #脆弱性診断 #ペネトレーションテスト #Web担当者 #経営企画 #情報セキュリティ #サイバーセキュリティ
