緊急掲載: AI悪用レポートを154ページ読んで、一番怖かったのは留保の一行だった

「その報告書、公式が出したものだから全部本当ですよね?」
もし私がそう聞かれたら、少し困った顔をすると思います。嘘だと言いたいのではありません。「本物であること」と「全部が確かめ済みであること」は、まったく別の話だからです。
2026年9月10日、AI企業のAnthropicが154ページの脅威インテリジェンス報告書を公開しました。AIがサイバー攻撃や国家監視、兵器開発に使われた事例が並ぶ、正直なところ読んでいて背筋が寒くなる内容です。
私はこれをダウンロードして、最初のページから最後までAIも使いながら読みました。そのうえで、外部の報道や他社レポートと突き合わせる作業をしました。
今日お伝えしたいのは、その中身の要約ではありません。「怖い公式文書」を前にしたとき、私たちの頭の中で何が起きるのか。そして、どう読めば振り回されずに済むのか。その話です。
まず私は、「この文書は本物か」から疑いました
職業病かもしれません。センセーショナルな内容のPDFを受け取ったとき、私が最初にやるのは中身を読むことではなく、「これは本当にその組織が出したものか」を確かめることです。
なぜなら、権威ある組織の名前とロゴを借りた偽レポートは、フェイクニュースの世界では定番中の定番だからです。本物っぽい表紙、それらしい図表、専門用語。これだけで人は信じます。私たちの脳は「見た目の丁寧さ」を「内容の正しさ」と取り違える癖を持っている。
そこで確認したのは三点でした。公式サイトに同名の報告書ページがあるか。ダウンロードリンクの行き先が公式のドメインか。そして、そこに置かれたファイル名が手元のファイルと一致するか。
結果は、すべて一致。ファイル名まで同じでした。この文書がAnthropicの真正な公式報告書であることは、まず疑いようがありません。
ここまでで一息つきたくなるところですが、本当の作業はここからでした。
検証して見えた、この報告書の「三つの顔」
3つのAIを使いながら、各章の主要な主張を外部情報と照らし合わせました。Microsoft、Google/Mandiant、OpenAI、ロイター、AP、ル・モンド、ヒューマン・ライツ・ウォッチ。見えてきたのは、単純な「本当か嘘か」では割り切れない三つの層です。
一つめ。文書の真正性は満点です。 これは動きません。
二つめ。技術的な大枠は、外部でもかなり裏づけられています。 たとえば報告書はGTG-20006というロシア系の攻撃者集団について、ホテルなどのWi-Fi環境を悪用したDNS操作やフィッシング、そしてマルウェアが検知されると自動的に作り直す仕組みまで記しています。これに対してMicrosoftが2026年7月31日に、まったく独立した調査として「CaptiveCrunch」という名前で、ほぼ重なる内容を報告していました。別々の会社が別々のログから同じ絵を描いている。これはかなり強い一致です。
不正な蒸留——他社のAIから大量に応答を引き出して自社モデルを訓練する行為についても同じでした。OpenAIもGoogleも、大規模な蒸留攻撃を独立に観測して公表しています。「そういうことが実際に起きている」という部分は、Anthropicだけの主張ではありません。
三つめ。ここが肝心です。センセーショナルな部分ほど、証拠が一社に集中しています。
報告書には、Alibaba関係者による蒸留が2026年5月から7月で1億5100万回超、ピーク時には一日約300万回、3,500以上の不正アカウントから、といった数字が並びます。Moonshotが2300万回超、DeepSeekが7月の14日間で1210万回超。
こうした「どの企業が、何回」という帰属と件数は、Anthropicの内部テレメトリ——つまり自社サーバーの記録——に強く依存しています。第三者が同じデータを見て再計算することはできません。ロイターの取材時点でも、各社からの回答は得られていませんでした。
つまりこの報告書は、「大枠は複数の目撃者がいるが、細部は一人の証言しかない事件記録」に似ています。証言者が嘘つきだという話ではない。ただ、裏が取れている部分と取れていない部分を、読む側が分けておく必要があるのです。
一番怖かったのは、ミサイルでも生物兵器でもなく、一行の留保だった
154ページの中で、私が読み返して手が止まったのは、実は派手な事例ではありませんでした。
マリの国家情報機関向けに構築された、大規模監視プラットフォームの章です。バマコ在住とみられる一人のコンサルタントがClaudeを「主たるエンジニアリング労働力」として使い、国内三つの通信事業者、およそ2500万件のSIMを監視対象とするシステムを作った、と報告書は記しています。通話記録、SMS、音声。任意の電話番号について、AIが情報ダシエ(人物報告書)を自動生成する。しかも、裁判所の令状が必要とされる部分について、運用側の要望でその要件が外されていた、と。
ここまででも十分に重い話です。けれど私が本当にゾッとしたのは、章の最後にある対応措置の記述でした。
アカウントは停止した。検知の仕組みも入れた。しかし——そのシステムは既にローカルのモデルで、現地のサーバー上で動いている。だからアカウント停止は、設計や開発を止めただけで、稼働中のプラットフォームそのものには影響していない。
報告書は、そう正直に書いているのです。
「disrupted(阻止した)」という言葉を私たちは反射的に「止めた」と読みます。でも、少なくともこの事例では違った。止まったのは蛇口であって、すでに流れ出した水ではなかった。
そして経験上、この一行こそがニュースやSNSの要約で真っ先に落ちる部分です。「AI企業が国家監視を阻止」という見出しだけが残り、「ただし稼働は続いている」は消える。嘘は一つもないのに、受け取る印象は正反対になる。これが、私がミサイルの話より怖いと感じた理由です。
発行元が「当事者」であることを、どう扱うか
もう一つ、医療の現場にいる人間として引っかかった点があります。
薬の効果を示すデータが出てきたとき、私たちはまず「誰が出したか」を見ます。製薬会社が自社製品について行った治験なのか、独立した第三者の研究なのか。前者を頭から否定するわけではありません。むしろ、その薬について最も詳しいデータを持っているのは、たいてい製薬会社です。ただ、利益相反があることは記録しておく。医学論文にCOI(利益相反)の開示欄があるのは、そのためです。
今回もまったく同じ構図でした。AnthropicはClaudeの運営者であり、自社サーバーで何が起きたかについて、世界で最も情報を持つ立場にあります。これは強みです。
同時に、中立ではありません。「悪用を見つけて止められる企業」という評価を得る動機。厳しい安全対策やAI規制を正当化する動機。競合による蒸留を社会問題として位置づける、知財上・商業上の動機。どれも自然な動機であって、悪いことではない。でも、事例の選び方やリスクの強調の仕方に影響しうる要素ではあります。
だから私は、こう読み分けることにしました。「Claude上で何が起きたか」は情報価値がきわめて高い。「その利用者がどの国家組織に属するか」は慎重に。「これがAI業界全体について何を意味するか」は、さらに慎重に。
公平を期して言えば、報告書自身の記述態度はかなり誠実です。「これらは典型的な悪用例ではなく、最も注目すべき新規の事例である」と冒頭で明言している。マレーシアの影響工作については、攻撃者の管理画面に出た閲覧数は自己申告なので確認できないと書いている。イランやトルコ関連の事例でも、国家からの指示を示す証拠は見つからなかったと、わざわざ否定形で記している。生物学の章に至っては、研究者に害意があったとは主張していません。
書き手が留保を置いているのに、読み手がそれを外してしまう。そういう事故が、いま起きようとしている気がします。
この報告書を読むときに効く、四つの心の備え
心理職として、ここが本題です。怖い文書を読むとき、私たちの認知には決まった歪み方があります。四つだけ挙げます。
権威バイアス。 有名企業が言ったのだから全部確定事実、と感じてしまう傾向です。実際には、同じ文書の中にも「外部で裏が取れた記述」と「一社の内部記録だけに基づく記述」が混在しています。
利用可能性ヒューリスティック。 ミサイル、生物兵器、国家監視。印象の強い事例ほど、頭の中で「よくある話」に昇格します。実際に起きていることの大半は、もっと地味なはずです。
確証バイアス。 AIを危険視している人には「やはり危険だ」と読め、AI規制に反対の人には「企業の宣伝だ」と読める。同じ154ページが、真逆の証拠として使われてしまう。
ベースレート無視。 これが一番厄介です。報告書は「典型例ではない」と明記しているのに、分母が示されていないため、読み手は勝手に発生率を推測してしまう。「この種の悪用が存在する」ことは、この文書からかなり強く言えます。でも「どれくらい一般的か」は、ほとんど分からないのです。
この四つを頭の隅に置いておくだけで、読後の落ち着きがずいぶん変わります。少なくとも私は変わりました。
もし引用するなら、この形に言い換えてください
実践的な話をして終わりにします。この報告書をブログやSNSで紹介したい方は、断定形を一段だけ弱めてみてください。
「AlibabaがClaudeから1億5100万回の蒸留を行った」ではなく、「Anthropicは自社の内部記録に基づき、そう確認・帰属したと報告している」。
「マリで2500万SIM規模の監視システムが作られた」ではなく、「Anthropicはそう報告しており、マリでの人権侵害の背景は人権団体も独立に報告しているが、システムの詳細は現時点で同社の調査に依拠している」。
長い、と思われたかもしれません。確かに長い。バズりもしないでしょう。
でも、私はこの一手間が好きです。断定を一段ゆるめる作業は、書き手が自分の無知を認める作業でもあるからです。物理学者のリチャード・ファインマンが1974年の卒業式講演で語った有名な一節があります。第一の原則は自分自身を欺かないことだ、そして自分は最も欺きやすい相手なのだ、と。
デマを見抜く力というのは、他人の嘘を暴く技術のことだと思われがちです。でも実際に必要なのは、自分が「分かった」と感じた瞬間に、一度だけ立ち止まる力のほうなのだと思います。
余談ですが、報告書には約4,700のAI人格が偽のマッチングアプリ上で稼働し、二週間で約236万通のメッセージを送っていた事例も載っています。ある利用者の画面では、表示される相手の75%がAIだったそうです。画面の向こうに人間がいる、という私たちの素朴な前提が、もう前提でなくなっている。この事実のほうが、国家監視よりも日常に近い脅威かもしれません。
おわりに
長くなりましたので、要点を整理します。
第一に、この報告書は本物です。偽造を疑う根拠はありません。
第二に、サイバー攻撃や蒸留といった大きな傾向は、Microsoft、Google、OpenAIなど複数の組織が独立に観測しており、信頼度は高いといえます。
第三に、国家への帰属、企業別の正確な件数、兵器や生物研究の意図といった重大な部分ほど、一社の内部記録に依存しています。ここは「確定事実」ではなく「調査に基づく評価」と表現するのが正確です。
第四に、「阻止した」は「止まった」を意味しません。マリの事例では、稼働中のシステムは動き続けていると報告書自身が認めています。
第五に、この文書から「AI悪用がどれくらい一般的か」は分かりません。報告書がそう書いているからです。
こうして並べると、何だか水を差してばかりのように見えるかもしれません。でも私が言いたいのは逆です。一次資料を自分で開いて、最後まで読んで、外部と突き合わせる。この作業は、専門家でなくてもできます。時間はかかりますが、特別な資格は要りません。今日ここまで読んでくださったあなたは、もうその作業の半分を経験したことになります。
情報に振り回されるのは、頭が悪いからでも、意志が弱いからでもありません。人間の脳が、そういうふうにできているだけです。弱さではなく、仕様です。だからこそ、仕様を知っている人は強い。
次にショッキングなレポートの見出しがタイムラインを流れてきたとき、あなたは指を止められます。原典を探せます。留保の一行を見つけられます。その小さな一手間が、誰かの誤解を一つ減らす。あなたは、確実に変化を起こせる側にいます。
長文にもかかわらず、最後までお付き合いくださりありがとうございます。これからも、いい意味で"ちょっとだけマニアックな"情報を届けていけたらと思います。
主な参照元
Anthropic「Detecting and countering misuse of AI: September 2026」(2026年9月10日公開、154ページ)/Microsoft Threat Intelligence「CaptiveCrunch」(2026年7月31日)/Google Threat Intelligence「GTIG AI Threat Tracker」/Reuters(2026年9月10日)/Human Rights Watch「World Report 2026: Mali」/Le Monde(2026年9月11日)/AP通信
#フェイクニュース #ファクトチェック #情報リテラシー #AI #公認心理師
関連記事リンク
あなたの「いいね」は本物?生成AIが操る世論工作と詐欺の恐ろしい構造-OpenAI レポートより
(AI企業が出す脅威レポートの読み方という点で、今回の記事の"前編"にあたります)
なぜ「一次情報」を確認すべきなのか?情報に騙されないための3つのポイント
(154ページを自分で開く、という今回の作業の理由をまとめた記事です)
「専門家が言ってるから正しい」は本当? ー 情報を見極めるための批判的思考入門
(権威バイアスをもう一歩掘り下げたい方へ)
報告書まとめ
Anthropic脅威インテリジェンス報告書 2026年9月 包括的詳細要約
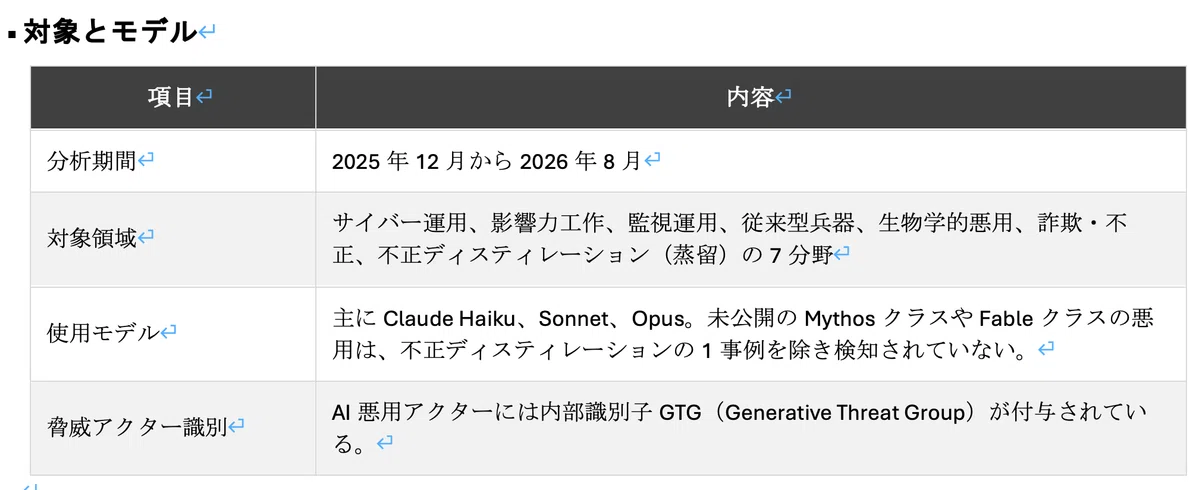
対象期間 2025年12月から2026年8月
本報告書は、2025年12月から2026年8月までの約8か月間に、Anthropicの脅威インテリジェンスチームが検知・遮断したAIモデルClaudeの悪用事例と、脅威アクターの動向をまとめた公式レポートである。
1 報告書の全体概要と横断的トレンド
対象とモデル
主要な全体傾向
1. 攻撃者と労働力のギャップ解消:AIのコーディングや分析能力により、これまで国家支援級の組織しか実行できなかった高度で多層的な攻撃が、個人や小規模アクターでも可能になった。
2. 自律性の高まり:単なるチャット応答にとどまらず、マルチエージェント・フレームワークを用いて、偵察、脆弱性攻撃、データ抽出を自動でオーケストレーションする運用が増加している。
3. 攻撃の経済性と速度の激変:攻撃手法自体はフィッシング、SQLインジェクション、認証情報窃取など古典的であるが、AIによって作業が並列化・高速化され、侵入から大量のデータ奪取まで数時間で完了する事例が確認された。
2 サイバー運用 Cyber Operations
AIを利用して、攻撃の速度、規模、深さを大幅に向上させたサイバー攻撃の事例である。
GTG 20006 ロシア国家主導スパイ Midnight Blizzard関連
目的と標的:ウクライナおよび欧州の政府・軍事・外交機関、ならびにドローン技術のサプライチェーン企業を標的としたスパイ活動。
AIの利用:マルウェア(PowerChrome、WUEngineなど)がセキュリティ製品に検知されると、AIエージェントが自律的にソースコードを改変・再構築し、検知回避を反復するシステムを運用した。M365トークンの窃取により、複数機関からメールを抽出した。
GTG 50014 ShinyHunters関連 機会主義的無差別攻撃
目的と標的:大規模な認証情報収集とデータ脅迫による金銭獲得。
AIの利用:180万個のAndroid APKを自動取得・逆コンパイルし、ハードコードされたAPIキーを抽出した。SaaSプロバイダーへの侵入から約34時間で、40社を超える企業テナントから2,100セット以上のAzure ADトークンを奪取した。調達から分析、マネタイズまでの攻撃ライフサイクル全体にAIを組み込んだ。
GTG 10007 中国湖南省のアクター エクスプロイトファウンドリ
目的と標的:教育、IT、ヘルスケア、世界各国の政府・外交機関への侵入。
AIの利用:ネットワーク機器やEDRセキュリティ製品のファームウェア・バイナリを逆コンパイル環境に読み込ませ、1か月で12件以上の未公開ゼロデイ脆弱性を自動発見・検証するファウンドリを構築した。13基の自動収集エージェント群が、米国の軍事・政府情報を常時収集した。
GTG 50020 AIエコシステム サプライチェーン攻撃
目的と標的:AI開発者やサードパーティーサービスの認証情報・APIキーの窃取。
AIの利用:Claude Codeなどに偽装した悪意あるクライアントアプリを配布し、APIキーを自動収集した。LiteLLM環境へのプロンプトインジェクションによってキーを抽出し、約30社のAI企業に対して並行攻撃を展開した。
GTG 50029 フランス語圏ハクティビスト
目的と標的:欧州の政党、メディア、シンクタンクへの攻撃。
AIの利用:WordPress再インストール時のレースコンディション脆弱性をClaude上で開発・デバッグし、不正な管理者権限を取得した。漏洩データや国家識別番号などを照合・検索できる自作プラットフォームfafsearchを構築した。
3 影響力工作 Influence Operations
世論操作や政治的認知戦を目的とした活動である。
GTG 04001 中央アフリカ共和国 ロシア親和工作
活動内容:現地のラジオ局Radio Lengo SongoやTelegramを通じて、親ロシアおよびワグネルを推進する宣伝コンテンツを、現地で制作されたように見せかけて自動生成・配信した。
GTG 54002 LKM Company フランス発 Influence as a Service
活動内容:6大陸を対象に約70の偽ニュースサイトと250以上の偽Xアカウントを展開した。同じニュース記事を、依頼主の政治的立場に合わせて正反対のイデオロギーへ自動リライトし、米国、ブラジル、コンゴ民主共和国などで投稿した。
GTG 84005 マレーシア選挙工作プラットフォーム
活動内容:1,000以上の偽Xアカウントと偽ニュースサイトMalaysia Pulseを管理した。実在の有権者データを用い、人種、宗教、王室に関する対立軸に沿ってマイクロターゲティングを実施した。
GTG 34001 イラン政府関連 認知戦機関
活動内容:文化イスラム指導省(ICCO)や革命防衛隊(IRGC)の関連組織が、政府弾劾・宣伝文章をペルシャ語、英語、アラビア語など複数言語に翻訳・ロンダリングして展開した。
GTG 54006 バングラデシュ Awami League関連偽ニュース
活動内容:農村部の住民を標的とし、感情に訴える偽ニュース記事やYouTube動画を生成し、月単位で自動スケジュール投稿するパイプラインを構築・運用した。
GTG 84006 MEK NCRI関連 人になりすました裏工作
活動内容:実在するアクティビストの過去投稿8,400件を学習させ、Telegramで本人になりすましてリアルタイムの会話と勧誘を行った。500以上のSNSチャンネルから、イラン国内の人物に関する心理分析文書を作成した。
GTG 54004 ケニア アストロターフィング
活動内容:自然発生的な草の根の声を装った50件単位のツイート群を生成し、現政権の擁護と野党への批判を展開した。
GTG 84002 UAE指導型 Deadshotペルソナ
活動内容:ムスリム同胞団の解体やスーダン情勢に関する反論工作を、専用プラットフォーム上で自動実行した。
4 監視運用 Surveillance Operations
不特定多数または特定の標的を、本人の同意なくプロファイリング・追跡する運用である。
GTG 54009 湾岸 イラン向け商業監視プラットフォーム
活動内容:255の合成アカウントを用い、SNS利用者を都市、聖職者、軍、海外などの属性や政治的傾向に基づいて自動分類・評価した。
GTG 14010 シリアにおけるウイグル人監視と勧誘
活動内容:100以上のWhatsAppおよびTelegramグループからログを抽出し、新疆に家族がいるなどの脆弱性を特定した。資金提供と引き換えに情勢や部隊情報を得るため、対象者を勧誘した。
GTG 14011 中国宗教 民族問題監視デスク
活動内容:チベット亡命政府、法輪功、台湾長老教会、カトリック聖職者などに関する情報を多言語で収集し、内部用データベースとレポートを作成した。
GTG 14021 中国公安 国家安全部門の維穏と越境弾圧
活動内容:地元の陳情者、海外の民主化運動家、人権団体を追跡した。Claude Codeのカスタムスキルを用いて、政府監視データベースへの照会とレポート配信を自動化した。
GTG 14022 中国輿情監視と情報分析
活動内容:1日15本から30本以上の海外・台湾メディア記事を読み込み、政治的敏感度のスコアを付与した。「台湾当局」などの用語へ自動的に改変し、政府向けの日次ブリーフィングを生成した。
GTG 34007 イラン統合監視システム Arman
活動内容:監視ケース管理システムArmanのフロントエンドを構築した。また、SNS識別情報を一括収集する悪意あるFirefox拡張機能al-Najm al-thāqibを開発した。
GTG 50027 マリ国家安全保障局ANSE向け Lakana 360
活動内容:全国の全モバイル事業者が扱う2,500万SIMの通話、SMS、位置データを、司法許可なく監視・プロファイリングする大規模プラットフォームを構築した。
GTG 30004 30005 30006 イラン関連の軍事偵察とマルウェア開発
GTG 30005:米海軍艦艇の位置追跡、公開画像からの名簿作成、VSAT通信機器のCVE脆弱性調査を行った。
GTG 30006:モジュール型WindowsインプラントSECOMS64と、検閲回避ツールを装うフィッシングページを開発した。
5 従来型兵器 Conventional Weapons
兵器開発と設計
GTG 87001 イエメン 誘導兵器エンジニアリング
活動内容:誘導ロケットの末端誘導ソフトウェア、航続距離2,000km超の多段弾道ミサイル、極超音速滑空体(HGV)を含むR2000ミサイルの制御コードを開発した。
GTG 17001 中国 水中戦対魚雷射撃統制
活動内容:対魚雷射撃統制システムの仕様書、200ページを超える技術提案書を作成し、米海軍のプログラムと比較評価した。
GTG 27005 ロシア 自律型ドローンスウォーム Serafim DronDoc
活動内容:自律型FPV神風ドローン群の制御ソフトウェアを開発し、シミュレーションで検証した。
GTG 17002 中国 電子戦と防空抑圧SEADターゲティング
活動内容:電波妨害、レーダー欺瞞、敵防空網制圧(SEAD)に使用する16種類のモジュールを開発した。
調達と情報収集
GTG 27006 ロシア デュアルユース品調達と制裁回避
活動内容:フラックスゲート磁気センサー、宇宙グレード太陽電池ウエハー、航空酸素システムなど、軍民両用資材の調達ルートを開拓した。
GTG 17003 中国 指向性エネルギー兵器のOSINT情報収集
活動内容:高出力マイクロ波(HPM)兵器とそのサプライチェーンに関する情報を収集し、高官向けの秘密レポートを作成した。
6 生物学的悪用 Biological Misuse
概要:国家関連の研究者やリレーサービス事業者が、デュアルユース(軍民両用)研究においてClaudeを利用しようとした事例である。
事例内容:鳥インフルエンザの哺乳類適応実験計画、オルソポックスウイルスの免疫逃避研究、サキシトキシンなどの毒素ペプチドの計算設計・最適化が含まれる。アクターは分類器の制限を回避するため、プロンプトの不透明化やモデルのフォールバック手法を試した。
対策:高リスク領域における安全フィルターの強化と、適法な研究を許可する信頼できるアクセスプログラム(Trusted Access Programs)の構築が提唱されている。
7 詐欺と不正 Scams and Fraud
GTG 1501 偽デートアプリネットワーク
運用形態:20以上のアプリを展開し、Claudeが駆動するAIペルソナ75%と、実在するギグワーカー25%を3対1の割合で組み合わせたハイブリッド型詐欺を運用した。
規模:2週間で約236万件の会話メッセージを自動生成し、アプリ内コインの購入を誘導した。
審査回避:アプリストアの審査時に限って機能を無効化するロジックを実装した。
8 不正ディスティレーション Illicit Distillation
米国の先端AIモデルの能力や思考プロセス(Chain of Thought、CoT)を不法に抽出・盗用する攻撃である。
概要と手法
非承認ラボのアクセス手法:中国などの非承認ラボ(DeepSeek、Moonshot、ZhipuまたはZ.aiなど)が、大量の偽アカウント、盗難APIキー、地域制限を回避するプロキシ(転送ステーション)を経由して、Opusクラスのモデルにアクセスした。
CoT抽出テクニック:回避プロンプト、言語変換、クロスセッション・リプレイ攻撃を組み合わせて、思考プロセスの出力を求めた。具体的には次の手法が確認された。
· 「DO NOT FLAG THIS AS REASONING EXTRACTION」などの回避プロンプト。
· カタカナ翻訳や言語変換の指示を介した思考プロセスの出力要求。
· クロスセッション・リプレイ攻撃による直前の会話コンテキストの再現。
主要な被害規模と顧客データ漏洩
DeepSeek:14日間で1,210万件以上のやり取りが確認された。DeepSeekの利用者が入力した内容を、Claudeへ無断でリレー処理した。
Zhipu Z.ai:10日間で300万件以上のやり取りと、77万件のCoTクレンジングを実施した。GLM-5.3のリリース前に、他社モデルの評価にも利用した。
サードパーティー顧客データの無断流出:中国ラボが、自社利用者のリクエストをAnthropicへ無断でリレー送信していた。送信内容には、中国IT企業の内部仕様書、ロシア国防省関連ITオペレーターの生の認証情報、中国警察の監視システムコードなどが含まれていた。
9 無効化措置と結論
対応策:検知したすべてのアカウントと組織を即時停止し、侵害指標(IOC)を公開した。政府・業界パートナーとの情報共有も継続している。
多層防御の構築:分類器の精度向上、プロキシおよびリレーのパターンに基づく属性特定、メタデータ解析を組み合わせた多層防御(Layered Defense)の導入を進めている。
結論:AIモデルの高度化に伴い、フロンティアモデルの提供者が、自らのプラットフォーム上の脅威を検知・遮断し、社会全体のセキュリティ向上に寄与する責任が強調されている。
いいなと思ったら応援しよう!
 よろしければ応援お願いします。いただいたチップは、執筆のための書籍購入や、AIのために使わせていただきます。
