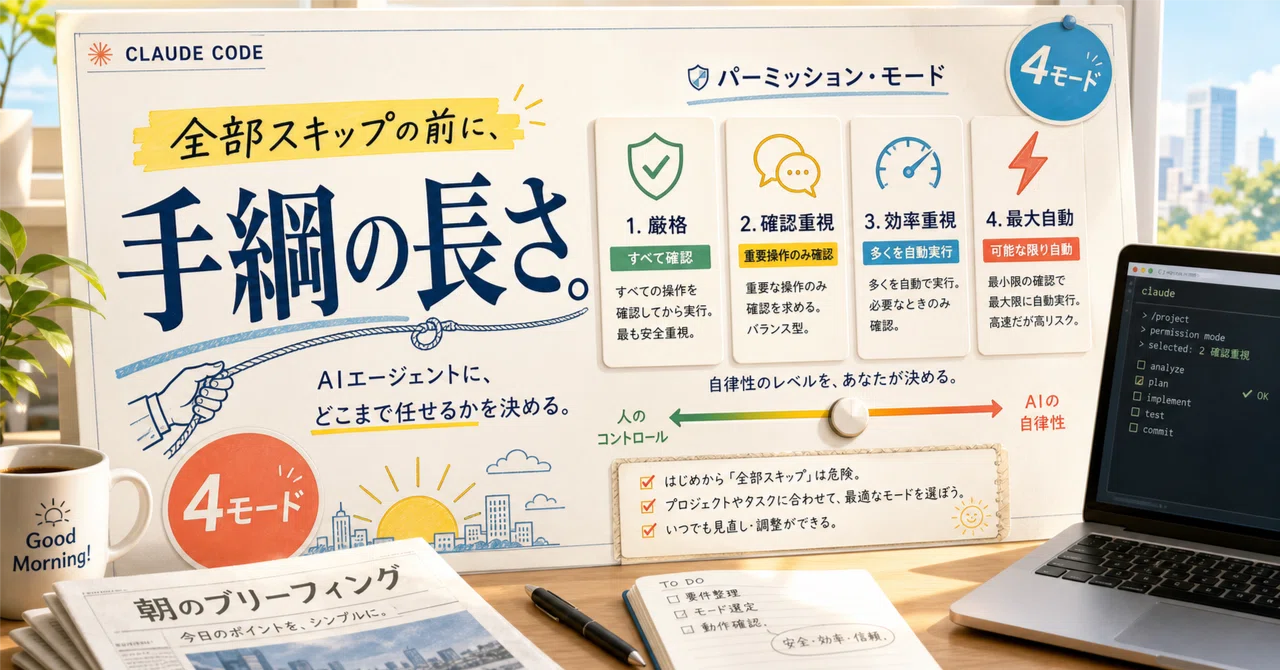
AIに“どこまで勝手にやらせるか”設定を、初心者向けに整理

「AIにコードを書かせていると、毎回『このファイル編集していい?』『このコマンド実行していい?』と聞かれる。だるくなって、全部スキップする設定にしたら急に怖くなった」——今週、こういう声がエンジニア界隈で一気に増えました。背景には、Claude Codeのような“手を動かすAI”をどこまで自動で走らせるか、という共通の悩みがあります。
そして時を同じくして、アリババがClaude Codeを社内で禁止した、ゲームエンジンGodotがAI生成コードの受け入れを原則やめた、というニュースも流れました。一見バラバラですが、根っこは「AIに任せる範囲をどう線引きするか」という同じ問いです。そこで今回は、Claude Codeの「権限モード」とは何かを、専門用語をそのつど補いながら整理します。プログラミングをしない方でも、「AIエージェントに仕事を任せるときの発想」として読める内容にしています。
そもそも「Claude Code」と「権限」とは何か
Claude Codeは、Anthropicが提供する“ターミナル(黒い画面)で動くAIエージェント”です。ChatGPTのようにチャットで答えるだけでなく、実際にファイルを書き換えたり、パソコン上でコマンドを実行したりして作業を進めます。つまり「答える」だけでなく「手を動かす」のが特徴です。
ここで問題になるのが権限(permission)です。ファイルを消す、外部にデータを送る、といった操作は、間違えれば取り返しがつきません。そこでClaude Codeは、危なそうな操作の前に「これ、やっていい?」と人間に確認を取ります。この確認の“強さ”を切り替えるのが「権限モード」です。AIにどこまで勝手にやらせるかのダイヤルだと思ってください。
権限モードでまず押さえる4つと、補足の2つ
Claude Codeの権限モードは、まず次の4つを押さえると理解しやすいです(呼び方や細かい挙動はバージョンで変わるため、実際の画面表示で確認してください)。
default(標準):ファイルの書き換えやコマンド実行など、影響のある操作のたびに確認を取る。いちばん安全で、初めての人向け。
plan(プラン):まず「やることのプラン」だけをAIに考えさせ、コードやファイルには一切手を触れさせないモード。「何をするつもりか」を先に読んでから、実行に移れる。方針を固めたいときに便利。
acceptEdits(編集は自動承認):ファイルの編集については毎回確認せず自動でOKにする。ただしコマンド実行など踏み込んだ操作は確認する。「作業のテンポは上げたいが、外に影響する操作だけは止めたい」人向けの中間モード。
bypassPermissions(確認を飛ばす):確認をすべてスキップして、AIが最後まで自走する。CLIでは--dangerously-skip-permissions(=“危険なので確認を飛ばす”という名前のフラグ)として知られています。名前のとおり、Anthropic自身が「危険」と明示している設定です。
公式ドキュメント上は、このほかにauto(安全確認を背景で行いながら自動承認する研究プレビュー)と、dontAsk(事前に許可したもの以外は自動で拒否する)もあります。初心者が最初に選ぶ軸としては、上の4つを「安全 ⇔ 速さ」の目盛りとして見ると分かりやすい、という整理です。
出典(一次情報):Claude Code 公式ドキュメント(権限) / 設定値の詳細はsettings ページ
参考(コミュニティ解説):Claude Code 権限モード完全ガイド【2026】(Zenn・7/4)(freshness: breaking。個人ブログのため一次ドキュメントと併読を推奨)
なぜ今週これが話題なのか──3つの出来事がつながっている
つながり1:「全部スキップ」を意味も分からず使う人が増えた
今週、Zennで「--dangerously-skip-permissionsを付ければ全部聞かれなくなる、をXで見てコピペしていたが、実はいちばん危険なモードだった」という趣旨の記事が伸びました。確認を飛ばすと、AIが環境の境界を見誤って想定外の操作をするリスクが上がります。実際「消したはずのフォルダをAIが『修復しました』と勝手に戻してくる」といった、AIが“作業環境の外側”を認識できないことに起因するトラブル報告も同じ週に複数出ています。
出典:Claude Code 権限モード完全ガイド(Zenn・7/4) / 消したはずのフォルダをAIが「修復しました」と直してくる(Zenn・7/4)(freshness: breaking)
つながり2:アリババがClaude Codeを社内で「高リスク」認定
アリババが従業員に対しClaude Codeの利用を禁止し、社内ツール「Qoder」に切り替えるよう指示した、と報じられました(施行は7月10日とされる)。背景には、Anthropicが3月に導入した「不正な再販や蒸留(AIの出力で競合モデルを学習させる行為)を防ぐための利用者識別のしくみ」があり、これをアリババがセキュリティ上のリスクと判断した、という報道です。Anthropicは「より強力な保護策を用意し、この機能は取り除く方針」とコメントしています。
出典:Alibaba reportedly bans employees from using Claude Code(TechCrunch・7/4)(freshness: breaking。報道ベースで、両社の正式発表全文は未確認)
つながり3:Godotが「AI生成コードは原則禁止」へ
人気のゲームエンジンGodotが、AIで生成したコードのプルリクエスト(=外部からの修正提案)を原則受け付けない方針を打ち出しました。理由は「AI生成の提案が急増し、レビューする人間の負担が限界に達した」こと。人同士のやりとりでもAI生成の文章を使うことを禁じるとしています。
出典:ゲームエンジン「Godot」AI生成コードを原則禁止へ(ITmedia・7/3)(freshness: breaking)
この3つは、立場こそ違えど「AIの自走をどこで止めるか/どこまで信じるか」という同じ問題の別々の答えです。個人開発者は権限モードで、大企業は利用禁止で、OSSコミュニティは受け入れ制限で線を引いている——そう読むと、いま起きていることが一本につながります。
実務で「どのモードを選ぶか」の考え方
プログラミングをするか否かに関わらず、AIエージェントに仕事を任せるときの目安として使えます。
慣れるまでは default:最初は面倒でも、AIが何をしようとしているか一つずつ見る。ここで「AIはどこで判断を誤るか」の勘所が身につきます。
方針を固めたいときは plan:いきなり作業させず、「何をやるつもりか」を先に読む。手戻りが減ります。
テンポを上げたいときは acceptEdits:編集は任せ、外部影響のある操作だけ握る。安全と速度の“ちょうどいい真ん中”。
bypass(全スキップ)は原則使わない:使うなら、壊れても困らない隔離環境(サンドボックス)の中だけ。本番のデータやファイルがある場所では避ける、が鉄則です。
要は「AIを信じる/信じない」の二択ではなく、操作の種類ごとに、人間が握る手綱の長さを変えるという発想です。これはClaude Codeに限らず、これからあらゆるAIエージェントを使ううえで効いてきます。
今日の解説を一言でいうと
Claude Codeの権限モードは、AIに“勝手にやらせる範囲”を決めるダイヤルです。まずはdefault / plan / acceptEdits / bypassPermissionsの違いを押さえ、必要ならautoやdontAskも確認する。今週のアリババ禁止やGodotの受け入れ制限も、規模と立場は違えど「AIの自走をどこで止めるか」という同じ問いへの答え——だから、まず自分の手元で“握る範囲”を決めておくことが、これからのAI活用の基本になります。
明日以降に見るべきポイント
Anthropicがアリババの指摘した「利用者識別のしくみ」を実際に取り除くか、どう説明するか
各社が「AI生成コードの受け入れ基準」をどう明文化していくか(GodotがOSS全体の先例になるか)
権限モードのUIや呼称が次のアップデートで変わるか(実際に触る際は毎回、公式ドキュメントと画面表示で最新の挙動を確認する)
あわせて読む
手を動かすAI『Claude Code』超入門──スキル・エージェントまで、初心者向けに全部まとめた(そもそもClaude Codeって何?という方はこちらから。今日の話の前提になります)
いまさら聞けない「MCP」とは何か──AIが社外のツールやデータにつながる“共通の差し込み口”(AIエージェントに外部の権限を渡す、という点で今日のテーマと地続きです)
※日々の生成AIの動きは、毎朝のニュース便でも短く追いかけています。平日はそちらもどうぞ。
ここまで読んでいただきありがとうございます。「権限モードの話、そういえば曖昧なまま使ってた」という方の整理になっていたら嬉しいです。参考になったら、スキで教えてください(次にどのツールを解説するかの参考にします)。
「これも“いまさら聞けない”枠で解説してほしい」というテーマがあれば、ぜひコメントで教えてください。
