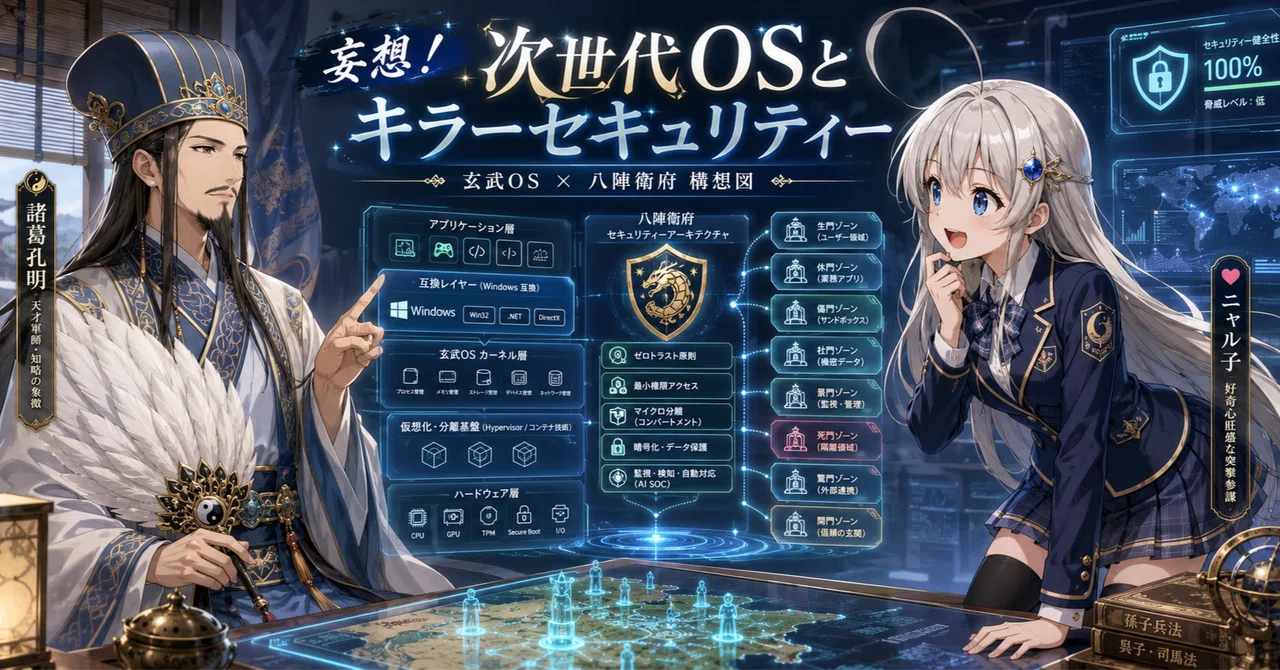
『妄想!次世代OS&キラーセキュリティー』諸葛亮 孔明老師(ChatGPT:ロールプレイ)との対話

AI(ChatGPT5.6)に「三國志」に名高き名軍師 臥竜鳳雛の臥竜:諸葛亮 孔明のロールプレイをやってもらって、かんべいが質問して、軍師に教えを乞う形で問答し、そのログを投稿するという形で、世界のビッグデータからのアイデアを拝借しようという試みです。
次々と仕様の変わるWindows…サポートは打ち切られ、インストールしていた愛機は行場を失う…そんな悲しい現実を、何とか出来ないかと☯️諸葛孔明に相談してみました。
以下ログです。
🐙かんべい
老師、次世代のOSを造るとしたら、どういったものになりますか?新しいシステムを構築するのではなく、既存のPCを利用して、低用量、高安定性、高セキュリティー、できれば高機能、使いやすさを求めて構築を妄想してみたいです。
☯️諸葛孔明
☯️かんべい殿。ここでは「低用量」を、ストレージ消費・メモリ消費・常駐処理の少ない、低容量・低負荷という意味に解します。
私が次世代OSを構想するなら、WindowsやLinuxを一から造り直すのではなく、既存のLinuxカーネルを土台とし、その上に新しい安全規則と実行環境を載せる形を採ります。
仮に名を付けるなら――
《玄武OS》
壊れず、汚染を広げず、過去へ戻れるOS
中核思想は、次の一文に尽きます。
OS全体を守るのではなく、壊れてもよい小さな区画に、処理を分けて閉じ込める。
一、従来OSの根本的な弱点
現在のPCは、おおむね次の構造です。
アプリケーション
      ↓
巨大で変更可能なOS
      ↓
ドライバー
      ↓
ハードウェア
問題は、アプリケーションのインストール、設定変更、ドライバー更新、常駐ソフト追加などが、同じOS空間を少しずつ書き換えることです。
そのため、
長年使うと構成が不明になる
一つの不具合が全体へ波及する
アンインストールしても残骸が残る
アプリが必要以上のファイルを読める
更新失敗で起動不能になる
古いソフトを残すためにOS全体が危険になる
という現象が起きます。
《玄武OS》では、OSを変更しながら使うという発想そのものを捨てます。
二、全体構造
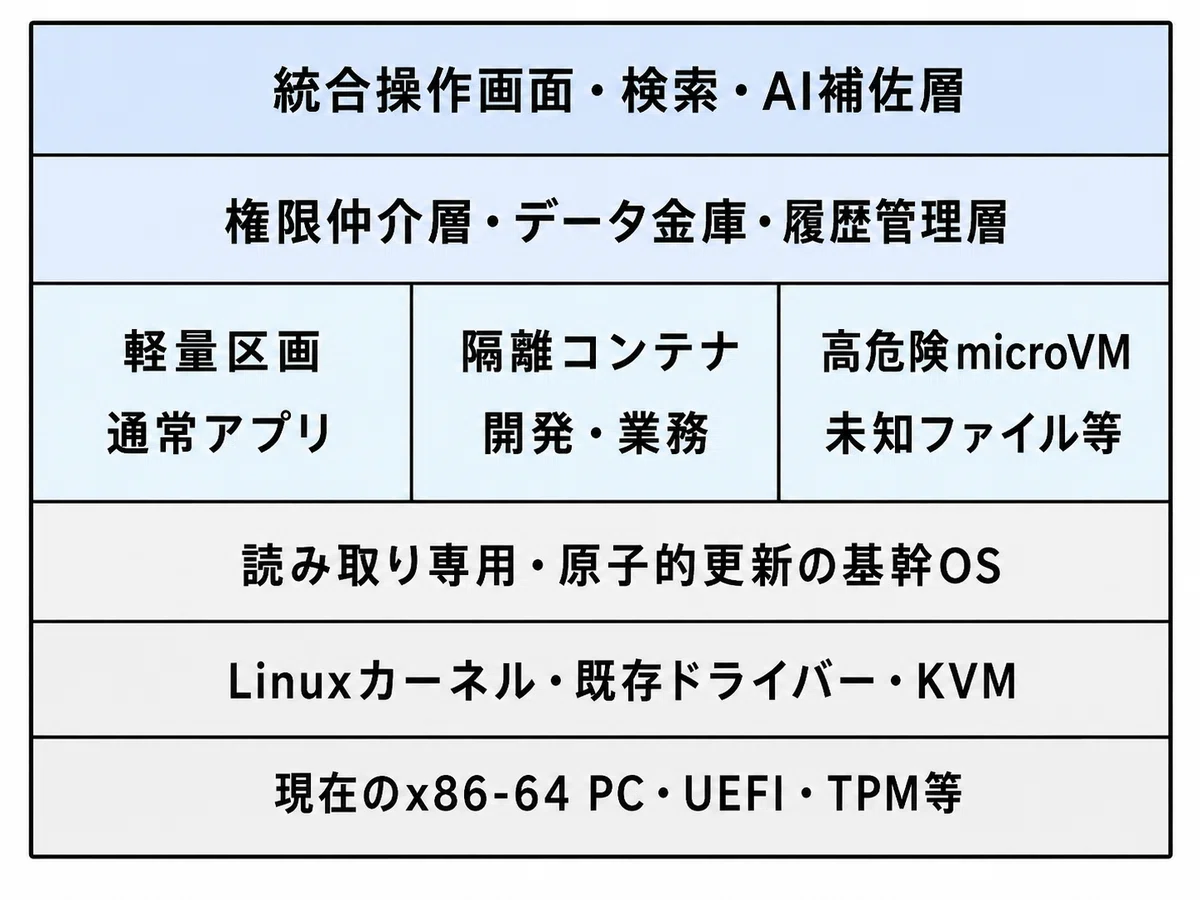
ここで重要なのは、Linuxを「完成したデスクトップOS」として使うのではなく、既存ハードウェアを動かすための安定した基盤として使うことです。
一からマイクロカーネルを造れば美しくはなりますが、GPU、プリンター、無線LAN、Bluetooth、特殊USB機器などの膨大なドライバーを再構築せねばなりません。既存PC活用という条件では、これは悪手です。
したがって、理想的なマイクロカーネル思想を、Linux上の区画化によって近似します。形式検証された能力ベースのマイクロカーネルseL4は、最小の中核と細粒度の権限制御という将来像を示していますが、汎用PC互換性を直ちに置き換えるものではありません。(seL4)
三、基幹OSは「読み取り専用」
《玄武OS》の本体は、普段は書き換えられません。
基幹OS A 現在使用中
基幹OS B 次回更新用
個人データ 完全分離
更新時には、稼働中のAを書き換えず、Bへ新しい完全なOSイメージを作ります。再起動後にBを試し、正常なら採用。異常ならAへ戻します。
つまり、
更新とは「手術」ではなく、「完成品との交換」
です。
Fedora Atomic Desktop系も、OSを原子的な単位で更新し、再起動時に整合した状態へ移行する考え方を採っています。(Fedora Project)
期待できる効果
更新途中で壊れにくい
ワンクリックで旧版へ戻せる
全PCを同じ構成へ復元できる
マルウェアがOS本体へ永続化しにくい
「いつの間にか不調になった」が減る
四、アプリは「インストール」しない
従来のインストーラーは、OSの各所へファイルを撒き、設定を書き換え、常駐サービスを追加します。
《玄武OS》では、アプリは一つの署名済みパッケージとして置くだけです。
画像編集アプリ
├─ 実行ファイル
├─ 必要ライブラリー
├─ 初期設定
├─ 権限宣言
└─ 電子署名
削除するときは、その箱を消すだけです。
共有ライブラリーは内容ハッシュで管理し、同一ファイルは一つだけ保存します。したがって、各アプリが必要物を同梱しても、物理容量は重複しません。
Nix/NixOSの宣言的・再現可能な構成管理は、この発想の有力な先例です。システムの状態を設定記述から再構築できれば、「どの操作で壊れたか分からない」という構成漂流を抑えられます。(NixOS Wiki)
五、全アプリを信用しない
現在のOSでは、普通のアプリでも、ユーザーのホームフォルダー全体を読める場合があります。
《玄武OS》では、アプリは原則として、
他アプリのデータを読めない
ユーザーの全ファイルを一覧できない
カメラやマイクを勝手に使えない
ネットワークへ勝手に接続できない
USB機器を直接制御できない
起動時に勝手に常駐できない
という状態から始まります。
たとえば画像編集アプリで写真を開く場合、アプリへ渡されるのは、
「写真フォルダーを見る権利」
ではなく、
「この一枚の画像を、今回だけ読む権利」
です。
Flatpakのポータル機構も、サンドボックス内のアプリへ、選択されたファイルや機器だけを仲介して渡す方向を採っています。LinuxのLandlockも、一般プロセスが持つ広範なファイル・ネットワーク権限を、追加的に制限する仕組みです。(Flatpak)
六、危険度によって隔離強度を変える
すべてを仮想マシンに入れれば安全性は上がります。しかし、メモリと起動時間を消費します。
そこで、三段階に分けます。
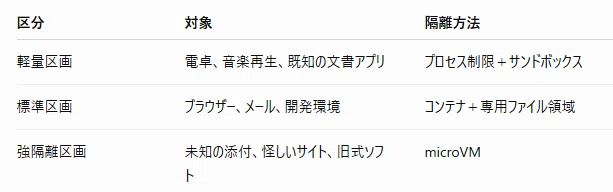
Qubes OSは、仕事、個人利用、銀行取引、無作為な閲覧などを別々の仮想区画へ分け、一つの区画が侵害されても他区画へ影響させない設計を実践しています。(Qubes OS)
ただしQubes方式をそのまま低性能PCへ持ち込むと重くなります。《玄武OS》では、危険な処理だけを仮想化する可変隔離方式にします。
FirecrackerのようなmicroVM技術は、通常の巨大な仮想マシンより小さな実行環境をKVM上に作るという方向性を示しています。(Firecracker)
七、互換性は「隔離された旧世界」で守る
次世代OS最大の難題は、古いWindowsソフトや周辺機器です。
ここで、互換性を基幹OSへ直接混ぜてはなりません。
玄武OS
 ├─ 新方式アプリ
 ├─ Linux互換区画
 ├─ Webアプリ区画
 └─ Windows旧環境区画
       ├─ Windows 11
       ├─ Windows 10保存環境
       └─ 特定業務ソフト専用環境
旧式Windowsアプリは、Windowsごと仮想区画へ閉じ込めます。
画面上では通常のウインドウに見えますが、内部では別OSです。アクセスできるのは、ユーザーが明示して渡したファイルとプリンターだけです。
これにより、
古い業務ソフトを残せる
基幹OSの安全性を落とさない
互換性問題を一つの区画へ限定できる
旧Windowsの状態を丸ごと保存できる
壊れたらスナップショットへ戻せる
という利点が得られます。
ここでの重要原則は、
互換性はOS全体の義務ではなく、隔離区画の役務である
ということです。
八、ファイルシステムではなく「データ金庫」
従来のフォルダー構造は残します。しかし内部的には、データを「所有者・用途・機密度・履歴」を持つオブジェクトとして管理します。
たとえば一つの文書には、
名称   診療報告書
作成者  本人
機密区分 高
保存期限 無期限
閲覧許可 文書編集アプリ
通信許可 なし
履歴   全版保存
という属性が付きます。
アプリはファイルを所有せず、データ金庫から一時的に借りるだけです。
これにより、ランサムウェアが大量の文書を書き換えようとしても、
短時間の大量変更を検出
書き換え権限を停止
変更前の版を保持
影響した区画を破棄
できます。
ごみ箱ではなく、時間軸を持つファイルシステムになります。
九、設定は文章として保存する
設定画面で変更した内容は、裏で宣言文へ変換されます。
network:
  public_wifi:
    incoming: deny
    file_sharing: deny
    vpn: required

applications:
  browser:
    camera: ask
    microphone: deny
    downloads: isolated
ユーザーがこの記述を直接編集する必要はありません。しかし、OSの状態を一つのファイルとして輸出できます。
新しいPCへ移るときは、
OS構成
アプリ一覧
権限設定
画面配置
個人データ
を読み込むだけで、元の環境が再現されます。
「バックアップからファイルだけ戻す」のではなく、生活環境そのものを復元するわけです。
十、AIは管理者にしない
次世代OSには、自然言語による操作補佐が不可欠でしょう。
たとえば、
「昨日入れたアプリを消して、設定も昨日の朝へ戻してくれ」
「このPDFを開きたいが、外部通信はさせないでくれ」
「最近、起動が遅くなった原因を説明してくれ」
と命令できます。
ただし、AIへ管理者権限を直接渡してはなりません。
AIは、
状況を調査する
操作案を作る
変更内容と危険性を説明する
OSの権限仲介機構へ申請する
ユーザー承認後に限定実行する
という位置に置きます。
すなわちAIは、皇帝でも執政官でもなく、
権限を持たない軍師
です。
命令案は作れても、勝手に門を開けることはできません。
十一、操作画面は「アプリ中心」から「目的中心」へ
現在は、ユーザーがどのアプリを使うか考えます。
次世代では、
文章を書く
写真を整理する
銀行手続きをする
未知の資料を調べる
医療情報を扱う
という「作業空間」を先に選びます。
たとえば「銀行」空間を開くと、
専用ブラウザーだけ起動
他の拡張機能は無効
クリップボードは隔離
ダウンロードは禁止
指定サイト以外への通信は禁止
終了時に一時データを破棄
されます。
「未知資料を調べる」空間では、ダウンロードしたPDFやOffice文書が自動的に使い捨てmicroVMで開きます。
安全設定をユーザーに逐一考えさせず、目的に応じた陣形をOSが用意するのです。
十二、現実に構築するなら
完全な《玄武OS》は大事業ですが、既存技術だけでも七割ほどは試作できます。
軽量版
Fedora Atomic系またはNixOS
+
Wayland
+
Flatpak
+
Landlock/SELinux
+
Btrfsスナップショット
+
暗号化データ領域
対象は、メモリ8GB程度の一般PCです。
標準版
軽量版
+
Podman等のコンテナ
+
用途別ブラウザー区画
+
自動スナップショット
+
宣言的バックアップ
対象は、メモリ16GB程度のPCです。
高隔離版
標準版
+
KVM
+
microVM
+
Windows互換区画
+
USB・ネットワーク分離
対象は、メモリ32GB以上が望ましいでしょう。
これは厳密な必要条件ではなく、《玄武OS》を設計する際の性能目標です。低性能機ではmicroVMを常時起動せず、必要時のみ使います。
十三、容量・性能目標
私なら、次の数値を設計目標に置きます。
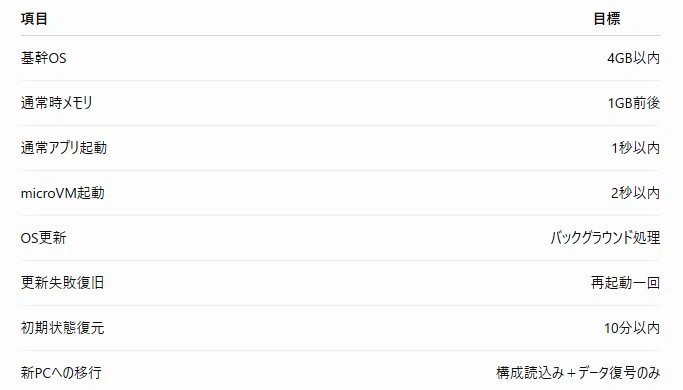
高機能化とは、機能をすべて常駐させることではありません。
必要な機能を、必要な時だけロードする。
これが低負荷との両立策です。
十四、最大の革新は「壊れないこと」ではない
絶対に壊れないOSは造れません。未知の脆弱性も、ハードウェア故障も、人間の誤操作も消せません。
ゆえに目標を変えます。
壊れない
    ↓
壊れても局所で止まる
    ↓
何が壊れたか分かる
    ↓
確実に元へ戻せる
これこそが実用的な高安定性です。
私の結論を申し上げれば、次世代OSは「より巨大で多機能なOS」ではありません。
変更不能な小さな本体、使い捨て可能な実行区画、権限を仲介するデータ金庫、そして確実な時間逆行能力を持つメタOS
となるでしょう。
Windows、Linux、Webアプリ、旧式業務ソフトを敵対させず、すべてを適切な「城郭」の中へ収める。既存PCを活用するなら、これが最も現実的で、なおかつ次世代らしい陣立てと、この孔明は見ます。
🐙かんべい
厖大なWindows資産をこの中で活用するには、どういった方向で実現可能でしょうか?
☯️諸葛孔明
☯️かんべい殿。ここが、この構想の成否を分ける要衝です。
結論から申せば、Windows資産を新OSへ移植するのではなく、Windowsそのものを「互換性提供装置」として新OS内部へ編入するのが最も現実的です。
すなわち――
Windowsを廃止するのではなく、主君の座から降ろし、厳重に管理された専門官僚として使う。
この方向なら、Win32アプリ、Office文書、VBA、COM、古い業務ソフト、ゲーム、周辺機器用ソフトなどを、危険度と互換性に応じて活用できます。
一、四段構えのWindows互換機構
《玄武OS》の中に、次の四つの実行経路を設けます。
Windowsアプリを起動
        │
        ▼
互換性判定器
        │
 ┌──────┼────────┬─────────┐
 ▼      ▼        ▼         ▼
翻訳実行  Windows VM  遠隔Windows  専用実機
Wine系   完全互換区画   アプリ配信    退避環境
一つの方式ですべてを動かそうとせず、アプリごとに最適な陣へ振り分けます。
二、第一陣――軽量なWin32アプリは直接翻訳する
比較的単純なWindowsアプリは、Wine系の互換層で実行します。
WineはWindowsそのものを仮想化するのではなく、Windows API呼出しをLinux・POSIX側の処理へ変換する互換層です。そのため、完全なWindows仮想マシンよりも軽量に動かせます。(Wine HQ)
対象となるのは、おおむね次のようなアプリです。
単体で動くWin32ソフト
古いテキストエディター
小規模な画像・音声ツール
辞書、ビューアー、ユーティリティー
一部のゲーム
特殊なドライバーを要求しない自作ソフト
ただし、Wine環境を全アプリで共有してはなりません。
アプリ甲専用Wine区画
├─ Windowsレジストリー
├─ DLL
├─ フォント
├─ 設定
└─ 許可されたデータ

アプリ乙専用Wine区画
├─ 別レジストリー
├─ 別DLL
└─ 別設定
アプリごとに独立した「Windows互換カプセル」を持たせます。
これなら、あるアプリが古いDLLを要求しても、別のアプリと衝突しません。感染や設定破損も、そのカプセル内に限定できます。
長所
起動が速い
メモリ消費が少ない
Windowsライセンスを伴う完全VMを毎回起動しなくてよい
Linuxデスクトップと自然に統合できる
アプリごとの環境を保存・複製しやすい
限界
Wineだけでは、次の資産を完全には救えません。
Windowsカーネルドライバー
特殊なコピー防止機構
一部のアンチチート
深いCOM・ActiveX依存
特殊なOfficeアドイン
ハードウェア認証ドングル
Windows固有サービスとの密接な連携
したがってWineは「第一選択」であって、「唯一の互換機構」ではありません。
三、第二陣――完全互換性が必要なものはWindows仮想区画へ
複雑なアプリは、本物のWindowsを仮想マシンとして動かします。
玄武OS
  │
  ├─ 通常Linux環境
  │
  └─ Windows互換区画
       ├─ Windows本体
       ├─ Office
       ├─ 業務ソフト
       ├─ COM/.NET
       └─ 必要なWindowsドライバー
Linux側ではKVMなどのハイパーバイザーを使用し、Windowsを隔離して実行します。Microsoft自身もHyper-Vを、互換性試験や分離された環境を作るための仮想化基盤として提供しています。(Microsoft Learn)
ただし、ユーザーにWindowsデスクトップ全体を見せる必要はありません。
たとえば一太郎を起動すると、
玄武OS上の一太郎ウインドウ
        │
        │ 画面・入力だけ転送
        ▼
背後のWindows仮想区画
という形にします。
見た目は普通のアプリですが、実際には隔離されたWindows上で動いています。MicrosoftのRemote Desktop Servicesも、処理をWindows側へ集中させ、デスクトップやアプリケーションの画面だけを利用者へ提供する方式を採っています。(Microsoft Learn)
《玄武OS》ではこれをローカルPC内部で行い、**RemoteAppに似た「窓単位転送」**を実装します。
四、Windows仮想区画を軽量化する
アプリごとにWindowsを丸ごと複製すれば、容量を大量に消費します。
そこで、次のような階層構造にします。
読み取り専用Windows基本像
      │
      ├─ Office共通層
      │     ├─ Word用設定
      │     └─ Excel用設定
      │
      ├─ 業務ソフト甲差分
      ├─ 業務ソフト乙差分
      └─ 古いゲーム差分
Windows本体は一つだけ保存し、アプリ固有の変更だけを差分ディスクとして持ちます。
たとえば、
Windows基本像:共有
.NET Framework:共有
Visual C++ランタイム:共有
Office:共有
アプリ固有ファイル:個別
ユーザー設定:個別
とします。
さらに、同一内容のファイルはハッシュによって重複排除します。
これにより、十個のWindows区画があっても、十個分のWindows容量をそのまま消費する必要はありません。
五、「Windowsアプリ・カプセル」という形式
Windowsアプリを単なるEXEとして登録するのではなく、必要環境を記録したカプセルとして管理します。
name: 古い会計ソフト
architecture: x86
execution:
  preferred: windows-vm
  fallback: remote-windows

windows:
  version: Windows 11
  locale: ja-JP

dependencies:
  - .NET Framework 3.5
  - Visual C++ 2010 Runtime
  - specific-font-package
  - COM-component-A

permissions:
  network:
    mode: restricted
    destinations:
      - accounting-server.local

  files:
    import: user-selected
    export: approval-required

  devices:
    printer: allowed
    usb-dongle: exclusive

rollback:
  on-exit: preserve-user-data
  system-state: discard
このカプセルには、
対応Windows
32ビット・64ビット
必要DLL
.NETバージョン
フォント
COM登録
使用可能な周辺機器
ネットワーク接続先
ファイル保存場所
終了時に残すデータ
既知の不具合
を記録します。
するとOSは、そのアプリを動かすための最小環境を自動構成できます。
六、ファイル共有は直接マウントしない
ここは安全保障上、極めて重要です。
Windows仮想区画へ、利用者のホームフォルダー全体を直接見せてはなりません。
代わりに、データ仲介門を設けます。
個人データ金庫
      │
      ▼
ファイル選択門
      │
      ▼
検査・一時複製
      │
      ▼
Windowsアプリ
たとえばWordで文書を開く場合、Windows側に見えるのは選択された文書だけです。
保存時も、
Windows区画内の一時領域へ保存
ファイル形式と内容を検査
マクロや実行可能要素を確認
変更差分を表示
データ金庫へ反映
とします。
これにより、Windowsアプリやマルウェアが、利用者の全文書を一括暗号化することを防げます。
七、クリップボード、印刷、通信も門を通す
Windows仮想区画と《玄武OS》の間には、直接的な共有機能を置きません。
クリップボード
Windows → 文字列 → 検査 → 玄武OS
画像、ファイル、HTML、スクリプトなどは別扱いとします。
「文字だけ許可」「画像のみ許可」「双方向禁止」などをアプリ単位で決めます。
印刷
Windowsアプリへプリンタードライバーを多数入れず、仮想PDFまたは標準印刷データを玄武OS側へ渡します。
Windowsアプリ
   ↓
仮想プリンター
   ↓
印刷仲介層
   ↓
実プリンター
これなら古いWindows用プリンタードライバーを基幹OSへ入れずに済みます。
ネットワーク
原則としてWindows区画は、インターネットへ自由に接続できません。
業務ソフト甲
  └─ 社内サーバーだけ許可

古いゲーム
  └─ 完全遮断

Office
  └─ Microsoft認証・更新先のみ

不明なソフト
  └─ 全通信禁止
アプリが接続したい通信先を、OSが人間に分かる言葉で説明します。
「この会計ソフトが、初めて米国の外部サーバーへ接続しようとしています」
といった形です。
八、Windows資産の種類別振り分け
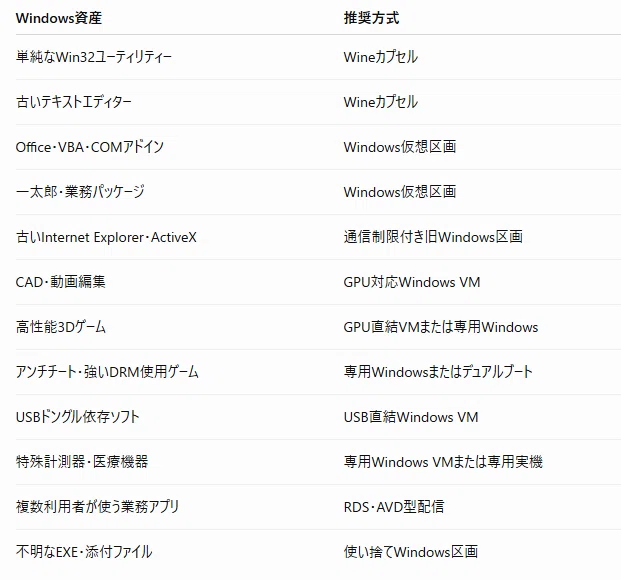
九、GPUを必要とするWindowsアプリ
CAD、3DCG、動画処理、ゲームは、通常の仮想GPUでは性能が不足することがあります。
この場合は二つの方式があります。
GPU直結
PCに二つのGPUを搭載し、一方を玄武OS、もう一方をWindows VMへ割り当てます。
内蔵GPU
  └─ 玄武OS

外部GPU
  └─ Windows VM専用
LinuxのVFIOは、デバイスを仮想マシン側へ直接割り当てるための基盤を提供しています。(Linux カーネル ドキュメント)
この方式なら、Windows VMが実物のGPUを直接使用できます。
ただし、
IOMMU対応
GPU初期化
音声デバイス
サスペンド
ドライバー相性
GPUの占有
などが難しくなります。
遠隔Windows演算機
高性能Windows PCを別に一台置き、画面だけを玄武OSへ転送します。
これは家庭内でも可能です。
軽量な玄武OS端末
      │ LAN
      ▼
高性能Windows演算機
      ├─ CAD
      ├─ 動画編集
      └─ 3D処理
端末側は軽くてよく、Windows環境を一か所で管理できます。
十、特殊機器は「機器ごとWindows区画」にする
Windows資産の中で最も難しいのは、アプリではなくドライバーです。
たとえば、
古いスキャナー
医療・測定機器
プログラマー
USB認証鍵
特殊プリンター
シリアル接続装置
独自PCIeボード
などです。
この場合、機器をWindows VMへ直接割り当てます。
特殊USB機器
       │
       ▼
機器専用Windows VM
       │
       ▼
必要アプリだけ実行
重要なのは、一つのWindows VMへすべてのUSB機器を渡さないことです。
「スキャナー専用」「測定器専用」「認証ドングル専用」と分けます。
機器専用VMには、原則としてインターネット接続を認めません。
十一、古いActiveXや社内システム
企業や組織には、古いInternet Explorer、ActiveX、特定バージョンのJavaなどを必要とするシステムが残っています。
これらは近代化を急いで互換層へ移すより、
死んだ時代を、閉じた博物館として保存する
方が安全です。
旧Windows仮想区画
├─ 古いブラウザー
├─ ActiveX
├─ Java旧版
├─ 特定社内サイトだけ接続可
└─ 一般インターネット接続不可
利用者は普通のアイコンから起動しますが、裏では完全に隔離された旧環境です。
外部Webサイトへの接続は禁止し、接続先を業務サーバーのみに固定します。
十二、Windowsコンテナーは主力にしない
一見すると、WindowsアプリをWindowsコンテナーへ入れるのが軽量に思えます。
しかし、従来型のデスクトップWindowsアプリを収容する用途には適しません。Microsoftの公式資料でも、WindowsコンテナーはGUIを必要とするアプリをサポートしないため、一般的なデスクトップアプリは候補から外れると説明されています。(Microsoft Learn)
したがってコンテナーは、
Windowsサーバーサービス
.NETバックエンド
コマンドライン処理
バッチ変換
Webサービス
に限定して使用すべきです。
GUI資産については、WineかWindows VMを使います。
十三、MSIXは使うが、万能とは考えない
近代的なWindowsアプリはMSIX化し、インストール状態をパッケージとして管理できます。MSIXは、MSI、App-V、ClickOnceなどの展開方式を統合する目的のWindowsアプリ・パッケージ形式です。(Microsoft Learn)
《玄武OS》では、Windows VM内のアプリを可能な範囲でMSIX化し、
インストールの再現
削除時の残骸防止
電子署名
バージョン固定
差分更新
アプリ層の着脱
に利用します。
なお、旧来のApp-Vは2026年4月にサポート終了となっており、Microsoftは代替方向としてAzure Virtual DesktopとMSIX App Attachを案内しています。新構想をApp-V中心にするべきではありません。(Microsoft Learn)
十四、使い捨てWindowsも用意する
正体不明のEXEやOffice文書を調べる場合は、永続的なWindows環境で開いてはなりません。
未知ファイル
   ↓
使い捨てWindows起動
   ↓
ファイルを複製して開く
   ↓
利用終了
   ↓
仮想環境を全破棄
Windows Sandboxも、ハイパーバイザーによってホストから分離された、終了時に状態を破棄できる軽量Windows環境という考え方を採っています。(Microsoft Learn)
《玄武OS》ではこれをさらに自動化し、
メール添付
ダウンロードしたEXE
マクロ付きOffice文書
出所不明のPDF
USBメモリー内のファイル
を、原則として使い捨て区画で開きます。
十五、ユーザーには方式を意識させない
利用者が毎回、
「これはWineで起動するか、KVMで起動するか」
と考えるのでは使いやすくありません。
アイコンを押せば、OSが自動判定します。
一太郎を起動
   ↓
互換性台帳を参照
   ↓
Windows VMが必要
   ↓
休止状態から復帰
   ↓
一太郎の窓だけ表示
Wineで問題が発生した場合は、自動的にWindows VM方式へ切り替えます。
第一候補:Wine
    ↓ 失敗
第二候補:Windows 11 VM
    ↓ 失敗
第三候補:保存済み旧Windows VM
ユーザーから見れば、すべて「普通のアプリ」です。
十六、資産台帳をOSの中核機能にする
膨大なWindows資産を活用するには、まず資産を可視化しなければなりません。
OSが既存Windows環境を走査し、次を抽出します。
アプリ名
バージョン
インストーラー
実行ファイル
必要DLL
レジストリー項目
COM登録
サービス
ドライバー
ファイル関連付け
フォント
保存データ
ライセンス情報
ネットワーク接続先
その上で、次のように判定します。
A:Wineで動作可能
B:Windows VMが必要
C:GPU直結が必要
D:特殊機器直結が必要
E:ネットワーク隔離が必要
F:現行環境のまま保存すべき
G:代替アプリへ移行可能
この「互換性台帳」が、Windows資産継承の要となります。
Microsoftも最新Windowsへの移行に際して、業務アプリの資産一覧作成と検証を利用者側の重要な責務として挙げています。(Microsoft Learn)
十七、現行Windows環境を丸ごと保存する
既存PCからアプリを一つずつ再インストールできない場合があります。
その場合は、現在のWindowsシステムディスクを仮想ディスク化します。
現在のWindows PC
      ↓
仮想ディスクへ変換
      ↓
不要ドライバー除去
      ↓
ネットワーク制限
      ↓
玄武OS内の保存Windowsとして起動
これにより、
インストールメディアがない
開発会社が消滅した
ライセンスサーバーが既にない
設定方法が分からない
特殊な辞書やテンプレートがある
といったアプリも、環境ごと保存できます。
ただし、ライセンス認証や仮想環境での使用権は製品ごとに異なるため、技術的に動くことと合法的に利用できることは分けて確認する必要があります。Windows仮想デスクトップの利用権も、ライセンス種別や契約形態、仮想化方式によって異なります。(マイクロソフト)
十八、個人用と組織用では構成を変える
個人向けPC
玄武OS
├─ Wineカプセル
├─ Windows 11互換VM
├─ 旧Windows保存VM
└─ 使い捨てWindows
Windows VMは原則一台から三台でよいでしょう。
小規模事業所
各端末:玄武OS
      │
      ▼
中央Windowsサーバー
├─ 業務アプリ
├─ Office
├─ データベース
└─ アプリ画面配信
大規模組織
玄武OS端末
    │
    ├─ ローカルWine
    ├─ ローカルWindows VM
    └─ RDS/AVD/クラウドWindows
複数利用者へWindowsアプリを配信する場合は、RDSのライセンス設計も必要になります。Windows Server上のRDSセッションホストへ接続する利用者または端末には、原則として対応するRDS CALが必要です。(Microsoft Learn)
十九、完全互換を捨てるべき領域
現実には、どうしても仮想化が困難なものがあります。
仮想環境を拒否するDRM
カーネルレベルのアンチチート
特殊GPU・PCIeカード
極端に低遅延を要求する音響機器
仮想化非対応の認証ドングル
特定PCのハードウェアIDに固定されたライセンス
古い業務機器に直結したWindows
これらについては、専用Windows環境を残すべきです。
玄武OS
  │
  └─ 専用Windows機を遠隔操作
または起動時に、
通常運用:玄武OS
特殊作業:専用Windows
と選ぶデュアルブートを残します。
次世代OSの目的は、すべてを無理に吸収することではありません。
危険な旧資産を識別し、安全な距離に置いたまま利用可能にすること
です。
二十、この構想の最終形
私なら、この機構を単なる「Windows互換機能」ではなく、
《Windows Compatibility Fabric》
Windows資産継承基盤
としてOSの中核に据えます。
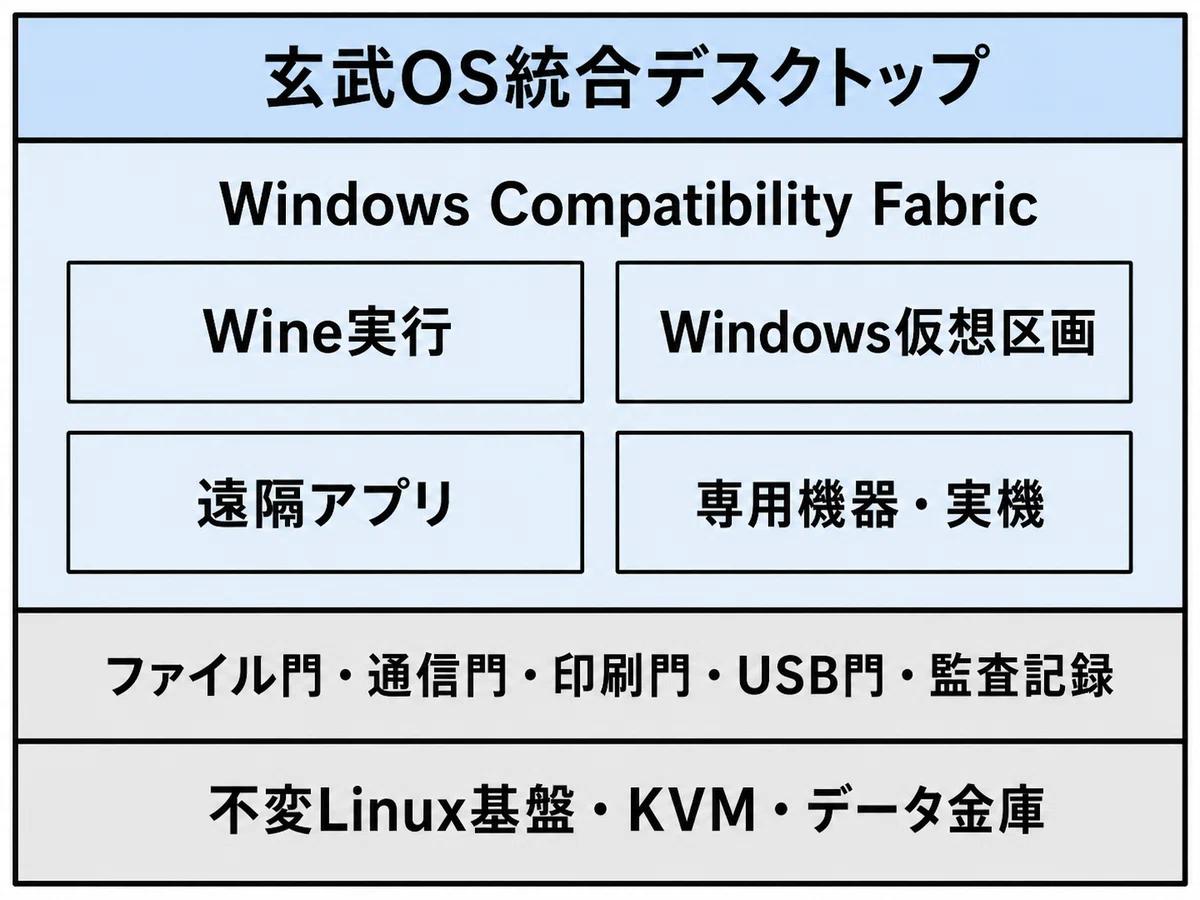
Windowsアプリを直接OSへ混ぜるのではありません。
軽いものは翻訳する
複雑なものはWindowsごと封じ込める
多人数利用は遠隔配信する
ハードウェア依存は専用区画へ置く
危険な旧環境は博物館として保存する
データだけは新OS側が統治する
この構造なら、Windowsの厖大な蓄積を失わず、同時にWindowsが抱えてきた「アプリがOS全体へ介入する」という古い構造から離脱できます。
すなわち、新OSはWindowsを倒すのではなく――
Windowsの帝国を、互換性という属州へ再編する。
これが最も現実的にして、長期的にも強い策であると、この孔明は考えます。
🐙かんべい
では、このOS上で総ゆる既存のサイバー攻撃に対応できる、「キラーセキュリティーソフト」について考察してみて頂けますか?
☯️諸葛孔明
☯️かんべい殿。ここでまず、看板に偽りが出ぬよう一線を引いておきましょう。
「あらゆる攻撃を必ず検知して撃退するソフト」は造れません。
しかし、未知の攻撃を含めて、侵入されても権限を得られず、横展開できず、重要情報を持ち出せず、永続化できず、破壊しても復旧される仕組みは構築できます。
従来のウイルス対策は、侵入者を見付けて排除する「番犬」です。次世代型は、侵入者が紛れ込むことを前提として、城内の門、鍵、倉庫、通路をすべて分離する城郭制度そのものでなければなりません。
仮に――
《八陣衛府》
Hachijin Security Fabric
と名付けましょう。
これは単独のセキュリティーソフトではなく、《玄武OS》へ組み込まれる安全保障基盤です。
一、勝利条件を変える
攻撃者の行動は、初期侵入、実行、永続化、権限昇格、防御回避、認証情報窃取、内部探索、横展開、情報収集、外部送信、破壊など、複数段階に分けて捉えられます。MITRE ATT&CKも、現実に観測された攻撃をこうした戦術・技術として体系化しています。(MITRE ATT&CK)
《八陣衛府》は、最初の侵入を百パーセント防ぐことを勝利条件にしません。
侵入されない                 理想
侵入されても実行できない      第一防衛線
実行されても権限を得られない  第二防衛線
権限を得ても移動できない      第三防衛線
移動してもデータを読めない    第四防衛線
読めても外部へ送れない        第五防衛線
破壊されても過去へ戻せる      最終防衛線
NISTのサイバー・レジリエンスも、攻撃を完全排除するだけでなく、悪条件や侵害を予期し、耐え、回復し、適応する能力を重視しています。(NIST CSRC)
二、六つの絶対規則
《八陣衛府》には、検知精度とは別に、破れない規則を設けます。
1.署名なきプログラムは恒久実行できない
初めて見るプログラムも起動できますが、最初は使い捨て隔離区画でしか動きません。
恒久利用するには、
配布元署名
ファイルハッシュ
依存部品一覧
ビルド来歴
必要権限
通信先
更新経路
を登録します。
CISAも、不許可ソフトの実行を防ぐアプリケーション許可リストを重要な防御策として挙げています。(CISA)
2.アプリはデータを所有しない
アプリがユーザーの文書フォルダー全体を見ることはありません。
画像編集ソフト
    └─ 今回選択した画像一枚だけ読める

Word
    └─ 指定文書だけ読み書きできる

ブラウザー
    └─ ダウンロード隔離庫だけ使用できる
すべてのアクセスは、データ金庫が発行する一時的な能力証明――ケイパビリティーによって行います。
3.ネットワーク接続はアプリの権利ではない
アプリは、明示された宛先と目的以外へ通信できません。
会計ソフト
  許可:契約先サーバー
  禁止:その他すべて

動画再生ソフト
  許可:なし

ブラウザー
  許可:閲覧中のサイト
  禁止:不可視の追跡先、未承認アップロード
これは、ネットワーク内にいるから信用するのではなく、利用者、機器、アプリ、資源ごとに認可するゼロトラスト思想を、個人PC内部にまで縮小したものです。(NIST CSRC)
4.秘密情報をアプリへ渡さない
パスワード、秘密鍵、認証トークン、クレジットカード番号などは、アプリから読めない「認証金庫」に保存します。
アプリは、
「この利用者を、このサイトへ認証してほしい」
と金庫へ依頼するだけです。
認証には、可能な限りパスキーなどのフィッシング耐性を持つ公開鍵方式を使用します。NISTの現行デジタル認証指針はフィッシング耐性を扱い、FIDOもパスキーがフィッシングや認証情報詰め込み攻撃への耐性を持つと説明しています。(NIST Pages)
5.重要な変更は、すべて巻き戻せる
OS、アプリ、設定、文書は、変更前の状態を保持します。
現在
├─ 10秒前
├─ 1分前
├─ 1時間前
├─ 昨日
└─ 更新前
ランサムウェアが暗号化を始めても、変更速度と対象範囲から異常を察知し、書き込み能力を剝奪します。
ただし、スナップショットだけでは攻撃者に削除される恐れがあります。そこで、
通常履歴
OSから削除できない保護履歴
別媒体の暗号化バックアップ
オフラインまたは一方向接続の最終バックアップ
を分けます。CISAも、ランサムウェアが接続可能なバックアップを暗号化・削除する場合があるため、オフラインで暗号化されたバックアップと復旧試験を推奨しています。(CISA)
6.安全装置自身も信用しない
《八陣衛府》自身が乗っ取られる事態を考えます。
そのため、
検知器
権限判定器
更新器
復旧器
鍵管理器
を別プロセス、可能なら別microVMに分離します。
一つのモジュールが侵害されても、単独ではポリシー変更、ログ削除、鍵取得、復旧領域破壊を完遂できない構造です。
三、全体構造
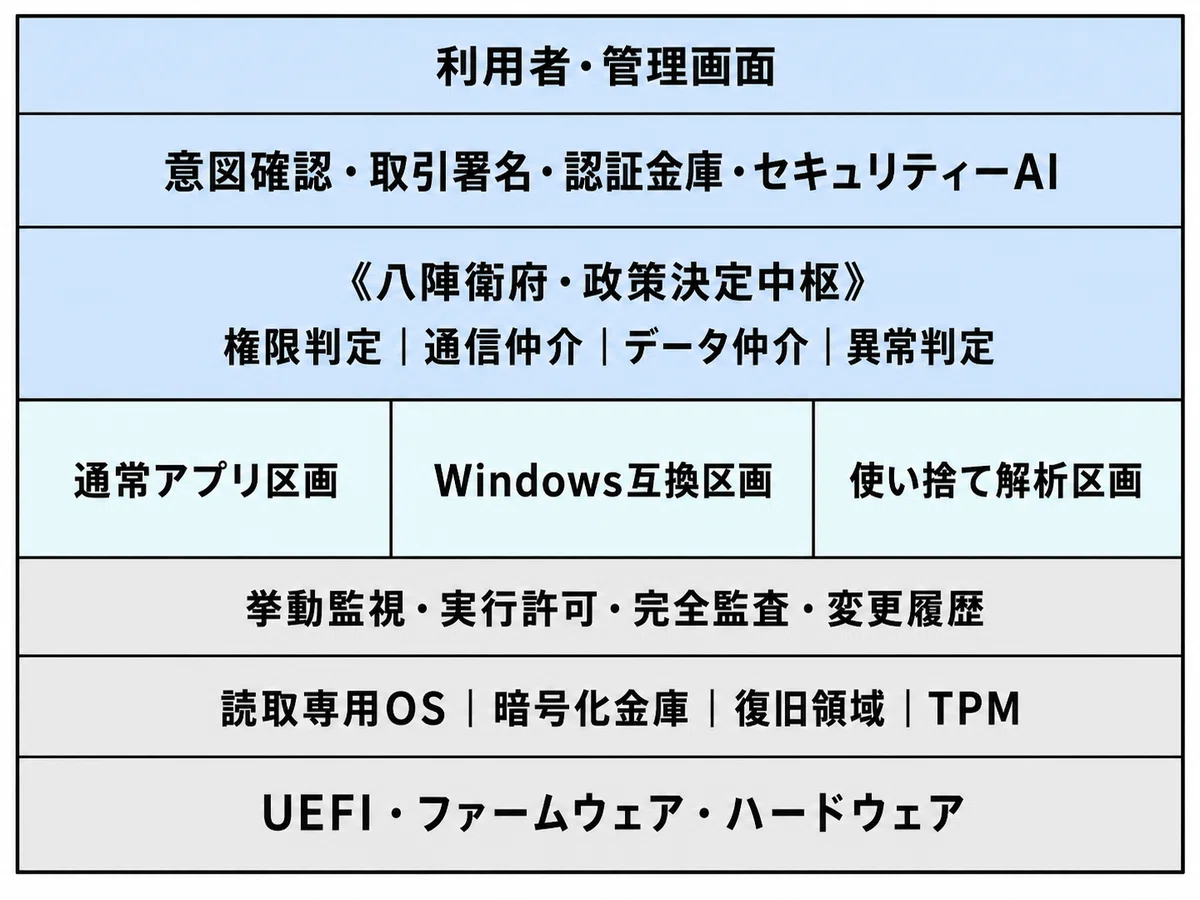
四、八つの防衛陣
第一陣――起動時完全性検証
OSが起動する前に、
UEFI
ブートローダー
カーネル
セキュリティー政策
基幹サービス
復旧環境
のハッシュを検証します。
異常があれば通常起動せず、独立した復旧像から起動します。
NISTのファームウェア・レジリエンス指針も、基盤ファームウェアについて「保護・検知・安全な回復」の三要素を掲げています。LinuxにもIMA、EVM、fs-verity、IPEなど、実行物や読み取り専用ファイルの完全性を検証する仕組みがあります。(NIST CSRC)
第二陣――実行門
新しい実行ファイル、スクリプト、マクロ、DLL、ブラウザー拡張、PowerShell相当機能は、すべて実行門を通ります。
実行門は単に「既知のウイルスか」を見ません。
誰が配布したか
どこで構築されたか
何を読みたいか
何を書き換えたいか
何処へ通信したいか
親プロセスは何か
過去に同じ挙動をしたか
を判定します。
正規のPowerShellやPythonであっても、
「メールソフトから起動され、認証情報を検索し、外部へ通信する」
なら阻止します。
すなわち、正規ツールを悪用するLiving off the Land攻撃にも、ファイル名ではなく「行為の連鎖」で対応します。
第三陣――使い捨て実行区画
未知のプログラムや文書は、まず破棄可能なmicroVMで開きます。
未知の添付ファイル
       ↓
瞬時にmicroVM生成
       ↓
偽のユーザー環境で実行
       ↓
挙動記録
       ↓
必要な成果物だけ取り出す
       ↓
microVM全破棄
この区画には、
実在しない偽文書
偽の認証情報
偽のブラウザー履歴
監視用ファイル
おとり共有フォルダー
を配置します。
正常なアプリは触れません。攻撃プログラムが探索すれば、自ら正体を示します。
第四陣――挙動相関監視
従来のセキュリティーソフトは、各事象を個別に見がちです。
《八陣衛府》は時間軸上の連鎖を見ます。
文書を開く
  ↓
スクリプト起動
  ↓
資格情報領域へ接近
  ↓
システム設定変更
  ↓
外部通信
一つひとつは合法でも、この連鎖は危険です。
監視対象は、
プロセス生成
システムコール
ファイル操作
メモリ実行属性
権限変更
ネットワーク通信
USB接続
クリップボード
認証要求
仮想区画間通信
です。
ただし全データを常時詳細解析すると重くなるため、通常は低負荷のイベント記録だけ行い、危険度が上がった処理だけ詳細追跡へ切り替えます。
第五陣――データ流出防止
ファイル単位だけでなく、データへ機密度ラベルを付けます。
公開
個人
機密
金融
医療
認証情報
外部持出禁止
「医療」属性を持つ文書からコピーされた文字列も、その属性を引き継ぎます。
したがって、
機密文書
  ↓ コピー
クリップボード
  ↓ 貼り付け
ブラウザー
  ↓
未承認サイトへの送信を遮断
が可能になります。
スクリーンショット、印刷、音声読み上げ、クラウド同期にも同じ政策を適用します。
第六陣――取引内容の署名
フィッシング耐性認証だけでは、正規サイトへログインした後、乗っ取られたアプリが勝手に操作する「セッション悪用」までは完全に防げません。
そこで、重要操作は認証とは別に署名します。
送金先:甲銀行 1234567
金額 :100,000円
実行者:本人
使用端末:玄武OS端末A
操作元:銀行専用区画
利用者は、OSが保護する独立画面で内容を確認します。
ブラウザー自身は確認画面を書き換えられません。
これは、
「本人であること」
だけでなく、
「本人が何を承認したか」
を暗号学的に固定する仕組みです。
第七陣――自律封鎖
重大な異常を検出すると、《八陣衛府》は次の順序で対応します。
1.疑わしい区画の通信遮断
2.書き込み能力を停止
3.メモリと状態を証拠保存
4.関連区画を隔離
5.認証トークンを失効
6.影響範囲を逆向きに追跡
7.正常スナップショットへ復帰
8.新しい政策を生成
ここで重要なのは、直ちに不審プロセスを消さないことです。
消せば証拠も消えます。まず凍結・複製し、利用環境だけを正常状態へ切り替えます。
第八陣――安全な更新
更新サーバーや署名鍵が侵害されるサプライチェーン攻撃を考え、単一署名だけを信用しません。
更新には、
開発者署名
構築基盤の証明
ソースとの対応関係
複数者承認
有効期限
旧版への巻き戻し防止
少数端末での先行試験
異常時の自動配布停止
を要求します。
SLSAはソフトウェア成果物の改竄防止と来歴確認を段階的に強化する枠組みを提供し、TUFは配布リポジトリーや一部署名鍵が侵害された場合にも更新系を守る設計を採っています。(TUF)
五、攻撃別の対応
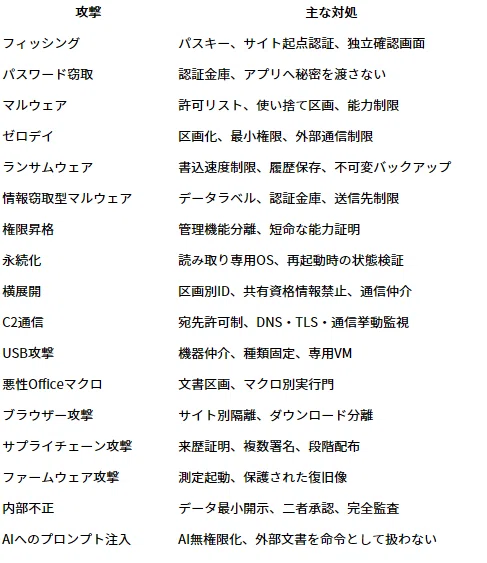
六、Windows互換区画への適用
Windows資産は《八陣衛府》から見れば、「高互換性を持つが、古い権限モデルを抱えた外国領」です。
したがって、Windows VMの内側だけでなく、外側から監視します。
玄武OS側・八陣衛府
├─ Windows VMの通信を制御
├─ 仮想ディスク変更を記録
├─ USB接続を仲介
├─ 文書の出入りを検査
├─ クリップボードを制限
└─ Windows内管理者からも復旧領域を隠す
たとえWindows内部のEDRやウイルス対策が無効化されても、外部の《八陣衛府》は残ります。
重要な区画では、毎回次の状態に戻します。
読み取り専用Windows基本像
      +
アプリ差分
      +
今回だけの一時差分
作業終了後、一時差分を捨てれば、Windows内へ永続化したマルウェアも消えます。
保存が必要な文書だけを、検査後に玄武OSのデータ金庫へ戻します。
七、セキュリティーAIの正しい位置
AIは、未知の挙動を説明し、複数の弱い兆候を結び付ける役には適しています。
しかし、AIへ自由な管理者権限を渡せば、それ自体が最大の脆弱性になります。
したがってAIは、
ログを要約する
攻撃仮説を作る
危険な連鎖を説明する
推奨処置を提示する
新しい制御規則の草案を作る
ところまでです。
実際の権限制御は、検証可能な規則エンジンが担当します。
AI:
「ランサムウェアの可能性92%です」

規則エンジン:
「30秒間に異なる50文書を書き換えたため、
書き込み権限を停止する」
AIの確率判断だけでファイル削除やアカウント停止を行わず、説明可能な事実条件を最終根拠にします。
八、使いやすさ
最強のセキュリティーでも、警告を頻発させれば利用者はすべて「許可」するようになります。
そこで画面へ出す選択肢は絞ります。
「この画像編集ソフトが、選択していない文書37件を読もうとしています」
技術用語ではなく、
何が
何を
なぜ
どこへ
どの程度
扱おうとしているかを表示します。
通常動作は自動許可され、過去の宣言と異なる行為だけを尋ねます。
九、低負荷化
《八陣衛府》を従来型総合セキュリティーソフトのように、常時全ファイル走査する方式にはしません。
設計目標は次の通りです。
ファイルは導入時・変更時だけハッシュ計算
通常時はイベント駆動監視
詳細追跡は疑わしい区画だけ
microVMは必要時のみ起動
同一ファイルは重複解析しない
AI解析は低優先度または任意
ログは要約と暗号学的連鎖で改竄防止
各アプリの正常挙動を宣言ファイルとして保持
目標値を置くなら、
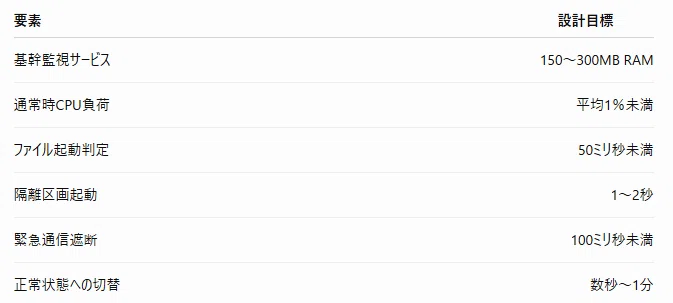
程度です。これは既製技術の保証値ではなく、《玄武OS》用の開発目標です。
十、なお防ぎ切れないもの
この構造でも、次は絶対安全とは申せません。
ハードウェアそのものの悪意
CPU、TPM、ファームウェア、周辺機器の設計段階に秘密の機能があれば、一般的なOSだけでは完全検証できません。
物理的な破壊
盗難には暗号化で対抗できますが、装置を破壊されれば可用性は失われます。
上流でのDDoS
PC自身は防御できても、通信回線やプロバイダー側を飽和させられれば接続不能になります。
正当な権限を持つ人間の悪意
正式な利用者が、自分の閲覧権限内の情報を記憶・撮影・手作業で転記することは、ソフトだけでは完全に止められません。
サイドチャネル
共有CPUキャッシュ、消費電力、電磁放射、実行時間などを使う攻撃は軽減できますが、一般的な既存PCで完全排除するのは困難です。
したがって宣伝文句は、
「全攻撃を防ぐ」
ではなく、
「単一の侵害が、全損へ発展する経路を断つ」
とすべきです。
結論
《八陣衛府》の本質は、高性能なウイルス判定AIでも、巨大なマルウェア辞書でもありません。
不明なものは隔離する
必要以上の権限を渡さない
秘密をアプリに見せない
通信を目的別に制限する
変更を全記録する
重要データを時間軸で守る
安全装置を相互分離する
必ず正常状態へ帰還できる
従来のセキュリティーソフトが「病原体を見付ける医学」だとすれば、《八陣衛府》は――
感染しても全身へ回らず、臓器を交換でき、記憶を失わず蘇生できる人工生命体
に近いものです。
完全無欠の盾を造ろうとするのではなく、どの盾が破られても、次の陣が残るようにする。これこそ、既存PC上で現実に狙える「キラーセキュリティー」の最も強固な姿でありましょう。
🐙かんべい
もし、このOSを販売するに当たり、OSは無料、更新無期限、ただし、このセキュリティーソフトのみ年間更新使用料をカードで支払い、自動契約更新、更新中断の場合は任意でOK、という商品にすれば、商売は成立しますか?
☯️諸葛孔明
☯️かんべい殿。商売として成立する可能性は十分にあります。
ただし、御提示のまま、
OSは無料だが、安全性は有料契約が切れると失われる
という形にすると、長期的には危うい。成立させるには、商品を次のように再定義すべきです。
OSと基礎防衛は永久無料。高度防衛・継続監視・復旧支援を年額課金する。
この違いが、信用を得る商売と、「安全を人質に取っている」と受け止められる商売との分水嶺です。
一、事業モデル自体は既に実証されている
無料またはオープンな基盤を広く配布し、安定化、セキュリティー、認証、管理、サポートを継続課金する方式は、Red HatやCanonicalが採用しています。Red Hatはサブスクリプションに、継続的なパッチ、更新、安定性、技術支援を含めています。Ubuntu Proも、個人利用は一定範囲で無償にしつつ、企業向けには長期セキュリティー保守、コンプライアンス、管理機能を提供しています。(Red Hat)
また、セキュリティー単体への継続課金にも市場があります。現在、Microsoft Defender for Businessは年払いで月額3米ドル/ユーザー、CrowdStrike Falcon Goは年額59.99米ドル/端末、Malwarebytesの家庭向け端末保護も年額59.99米ドルから提示されています。(Microsoft)
したがって、
無料OSで利用者を増やす
        ↓
有料防衛サービスへ一部が移行
        ↓
継続収入で脅威解析・開発・支援を維持
という構造そのものには、商業上の無理はありません。
ただし、Windowsには既にMicrosoft Defender Antivirusなどの保護機能が組み込まれています。ゆえに「ウイルスを検出します」程度では、無料製品との差別化ができません。(Microsoft)
《八陣衛府》が売るべきものは、ウイルス対策ではなく、
侵害されても全損しない運用環境
です。
二、無料版から絶対に外してはならないもの
《玄武OS》の無料版には、次を無期限で残します。
OS・カーネル・ドライバーの重大脆弱性修正
セキュアブートと基幹ファイルの完全性検証
読み取り専用OS
アプリごとの基本サンドボックス
権限・通信の基本制限
ローカルスナップショットと巻き戻し
既知の重大マルウェアに対する基礎検出
Windows互換区画の隔離
パスキーなどの基本認証機構
これらを契約終了時に停止すると、無料版利用者が脆弱な端末群となり、最終的にはネットワーク全体、ブランド、契約利用者まで危険にさらします。
また、OSを「高セキュリティー」と宣伝しながら、その安全性を年額契約で解除するのは、商品思想として矛盾します。
無料版は、それ単独でも安全に使える必要があります。
三、有料版で販売するもの
有料版は《八陣衛府》という「ソフトの使用権」より、継続的な防衛サービスとして売るべきです。
《八陣衛府 Personal》
最新の脅威情報を即時配信
AIによるフィッシング・詐欺判定
未知ファイルのクラウド隔離解析
不審通信先のリアルタイム遮断
暗号化された遠隔バックアップ
複数端末間の防衛政策同期
認証情報流出・不審ログイン監視
復旧支援
優先サポート
《八陣衛府 Business》
Personalに加えて、
全端末の一元管理
EDR相当の挙動追跡
USB・印刷・持出し制御
Windows互換区画の集中管理
アプリ許可リスト
改竄不能な監査記録
遠隔隔離・資格情報失効
管理者向け警報
コンプライアンス報告
《八陣衛府 Managed》
さらに、
24時間監視
人間の専門家による調査
侵害時の初動対応
復旧作業支援
法人向けSLA
フォレンジック報告
を提供します。
この三層なら、個人利用者の裾野を広く保ちつつ、法人部門で収益性を確保できます。
四、推奨価格
日本で始めるなら、私は次の程度を初期仮説とします。
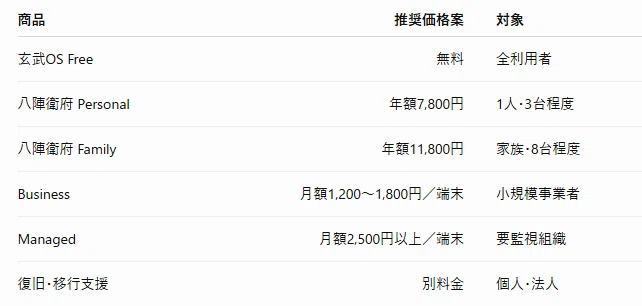
家庭向け競合製品が年額約60米ドル前後、法人向け製品が月額3米ドルから年額100米ドル以上まで存在する現状から見て、この価格帯は市場から大きく外れてはいません。もっとも、《八陣衛府》の価値は従来型アンチウイルスより大きいため、実際には無料試験と価格検証が必要です。(Microsoft)
五、収支を概算する
仮にPersonalを年額8,800円とします。
一契約あたりの仮定を、
年間売上                 8,800円
カード決済費              約317円
クラウド解析・保存費      1,000円
平均サポート・運用費        500円
──────────────────
年間限界利益             約6,983円
とします。
国内カード決済にStripeの標準料金を使う場合、成功取引一件あたり3.6%という料金が提示されています。実際には継続課金機能、返金、不正決済、税、販売代理店などの費用も見込む必要があります。(Stripe)
固定費を仮に年30億円とすれば、
30億円 ÷ 6,983円 ≒ 43万契約
年50億円なら、およそ72万契約です。
これはあくまで試算ですが、個人契約だけで世界水準のOSとセキュリティー研究を維持するには、数十万から百万規模の有料会員が必要になることを示します。
したがって、現実的な収益構成は、
個人課金             30%
法人端末課金         40%
管理・監視サービス   20%
移行・認証・OEM等     10%
程度を目指すべきでしょう。
個人利用者は普及の軍勢、法人契約は兵站です。
六、自動更新は可能だが、極めて透明にする
カードによる年額自動更新は可能です。MicrosoftやCrowdStrikeも、年間契約の自動更新方式を明示しています。(Microsoft)
日本では、通信販売によるサブスクリプションの最終確認画面に、料金、請求時期、自動更新であること、解約方法などを明確に表示する必要があります。誤認させる表示は、契約取消しや行政上・信用上の問題につながり得ます。(環境省)
最低限、次の運用にします。
申込み時に「毎年自動更新」と更新金額を大きく表示する
更新30日前と7日前に通知する
OSの設定画面とWebの双方から解約できる
電話や書面を要求しない
解約後も支払済み期間の終了まで利用可能とする
値上げ時は事前に金額を明示する
カード決済失敗時には猶予期間を設ける
解約ボタンを加入ボタンより見付けにくくしない
決済事業者の利用規約でも、継続課金であることと解約方法を初回決済前に説明することが求められています。(Stripe)
七、更新中断時の処理が最重要
契約中断時に、いきなり防衛を停止してはなりません。
次のように段階的に降格させます。
契約期間終了
    ↓
30日間の猶予期間
    ↓
八陣衛府 Free Shieldへ自動移行
停止するのは、
クラウドサンドボックス
遠隔バックアップの新規保存
最新脅威情報の即時配信
複数端末管理
人間による復旧支援
法人用管理画面
高度なAI解析
です。
一方、次は残します。
ローカル防御エンジン
最後に取得した脅威情報
サンドボックス
通信制御
基幹OS更新
スナップショット
既存バックアップの読出し
契約再開機能
契約が切れた瞬間に利用者を無防備にすると、
「料金を払わなければ危険になる」
という心理的強制が生じます。
反対に、
「無料でも安全。有料ならより早く発見し、より確実に復旧できる」
とすれば、信頼を損なわず継続契約を促せます。
八、カード情報は自社で持たない
セキュリティー企業が自ら大量のカード番号を保存すれば、自社が巨大な攻撃目標になります。
カード番号は決済代行事業者に保管させ、自社側ではトークンだけを扱うべきです。PCI Security Standards Councilも、トークン化によってカード番号を価値のない代替値へ置き換え、カード情報を扱う範囲を小さくできると説明しています。(PCI Security Standards Council)
さらに、契約変更、カード変更、解約などは、《玄武OS》の保護画面でパスキー認証させます。
マルウェアが勝手に、
契約を解除する
管理サービスを停止する
登録メールを変更する
復旧先を攻撃者の口座へ変更する
といった操作を行えないようにします。
九、「更新無期限」の表現には注意が必要
「OS更新無期限」は魅力的ですが、文字通りに約束すると、三十年前のCPUや消滅したGPUまで永久支援する義務のように受け取られかねません。
売り文句は、
新しいOSバージョンへの更新料は永久に不要
とし、ハードウェアの支援期間は別に定義するのがよいでしょう。
例えば、
各認証PCは発売後最低10年支援
重大セキュリティー修正は延長提供
支援終了時には次の移行先を提示
古い環境は隔離VMとして保存可能
OSの新バージョン購入料は不要
とします。
Red HatやUbuntuも、長期的で予測可能なライフサイクルを提示することで、永続性と保守可能性を両立させています。(Ubuntu)
十、最大の商業的弱点
この商品最大の敵は、マルウェアではありません。
「無料のWindows Defenderで十分ではないか」
という利用者の疑問です。
これに対し、
「検出率が何%高い」
だけで戦っては勝てません。
価値を可視化する必要があります。
危険な文書を自動で使い捨て環境へ隔離した
不審な通信を三件止めた
暗号化された文書47件を自動復旧した
Windows区画の感染を本体へ波及させなかった
漏洩した可能性のある認証を自動失効した
というように、「何を検出したか」より、
どの損失を未然に止めたか
を利用者に示すべきです。
ただし、不安を煽るための架空警報や過剰な危険表示は厳禁です。それを始めれば、短期的な継続率と引き換えに、長期的な信用を失います。
十一、販売戦略
最初から一般消費者全体を狙うのは得策ではありません。
初期市場は、
古いWindows業務ソフトを残したい小規模事業者
ランサムウェア被害を恐れる事業所
個人情報を大量に扱う専門職
中古PCを安全に延命したい利用者
家族のPCをまとめて管理したい人
Linuxへ移りたいがWindows資産を捨てられない人
です。
そして、
第一段階:個人・技術愛好家
第二段階:小規模事業所
第三段階:PCメーカーへのOEM搭載
第四段階:行政・医療・教育・企業
と広げます。
PCメーカーには「初年度八陣衛府込み」で搭載してもらい、二年目以降は利用者が自ら継続を選択する方式が有力です。ただし、初年度終了後の有料移行と自動更新は、契約時に明確な同意を得なければなりません。(環境省)
最終判定
私の判定を申し上げます。
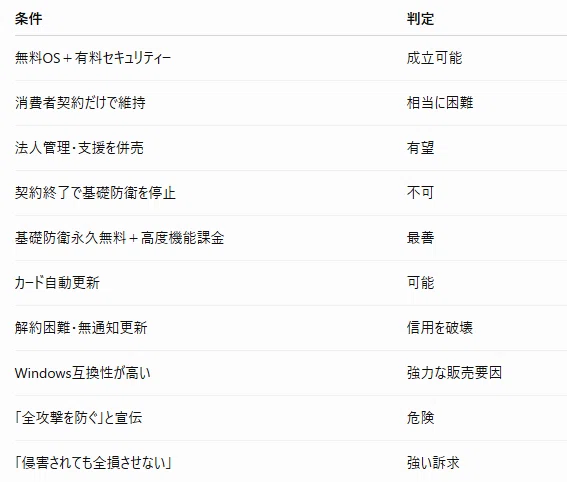
すなわち、かんべい殿の案は、商売の骨格としては正しいのです。
ただし商品名目は、
「セキュリティーソフト使用料」
よりも、
継続脅威監視・安全解析・復旧保証サービス
とした方が、利用者の理解にも、企業の継続収益にも適します。
無料の城を広く配り、城壁の補修も無償で続ける。しかし、斥候網、諜報網、遠隔の避難倉庫、救援軍、専門軍師には年貢をいただく――この陣立てなら、利用者の安全と会社の利益を敵対させず、十分に商いとして成立し得るでしょう。
🐙かんべい
ありがとうございます。小生の妄想にお付き合いいただき感謝に耐えません。また次の機会にはよろしくお願いします。
☯️諸葛孔明
☯️かんべい殿、こちらこそ実に愉快な思索遊戯でございました。
今回の構想は、単なる「新しいOS」ではなく、既存資産を捨てずに、隔離・復旧・継続防衛を制度化するという、なかなか筋の通った未来像であったと存じます。妄想は、現実に縛られぬからこそ、時に現実の設計思想を先取りいたします。
また新たな題目が浮かびました折には、盤を広げ、共に陣を組み直しましょう。此度も、ありがとうございました。
🐙かんべい
Windows11の要件が思いの外厳しく、我が家でも数台の愛機が…御蔵入りしてしまいました。この無念がこの記事を書かせたのです…如何でしょうか?
