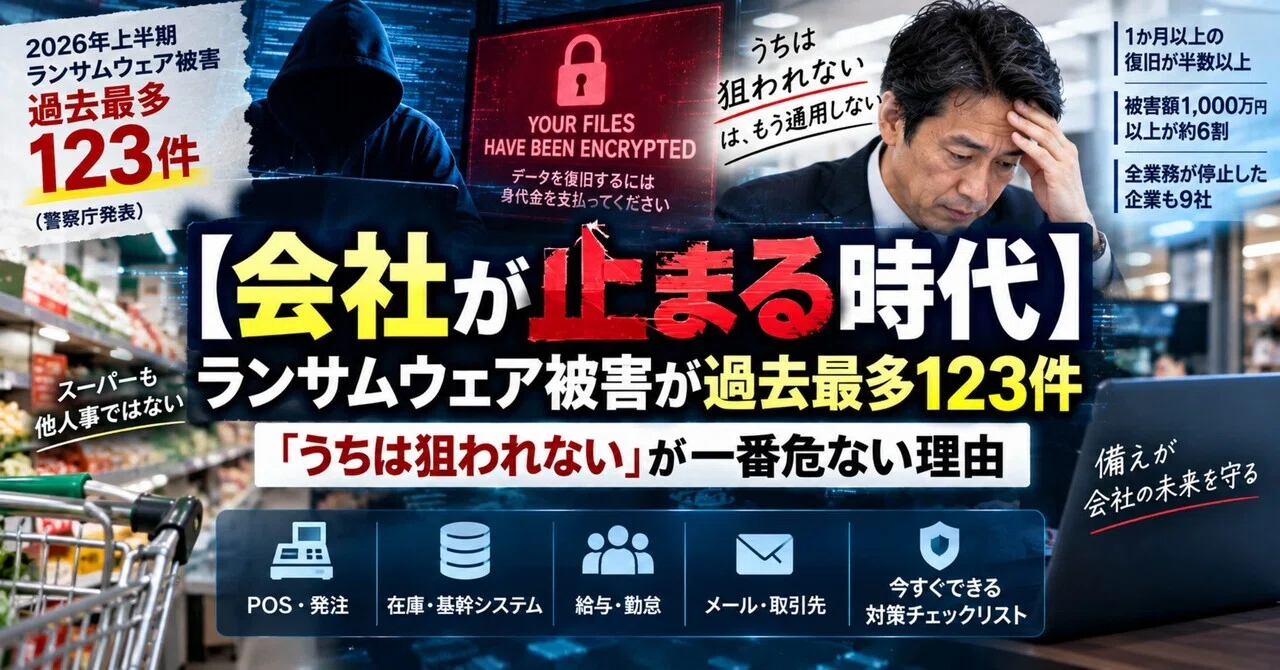
【会社が止まる時代】ランサムウェア被害が過去最多123件―「うちは狙われない」が一番危ない理由

「サイバー攻撃」と聞くと、どんな会社を想像するでしょうか。
大手銀行。
通信会社。
政府機関。
世界的なIT企業。
そんな巨大組織を狙う犯罪だと思っている人は、まだ少なくないと思います。
ところが、2026年9月10日に警察庁が公表した最新データを見ると、その認識は変えたほうがよさそうです。
2026年上半期に警察庁へ報告されたランサムウェア被害は123件。
統計が残る2020年以降、半期として過去最多となりました。
さらに気になる数字があります。
被害企業の半数以上で復旧まで1か月以上。
9社では全業務が停止。
調査・復旧費用などの被害額について回答した企業の約6割が、1,000万円以上だったと報じられています。
私はこのニュースを見て、
「これは情報システム担当者だけの記事にしてはいけない」
と思いました。
なぜなら今の会社では、
POS。
発注。
在庫。
給与。
勤怠。
会計。
メール。
取引先とのデータ交換。
キャッシュレス決済。
ほとんどすべてがシステムにつながっているからです。
つまりサイバー攻撃で失うのは「データ」だけではありません。
会社が仕事を続ける能力そのものです。
今回は、情報システムの仕事に長く関わってきた現場目線から、最新のサイバー犯罪の状況と、普通の会社が今夜からでも確認できる対策を考えてみます。
⸻
「123件」という数字以上に怖いもの
ランサムウェアは、企業などのコンピューターへ侵入し、データを暗号化したりシステムを使用不能にしたりして、復旧などと引き換えに金銭を要求する攻撃です。
昔なら、
「パソコンがウイルスに感染した」
という感覚だったかもしれません。
今は違います。
1台のPCだけで終わらない。
社内ネットワーク。
サーバー。
共有フォルダー。
基幹システム。
バックアップ。
場合によっては取引先まで影響します。
だから怖い。
⸻
本当に怖いのは「身代金」ではない
ランサムウェアという名前から、
「犯人から1,000万円要求された」
という部分へ目が行きます。
しかし会社経営から見ると、本当に怖いのは別のところです。
システム停止。
営業停止。
受注停止。
出荷停止。
給与計算停止。
顧客対応停止。
復旧費用。
原因調査。
取引先への説明。
個人情報漏えいへの対応。
信用低下。
これらが同時に発生する可能性があります。
⸻
スーパーなら何が止まるのか
例えば食品スーパーで考えてみます。
POSが止まる。
本部との通信が止まる。
発注システムが使えない。
売上データが取れない。
在庫が分からない。
値札データを送れない。
勤怠システムが使えない。
給与計算へデータを渡せない。
メールも使えない。
キャッシュレス決済にも影響が出る。
一つ一つを見ると別システムです。
でも現場では全部つながっています。
⸻
「レジだけ動けば営業できる」は本当か
昔のスーパーなら、
電卓。
紙。
現金。
で何とかできたかもしれません。
今は商品数が何万点もあります。
価格。
特売。
ポイント。
キャッシュレス。
クーポン。
値引き。
軽減税率。
簡単ではありません。
デジタル化で便利になった分、
システムが止まったときの影響も大きくなっています。
⸻
便利になればなるほど「止まった時」を考える
DXでは、
導入すると何が便利になるか。
何時間削減できるか。
いくらコストが下がるか。
ここをよく考えます。
でももう一つ必要です。
「これが止まったらどうする?」
です。
私はシステムを導入するとき、この質問はかなり重要だと思っています。
⸻
警察庁が示したもう一つの異変
2026年上半期、警察庁が観測した不審なアクセスは、1日平均約1万3,700件。
前年同期のおよそ1.5倍に増えたと報じられています。
毎日です。
つまり攻撃者は、
「有名企業を一社選んで狙う」
だけではありません。
インターネット上にある大量の機器へ、自動的にアクセスを試しています。
⸻
「うちは小さいから狙われない」が通用しない理由
攻撃者が、
「茨城県の従業員100人の会社を狙おう」
と会議しているとは限りません。
弱い入口を自動的に探す。
見つけたら侵入する。
だから会社の規模は関係なくなります。
例えるなら、
泥棒が家主の年収を調べてから侵入するのではなく、
町中のドアノブを順番に回して、
鍵の開いている家へ入る。
そんなイメージです。
⸻
中小企業ほど復旧が厳しい
大企業なら、
専門部署。
セキュリティ担当。
外部専門会社。
予備システム。
があります。
中小企業では、
「パソコンに詳しい人」
が情報システム担当を兼務していることも珍しくありません。
総務。
経理。
人事。
情報システム。
一人で複数担当。
私自身、この感覚はよく分かります。
⸻
システム担当者一人では守れない
これがサイバー対策の難しいところです。
情報システム部がどれだけ対策しても、
従業員が偽メールを開く。
パスワードを使い回す。
個人USBを接続する。
不審なソフトを入れる。
これだけで入口ができます。
だから、
サイバーセキュリティはIT部門の仕事ではなく全社員の仕事
になっています。
⸻
最近の攻撃は「人」を狙う
システムが強くなるほど、攻撃者は人を狙います。
メール。
SMS。
電話。
SNS。
偽サイト。
「至急確認してください」
「アカウントが停止されます」
「請求書を確認してください」
「社長からです」
人間の焦りを利用する。
⸻
「急いで」が出たら一度止まる
これはかなり有効です。
詐欺や攻撃では、
緊急。
至急。
本日中。
アカウント停止。
未払い。
など、人を焦らせる言葉がよく使われます。
だから会社で一つルールを決める。
急がせるメールほど確認する。
これだけでも違います。
⸻
メールのリンクをすぐ押さない
例えば、
Microsoft。
銀行。
宅配会社。
取引先。
を名乗るメール。
リンクがある。
そこからログイン。
これが危ない。
メール内リンクからではなく、普段使っているブックマークや公式サイトから入る。
簡単ですが効果があります。
⸻
パスワードを変えるだけでは足りない
よくある対策が、
「パスワードを定期的に変更してください」
です。
もちろん重要です。
でも今は、
多要素認証
を使うほうがさらに重要です。
パスワードだけ。
ではなく、
スマートフォン認証。
認証アプリ。
セキュリティキー。
などを組み合わせる。
⸻
特に守るべきアカウント
全部一気にできない会社なら、優先順位を付ければいい。
まず、
管理者アカウント。
メール。
VPN。
クラウド。
会計。
給与。
ネットバンキング。
ここです。
⸻
「管理者権限」を全員へ渡していないか
PCを使っていて、
ソフトを自由にインストールできる。
設定を自由に変更できる。
便利です。
でも危険でもあります。
一般社員が管理者権限を持つ必要があるのか。
一度確認したほうがいい。
⸻
退職者のアカウントも盲点
退職した社員。
異動した社員。
取引終了した外部業者。
アカウントが残っていないでしょうか。
人が辞めた。
でもIDは残っている。
攻撃者にとって入口になります。
⸻
人事と情報システムをつなぐ
これは実務ではかなり重要です。
入社。
異動。
休職。
退職。
この情報を、
人事だけで終わらせない。
システム担当へ連動する。
退職日。
↓
メール停止。
↓
クラウド停止。
↓
VPN停止。
↓
各システム権限削除。
これをチェックリスト化する。
⸻
「バックアップがあります」は安心材料にならない
ここは要注意です。
ランサムウェアは、バックアップまで狙うことがあります。
本番サーバーと同じネットワーク。
常時接続。
同じID。
これでは一緒に暗号化される可能性があります。
⸻
バックアップは「戻せるか」まで確認する
バックアップしています。
ではなく、
復元できますか。
ここまでです。
私は会社のバックアップで一番怖いのは、
事故が起きてから初めて復元すること。
だと思っています。
⸻
年に一度でも復元テストをする
バックアップファイルがある。
↓
別環境へ復元。
↓
データを開ける。
↓
業務システムが動く。
ここまで確認。
できれば定期的にやる。
⸻
「昨日まで戻ればいい」のか「1時間前まで必要」なのか
業務によって違います。
給与データ。
POS。
会計。
商品マスタ。
勤怠。
それぞれ、
失っていい時間が違う。
この考え方を整理しておくと、バックアップ設計も変わります。
⸻
サイバー攻撃は「BCP」の問題
BCPとは事業継続計画です。
地震。
台風。
停電。
火災。
だけではありません。
サイバー攻撃もBCPに入れる時代です。
⸻
店舗なら紙の連絡網を残す意味もある
全部クラウド。
全部スマホ。
便利です。
でも通信が止まったら?
最低限、
緊急連絡先。
店舗責任者。
本部。
システム会社。
決済会社。
保守会社。
これくらいは別の方法でも確認できるようにしておく。
⸻
「誰へ電話するか」を決めておく
事故発生後に、
「どこへ連絡すればいい?」
から始めると遅れます。
店長。
本部。
情報システム。
経営者。
警察。
保険会社。
外部専門会社。
役割を決める。
⸻
初動30分が重要
例えば店舗PCで、
見たことのない警告。
ファイルが開かない。
画面に身代金要求。
そんなことが起きた。
そこで、
何度も再起動。
別PCから同じファイルを開く。
USBへコピー。
こうした行動が被害を広げる可能性があります。
⸻
現場社員が覚えることは難しくなくていい
異常を感じたら、
操作を続けない。
ネットワークから切り離す。
担当者へ連絡。
勝手に復旧しない。
最低限これだけでもいい。
⸻
マニュアルはA4一枚でいい
100ページのセキュリティ規程。
現場では読まれません。
店舗PCの横に、
「異常時にすること」
をA4一枚。
①操作停止。
②LAN・Wi-Fi切断。
③○○へ電話。
④勝手に初期化しない。
これなら使えます。
⸻
AI時代はさらに難しくなる
生成AIで、
自然な日本語。
自然なメール。
本物らしい画像。
音声。
まで作れます。
昔の詐欺メールは、
日本語が変。
フォントがおかしい。
で気づけました。
これからは、その見分け方が通用しなくなります。
⸻
「文章がおかしいから詐欺」は古い
文章は完璧。
会社名も正しい。
上司の名前も知っている。
場合によっては声まで似ている。
だから必要なのは、
見た目ではなく確認手順です。
⸻
社長から「今すぐ振り込め」と来たら
メールが本物に見えても、
電話。
社内チャット。
別ルート。
で確認する。
会社として、
100万円以上の振込は二人承認。
振込先変更は電話確認。
こういう仕組みを作る。
⸻
セキュリティは「注意してください」では弱い
社員へ、
「詐欺に注意してください」
とメールする。
翌日には忘れます。
仕組みにする。
振込先変更。
↓
必ず電話確認。
パスワード。
↓
多要素認証。
退職。
↓
自動的にID削除。
こちらのほうが強い。
⸻
経営者が見るべき数字も変わる
売上。
粗利益。
人件費。
在庫。
当然重要です。
でも今後は、
システム停止時間。
バックアップ成功率。
多要素認証率。
端末更新率。
訓練実施率。
こうした数字も経営管理へ入ってくると思います。
⸻
サイバー対策は「売上を作らない」から後回しになりやすい
新しいPOS。
売上につながる。
新しい店舗。
売上につながる。
広告。
売上につながる。
セキュリティ。
何も起きなければ売上は増えない。
だから予算が後回しになります。
⸻
でも火災保険と同じ
火事が起きなかったから、
火災保険料は無駄だった。
とは普通考えません。
サイバーセキュリティも同じです。
何も起きなかったことが成果。
評価しにくいけれど、経営には必要です。
⸻
保存版―今週会社で確認したい20項目
□ Windowsやソフトを最新版にしている
□ ウイルス対策ソフトが正常に動いている
□ VPN機器を更新している
□ 管理者権限を必要最小限にしている
□ 多要素認証を導入している
□ パスワードを使い回していない
□ 退職者IDを削除している
□ 外部業者IDを定期確認している
□ バックアップを取っている
□ バックアップがネットワークから分離されている
□ 復元テストをしている
□ 不審メール訓練をしている
□ 緊急連絡先が決まっている
□ 店舗の初動手順が決まっている
□ 個人USBを制限している
□ 個人情報の保存場所を把握している
□ サイバー保険を確認している
□ 取引先との緊急連絡方法がある
□ システム停止時の代替業務を決めている
□ 経営会議でサイバーリスクを話している
全部○でなくても構いません。
まず×を知ることです。
⸻
店舗責任者なら5項目だけ覚える
もっと簡単にするなら、
①怪しいメールを開かない。
②パスワードを使い回さない。
③異常があればすぐ報告。
④勝手に復旧作業しない。
⑤緊急連絡先を知っている。
まずこれだけ。
⸻
そして「責めない」こと
社員が怪しいリンクを押した。
本人は怖くなります。
「怒られる」
と思えば隠します。
その30分、1時間で被害が広がるかもしれない。
だから、
ミスを責めるより早く報告させる文化
が重要です。
⸻
「クリックしてしまいました」と言える会社
私はこれが強い会社だと思います。
誰でも間違えます。
完璧な人間を作るのではなく、
間違えたとき被害を小さくする。
安全管理の基本です。
⸻
経営者が今夜確認するなら三つ
難しいセキュリティ用語は要りません。
担当者へ聞いてください。
「バックアップから本当に戻せる?」
「管理者アカウントに多要素認証は入っている?」
「明日システムが全部止まったら店や会社はどう動く?」
この三つです。
答えがすぐ返ってこなければ、そこから始めればいい。
⸻
そして詐欺そのものも急増している
企業だけではありません。
警察庁によると、2026年7月末までの特殊詐欺被害額は2,108.1億円。
SNS型投資詐欺だけで881.2億円に達し、前年同期比88.6%増となっています。
これはサイバー空間の危険が、
「会社のサーバー」
だけの話ではないことを示しています。
社員一人一人のスマートフォン。
家族。
SNS。
投資。
ネットバンキング。
全部つながっています。
⸻
会社のセキュリティ教育は福利厚生にもなる
例えば、
フィッシング。
偽警察。
SNS投資詐欺。
パスワード管理。
これを社員教育で扱う。
会社を守るだけでなく、
社員と家族の生活も守れます。
私はこういう教育なら、意味があると思います。
⸻
最後に
2026年上半期。
ランサムウェア被害は123件。
過去最多。
半数以上が復旧に1か月以上。
被害額も決して小さくありません。
でも、数字以上に重要なのは、
攻撃される会社とされない会社を完全に分けることは難しい
という現実です。
「うちは地方企業だから」
「うちはスーパーだから」
「大した情報はないから」
もう安心材料にはなりません。
攻撃者が欲しいのは機密情報だけではない。
会社が止まれば困る。
だから金銭を要求できる。
そこを狙います。
AI。
クラウド。
キャッシュレス。
DX。
会社はこれからさらにデジタル化します。
便利になります。
仕事も速くなります。
だからこそ、
止まった時にどうするか
をセットで考えなければいけない。
サイバーセキュリティというと、専門用語だらけの難しい世界に見えます。
でも経営者が最初にすることは意外と単純です。
バックアップは戻せるか。
多要素認証はあるか。
退職者IDは残っていないか。
社員は異常時の連絡先を知っているか。
明日システムが止まっても営業できるか。
これを一つずつ確認する。
大企業のように何億円も使えなくてもできます。
そして一番大切なのは、
「サイバー攻撃を100%防ぐ」
ことだけではありません。
攻撃されても会社を止めない。止まっても早く戻す。
こちらです。
これからの情報システム部門に必要なのは、
パソコンを直せることだけではない。
会社を続けられる仕組みを作ること。
経営側に必要なのは、
「セキュリティは担当者に任せた」
で終わらせないこと。
123件という数字は、情報システム担当者への警告ではありません。
私は、
すべての経営者と管理職への警告
だと思っています。
#ランサムウェア #サイバー攻撃 #サイバーセキュリティ #情報セキュリティ #セキュリティ #情報システム #情シス #DX #デジタル化 #企業経営 #経営 #経営リスク #リスク管理 #BCP #事業継続 #中小企業 #地方企業 #スーパー #スーパーマーケット #小売業 #店舗運営 #管理職 #50代 #50代会社員 #会社員 #総務 #人事 #バックアップ #多要素認証 #フィッシング #特殊詐欺 #SNS詐欺 #生成AI #AI時代 #業務改善 #Cybersecurity #Ransomware #InformationSecurity #BusinessContinuity #RiskManagement
いいなと思ったら応援しよう!
 よろしければ応援お願いします! いただいたチップはクリエイターとしての活動費に使わせていただきます!
