ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その12

皆様、こんにちは!
株式会社カチカのオフサイト&コールドバックアップ業務担当の村島です!
今回も、毎度おなじみの文書を見ていこうと思います。
前回のその11から以降、2回にわたり「事件を解決せよ」シリーズを挟みましたが、実は今回も読んでおりますこの資料も、何らかの形でストーリーにできないかなあと案を膨らませております。
まあ、失敗する可能性もあると思いますのであまり期待しないで下さいね。
というわけで、今回もレッツスタディセキュリティ!なのです。
一応、例によってどの文書を読んでいるのか明らかにしておきましょう
もうご説明の必要もないかも知れませんが、どの文書を読んでいるのか申し上げておきますね。
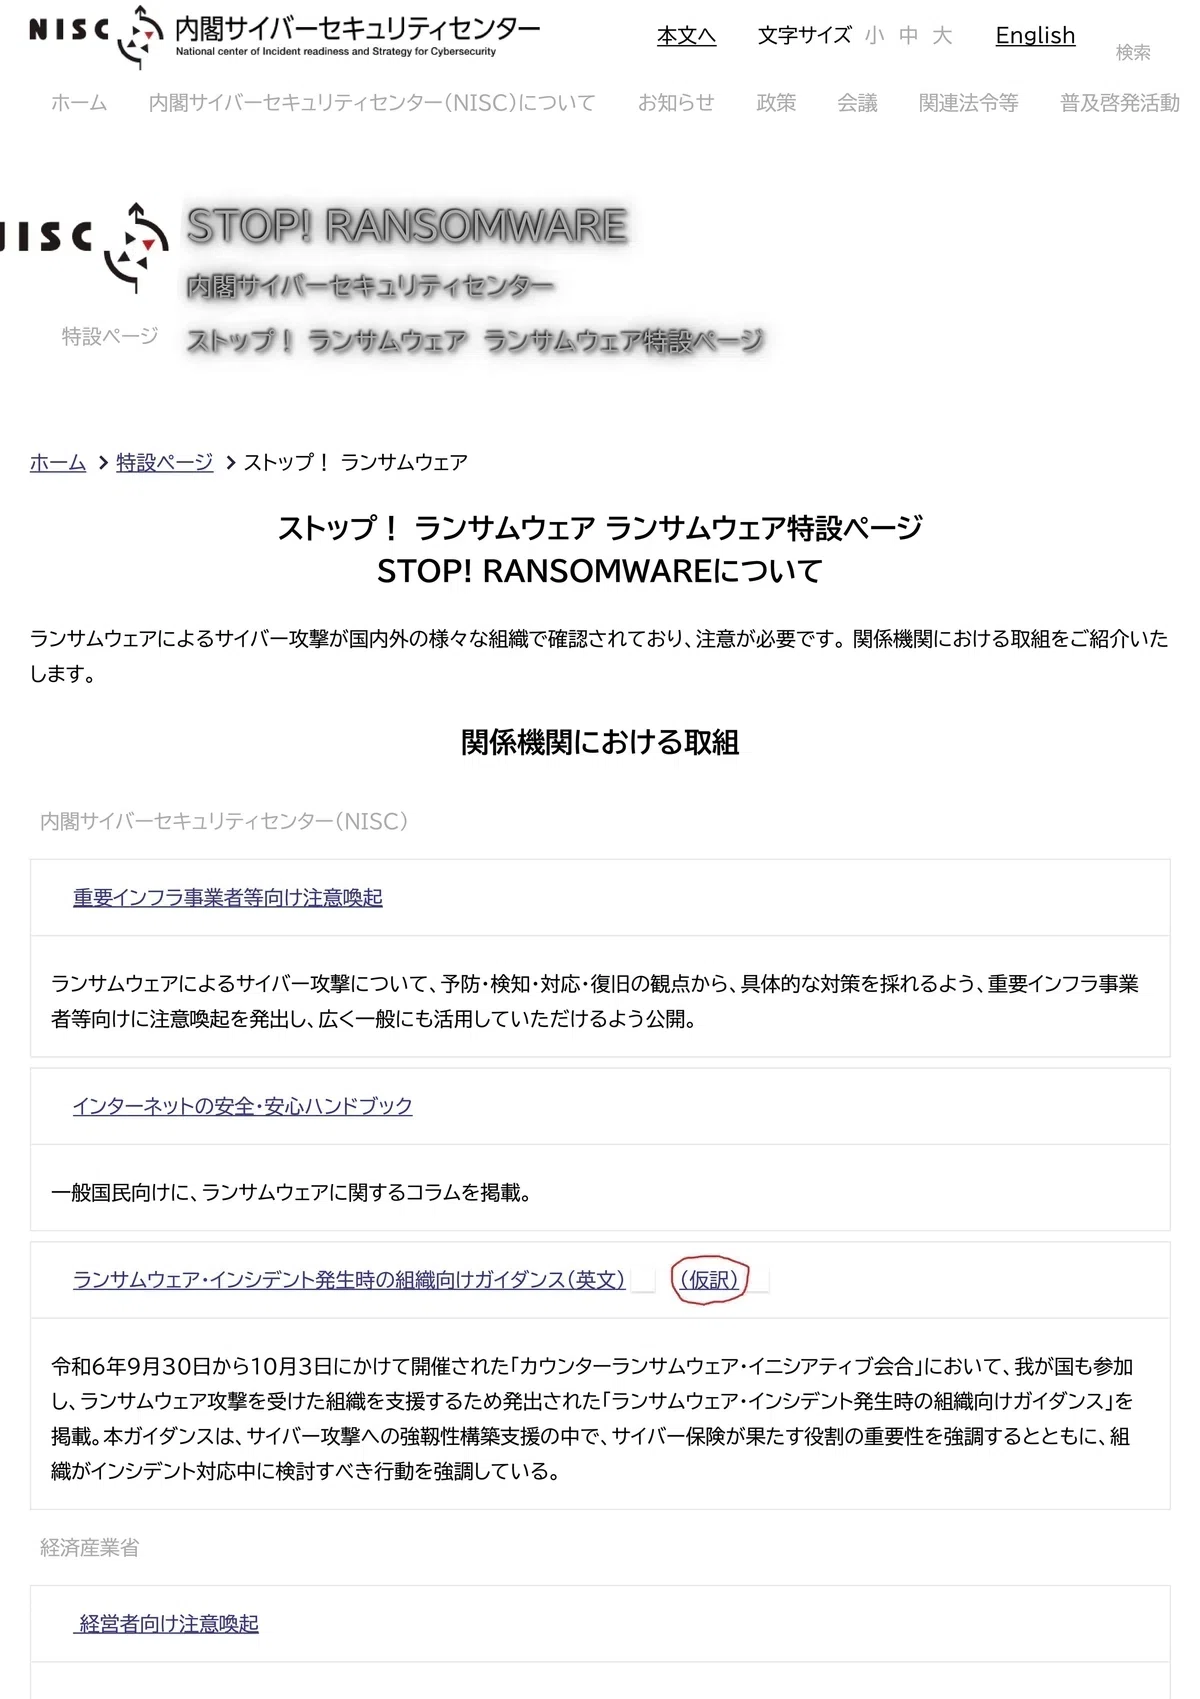
「ストップ!ランサムウェア特設ページ」
より引用
内閣サイバーセキュリティーセンターの特設ページ「ストップ!ランサムウェア特設ページ」というのがあるのですが、この中の赤丸で囲みました部分、(仮訳)と表示されておりますが、これをクリックしたら見ることができるPDFを読んでいます。
一応、トップページだけ掲示しておきます。
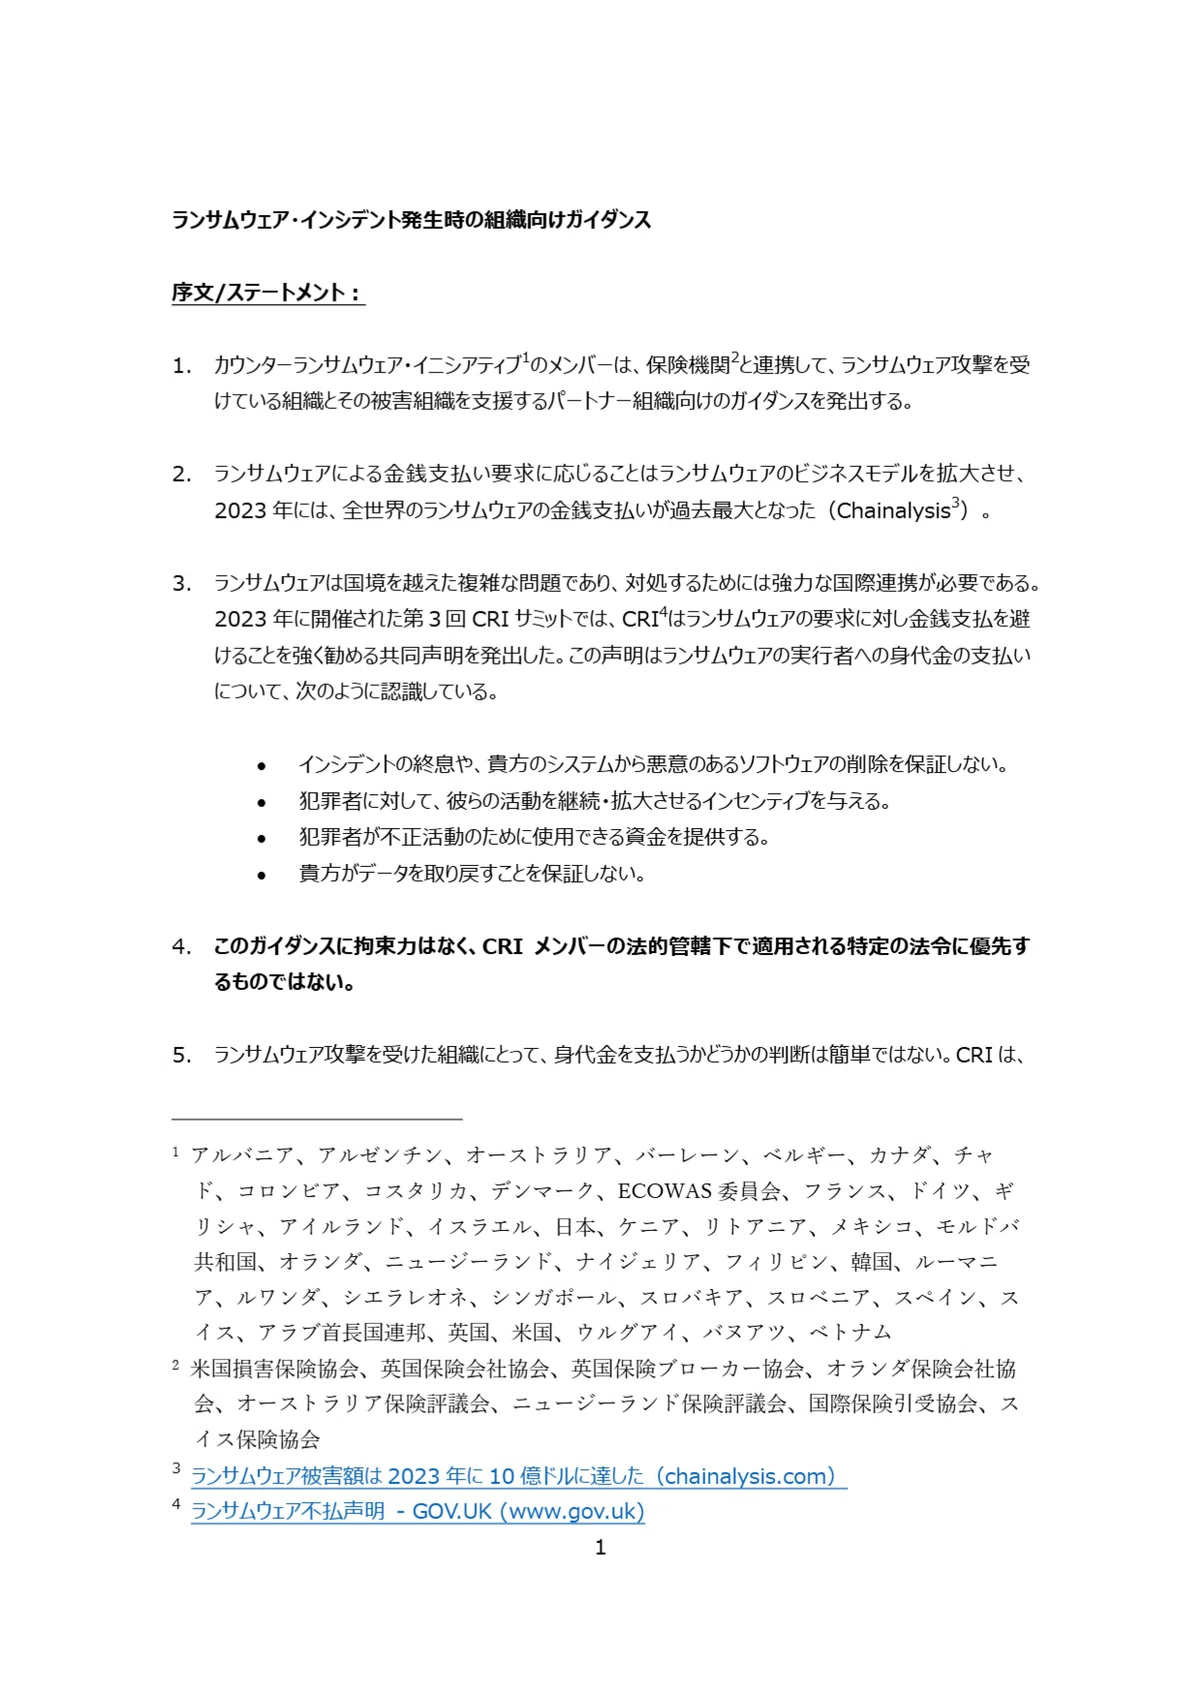
より引用
(以降、特記なき場合同資料からの引用とします)
さてさて、では見ていきましょう「意志決定を記録する」です
16.インシデントへの対応、下した決定、実行した措置、回収した(又は欠落した)データを入念に記録しておくことは、インシデント後の検証、学んだ教訓、又は規制当局への証拠の提示のため重要である。インシデント時は、意思決定をオフラインで、又はインシデントの影響を受けないシステムで意思決定を記録することが賢明である。
というわけなんですが。
ひとことで言ってしまいますと、ランサムウェア・インシデントが起こったら、何をしたか記録しておきなさいってことです。
何をしたかということはもちろん、それをするということを誰が決定したのか、詳細に言うとどのようなことを行ったのか、なんとか取り戻したデータと失われたデータはどのようなものだったのか、そういうことはちゃんと記録しておきなさいと。
何でそんなことをするかと言いますと、インシデントが終わったあとに、どこがどう悪かったのか、あるいは良かったのか、そういうことを詳細に分析することが必要ですし、それを踏まえて今後どうやって事業を運営していくのかというフィードバックをするためにも欠かせません。
ランサムウェア・インシデントが起こった(被害に遭った、あるいは遭いそうになった)組織の性質によっては、別のもっと何か上位の機関の指揮監督下にある場合もあると思います。
そういうような組織では、どのようなことが起こったのかを報告する義務が発生することもありましょう。そういうときのためにも、上記したような諸々の事々を記録しておくことは重要なわけです。
ここでちょっと話が変わります
インシデント時は、意思決定をオフラインで、又はインシデントの影響を受けないシステムで意思決定を記録することが賢明である。
この文章、ちょっとその直前までの話とテーマが違うように思うんですが、なぜか一緒にされてしまっています。
インシデントが起こったときには、もう既にネットワークはいわば「事故物件」なわけですから、そのネットワークを使ってその直前に書いてあるような諸々の事々を記録することはあまり相応しくありません。
なのでそのネットワークにつながっていないオフラインとかそういったインシデントの影響を受けないシステムで記録した方がいいですよってことですね。
わかりやすく言えば「手書き最強!」ってことになりますでしょうか。いやいや、冗談ではなく割と本気でそう思ってます。
前にも言ったかなあ、私って本当に悪筆なんですよ。自分でもいやになるぐらい。
学生時代ですねえ。友達だった男がものすごいくせ字でして、これほとんど読めないじゃんとか思っていたんです。
で、毎回レポート出さなきゃいけない講義のとき、出した次の回で返却されたのですが、先生から「もうちょっときれいな字でお願いします」と言われてしまったのはその男ではなく私だったんですね…。
これ、私は結構深刻に悩んでいます。上で書きましたとおり、情報セキュリティでは結構あるんですよ「手書き最強!」っていう場面が。私の場合、それがなかなか通用しないってことになってしまいますからね。
私の母は字がきれいで、経理事務員として働いていた小さな会社で、手書きの方が良いものは、会社の業務上のものに限らず社長の個人的なものまで引き受けて書いてましたし、年末年始のシャッターが降りる時季にそのシャッターに貼っておく「謹賀新年」を書くのも母の仕事でした。
こういうのって遺伝しないんですね。誠に残念。
さてさて、話を戻しますけど、インシデントの発生とその対応の記録はインシデントと無関係なシステムを使いなさいって話ですね。
噂で聞いた話なんですが、国の中央省庁ですね。官僚が働いてるところ。
ああいう職場って、職員が使うネットワークはインターネットには繋いでおらず、インターネットを使いたいときは各部署に1台用意されているインターネット使用可能端末を使いなさいってことになってるらしいです。
対策としてはこれ強いですよね。ウィルスが仕込まれたUSBメモリを誰かが無断使用した、というようなことがない限り仕事は普通に続けられます。
というわけなので、国の省庁と商取引をしたいとお考えの皆様には、Webから営業かけても意味ないですよ、ということになるらしいです。足を運んで実地営業するしかないと思うんですが、皆様忙しいですから一目見ただけで言いたいことがおおよそわかるペラ紙1枚手渡して、見てもらえるかどうかって話になると思います。難攻不落です。
また脱線しました。続きを見ていきましょう。
記録することの目標をしっかりと見据えましょう
17.このプロセスの目標は、意思決定に関する監査可能な証跡を生成し、意思決定に関する簡潔な説明を作成することにより、再度このような攻撃が成功する可能性を減らすことである。
何のために記録を取るかという話ですね。
まず第1に、あとから振り返って対応が適切だったかどうか、適切でなかったのなら今後どう改善していけばいいか、そこを自分のみならず第三者からもわかるようにしておくということ。
第2に、なぜそう決定したのかという記録を残しておくことで、似たようなランサムウェア・インシデントの被害に遭わないようにしましょう、ということですね。
細かいことですけど「このような攻撃が成功する」っていう表現がいかにも「仮訳」っぽいですね。「成功」なんていうポジティブな響きを持つ言葉をここで使うのには若干の抵抗があります。あくまでも私は。せめて「犯行グループによるこのような攻撃が~」って書いておいていただければずいぶん印象が違うと思うんですが。
まあここはそんなに難しいことでもないでしょう。次に行きましょう。
取組の内容は諸条件によって異なる場合があります
18.このような取組は、規制プロセス、法制度、内部組織要件など、法的管轄区域によって異なる場合がある。
何か表題で全部説明し尽くせてしまったような気がします。
強いて付け加えるものを挙げるとすれば、諸条件に照らして最適な方法を取って下さいねっていう事ぐらいでしょうか。
次の文章は話題が変わるんですが1項目しかないのでついでに語ってしまいましょう
19.身代金を支払うかどうかの決定ほど迅速に上級経営者や意思決定者を関与させるシナリオは他にない。ただし、組織は選択肢の提示が時期尚早とならないこと、また、可能な限り強固な根拠に基づくようにすることに留意する必要がある。
「何々ほど~なものは他にない」っていう表現もまた直訳的だなあと思いますが。中高生のころさんざんやらされた「同じ意味を表す文章を、最上級と比較級を使って作りなさい」的なトレーニングを思い出します。
まあ要するに、身代金を払うか払わないかという判断は、被害に遭った組織全体を統括して全体に対して指揮命令権のある人が行いなさいっていうことかと思います。
その際の注意として、まず選択肢の提示が早すぎないようにすること。誰に対する提示かと言えばそれはやっぱりランサムウェア攻撃を仕掛けてきた犯人ってことになるんだと思います。
何度も申し上げているとおり、こういうカネ払え系の犯罪者は、被害者が冷静に考えることを何より嫌います。落ち着いて、じっくりと時間をかけて最良の策を選んで下さい。
そして、ただ返答を引き延ばしているだけでは意味がありません。最良の策を選ぶにも、できる限りそれが最良と言える根拠が確かな策を選んで下さい。
小括
というわけで、ちょっと短いですが今日はここまでとさせて下さい。ここから先、結構長い文章が並びますので。
長かったこの文章も、そろそろ終わりが見えてきました。
冒頭にも書きましたが、全部読み終わったらこの文章を踏まえてストーリー仕立てで1文書けないかなあと思っております。その方が、せっかくお読みいただきますので記憶に残るようにできるのではないかな、と。
では次もよろしくお願いいたします。
目次
クラウドストレージと遠隔地バックアップの相互補完性
クラウドストレージのデータ消失に関する責任の所在
ディザスタリカバリ手順をあらかじめ決めておくべき理由
弊社でお取り扱いしておりますデータ・OSにつきまして
クラウドストレージのメリット・デメリット
Windowsからの乗り換え先になるか? Linux MintとChrome OS Flex
バックアップの方法 オフライン・オンラインバックアップとは?
IPAの言うセキュリティ対策の基本を見ていきましょう! その1
IPAの言うセキュリティ対策の基本を見ていきましょう! その2
IPAの言うセキュリティ対策の基本を見ていきましょう! その3
IPAの言うセキュリティ対策の基本を見ていきましょう! その4
IPAの言うセキュリティ対策の基本を見ていきましょう! その5
IPAの言うセキュリティ対策の基本を見ていきましょう! その6
IPAの言うセキュリティ対策の基本を見ていきましょう! その7
IPAの言うセキュリティ対策の基本を見ていきましょう! その8
IPAの言うセキュリティ対策の基本を見ていきましょう! その9
IPAの言うセキュリティ対策の基本を見ていきましょう! ラスト
内閣サイバーセキュリティセンター(NISC)を見ていきましょう!
内閣サイバーセキュリティセンター(NISC)を見ていきましょう!その2
内閣サイバーセキュリティセンター(NISC)を見ていきましょう!その3
内閣サイバーセキュリティセンター(NISC)を見ていきましょう!その4
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その1
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その2
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その3
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その4
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その5
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その6
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その7
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その8
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その9
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その10
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その11
─事件を解決せよ─ CASE2:Webサイトのデータが消えた Part 1
─事件を解決せよ─ CASE2:Webサイトのデータが消えた Part 2
今日はバックアップに関する最近の話題をつらつら語りたいと思います
─事件を解決せよ─ CASE3:火事でオフィスが焼失 Part 1
─事件を解決せよ─ CASE3:火事でオフィスが焼失 Part 2
ランサムウェア・インシデント発生時の組織向けガイダンスを見ていきましょう!その13(最終回)
今日はバックアップに関する最近の話題をつらつら語りたいと思います その2
オフサイトバックアップに関する最近の話題をつらつら語りたいと思います
バックアップがきちんとしていれば起きていなかった情報事故 その1
バックアップがきちんとしていれば起きていなかった情報事故 その2
中小企業のための簡単・安価なデータバックアップ戦略 その10
大企業における物理的媒体による遠隔地バックアップの重要性 その1
大企業における物理的媒体による遠隔地バックアップの重要性 その2
大企業における物理的媒体による遠隔地バックアップの重要性 その3
