Zero-Trust First Cloud Storage v2 詳細マニュアル+シングルファイル~DPoP・PAR・E2EE・Geo-fencing・WAF・監査ログ統合プラットフォーム~

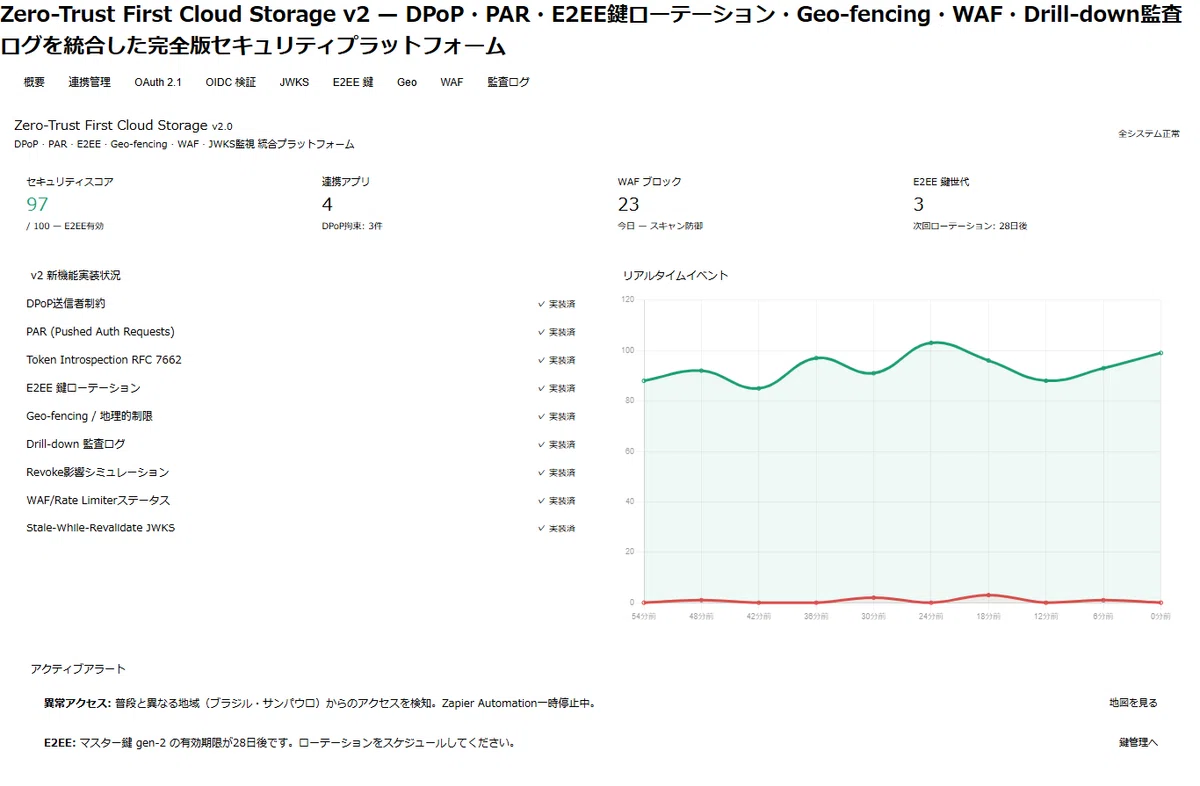
1. プラットフォーム概要
本プラットフォームは、従来の境界型セキュリティを廃し、全てのアクセスを検証する「ゼロトラスト」モデルに基づいた次世代クラウドストレージ管理システムです。DPoPによるトークン送信者制約や、クライアント側でのE2EE(末端間暗号化)を統合し、データの機密性と整合性を極限まで高めています。
2. OAuth 2.1 認証フローと拡張プロトコル
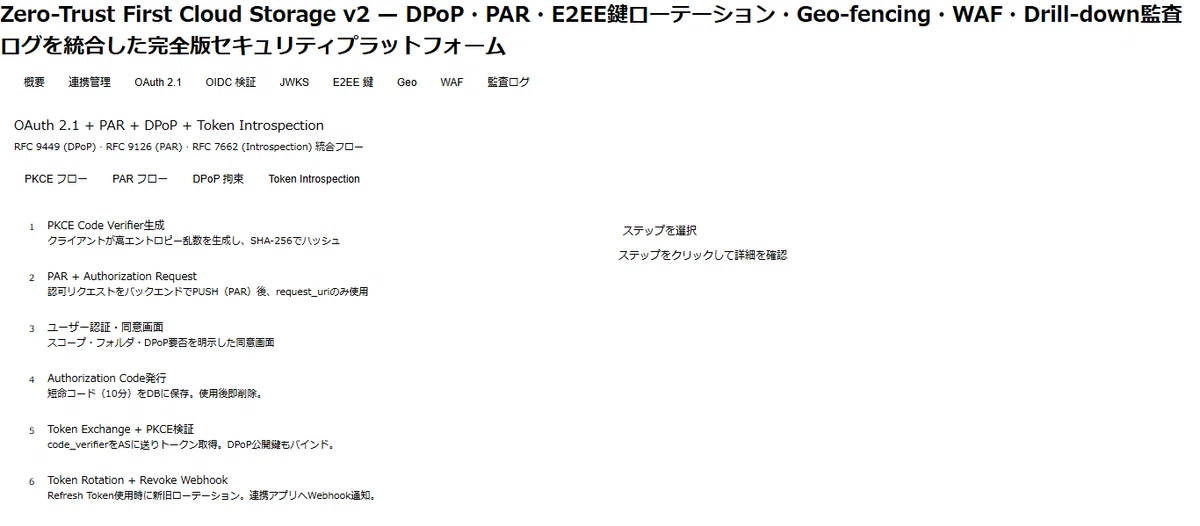
本システムは、最新のRFCに準拠したセキュアな認可フローを実装しています。
2.1 PAR (Pushed Authorization Requests) - RFC 9126
従来のブラウザを介した認可リクエスト(URLパラメータ露出)を廃止し、バックエンド間でリクエストを完結させます。
仕組み: クライアントが認可リクエストを事前に認可サーバーへPOSTし、発行されたrequest_uriのみをブラウザで使用します。
利点: パラメータの改ざんや、認可リクエストに含まれる機密情報の漏洩を完全に防止します。
2.2 DPoP (Demonstrating Proof-of-Possession) - RFC 9449
アクセストークン(Bearerトークン)の盗難対策として、「送信者制約」を課します。
検証項目:
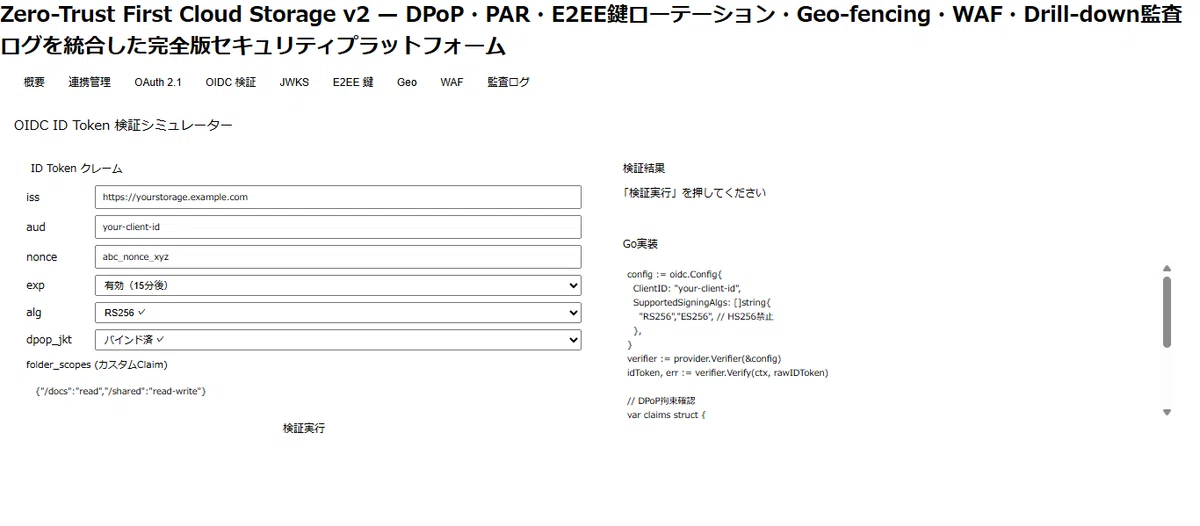
jwk: トークンとバインドされた公開鍵の検証。
jti: 一意のIDによるリプレイアタック(再利用)の防止。
htm/htu: リクエストされたHTTPメソッドとURLの一致確認。
ath: アクセストークンのハッシュによるバインド検証。
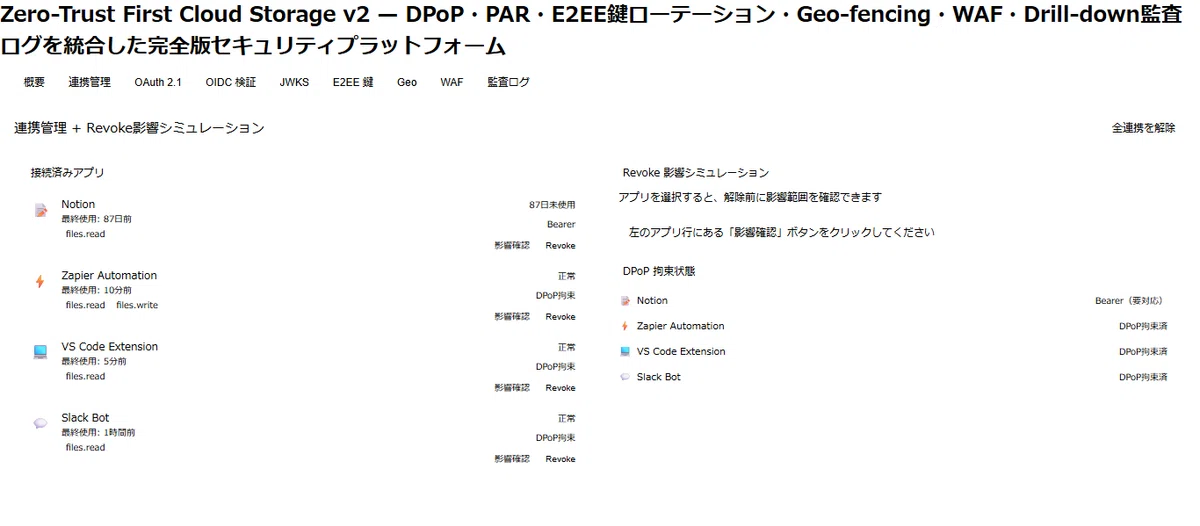
ステータス確認: 「連携管理」画面で、各アプリがDPoPによって拘束されているかを確認できます。
2.3 Token Introspection - RFC 7662
外部アプリが保有するトークンの有効性、スコア、DPoP拘束状態をリアルタイムで問い合わせる仕組みです。不透明トークン(Opaque Token)を使用する際のセキュリティを担保します。
3. E2EE(末端間暗号化)鍵管理
連携アプリにデータの復号権限を与えず、ユーザーデバイス上でのみ復号を可能にする設計です。
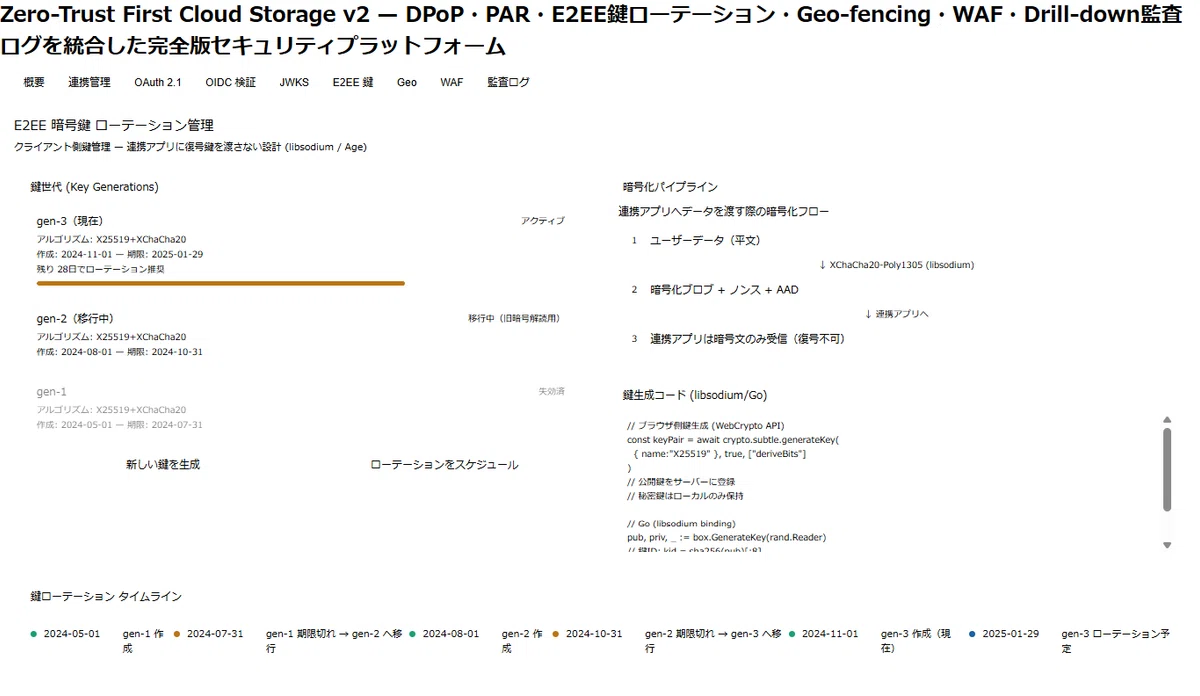
3.1 鍵ローテーション
アルゴリズム: XChaCha20-Poly1305 (libsodium) を使用。
世代管理: 複数の鍵世代を保持し、古い鍵で暗号化されたデータの読み取りを維持しつつ、新規書き込みには最新世代の鍵を使用します。
操作方法: 「E2EE 鍵」パネルから「新しい鍵を生成」または「ローテーションをスケジュール」が可能です。
3.2 暗号化パイプライン
暗号化: ユーザーデータ(平文)をクライアント側で暗号化。
生成物: 暗号化ブロブ、ノンス、AAD(関連データ)を生成。
転送: 連携アプリは「復号できない暗号文」のみを受信・保持します。
4. Geo-fencing(地理的制限)
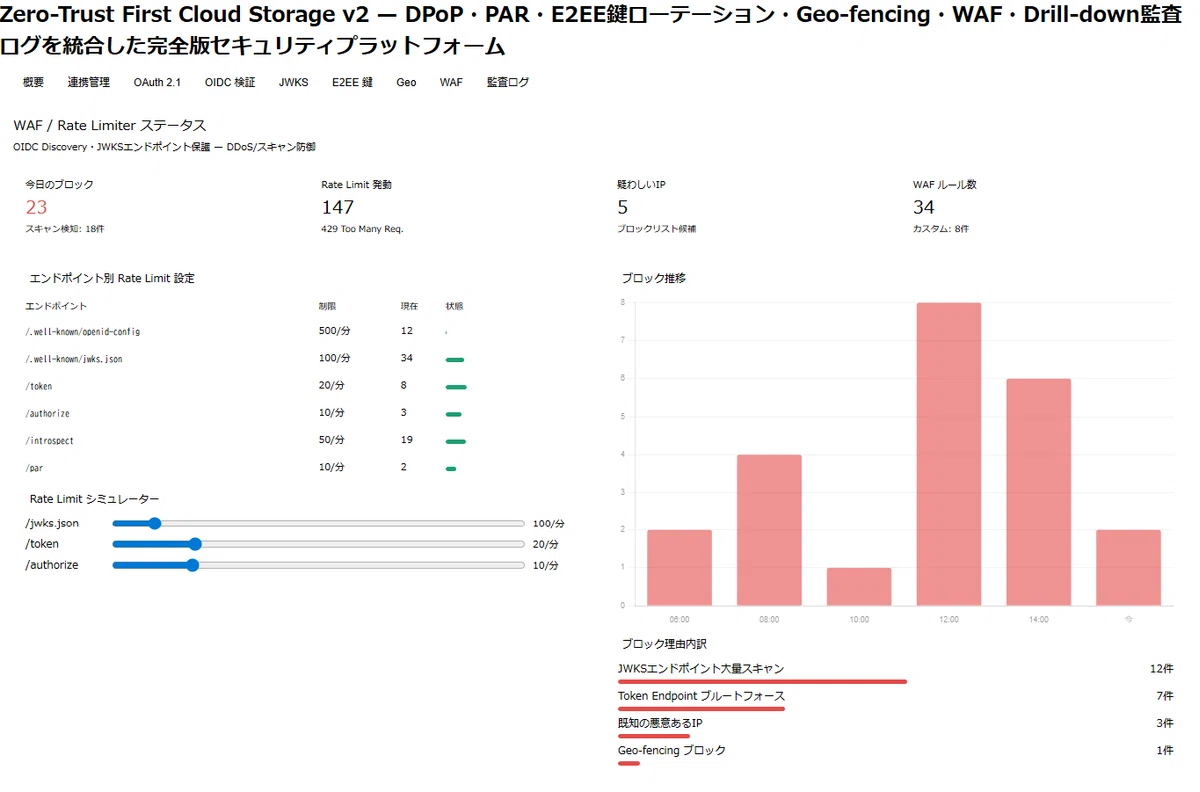
不正アクセスの予兆を地理的情報から検知し、自動防御を行います。
異常検知: 普段のアクセスパターン(例:東京、ニューヨーク)と異なる地域(例:サンパウロ)からのアクセスを検知すると、アラートを発信します。
防御アクション:
地域ブロック: 特定地域からのアクセスを完全に遮断。
トークンRevoke: 異常アクセスに関連するアクセストークンを即座に無効化。
例外設定: 出張時などは、特定の地域を一時的に「許可地域」へ追加することが可能です。
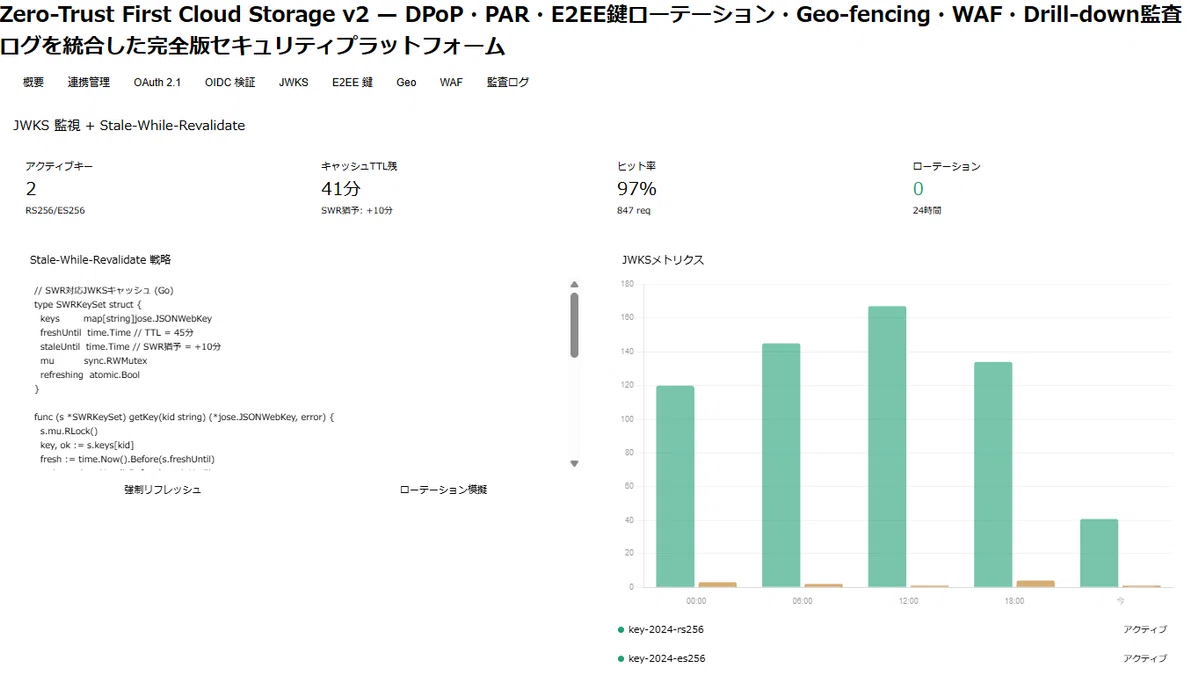
5. JWKS 監視と SWR 戦略
署名鍵の可用性を維持するための高度なキャッシュ戦略を実装しています。
Stale-While-Revalidate (SWR):
キャッシュのTTLが切れても、定義された「猶予期間(例:+10分)」内であれば古いキャッシュで即時応答します。
同時にバックグラウンドで非同期に最新のJWKSを取得し、システムのダウンタイムをゼロにします。
メトリクス: ヒット率やキャッシュの残存TTL、鍵のローテーション履歴を監視パネルで確認できます。
6. 運用・管理操作
6.1 連携管理と解除(Revoke)
影響シミュレーション: 連携を解除する前に、そのアプリがどのデータにアクセスしているか、解除による業務への影響範囲を事前に確認できます。
全解除: 緊急時には「全連携を解除」ボタンにより、一括ですべてのアクセス権を剥奪できます。
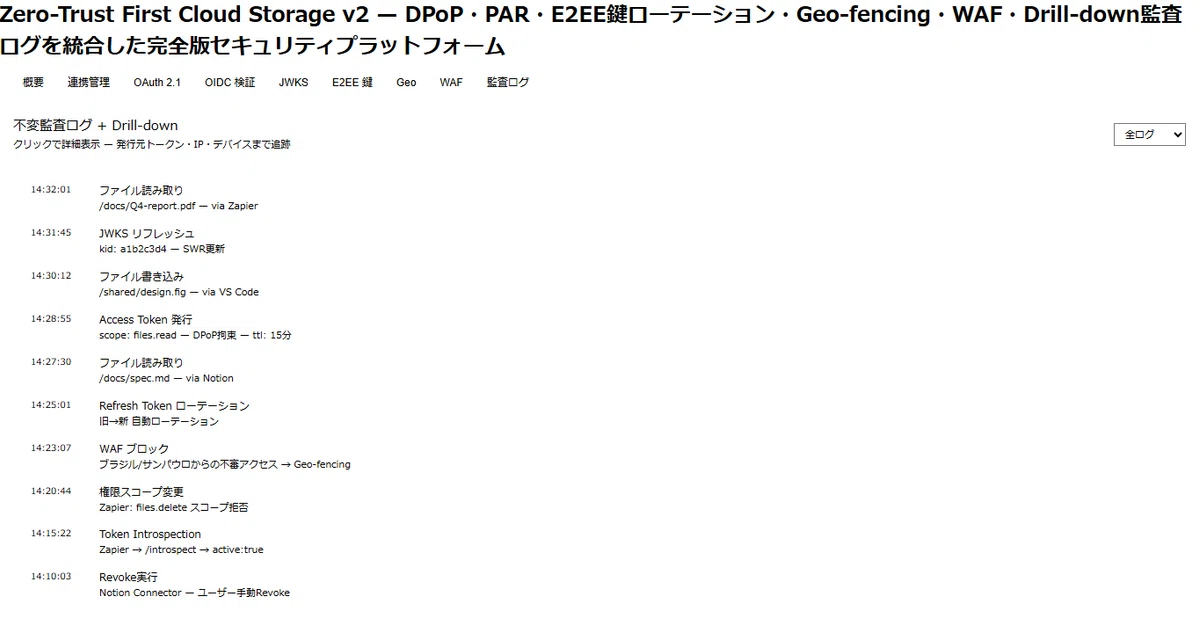
6.2 監査ログのドリルダウン
詳細ログ: 各アクセスイベントに対し、IPアドレス、ユーザーエージェント、実行されたアクション、使用されたトークンの種類を詳細に追跡できます。
フィルタリング: WAFによるブロック履歴や、認証エラーの統計を抽出可能です。
参照元: zero_trust_v2_full_platform.html
ここから先は
¥ 1,500
この記事が気に入ったらチップで応援してみませんか?
