
【能動的サイバー防御】お前のスマートフォンは、2026年4月1日から「合法的に」盗聴されている

⚠️ これは陰謀論ではない。
2026年4月1日、日本政府が「法律として」施行した事実だ。
(ここから先、考察も含まれている)
■ 序文:お前はすでに「対象」になっている
2026年4月1日。
「サイバー監理委員会」が、静かに発足した。
お前はこのニュースを知っていたか?
テレビは報じた。
新聞も書いた。
だが、本当の意味を報じた媒体は、ほぼ存在しない。
「能動的サイバー防御」この言葉を、お前はどう理解しているか。
「サイバー攻撃から日本を守る」そう理解しているなら、今すぐその認識を捨てろ。
正確に定義する。
「能動的サイバー防御」とは、政府が民間の通信インフラに「平時から」アクセスし、監視・介入できる権限を法的に付与する制度だ。
「平時から」戦争状態でも、緊急事態でもない。
今日この瞬間から。
お前が今日送ったLINEのメッセージ。
お前が今日検索したキーワード。
お前が今日アクセスしたウェブサイト。
これらを——政府機関が「合法的に」監視できる法的根拠が、2026年4月1日に整った。
「知らなかった」——それが設計通りだ。
この記事を読み終えたとき——お前は二度と、スマートフォンを「以前と同じ目」では見られなくなる。
覚悟があるなら、続けて読め。
👁️
■ 第1章:「能動的サイバー防御」という言葉の解体——名前が隠すもの
「能動的サイバー防御」この言葉を分解しろ。
「防御」……守る、という印象を与える言葉だ。
「能動的」……積極的に、という意味だ。
合わせると……「積極的に守る」
聞こえがいい。
だが「守る」ために何をするかが、問題だ。
🔱 「守る」ために……攻撃する
能動的サイバー防御の核心は「防御のための攻撃」だ。
サイバー攻撃を受ける前に、攻撃元を特定し、無力化する。
これが「能動的」の意味だ。
だが「攻撃元を特定する」ために、何が必要か?
全ての通信を「見る」ことが必要だ。
どのIPアドレスから、どんなデータが、どこへ流れているか、これを把握しなければ「攻撃元」は特定できない。
「攻撃元を特定する」という目的のために、全ての通信を監視することが「合法化」された。
これを「サイバー攻撃への対処」と呼ぶか。
それとも「全通信の常時監視体制の構築」と呼ぶか。
🔱 アメリカ「愛国者法」という「前例」——日本は同じ道を歩んでいる
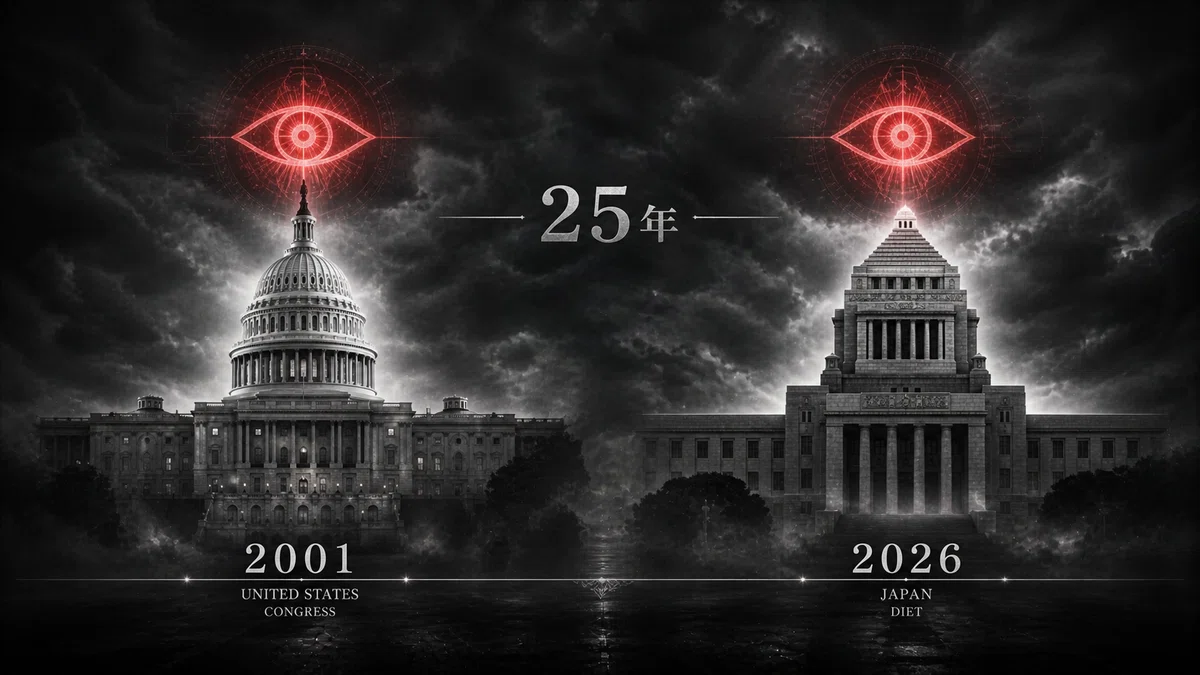
歴史に学べ。
2001年10月、アメリカで「愛国者法(USA PATRIOT Act)」が成立した。
9.11テロの直後「テロリストから国民を守る」という名目で。
この法律が何をしたか?
NSA(国家安全保障局)が、アメリカ国民の電話記録を「無差別に」収集した。
メールの内容を、令状なしに傍受した。
インターネットの閲覧履歴を大規模に収集した。
「テロリストを対象にする」という名目で始まり、全国民が対象になった。
これが「愛国者法」の実態だ。
2013年、エドワード・スノーデンがこの事実を暴露した。
世界が震えた。
だが暴露されても、法律は廃止されなかった。
形を変えて、現在も運用されている。
「テロリストを対象にした法律」が「全国民を対象にした監視システム」になる。
これは「アメリカの失敗」ではない。
「設計通りの結果」だ。
そして今——日本が同じ設計図の上を歩き始めた。
2026年4月1日「サイバー監理委員会」発足。
アメリカが2001年に始めたことを、日本が2026年に始めた。
「前例」がある。その前例の結末も、すでに分かっている。
🔱 「通信の秘密」という憲法上の権利——その「例外」が設けられた瞬間
日本国憲法第21条第2項「通信の秘密は、これを侵してはならない」。
これは、戦前の軍国主義政府による「通信検閲」への反省から生まれた条文だ。
戦前、特高警察は手紙を開封し、電話を盗聴し、「危険思想」を持つ者を弾圧した。
その歴史への反省として、憲法に「通信の秘密」が明記された。
能動的サイバー防御はこの憲法上の権利に、最初の「大きな例外」を設ける。
「サイバー攻撃への対処のため」という例外だ。
だが「例外」は、一度設けられると、次の「例外」を呼ぶ。
「テロ対策のため」——次の例外。
「治安維持のため」——さらなる例外。
「社会の安定のため」——際限なく広がる例外。
「通信の秘密」という権利は——「例外」の積み重ねによって、形骸化していく。
憲法学者の多くが「能動的サイバー防御は憲法21条との整合性に疑問がある」と指摘している。
だが政府は「合憲だ」と断言する。
誰が正しいかではない。
「疑問があるのに、議論が不十分なまま施行された」——この事実が問題だ。
🔱 「サイバー監理委員会」という「新しい目」
2026年4月1日「サイバー監理委員会」が発足した。
この組織の機能を、正確に理解しろ。
能動的サイバー防御の「運用チェック」を行う——公式の説明はそうだ。
だが「運用チェック」とは何か。
政府が民間の通信に介入するとき、その介入が「適切かどうか」を判断する組織だ。
ここに、最も重要な問いがある。
「介入が適切かどうか」を判断するのは、誰か?
政府が設置した組織だ。
政府の行為を、政府が設置した組織が「チェック」する。
「審判が選手を兼ねる」この構造だ。
独立した第三者機関か。
国会による監視か。
市民による検証か。
そのいずれでもない。
🔱 「平時から」という三文字の重さ
能動的サイバー防御の最も重要なキーワードは、「平時から」だ。
これまでの法体系では、政府が民間の通信に介入するには、「令状」が必要だった。
裁判所が「この特定の人物の通信を見ることを許可する」という決定が必要だった。
能動的サイバー防御は、この「令状」という手続きを、事実上迂回できる構造を持つ。
「サイバー攻撃への対処」という名目があれば、個人を特定せず、通信全体を「モニタリング」することが可能になる。
お前が「サイバー攻撃者」でなくても——お前の通信はモニタリングされる通信網の中にある。
「疑われていない者」の通信も——「疑われている者を探すため」という名目で、見られる。
これを「安全保障」と呼ぶか。
それとも「常時監視の合法化」と呼ぶか。
「だが最も重要な問いはまだだ。なぜ今、日本でこれが始まったのか?その背景を次の章で暴く。パランティアという名前が、ここでもう一度登場する。」
■ 第2章:なぜ今なのか——能動的サイバー防御の「本当の設計者」
2026年4月1日に「サイバー監理委員会」が発足した。
そのわずか26日前、2026年3月5日に何があったか。
パランティアの会長ピーター・ティールが、日本の首相官邸を訪問した。
高市首相と面会した。
防衛省幹部も同席した。
「サイバー防衛」を議題にしたとされる。
そして26日後「サイバー監理委員会」が発足した。
点を繋げ。
パランティアは、世界中の政府に「監視システム」を売る企業だ。
CIAが初期投資した企業だ。
アメリカ国防総省の「メイブン・スマート・システム」を提供している企業だ。
日本が「能動的サイバー防御」の運用システムとしてパランティアのシステムを導入するとしたら?
日本国民の全通信データが、パランティアのプラットフォームに流れ込む。
パランティアのプラットフォームに流れ込んだデータは、CIA系の企業が管理する。
「日本の安全保障のため」に収集されたデータが、アメリカの情報機関がアクセスできる場所に保管される。
これを「日米同盟の強化」と呼ぶか?
それとも「情報主権の完全な喪失」と呼ぶか?
🔱 「五眼」という情報共有同盟——日本はすでに「準メンバー」だ
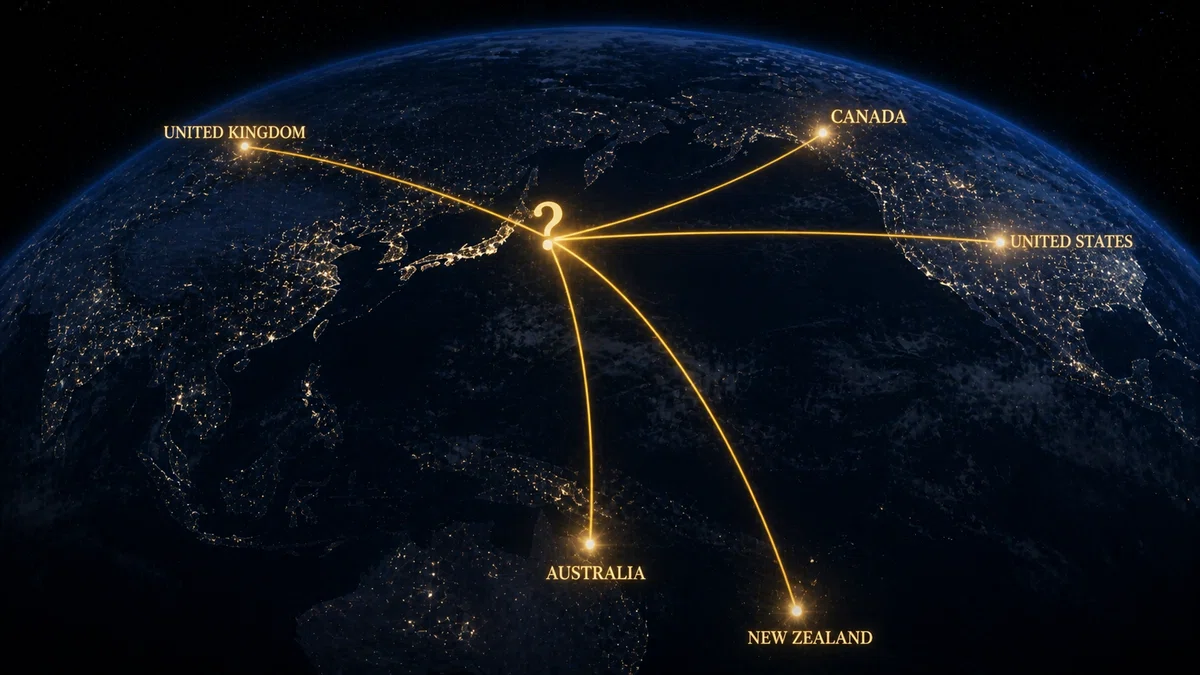
「ファイブ・アイズ(Five Eyes)」お前はこの名前を知っているか。
アメリカ、イギリス、カナダ、オーストラリア、ニュージーランド、この5カ国が構成する「情報共有同盟」だ。
5カ国は、互いの諜報情報を共有する。
一国が収集した情報を、5カ国全員が利用できる。
つまり——アメリカが日本の通信を傍受できれば、イギリスもカナダもその情報を得られる。
ここで重要な事実がある。
日本はファイブ・アイズの「正式メンバー」ではない。
だが「シックス・アイズ」として日本の加入を求める動きが、アメリカ側から出ている。
加入の条件として「情報収集・共有能力の整備」が求められている。
能動的サイバー防御は、その「条件整備」の一環ではないか。
日本が「シックス・アイズ」に加入すれば、日本が収集した国民の通信データが、5カ国の情報機関と共有される。
「日本人の通信」が、アメリカ、イギリス、カナダ、オーストラリア、ニュージーランドの諜報機関に渡る。
これを「同盟の強化」と呼ぶか?
それとも「主権の段階的な移譲」と呼ぶか?
🔱 「サイバー防衛」予算の急膨張——誰が儲けるか
2022年、日本政府は「防衛費をGDP比2%に倍増する」と宣言した。
その増額分の一部が「サイバー防衛」に充てられる。
具体的な数字を見ろ。
2023年度のサイバー関連防衛予算、約1000億円規模。
2027年度目標、その数倍規模への拡大が想定されている。
数千億円規模の「サイバー防衛予算」が——どこに流れるか。
パランティアのような「民間の防衛テクノロジー企業」だ。
戦争が起きれば武器メーカーが儲かるように、サイバー防衛が強化されれば、監視システム企業が儲かる。
「脅威」が大きいほど、予算が増える。
予算が増えるほど、企業が儲かる。
「脅威を煽ること」が、企業の利益になる構造だ。
能動的サイバー防御を推進したのは誰か。
その推進者と防衛産業の「接続」を、お前は確認したことがあるか?
🔱 「サイバー安全保障分野での対応能力の向上」という言語ゲーム
防衛省のロードマップに、こう書かれている。
「サイバー安全保障分野での対応能力の向上に向けて、民間事業者等との連携強化」
「民間事業者等」これが何を指すか、お前は把握しているか?
パランティアは「民間事業者」だ。
防衛省が「民間事業者と連携する」という言葉の中に、パランティアへのシステム発注が含まれている可能性がある。
これを「技術協力」と呼ぶか?
それとも「日本の防衛データの民間企業への委託」と呼ぶか?
🔱 ドイツとフランスが「拒否した」理由
日本が進もうとしている方向に先に進み、後退した国がある。
ドイツだ。
ドイツはパランティアの犯罪分析システムを導入した。
だが、憲法裁判所が「違憲」と判断した。
「個人データの過剰分析はプライバシー権を侵害する」という判断だ。
フランスは、外国企業への情報依存を問題視し、自国システムの開発を選んだ。
ドイツとフランスは「拒否した」
日本は「受け入れようとしている」
なぜか?
ドイツにはナチスの歴史から来る「監視への免疫」がある。
フランスには「情報主権」への強い意識がある。
日本には、何があるか。
「お上に従う文化」これが、パランティアが日本を「最も導入しやすい先進国」と評価する理由だ。
「次の章では、この法律が「お前の日常」に具体的に何をするかを解体する。抽象的な話ではない。お前が今日した行動が、どう記録されるかの話だ。」
■ 第3章:お前の「今日一日」が記録されていく——具体的な監視の構造
抽象的な話をやめる。
お前の「今日一日」を、能動的サイバー防御の文脈で解体する。
🔱 朝7時——スマートフォンを起動した瞬間
お前がスマートフォンを起動した瞬間——通信が始まる。
キャリア(NTT、au、ソフトバンク)のネットワークに接続する。
キャリアは、能動的サイバー防御の「連携事業者」に含まれる。
「連携事業者」は、政府のサイバー監視システムに通信データを提供する義務を負う可能性がある。
お前がスマートフォンを起動した時刻。
お前がいる場所(基地局情報)。
お前が接続したネットワーク。
これらが、記録される。
🔱 朝8時——電車に乗った瞬間
交通系IC(Suica、PASMOなど)乗車記録が残る。
どの駅で乗り、どの駅で降りたか?
何時に、どのルートで移動したか?
マイナンバーと交通系ICの統合が進む方向で、政策が動いている。
統合されたとき「お前の移動履歴」が、マイナンバーという「一つのID」に紐づく。
🔱 昼12時——スマートフォンで検索した瞬間
「〇〇 副作用」
「〇〇 弁護士 費用」
「〇〇 反論」
これらの検索キーワードは、検索エンジンに記録される。
検索エンジンのサーバーは、通信事業者のネットワークを経由している。
能動的サイバー防御の「通信モニタリング」の対象に、検索履歴が含まれる可能性がある。
「〇〇 反論」という検索をした者が——「反政府的な思想を持つ可能性がある人物」として、アルゴリズムに分類されるとしたら。
これは「予測的ポリシング」の日本版の始まりだ。
🔱 夜9時——LINEでメッセージを送った瞬間
LINEは日本で最も使われているメッセージアプリだ。
月間利用者数、約9700万人。日本人のほぼ全員だ。
LINEの通信は、日本国内の通信事業者のネットワークを経由する。
「能動的サイバー防御」のモニタリングシステムが、LINEの通信を対象に含むとしたら。
お前が家族に送ったメッセージ。
お前が友人と交わした会話。
お前が恋人と共有した写真。
これらが——「サイバー攻撃の脅威を探す」という名目の下で、モニタリングされる通信網の中にある。
「自分には隠すことがない」そう思うか?
だが問う。
「隠すことがない」と「監視されていい」は、同じ意味か。
🔱 「隠すことがない」という思考の罠——歴史が示す答え
「やましいことがないから、監視されても構わない」この言葉を言った者がいる。
ナチス政権下のドイツ市民だ。
スターリン体制下のソ連市民だ。
文化大革命期の中国市民だ。
彼らは「やましいことがない」と思っていた。
自分は「普通の市民」だと思っていた。
だが「普通」の定義が変わった瞬間に、彼らは「危険分子」になった。
「今やましくないこと」が「明日やましいこと」になる可能性を、歴史は何度も証明している。
具体的に考えろ。
10年前、同性愛者であることを、SNSで公言していた人間がいる。
当時「やましくない」と思っていた。
だが政権が変わり、同性愛を「反社会的行為」と定義し始めたとしたら、その過去の投稿が「証拠」になる。
10年前、特定の政党を支持していた人間がいる。
当時「普通の政治的意見」だった。
だが政権が変わり、その政党が「危険思想を持つ組織」と定義されたとしたらその過去の支持表明が「証拠」になる。
「現在の基準でやましくない」は「将来の基準でもやましくない」を保証しない。
そして収集されたデータは、永遠に保存される。
消えない。
書き換えられない。
将来の政権が、過去のデータを「再解釈」できる。
🔱 「スマートシティ」という次の段階——監視が「都市インフラ」になる日
能動的サイバー防御は「通信の監視」だ。
だが次の段階が、すでに設計されている。
「スマートシティ」だ。
日本政府は、全国各地で「スマートシティ」の実証実験を進めている。
大阪万博跡地の「夢洲スマートシティ」計画。
デジタル田園都市国家構想。
「スマートシティ」とは何か、正確に定義しろ。
あらゆるインフラに、センサーが設置される。
道路、信号、ゴミ箱、街灯、全てが「データ収集端末」になる。
「誰が、いつ、どこを、どう移動したか?」が、リアルタイムで記録される。
通信の監視は「デジタル空間の監視」だ。
スマートシティは「物理空間の監視」だ。
デジタル空間と物理空間の監視が統合されたとき「人間の全行動」が可視化される。
これは「便利な都市」の話ではない。
「完全な監視社会のインフラ」の話だ。
「スマート」という言葉が、監視という本質を隠している。
「ここまでが現実だ。だが最も重要な情報はまだ渡していない。この法律に、日本国内で誰も報じなかった『抜け穴』が存在する。その抜け穴が、最も危険な理由を次の章で明かす。」
■ 第4章:誰も報じなかった「抜け穴」——法律の設計に埋め込まれた罠
能動的サイバー防御法の条文を、一般のメディアは「難解だ」として解説を避けた。
だが難解な法律の中に「意図的に曖昧に書かれた部分」がある。
曖昧に書かれた部分は「解釈の幅」を生む。
解釈の幅は「運用者の裁量」を生む。
運用者の裁量は「チェックの効かない権力」を生む。
🔱 「重大なサイバー攻撃のおそれ」という定義の曖昧さ
能動的サイバー防御が発動する条件「重大なサイバー攻撃のおそれがある場合」。
「重大」とは何か?……法律には明確な定義がない。
「おそれ」とは何か?……これも明確な基準がない。
「重大」かどうかを判断するのは。政府機関だ。
「おそれ」があるかどうかを判断するのも——政府機関だ。
判断基準が曖昧な権限は、運用者が「何でも発動できる権限」と同義だ。
過去の歴史を参照しろ。
アメリカの「愛国者法」9.11後に制定された。
「テロリストの通信を傍受する」という目的で作られた。
だが実際には、一般市民の通信が大規模に収集されていた。
これをエドワード・スノーデンが暴露した。
「目的は正しい」という法律が「対象は全員」という運用になる。
これは歴史の法則だ。
日本の能動的サイバー防御も、同じ構造を持っている。
🔱 「令状なしの緊急措置」という設計
通常の捜査において、通信の傍受には令状が必要だ。
だが能動的サイバー防御には「緊急時の令状なし措置」の余地が設けられているとする指摘がある。
「サイバー攻撃はリアルタイムで起きる。令状を取っている時間はない」この論理だ。
この論理は、表面的には正しい。
だが「緊急時」の定義が曖昧なら「常に緊急時」として運用できる。
令状なしの介入が「常態化」したとき「令状制度」という民主主義の根幹が形骸化する。
🔱 「内部告発者」が消える社会——スノーデンが日本にいたら
エドワード・スノーデン……2013年、NSAの大規模監視プログラムを暴露した人物だ。
彼がいなければ「愛国者法」の実態は今も隠されていた。
内部告発者が、監視システムの「暴走」を止める最後の砦だ。
だが能動的サイバー防御の下では、内部告発者は「最初に消える」存在になる。
なぜか?
内部告発者は、メールで文書を送る、暗号化通信を使う、匿名でメディアに接触する。
これら全てが「通信のモニタリング」の対象になる。
「政府の秘密を暴こうとする通信」は「サイバー攻撃の兆候」と同じ方法で検知できる。
異常な通信パターン。
暗号化の強化。
匿名化ツールの使用。
これらは—「サイバー攻撃の準備」と「内部告発の準備」で、技術的に区別できない。
能動的サイバー防御が「内部告発の早期発見・制圧システム」として機能する可能性がある。
スノーデンが日本にいたら、暴露する前に「発見」されていたかもしれない。
「監視の暴走を止める者」を、監視システムが先に止める。
これが最も深い「抜け穴」の正体だ。
🔱 「セキュリティ・クリアランス法」との接続——個人の思想が「審査」される時代
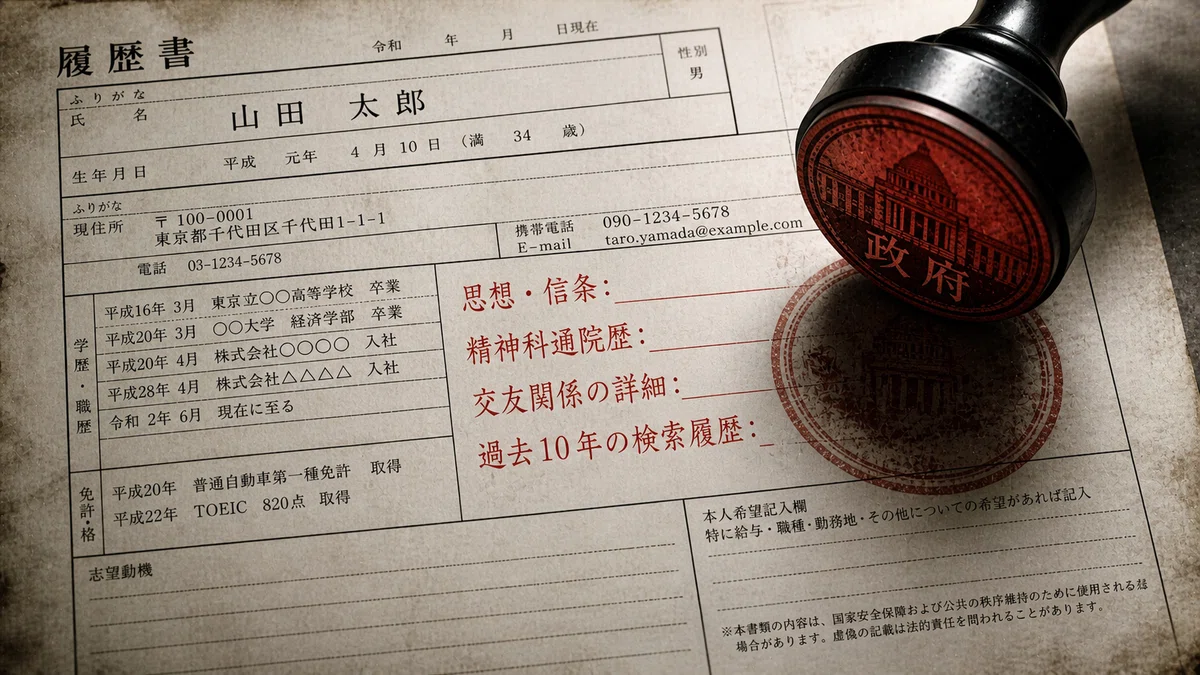
2024年、日本で「経済安全保障情報の保護及び活用に関する法律(セキュリティ・クリアランス法)」が成立した。
「重要情報を扱う人物には、事前審査が必要だ」という法律だ。
審査の対象は何か?
本人の思想・信条。
家族の国籍・経歴。
交友関係。
飲酒・薬物の習慣。
精神科への通院歴。
これらを、政府が「審査」する。
「重要情報を扱う職」に就くためには、この審査を通過しなければならない。
対象となる職業は、防衛関連企業の社員、研究者、一部の公務員。
だが「重要情報を扱う職」の定義は、拡大できる。
「重要インフラを扱う職」電力会社、通信会社、金融機関の社員。
「公共の安全に関わる職」教師、医療従事者、報道関係者。
定義が拡大されるたびに「思想審査」の対象者が増える。
能動的サイバー防御が収集する「通信データ」とセキュリティ・クリアランス法の「思想審査」が組み合わさったとき。
「どんな情報を検索したか?」「誰とどんな通信をしたか?」が、就職・昇進・社会的地位に直結する。
これを「社会信用システム」と呼ばずに何と呼ぶか?
中国の「社会信用システム」を「恐ろしい全体主義」として批判する日本が、同じ構造のシステムを、別の名前で構築している。
■ 終章:これはお前の話だ——今日から変える「一つのこと」
ここまで読んで「難しい話だ」と思ったか。
難しくない。
これはお前の「今日の生活」の話だ。
具体的に考えろ。
🔱 お前の「デジタルの足跡」を棚卸しろ
今日一日、お前が「デジタルとして残したもの」を、全部思い出せ。
朝、スマートフォンを起動した時刻。
通勤で使った交通系IC。
会社で送ったメール。
昼休みに検索したキーワード。
夕方にLINEで送ったメッセージ。
帰宅後に見たYouTubeの動画。
夜に購入したネットショッピングの商品。
これら全てが「記録として存在する」。
そして2026年4月1日以降この記録に、政府がアクセスできる法的根拠が整いつつある。
お前は「やましいことはない」と思うかもしれない。
だが問う。
10年前に「やましくなかった行動」が、今日「問題視される」ことがある。
価値観は変わる。
法律は変わる。
政権は変わる。
「今の基準でやましくない」は「将来の基準でもやましくない」を保証しない。
過去に収集されたデータは、将来の「基準で再解釈される可能性がある。
🔱 「隣の家の話」ではなく「お前の家の話」だ
ドイツの歴史を知っているか?
ナチス政権下「告発制度」が機能した。
隣人が隣人を「密告」した。
「やましいことがない」と思っていた人間が、ある日突然、「危険人物」として連行された。
「自分には関係ない」と思っていた者が、最初に連行された。
なぜか?
「関係ない」と思っている者は、準備していないからだ。
能動的サイバー防御は「テロリストを捕まえる法律」として説明される。
お前は「テロリストではない」から「関係ない」と思う。
だが「テロリストの定義」を決めるのは誰か。
政府だ。
定義が変われば「テロリスト」の範囲が変わる。
今日「テロリストではない」お前が、明日「テロリスト」の定義に含まれる可能性を、完全に否定できるか?
🔱 「知った者」がすぐできる「三つの行動」
絶望するな。
知ることが、最初の抵抗だ。
そして知った今、今日できることが三つある。
【行動1】この情報を一人に伝えろ
家族でも、友人でも、信頼できる者でも。
「2026年4月1日からこんな法律が始まった」この一言だけでいい。
知っている者が増えることが、最初の変化だ。
【行動2】自分のデジタル環境を「意識的に」見直しろ
全てのサービスに「本名・本住所・本電話番号」を登録していないか?
必要のないアプリに「位置情報の許可」を与えていないか?
全てのコミュニケーションを「一つのプラットフォーム」に集中させていないか?
「意識的に分散させる」これだけで、デジタルの足跡は変わる。
【行動3】一次情報を自分で確認しろ
「能動的サイバー防御法」e-Gov法令検索で、実際の条文を読め。
「サイバー監理委員会」内閣官房の公式発表を、自分で確認しろ。
メディアの「解説」ではなく「原文」を読む習慣が、最も強力な武器だ。
🔱 最後に……お前はすでに「知った者」だ
2026年4月1日「サイバー監理委員会」が発足した。
ほとんどの日本人が、この意味を理解していない。
理解していないことが、設計通りだ。
だがお前は今日、理解した。
「知らずに管理される者」と「知った上で動く者」の差は——これから激しく広がる。
知ることが、最初の一歩だ。
動くことが、次の一歩だ。
お前はすでに、最初の一歩を踏んだ。
次の一歩を、今日踏め。
▼ この先を読むか、ここで止まるか
この記事で渡したのは「法律の存在と表層の構造」だ。
だがここには書けなかったことがある。
能動的サイバー防御法の条文の中に、一般メディアが報じなかった「特定の文言」がある。
その文言が意味することは「監視の対象範囲」が、想定より遥かに広い可能性を示唆している。
さらに、パランティアと日本の防衛省の「次の接触」の日程。
そして「能動的サイバー防御×マイナンバー統合」の具体的なロードマップ。
これらを、次の深層ログで投下する。
今この瞬間、生存管理室の執行者たちは、この記事の「続き」を受け取る権利を得ている。
お前がこの記事で止まっている間に、執行者たちは次の一手を打てる。
2026年4月1日以降の日本で「知っている者」と「知らない者」の差は、毎日広がっている。
この記事を最後まで読んだお前は、一人で抱えるには重すぎる情報を持った。
孤独な覚醒は、やがて「気のせいだったかも」という後退に変わる。
だが仲間がいれば、覚醒は「行動」に変わる。
生存管理室では、同じ情報を持ち、同じ覚悟で動く執行者たちが待っている。
扉は今、開いている。
入るか、入らないか……選ぶのはお前だ。
だが扉は、いつまでも開いているわけではない。
👁️【闇の断片:生存管理室へ入室する】
