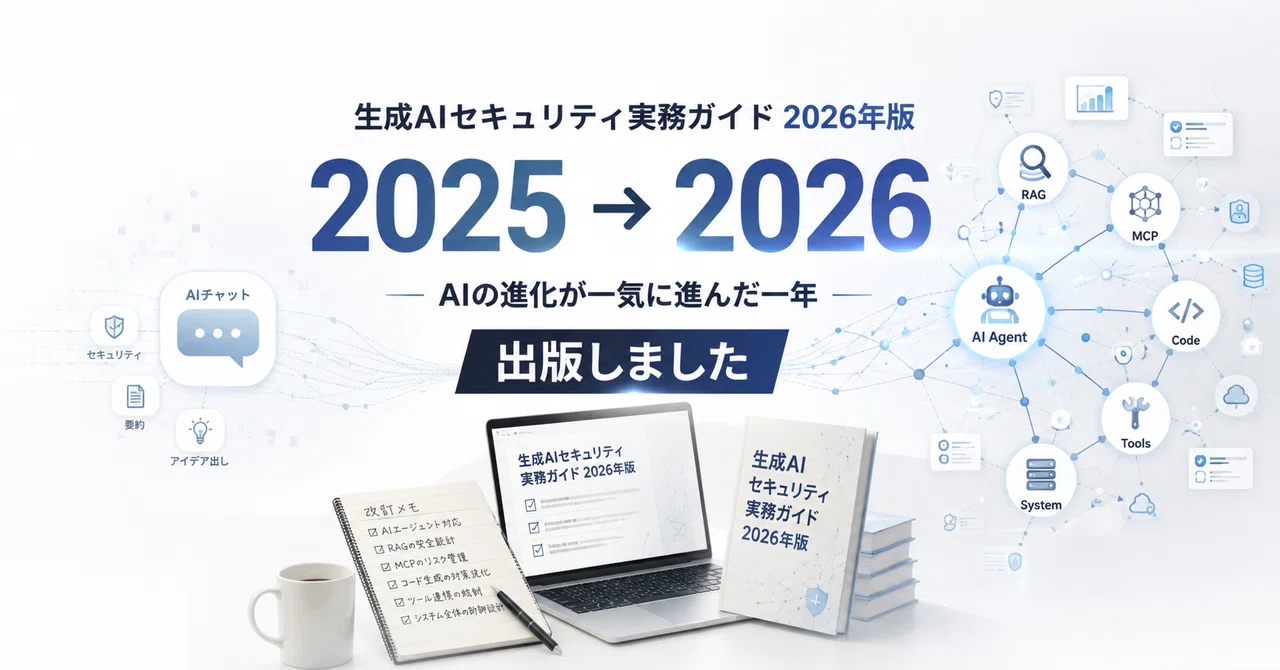
『生成AIセキュリティ実務ガイド 2026年増補改訂版』を出版しました

みなさん、こんにちは!
現役IT執行役員のグイグイです⚡
え~、先日、
『生成AIセキュリティ実務ガイド 2026年増補改訂版』を出版しました。
『生成AIセキュリティ実務ガイド』の初版を出したのが2025年8月なので、まだ1年です。
去年の時点でも、生成AIはこの先かなりのスピードで進化するだろうし、AIエージェントも大きなテーマになっていくだろうとは思っていました。ただ、実際は思っていた以上に速かった。
2026年に入ってからは、少なくとも開発やAI活用の現場で、エージェントを使うこと自体が珍しくなくなりました。僕自身も仕事で使っていますし、開発でもかなり使っています。個人でやっているサイドプロジェクトでも使っています。
そうやって使っていると、セキュリティについて考えることも変わってきます。
たとえば、エージェントにどこまで権限を渡すのか。
ファイルを読ませるだけなのか、書き込みも許可するのか。コードを書かせたあと、そのまま実行までさせるのか。外部のサービスにつなぐのか。
絞りすぎると、せっかくのエージェントなのにできることが少なくなる。かといって、便利だからと何でも許可するのも怖い。実際に使っていると、このあたりは毎回悩みます。
2025年版を書いていた頃も、いずれこういう話が重要になるだろうとは思っていました。でも2026年になると、もう「そのうち考えればいい話」ではなくなっていました。
そこで改めて2025年版を読み返してみました。
書いてある内容が間違っているわけではありません。プロンプトインジェクション、機密情報の入力、ハルシネーション、生成されたコードの扱い。今でも重要なものばかりです。
ただ、いまの生成AIセキュリティを扱う本として見ると、足りないところがかなり出てきていました。このまま置いておくのはちょっと違うな、と思ったんですよね。
それで、今年の5月頃から2026年版の作業を始めました。
どこを残すか、どこを書き直すか、何を追加するか。章の構成そのものを変えたところもあります。今回かなりページを増やしたのは、AIエージェント、MCP、RAG、AI駆動開発あたりです。
もちろん、本を書く作業そのものにもAIをかなり使いました。
CodexのデスクトップとClaudeのデスクトップで構成を考えたり、原稿を見直したり、調べ物をしたり。ファクトチェックにはGemini Notebook(旧NotebookLM)も使っています。
AIエージェントのセキュリティについて書いている本を、AIエージェントを使いながら書く。まあ、2026年らしいといえば2026年らしいですよね。
ただ、これは笑い話だけでもなくて、外からAIを眺めてセキュリティを考えるのと、自分で毎日のように使いながら考えるのとでは、やっぱり見えるものが違います。「ここまで任せられるのは便利だな」と思う一方で、「これ、権限を渡しすぎたら普通に怖いな」と思う瞬間がある。そういう実感も、今回の本にはかなり入っています。
原稿自体は、5月に一度最後まで書き上げました。
その時点では「あとはチェックして出版かな」と思っていたのですが、なかなかそうはいきませんでした。
6月と7月は会社の期末と期首が重なって、仕事の方がかなり忙しくなっていました。500ページ近い原稿を頭からちゃんと読むには、それなりにまとまった時間が必要です。腰を据えてチェックする時間が取れませんでした。
そうこうしている間にも、AIの世界は普通に進んでいきます。
印象に残っているのが、Claude Fable 5とMythos 5の話です。
モデルの性能が上がりました、というだけならまだいいんです。でも、能力の高いAIを誰に使わせるのか、どういう安全策を入れるのか、どこまでアクセスを許すのか。そこまで来ると、まさに今回書いている本のテーマそのものです。「これは触れないわけにはいかないよな」となります。
そんなことをやっているうちに8月になりました。
仕事の方も少し落ち着いて、ようやく本格的に最終チェックを始めたのですが、5月に書いた原稿を頭から読み直していると、また直したいところが出てきます。「ここはもう少し書いた方がいいな」とか、「この数か月で出てきた話を入れないのはちょっとまずいな」とか。
結局、8月に入ってからも結構加筆しましたし、章の中身を組み替えたところもあります。お盆休みは、かなりの時間をこの本の最終チェックに使いました。
そうしてようやく完成したのが、今回の2026年版です。最終的には509ページになりました。
2025年版は260ページだったので、ページサイズの違いはあるにしても、かなり大きな改訂になっています。最初から「500ページの本を書こう」と思っていたわけではありません。足りないものを入れて、全体の構成を直して、また新しい情報が出てきて追加して……とやっていたら、結果的にこうなりました。
一方で、2025年版から変えていないものもあります。
「生成AIを使わせないためのセキュリティ」ではなく、「安全に使うためのセキュリティ」を考える、というところです。ここは最初からずっと同じです。
生成AIを禁止しておけば安全、という話ではもうないと思っています。僕自身が普通に仕事で使っていますし、周りでも使われている。AIエージェントもこれからさらに使われるようになるでしょう。
だったら、使わない前提で考えるより、どう使うかを考えた方がいい。
どこまで任せて、どこから人間が見るのか。何をログとして残しておくのか。何かあったときに、どうやって止めるのか。2026年版では、そのあたりをかなり具体的に書きました。AIを使った開発についても、「AIにコードを書かせると便利です」で終わらせず、どういう手順でAIに作業させるのか、どこで人間が確認するのかというところまで踏み込んでいます。ガバナンスやインシデント対応についても、かなり見直しました。
初版から1年で、ここまで大きく書き直すことになるとは、去年の時点では思っていませんでした。たぶん来年も、また状況は変わっているんでしょう。
とりあえず、2026年8月の時点で自分が「今ならここまで書いておきたい」と思ったものは、かなり入れることができました。
生成AIを仕事で使っている方、AIエージェントを使い始めている方、開発でAIを活用している方、社内でAIのセキュリティやガバナンスを考えている方。どこか役に立つところがあればうれしいです。
『生成AIセキュリティ実務ガイド 2026年増補改訂版』は、Amazon Kindleで発売しています。Kindle Unlimitedの対象にもなっていますので、ご利用中の方はそのまま読んでいただけます。
#生成AI
#AIセキュリティ
#AIエージェント
#生成AI活用
#AIガバナンス
#RAG
#MCP
#AI駆動開発
#情報セキュリティ
#Kindle出版
いいなと思ったら応援しよう!
 この記事が少しでも役に立ったと思ったら、サポートいただけると励みになります!
