脅威の兆候を検知する「DNS ベースの脅威ハンティング」

現代のサイバーセキュリティ環境では、組織が直面する脅威は日々進化しています。その中で、DNSベースのセキュリティ対策は、特に注目される手法の一つです。
DNSはインターネットの根幹を支える技術ですが、その特性を悪用した攻撃も増加傾向にあります。そこで、脅威の兆候をいち早く検知し対策を講じることが求められるのです。
本ブログでは、DNSベースのセキュリティ対策の必要性を数字や事例からご案内します。
また、サイバー防御の一般的な課題と、どういった脅威ハンティングが有効なのかを詳しく解説します。さらに、Infoblox Threat Defenseを活用した早期保護の方法と、高リスクドメインへの具体的な対応策についても掘り下げていきます。
数字から見る DNSベースのセキュリティ対策の必要性
まずは、数字からDNSベースのセキュリティ対策の必要性を見ていきたいと思います。
DNSの範囲は膨大で、現在 1,589 のトップレベルドメインがあり、毎日 20 万個の新しいドメインが誕生しています。
2023 年サイバーセキュリティグローバル調査によると、過去 12 か月間にフィッシング攻撃を 1回以上受けた組織の割合は 81% にのぼります。
2024 年の Proofpoint フィッシングレポートによると、75% の組織がスミッシング(SMSフィッシング)攻撃に遭っています。
類似ドメインは、フィッシング攻撃やスピアフィッシング攻撃で頻繁に利用されています。
Hacker News によれば、中国のハッカーは 2022 年に大規模なフィッシング攻撃キャンペーンで 4 万 2,000 個の偽ドメインを使用しました。
Infoblox は毎週約 2万5,000 個の新しい類似ドメインを発見し、ブロックしています。
上記の通り、ドメインがサイバー攻撃に多々悪用させていることは事実であり、今後、攻撃で使用される恐れのある新興ドメインを事前に早期に発見するDNSに特化した脅威インテリジェンスが不可欠となってきていると考えています。
サイバーディフェンスの課題
上記記載のフィッシング攻撃の対象は、日本も例外ではなく、傾向として年々増加傾向にあります。インターネット上のニュースでは日々被害事例が報告されています。
攻撃者がフィッシングを好む理由はコストの低さにあり、たった 1 人のユーザーが誤ってリンクをクリックするだけで十分だからです。スミッシング(SMS フィッシング攻撃)は最近、発生頻度が増しており、攻撃者は持続的なスミッシング活動を大規模に展開しています。
類似ドメインはフィッシングやスピアフィッシング攻撃で多用され、 2022 年には中国のハッカーが 4 万 2,000 個の偽装ドメインを用いて大規模なフィッシング攻撃を繰り広げました。
フィッシングや類似ドメインといった問題が増大する一方で、攻撃で使用される数か月前に、ドメインが登録される事例も発生しています。最近発見された一例が C2 インフラとの通信に DNS を悪用するビーコンツールである DecoyDog ツールキットです。
攻撃開始のかなり前にドメインがセットアップされるタイプの攻撃を検出するには、手法を変える必要があります。
フィッシング攻撃の詳細レポートは以下から確認できます。
DNS ベースの脅威ハンティング
レジストラ、 TLD ドメイン、 SSL 証明書、ネームサーバー、登録行動などのメタデータを使用して、お客様にとって新規であるドメインを検出し、それらを新規/新興、または不審なドメインに分類します。
例えば CISA アドバイザリのような公開されたサードパーティのアドバイザリを取得し、それを拡張して、 DNS メタデータを使用してより多くの指標を見つけます。たとえば、最近の CISA の発表で、Infoblox は、DNS メタデータを活用する能力に基づいて、勧告に含まれていなかった 13 のドメインを追加で発見しました。これは潜在的な脅威ベクトルを大幅に削減するのに役立ちました。
DNS ベースの脅威ハンティングは、不審なドメインが悪意のあるものであり、攻撃に使用されたことが確認される数週間から数か月前の時点に、こうした悪性ドメインから保護します。
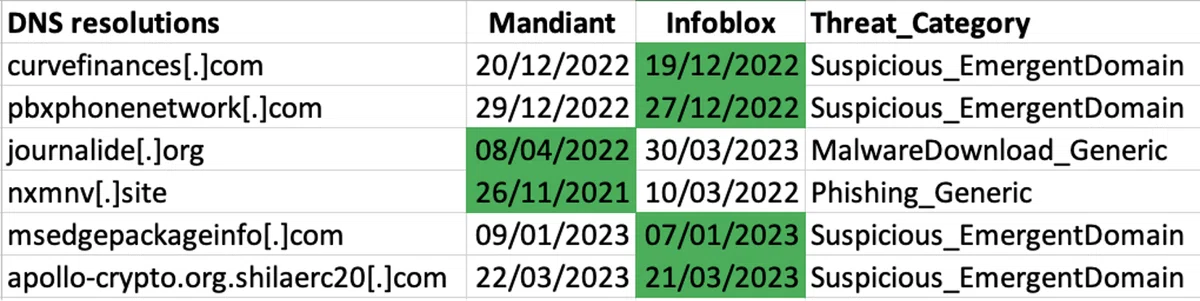
事実、Mandiant(マンディアント)と比較しても、弊社(DNS ベースの脅威ハンティング)の方がいくつかの不審なドメインは早期に発見できています。
Infoblox Threat Defenseを使用して早期保護を実現
Threat Defense は、クエリパス内での Infoblox の独自の立ち位置(ネットワーク接続の最初の部分である名前解決のクエリを確認できる立ち位置)を利用して、通信の意図を確認、分析、ブロックし、早期保護を実現します。
DNS 市場のリーダーとしての豊富な専門知識を活かして、攻撃者のインフラを追跡し、 DNS ログを精査して、脅威ライフサイクルの早い段階(「侵害」意図を持つアクターが実際に攻撃を開始する前に)で不審な活動を検知します。
これにより、 Infoblox Threat Intel は、悪用を目的とした新しいドメインと類似ドメインを武器化フェーズで特定でき、他のセキュリティ組織やベンダーが悪質ドメインとして検出が可能になる数週間から数か月も前の時点に、不審ドメインとして分類します。
Infoblox が他のソリューションよりこれほど早く不審ドメインと分類できる主な理由は、他のセキュリティソリューションがこれらドメインに関連するトラフィックの挙動やコンテンツという、通常、脅威活動が活発化した後にのみ、関連性が現れる側面を評価対象とすることにあります。
高リスクドメイン
Infoblox は「不審」と判断した特定ドメインを、Threat Defense で利用可能な、「Infoblox High Risk(Infoblox 高リスク)」というフィードに追加して、お客様が新しく台頭中の脅威から事前に身を守れるようにします。
これらのフィードには不審度の高いドメインの指標が付いています。具体的には、悪質な活動との関連性はまだ確認されていないドメインのうち、武器化段階で脅威アクターによって取得された可能性があり、将来、悪用するために有効化される可能性があるものを指します。これらフィードは次の 3 つの区分に分類されます。
不審な類似ドメイン - 正規ドメインに類似し、将来、フィッシング活動に利用される可能性があるタイプです。
不審な NOED - (「Newly Observed Emergent Domains」新たに観測された新興ドメイン) - 顧客トラフィック内で最近観測されたばかりの(すなわち「Emergent」(新興))、高リスクなタイプの不審なドメインです。
不審なドメイン - 疑わしく見えるドメインのうち、類似と NOED のいずれのプロファイルにも適合しないタイプのドメインです。
Infoblox は、 2022 年 11 月初旬に不審な新興ドメインに関するデータの収集を開始しました。 2023 年には、不審な兆しを示すアクティブなドメインを 1,940 万個検出、分類しました。
アクティブなドメインのうち不審なものの数は、増加の一途をたどっています。数の膨大さ以外のもう 1 つの重要な基準として、不審という分類の質が上げられます。不審と分類された数百万のドメインのうち、誤検知とフラグされたのはわずか 0.0002% です。
「不審なドメインをブロックする」というコンセプトを掲げたことにより、 Infoblox のお客様は Decoy Dog やOktapus などの MFA 攻撃をはじめとする一部の脅威アクターを早期にブロックしやすくなりました。 Decoy Dogツールキットに関連するドメインの多くは、 2022 年の秋には既に発見済みで、 Threat Defense の不審なドメインフィードに含まれていました。
そのため Threat Defense Advanced の利用中で不審なドメインフィードをブロックするというポリシーを設定済みのお客様は、それ以降、 C2 ドメインの多くから保護されています。
DNSベースの脅威ハンティングの優位性、特徴、必要性をより詳細に確認したい場合は、レポートをご覧ください。
