[イベントレポート]Exchange 2025 Tokyo – 製造業のOT環境を守る!Infoblox Threat Defenseを用いた先制型セキュリティ(東京エレクトロンデバイス 大塚健一氏)

2025年12月11日、東京千代田区大手町にて、Infoblox主催の年次カンファレンス「Exchange 2025 Tokyo」が開催されました。「Exchange」は、世界17都市で開催されるワールドツアーです。
今回のExchange 2025 Tokyoでは、ハイブリッド・マルチクラウド、そしてAI時代に対応したDDI(DNS、DHCP、IPアドレス管理)やプロテクティブDNSのアップデートの解説をはじめ、国内外のトップオピニオンリーダーによる最新トレンド、そして顧客事例が紹介されました。また、インタラクティブなデモブースや、エンジニア向けハンズオンワークショップも開催、多くの来場者をお迎えしました。
今回のブログでは、東京エレクトロンデバイスの大塚 健一 氏による「製造業のOT環境を守る!Infoblox Threat Defenseを用いた先制型セキュリティ」と題されたセッションの模様についてレポートします。
製造業のOT環境を守る!Infoblox Threat Defenseを用いた先制型セキュリティ
製造業のOT環境はIoT機器やレガシーシステムが混在しており、従来のITセキュリティでは対応しきれない課題が数多く存在します。
セッションでは東京エレクトロンデバイスの大塚 健一氏が登壇し、製造業のOT環境において「Infoblox Threat Defense」がなぜ有効なセキュリティ対策となるのか解説が行われました。
一般的に製造業の産業制御システムやOTネットワークにおける、セキュリティ設計として、階層ごとに分けて管理する「パデューモデル」が知られています(図1)。
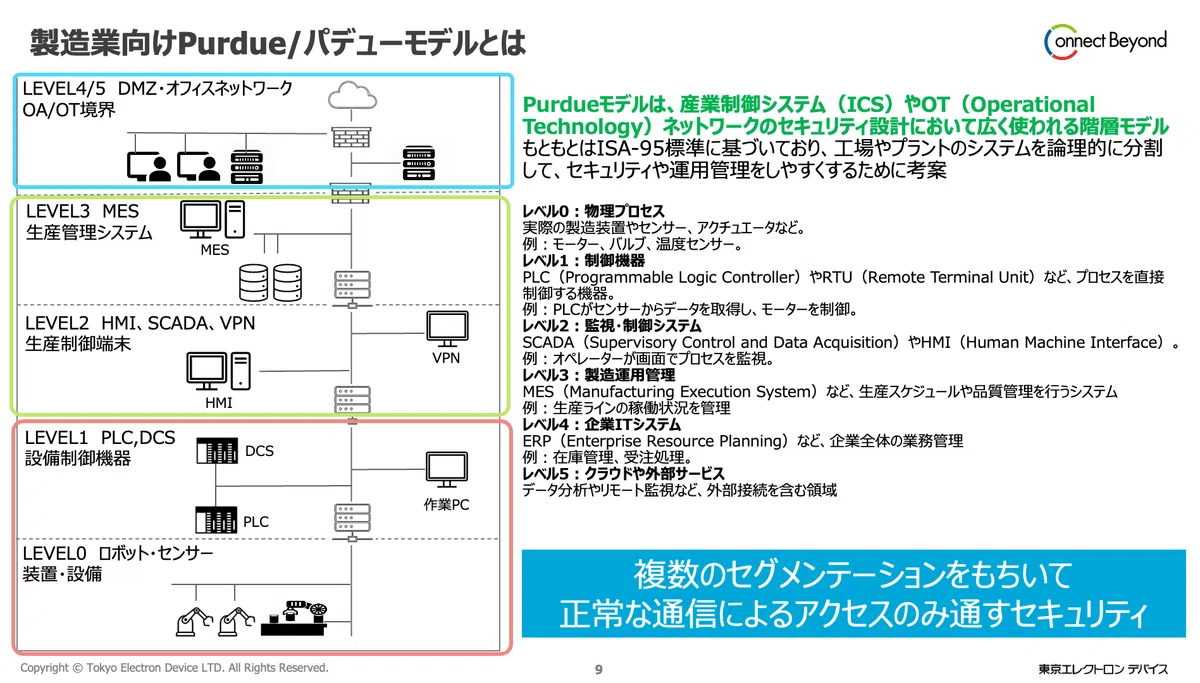
「しかし、このモデルではセグメントごとにセキュリティ機器を設置・管理する必要があり、多大な運用コストや管理の負荷がかかるという課題がありました。」と大塚氏は説明します。
そうした課題に有効な対策が、「Infoblox Threat Defense」です。DNSを活用したアプローチにより、悪意のあるサイトへのアクセスをネットワークに到達する前の段階で遮断します。
「導入も容易で、DNSの問い合わせ先をクラウド上のInfoblox Threat Defenseに変更するだけ済みます。また、各デバイスに専用のソフトウェアを導入する必要がないエージェントレスでの運用も可能です。これにより、OSのアップデートができない古い機器や、ソフトウェアのインストールが困難なIoT機器に対しても、即効性のあるセキュリティ対策を講じることができます」と、大塚氏は強調します(図2)。
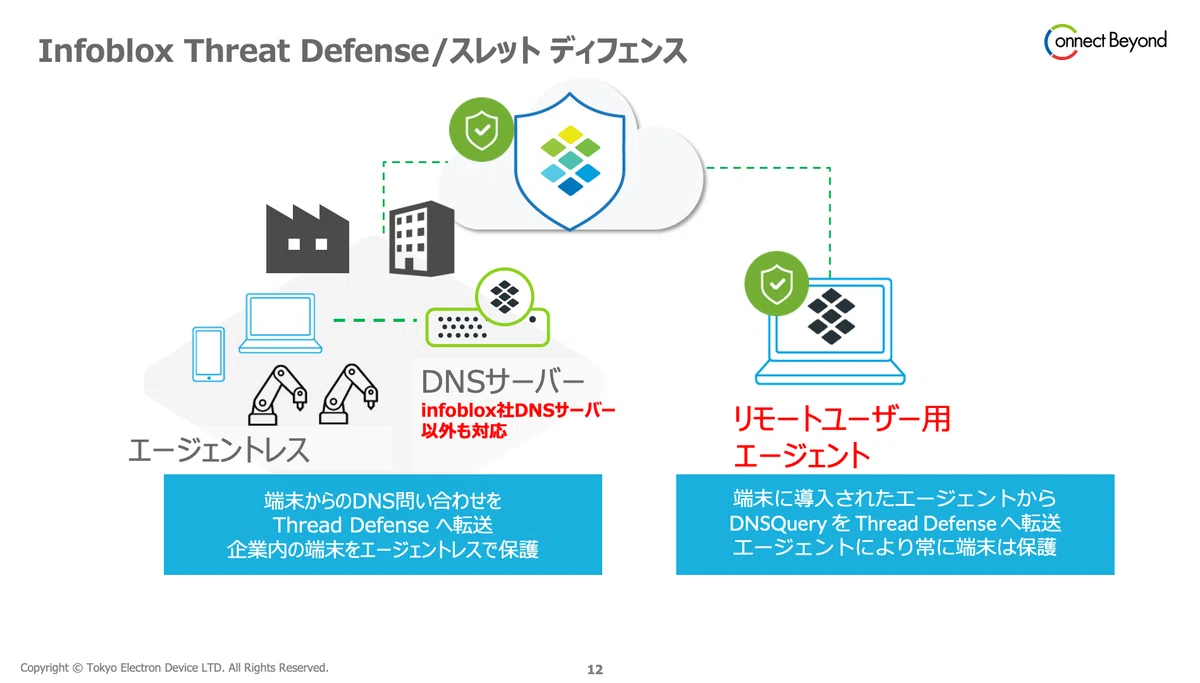
また、OT環境では、メンテナンス用のUSBメモリからのウイルス感染や、サプライチェーンのVPN経由での侵入など、内部からの攻撃への対策も課題となっています。その場合も、Infoblox Threat Defenseは外部ネットワークへアクセスする際はDNSによる問い合わせを行い、悪意のあるサイトへの通信を検知・遮断します。
つまり、USBやVPNを経由した攻撃によってパデューモデルで示された各ネットワークセグメントの防御を突破されたとしても、最終的な出口対策として脅威を食い止めることが可能です。
Infoblox Threat Defenseにおける3つのセキュリティ対策のアプローチ
「Infoblox Threat Defenseは、従来のシグネチャベースによる既知の脅威対策に加え、レピュテーション、そしてAIを活用したリアルタイム解析機能を備えています。独自のスコアリングエンジンがドメインの危険度を即座に判定するため、判定の難しい未知のドメインであっても、リスクが高いものは自動で遮断します」と大塚氏は強調します(図3)。
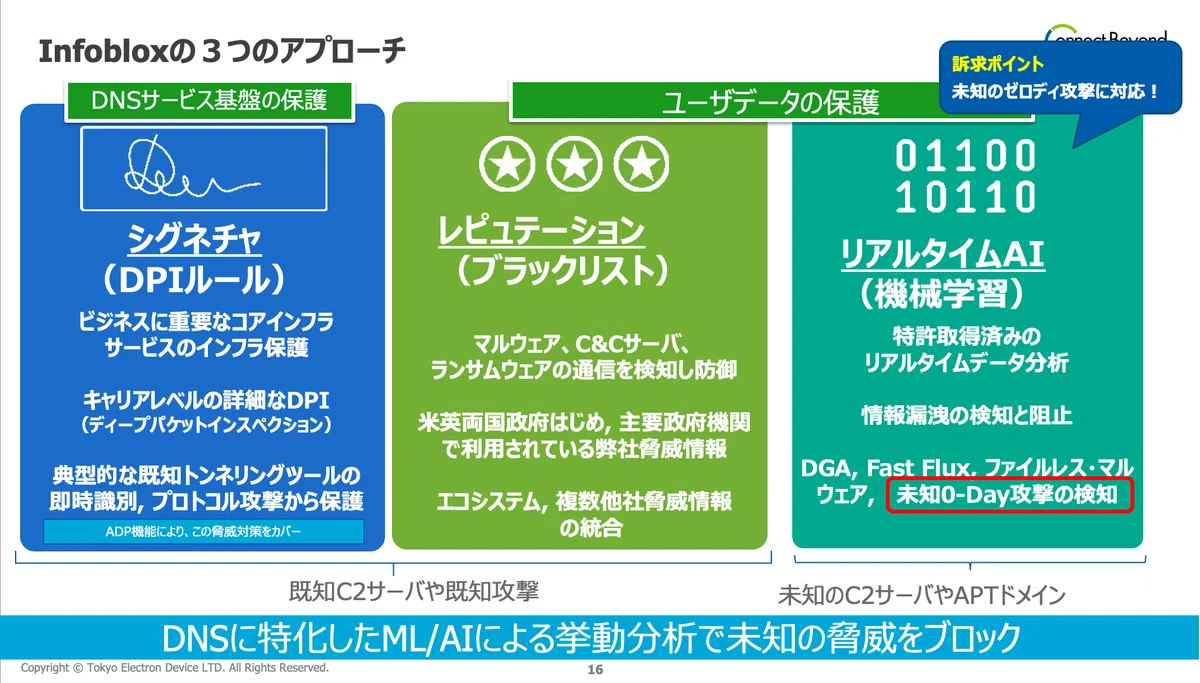
「さらに、Infobloxは専門の脅威インテリジェンスチーム『Infoblox Threat Intel』がリアルタイムでDNS情報の分析を行っています。この知見と、AIや機械学習、独自技術である『Threat Insight』を組み合わせることで、シグニチャーベースの対策だけでなく、ゼロデイ攻撃にも高い精度で検知を実現します。これらの優位性により、製造業のOT環境においても、誤検知を最小限に抑えながら脅威に対処することが可能となります」(大塚氏)
プロテクティブDNSの導入にあたってはPoCも実施を推奨
このようなメリットをもたらすInfobloxのプロテクティブDNSですが、国内での認知度はまだ低く、口頭による説明だけではその本質的な価値が伝わりにくい側面がある、と大塚氏は話します。
「そこで、まずはPoCを実施し、実際の環境でどれほどの脅威が潜在しているのかを可視化することが重要となります。つまり、具体的な検知データとして『導入効果』を提示することで、上層部に対しても導入の必要性をより客観的かつ強力に裏付けることができるようになるからです」と大塚氏は強調します。
その一環として、東京エレクトロンデバイスでは、Infoblox Threat Defenseの導入を検討する企業向けに独自の「アセスメントサービス」を提供しています(図4)。
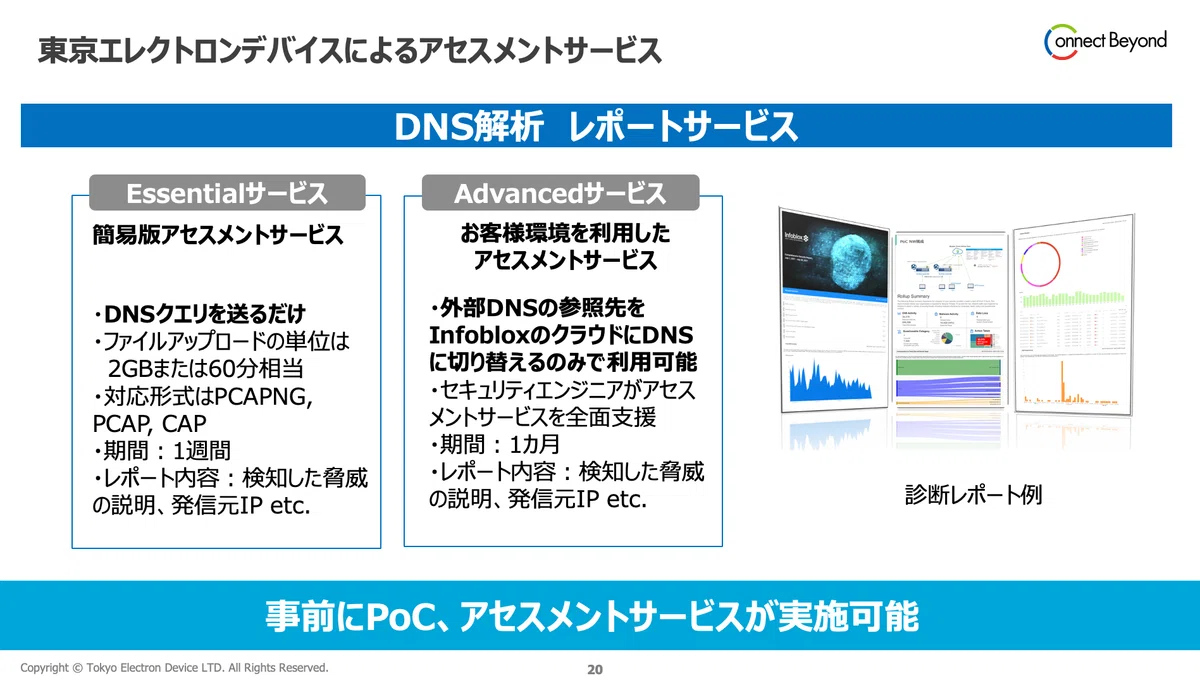
「1時間のクエリ情報に基づいた簡易的な診断(Essentialサービス)から、1ヶ月程度の試行期間を設けて実際の検知状況を詳細に分析するPoC(Advancedサービス)まで幅広いメニューを用意しており、導入前に具体的な効果を確認できます。また、提供されるレポートでは、誰がどの悪性サイトにアクセスしようとしたかといった送信元の特定も可能であり、組織内のリスクを可視化できます」と、大塚氏はその優位性を説明します。
また、東京エレクトロンデバイスは、Infoblox社のディストリビューターとして製品の販売だけでなく、環境構築や保守サポートも一貫して提供しており、OT環境のネットワーク機器やAI活用、可視化ソリューションと組み合わせて、製造現場のDX推進に伴うセキュリティ対策をトータルで支援しています。
最後に大塚氏は、「Infoblox Threat Defenseはオフィス環境のIT機器にも同様に適用できるため、OTとITを横断した包括的なセキュリティ基盤としての活用も推奨されています。
これにより、組織全体のセキュリティレベルを統一しつつ、管理の集約化を図ることができます。
そして、東京エレクトロンデバイスは、今後も最新の技術動向をいち早く取り入れ、製造現場の安全なデジタル化を支援していきます」と訴え、セッションを閉幕しました。
