AIによる高度な脅威からインフラ全体を先制的に保護する脅威防御ソリューションを発表

———————————————————————————————————————
本稿は、2025年 8月 4日(US時間)に Infoblox公式ブログに投稿された「Infoblox Unveils a Radically Advanced Threat Defense to Preemptively Protect Your Entire Infrastructure Against Sophisticated and AI-Driven Attacks」の抄訳です。
投稿者:ムケッシュ・グルパ(Mukesh Gupta)
———————————————————————————————————————
サイバー犯罪は驚異的な速さで加速しており、2027年までに世界的な被害額が23兆ドルに達すると予測されています。ランサムウェア、サプライチェーン攻撃、AI生成の脅威が従来の防御を突破し、多くの組織のインフラ防御に危険な隙間を露呈させています。
何が変わったのでしょうか?攻撃者は防御よりも速く進化しています。AIを武器に、より巧妙で大量の攻撃を仕掛けており、従来のリアクティブなセキュリティシステムを回避する一度きりの独自に作成されたマルウェアも含まれます。これらのリアクティブツールは「患者ゼロ」の感染を前提に脅威を理解し対応しますが、今日のAI主導の脅威環境では、すべての攻撃がユニークかつ標的型であり、既知のシグネチャや行動パターンは存在しません。従来のツールが対応する頃には、被害は既に発生していることが多いのです。
サイバー防御の常識を変える時
組織には単なる段階的な改善以上のものが必要であり、新たな考え方が求められています。先制的なセキュリティ戦略は、脅威が環境に侵入する前に阻止します。リアクティブツールへの負担を軽減し、防御側に時間の余裕をもたらすのです。
Infobloxは、強力なDNS中心のアプローチでサイバーセキュリティを再定義しており、影響が及ぶ前に脅威を根本から止めます。最新のInfoblox Threat Defense™の強化により、オンプレミス、クラウド、エッジ、リモート、IoT/OT環境にわたり、先進的なAI駆動の脅威に対してもDNSを企業保護の中核に据えています。
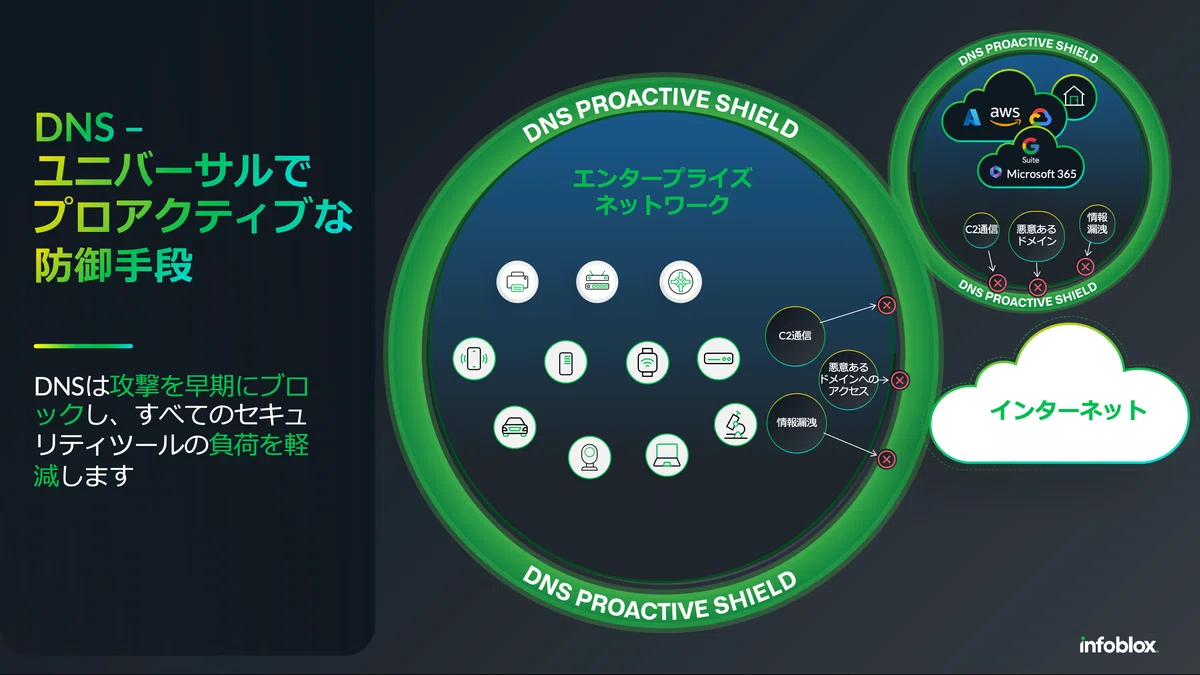
Infoblox Threat Defense:独自のプロテクティブDNSアプローチ
Infobloxの脅威防止へのアプローチは、本当にユニークです。もし薬物問題に悩む都市を浄化しようとするなら、次の2つの方法のいずれかを取ることができます。
路上のドラッグディーラーを追いかける方法:ここでの課題は、モグラ叩きゲームのようなものだということです。数人を排除しても、また新たに現れます。
カルテルを狙う方法:組織のトップを解体すれば、問題の根源を取り除くことができます。
この哲学はサイバー防御にも当てはまります。ほとんどのプロテクティブDNSソリューションは、上記のNo.1のアプローチのとり、フィッシングやスミッシングキャンペーンで使用されたドメインをブロックします。しかし、それらのドメインがブロックされると、攻撃者は新しいドメインを登録し、サイクルが繰り返されます。
Infobloxはカルテル優先のアプローチを取ります。私たちは舞台裏にある脅威アクターのインフラを標的にします。代表的な例が、私たちが追跡している地下犯罪組織「Prolific Puma」です。彼らは攻撃者専用のURL短縮サービスを運営しており、bit.lyに似ていますが、闇の中で活動しています。
ほとんどのソリューションがProlific Pumaが生成する悪意のあるドメインを検出してブロックするのを待つ一方で、Infobloxは彼らのDNSインフラ全体を追跡しています。過去18ヶ月で、Prolific Pumaは75,000以上のドメインを登録しました。新しいドメインが購入されるとすぐに、武器化される前に先手を打ってブロックします。
この戦略により、従来のツールより平均68.4日早く脅威をブロックし、最初のDNSクエリでドメインベースの攻撃の82%を阻止できます。「患者ゼロ」を待つ必要はありません。
悪意のあるDNS接続を事前に阻止することで、有害なトラフィックをインフラから遠ざけ、リスク、アラート疲労、SOCの負荷を軽減します。
マルウェアだけではありません。その背後にあるインフラも阻止します。
このカルテル優先のアプローチはProlific Pumaにとどまりません。Infobloxはリアルタイムで204,000以上のアクティブな脅威アクタークラスターを継続的に監視し、サイバー犯罪を支えるインフラを深く可視化しています。脅威リサーチチームはこれらの敵対者に関するインテリジェンスを定期的に公開し、彼らの戦術に先んじています。
最近の例には以下があります。
VexTrio Viper:悪意のあるペイロード配信を隠すために使われるDNSベースのトラフィック分配システム(TDS)ドメイン。
Hazy Hawk:大手企業の放棄されたクラウドリソースを乗っ取ることで知られる脅威アクター。
これらすべてのインテリジェンスはThreat Defenseの「Protection Before Impact」ダッシュボードに活用され、CISO、セキュリティリーダー、SOCチームに対して、ネットワークに到達する前に積極的にブロックされた脅威の明確で定量的な指標を提供します。
プロテクティブDDIプラットフォームの力
Infobloxは、プロテクティブDNSとDDI機能を統合した「プロテクティブ DDI プラットフォーム」を提供する唯一のベンダーです。これにより、
新たなインフラは不要:環境内のすべてがすでにDNSと連携しています。
運用はシンプルのまま:DNSとPDNSは同じチームが管理するため、DNSの問題が発生しても責任のなすりつけや引き継ぎがありません。この統合された所有権によりトラブルシューティングが簡素化され、迅速な解決が可能です。
下流のコスト削減:悪意のあるトラフィックが減ることで、アラートやエスカレーションが減り、ファイアウォール、ルーター、SOCツールの負荷も軽減されます。
InfobloxはDNSリゾルバーでもあるため、クエリデータを分析し、リアルタイムでドメインリスクを評価し、インラインで脅威をブロックします。これによりインシデント発生前に対応可能です。
セキュリティシステムへの統合
Infobloxは既存のセキュリティエコシステム(SIEM、SOAR、XDR、脆弱性管理ツール)とシームレスに統合し、調査の迅速化と自動対応を実現します。脅威の文脈、資産の帰属、インテリジェンスがシステム間で流れ、運用をより迅速かつ効果的にします。
簡単に試せる検出モードなどの追加機能
現在の防御が何を見逃しているか知りたいですか?新しい検出モード(Detection Mode)では、重要なITおよびネットワークインフラの設定変更なしにInfoblox Threat Defenseを環境内でテストできます。見えなかった脅威を実際に可視化し、本格導入前に社内の理解と支持を得られます。
トークンベースのライセンスモデルはInfoblox Threat Defenseに拡張され、柔軟性とスケーラビリティを提供します。新しいセキュリティワークスペースは主要指標の比類なき可視性と資産レベルの洞察を提供し、ビジネスへの影響を示し、調査を加速し、より賢明なセキュリティ判断を可能にします。資産レベルのコンテキストにより、顧客は先手戦略で保護された資産を即座に把握し、迅速に調査・修復し、回避したビジネス影響を明確に伝えられます。
まとめ
今日のサイバー脅威には受動的な検出ではなく、積極的な戦略が求められています。Infoblox Threat Defenseは、機械の速度でインフラ全体にわたり機能する先制的なDNSファーストセキュリティでコントロールを可能にします。
脅威が始まる前に阻止しましょう。時間を稼ぎ、リスクを減らし、セキュリティ全体を強化します。
詳細は https://www.infoblox.com/jp/products/threat-defense/(日本語サイト)をご覧ください。
