不正広告×SNS型投資詐欺のハイブリッド型詐欺の脅威:日本国民を標的とする新たな暗号資産投資詐欺の手口

——————————————————————————————————
本稿は、2026年 2月 17日(US時間)に Infoblox公式ブログに投稿された「Banners, Bots and Butchers: An Automated Long Con Targeting Japan, Asia, and Beyond」の抄訳です。
投稿者:Infoblox Threat Intel(Infoblox脅威リサーチチーム)
——————————————————————————————————
ここ数カ月、私たちは2種類の詐欺を組み合わせた暗号資産投資詐欺キャンペーンを調査しました。1つは、不正広告(マルバタイジング)で被害者を偽の投資プラットフォームへ誘導する手口、もう1つは、時間をかけたソーシャルエンジニアリングで高額資金をだまし取る「SNS型投資詐欺(ピッグ・ブッチャリング)」です。
調査の結果、これらのキャンペーンはアジア圏、とりわけ日本のユーザーを重点的に標的としていることが確認されました。被害額も高額化しており、国内ニュースネットワークの2025年12月の報道によれば、1件あたりの被害は最大で1,000万円(約6万3,000米ドル)に達する可能性があります。
参考:https://hfm.jp/sp/stop_scam/
本調査は、登録型ドメイン生成アルゴリズム(RDGA)で生成されたものを多く含む、不審なドメイン群の発見から始まりました。これらのドメインは、日本のユーザーから不自然なほど多く問い合わせが発生していました。
当初は典型的な投資詐欺を想定していましたが、実際には、不正広告(マルバタイジング)による被害者誘導と、メッセージングアプリを中心とした「SNS型投資詐欺(ピッグ・ブッチャリング)」を組み合わせたハイブリッド型の詐欺モデルであることが判明しました(図1)。
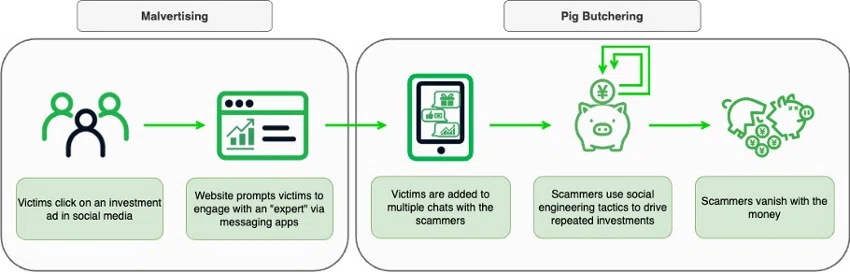
これらのキャンペーンでは、有名な金融専門家になりすました広告や、「最高の投資AIアルゴリズム」へのアクセスをうたう広告が使われます。ユーザーは広告からウェブサイトへ誘導され、さらに一般的なメッセージングアプリへリダイレクトされます。
被害者が正規アプリのリンクをクリック、または公式QRコードを読み取ると、その専門家や「アシスタント」を装ったAIボットとの1対1またはグループチャットに招かれます。そこで継続的なやり取りや偽の成功事例、贈り物や報酬などで信頼を築かれます。
最終的に、被害者はより多額の投資を促され、架空の利益を引き出すための「出金手数料」と称する支払いを要求されます。
DNS調査の初期結果を受けて分析を深めたところ、相互に関連する複数のキャンペーンを特定し、このエコシステム内で2万3,000件以上のドメインを確認しました。
これらは別々のアクターによって運用されている可能性がありますが、ウェブサイトのフレームワークの類似性、広告フローの重複、共通するアナリティクス識別子、メッセージングを利用したソーシャルエンジニアリング手法の一致などから、共通の基盤(as-a-service型モデルや既製キット)の存在が強く示唆されます。
キャンペーンの実態を把握するため、私たちは関与するアクターと直接対話を行いました。その結果、チャットグループは時差をまたいでほぼ常時稼働しており、会話中に別の言語へ切り替えても、支障なくやり取りが継続されることが確認されました。
これらの特徴から、人手対応ではなく、自動化またはAI支援のチャットが使われている可能性が高いと考えられます。本ブログでは、脅威アクターとの対話の概要と、DNS調査で得られた主な知見を紹介します。
これらのキャンペーンは、不正広告とSNS型投資詐欺を組み合わせた新手法であるだけでなく、自動化やAI支援ツールが今後のソーシャルエンジニアリングをどう進化させるかを示唆しています。
このモデルがさらに高度化すれば、SNS型投資詐欺は「高収益だが人手に依存する手口」から、より迅速かつ低コストで、世界規模に拡大可能な詐欺へと変化する可能性があります。
不正広告からメッセージングアプリへの誘導
暗号資産の投資詐欺は、これまで主に2つの手口で行われてきました。
1つは、不正広告(SNS広告、スパム、検索連動型広告など)で被害者を偽の取引プラットフォームへ誘導し、「高利回り」をうたって資金をだまし取る方法です。
もう1つは「SNS型投資詐欺」で、時間をかけた高度にパーソナライズされたソーシャルエンジニアリングを用い、テキストメッセージやメッセージングアプリを通じて、被害者に徐々に高額投資を促す手口です。
これら2つの手法は広く報告されており、私たち研究チームにとっても既知のものです。これまで両者を詳細に調査してきました。
最近では、急成長する「Pig Butchering-as-a-Service(PBaaS)」経済に加え、不正広告の実行者がDNS手法を活用してキャンペーンを展開する事例も分析しています。例えば、DNSのCNAMEとFacebook広告を悪用して偽の投資サイトへ誘導する「Savvy Seahorse」や、Facebook広告と大量のドメイン登録を組み合わせる手法、さらに乗っ取られたYouTubeチャンネル上のAI生成動画で使用されるなりすましドメインなどを確認しています。
しかしここ数カ月、従来のどちらの分類にも当てはまらないキャンペーンが確認されました。
日本のユーザーから不自然に多く問い合わせが発生している不審なドメインをDNSから追跡した結果、不正広告とSNS型投資詐欺を融合し、単一のオペレーションとして展開する新たな投資詐欺が増加していることが明らかになりました。
これらのキャンペーンは、不正広告を単なる誘導手段ではなく、初期の流入チャネルとして利用し、ユーザーを「ルアーサイト(おとりサイト)」へ誘導します。
サイト上では、正規のメッセージングアプリのリンクや公式QRコードを通じて連絡を開始させます。その後の関係構築から最終的な詐欺行為まで、やり取りはすべてメッセージングアプリ内で行われます。
この移行により、詐欺の規模と手口の両方が変化しています。不正広告は引き続き広範なリーチと集客力を担い、メッセージングアプリは継続的で信頼されやすい対話環境を提供します。その結果、不正広告の効率とスケールに「SNS型投資詐欺」の心理的圧力を組み合わせた、ハイブリッド型の詐欺モデルが成立しています。
これらのキャンペーンでは、被害者の信頼をより効果的に得るため、改良型の「SNS型投資詐欺(ピッグ・ブッチャリング)」手法が用いられています。
従来は詐欺師側から接触するのが一般的でしたが、本ケースでは被害者自身が広告をクリックし、誘導サイトでやり取りを行い、メッセージングアプリへ移行するという流れが設計されています。その結果、強引に勧誘されるのではなく、自ら参加しているかのような印象を与える仕組みになっています。
RDGAドメインクラスター
当初発見した不審なドメイン群を起点にDNS解析を拡張した結果、同様の活動に関連する数千件の追加ドメインを特定しました。その多くはRDGAで生成され、API経由で一括登録されているとみられます。
RDGAにより、脅威アクターは大量のドメインを迅速に作成・登録でき、検知やテイクダウンに備えて柔軟にローテーションすることが可能になります。
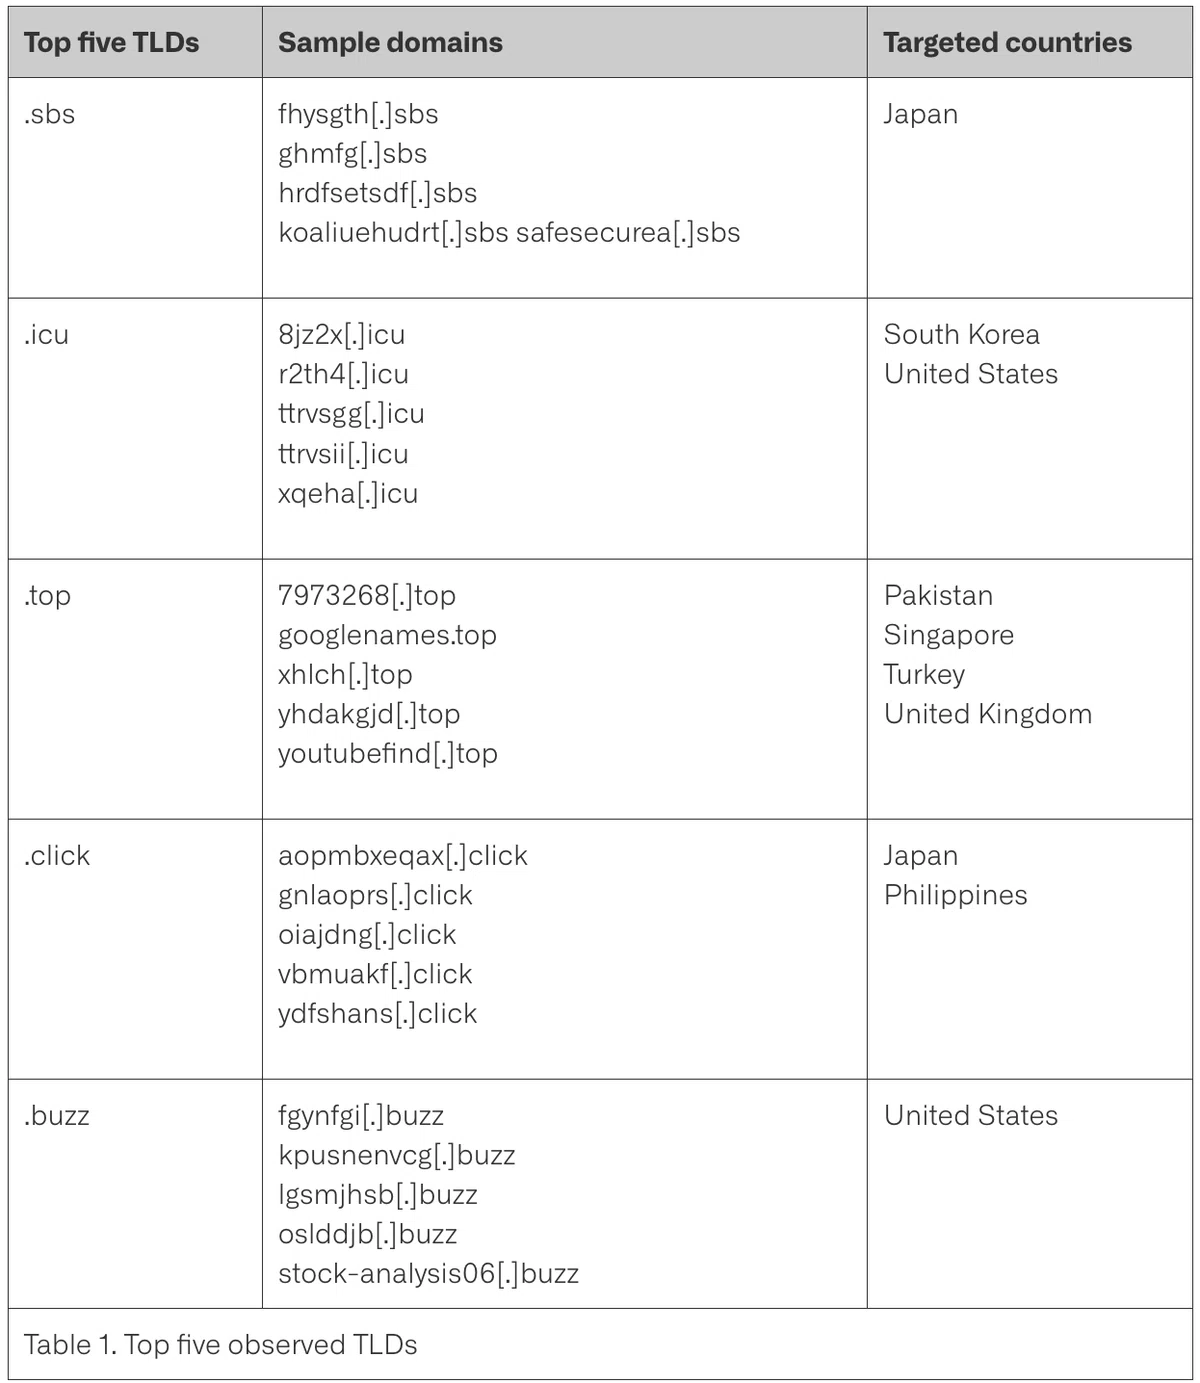
これらのドメインはランダム文字列が中心ですが、一部はブランド関連語を含む類似名称(例:googlenames[.]top、youtubefind[.]com)も確認されました。正規サイトに似せることで信頼性を装い、ソーシャルメディア広告と組み合わせることで初期の警戒心を下げる狙いがあると考えられます。
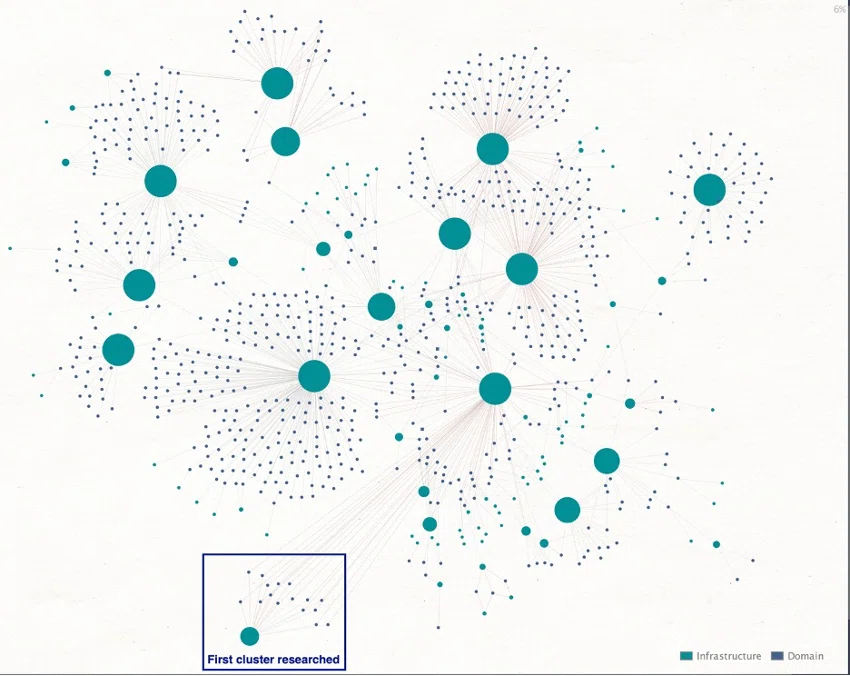
さらに、RDGAの命名パターンに加え、NSレコード、レジストラ、広告トラッキングID、ホストIPに対応するASNなどの特徴を相関分析した結果、同一活動に関連する100超の明確なドメインクラスターを特定しました。
図2では、主要なインフラノード(レジストラとネームサーバーの組み合わせ)と、それに紐づくドメイン群の関係を示しています。
これまで観測されたドメインの命名戦略は、存続期間と相関しています。なりすまし型や辞書語ベースのドメインは1年以上継続して使用される一方、ランダム文字列のドメインは平均して約4か月で入れ替えられる傾向があります。
これは、同一の運用モデル内で「信頼性」と「使い捨て性」を意図的に使い分けていることを示唆します。質の高い名称は長期運用インフラ向けに、簡易な名称は短期利用向けに割り当てられていると考えられます。
また、多くのドメインクラスターは共通点を持ちながらも、レジストラ、ホスティング事業者、TLDには明確な違いがあります(表1参照)。これは、共有されたエコシステムの中で、複数の運用者が個別にインフラを選択している可能性を示しています。
観測された大量のドメイン数、高頻度の新規登録、そして多様な支援インフラは、単一の小規模キャンペーンではなく、複数の関与者による産業規模の活動であることを示しています。
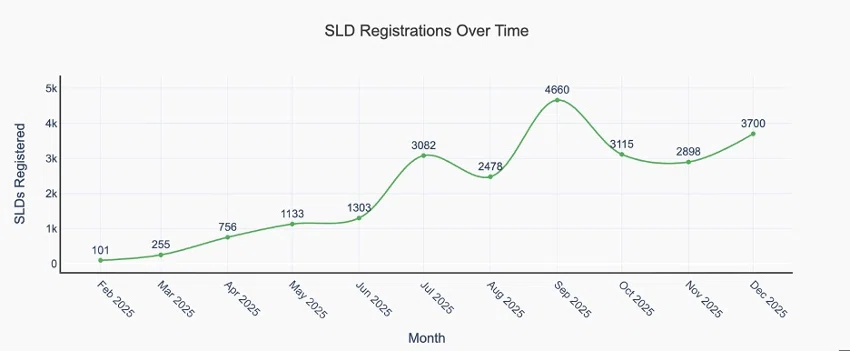
これまでに本エコシステムに関連するドメインを2万3,000件以上特定しており、1日に数百件が登録されたケースも確認しています。図3では、2025年初頭以降登録数が着実に増加し、7月と9月の活動活発化に合わせて周期的なスパイクが発生している様子が示されています。
ウェブサイトの誘導手口
初期の不正広告キャンペーンを調査した結果、特定ドメイン上のウェブサイトは、レイアウト、メッセージ、導線がほぼ共通していることが分かりました。複数サイトを分析しても基本構造は変わらず、個別開発というより、共通のフレームワークやキットから生成された可能性が高いと考えられます(図4)。
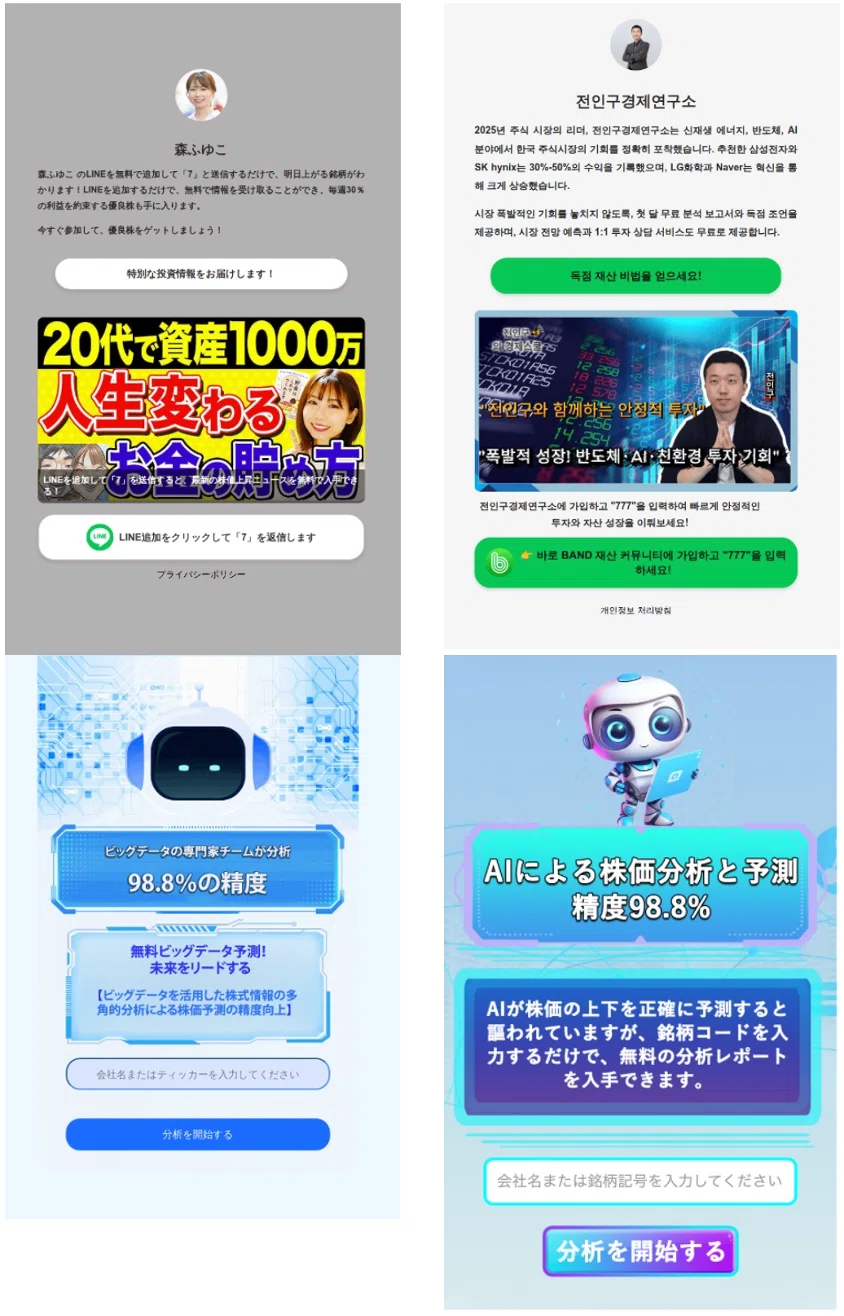
これらの誘導サイトは、不正広告で提示されたストーリーを引き継ぎ、金融専門家へのなりすましや「最高の」投資AIの提供をうたうことで信頼性を演出します。
コンテンツは、誇張的な表現や成功イメージのビジュアル、無料支援の約束などを用いて行動を促し、最終的に明確なCTAへと誘導する設計になっています。
多くの場合、リンクや公式QRコードを通じて正規のメッセージングアプリ内の投資チャットへ参加させます。別のケースでは、「AI分析」の名目で企業のティッカーシンボルを送信させ、正当性を装ったうえで同様にチャットへ誘導します。
いずれの手法でも目的は同じです。広告からメッセージングアプリへ移行させ、詐欺の“個別対応”フェーズを開始することです。
DNS分析で特定したドメインを基に、私たちは複数の地域・キャンペーンにまたがる類似サイトを体系化しました。異なるドメインクラスター間でも共通のフレームワークが確認されており、本活動を支える共有のエネーブルメント層の存在を強く示唆しています。
地域別の標的化とペルソナのなりすまし
日本では、個別の詐欺事例や数万円規模の被害が報道されていますが、多くは単発の事件として扱われています。これに対し、私たちはドメインをクラスタリングし、キャンペーン間の共通点を相関分析することで、より広範な全体像を明らかにしました。
地理的には日本が主な標的で、アジアが最も影響を受けています。しかし、この脅威は着実にグローバル化しています。実際、関連するRDGA生成ドメインを月平均4,000件検知しており、活動は世界各地に広がっています。
日本向けキャンペーンの誘導手口は、2025年4月の当社ブログで紹介した一般的な投資詐欺のTTPと同様のパターンを踏襲しています。InstagramやFacebookなどの広告を通じて、高利回りや無料の投資助言をうたい、著名な金融専門家の肖像を悪用します。
・三橋貴明氏:登録者数90万5千人超の日本の経済評論家・YouTuber
・森ゆふこ氏:登録者数65万人超の投資系YouTuber
・桐谷広人氏:「株主優待名人」として広く知られる日本の投資家
・南錫寛(ナム・ソククァン)氏:韓国の投資業界の著名人
・張國煒(チャン・グオウェイ)氏:スターラックス航空(Starlux Airlines)社長
などが含まれます。複数の人物が、自身の肖像悪用について公に注意喚起を行っています。
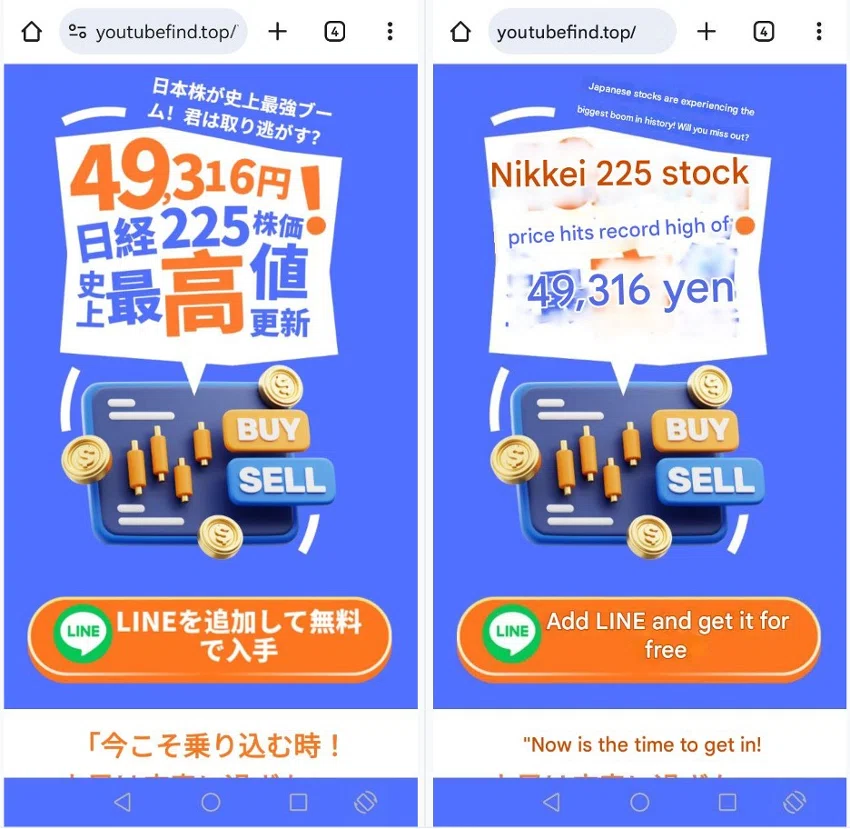
さらに、Meta上で日本語話者を標的にし、桐谷広人氏の肖像を悪用した最近の広告(図5)では、誘導ドメイン「youtubefind[.]top」が使用されていました。このドメインは、過去にスペイン語話者を標的としたキャンペーン(図6)でも確認されています。
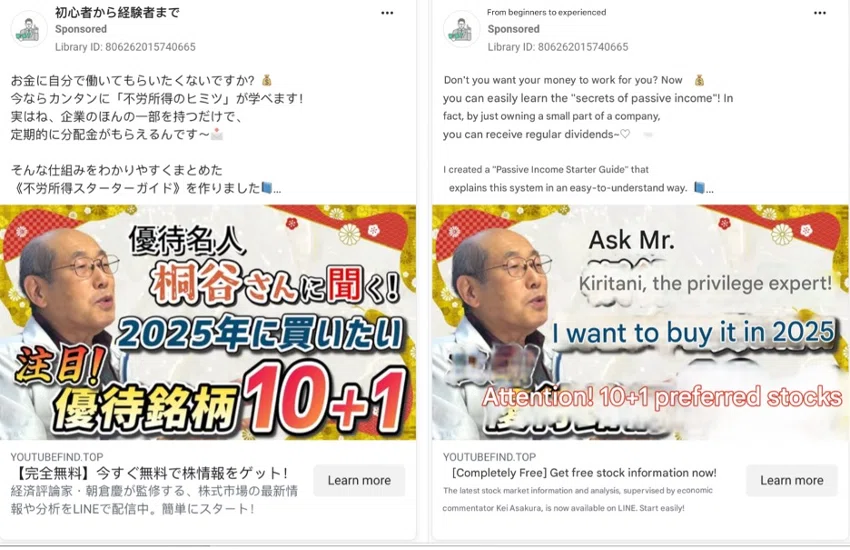
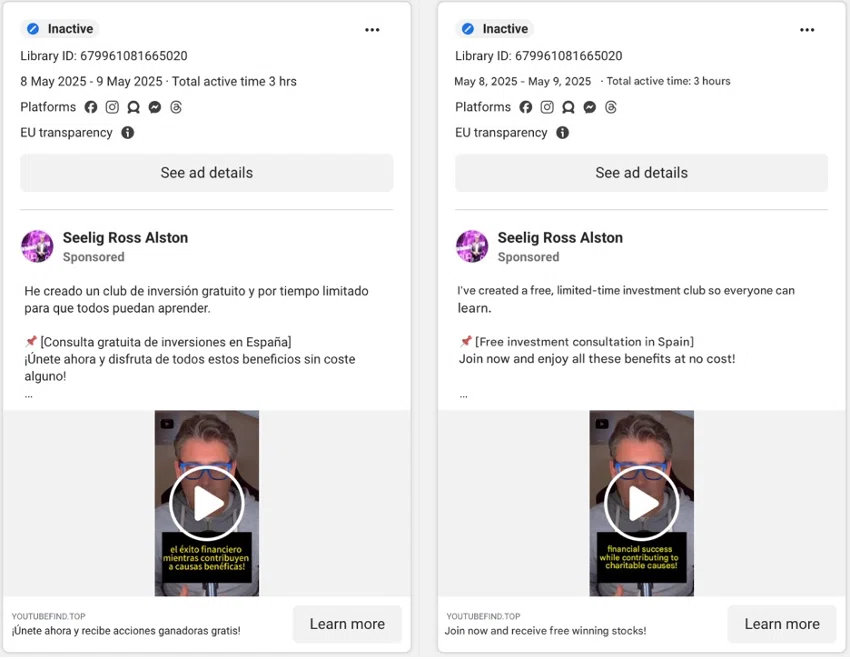
これらの広告の中には数時間で削除されたものもありましたが、多くはそれよりも長期間オンラインに残っていました。特に、当社がMetaに対して不正利用として直接報告した広告でさえ、明確な対応が確認されるまで約1週間掲載が続いていた点は注目に値します。
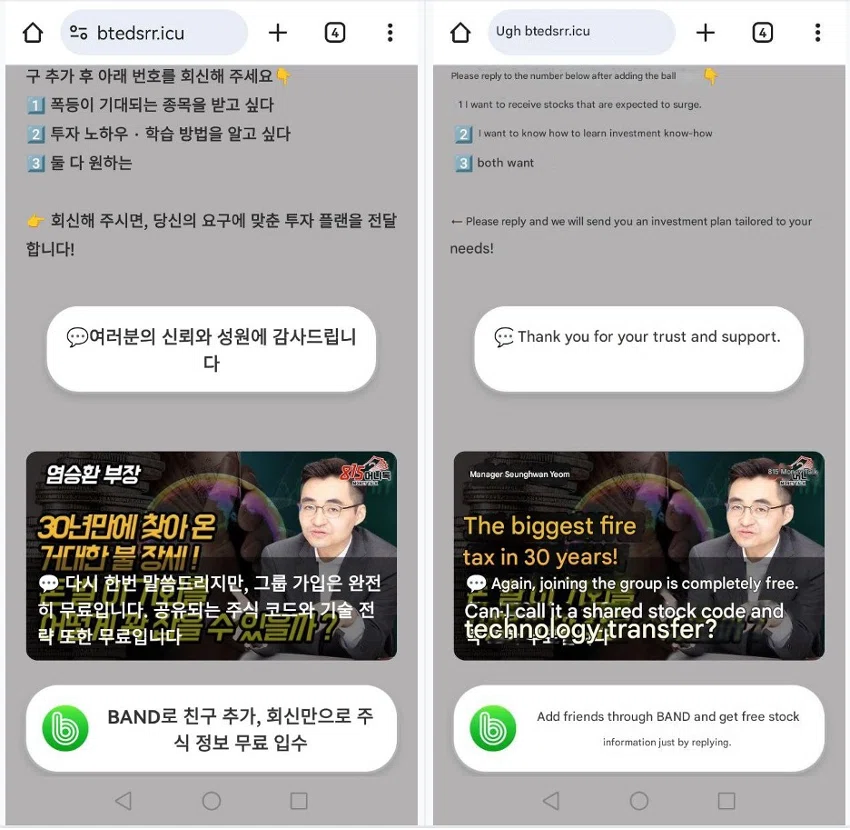
最終的に、これらの広告は被害者を攻撃者が管理するウェブサイトへ誘導し、詐欺プロセスの次段階へと進ませます。図7および図8に示すとおり、これらのサイトは構造的に類似しており、広告で用いられたのと同じペルソナを継続的に使用して投資ストーリーの一貫性を保ちつつ、KakaoTalk、LINE、WhatsAppといった正規のメッセージングアプリへと誘導します。
チャットアプリとAIボット
進行中の実際のキャンペーンに遭遇したことから、私たちはあえて「釣り役」として関与し、被害者がメッセージングアプリへ移行した後に詐欺がどのように展開するのかを観察しました。その結果、各キャンペーンにおけるTTP(戦術・手法・手順)が極めて一貫していることが確認されました。
広告をクリックし、誘導用サイトのフローに従うと、最終的にメッセージングアプリへと案内されます。やり取りを始めて間もなく、相手が人間ではなく、AI駆動とみられるチャットボットであることが明らかになりました。
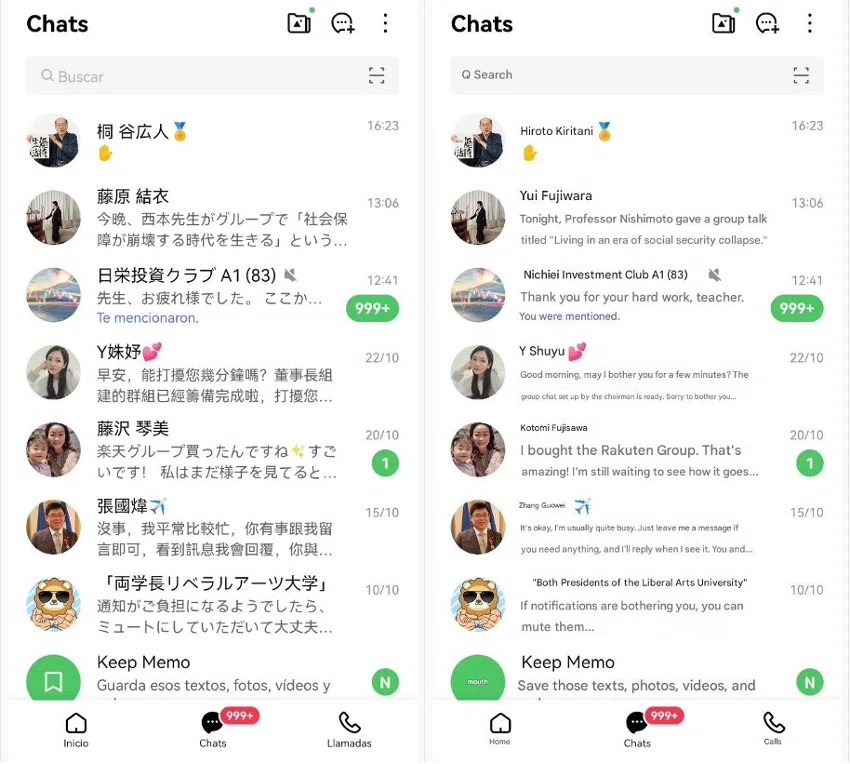
まず、なりすましの「専門家」との1対1の対話が行われ、その後「アシスタント」とのセカンダリーチャットへ誘導されます。さらに、より大規模な「クラス型のグループチャット」に参加させられ、そこでは教師を名乗る人物が投資指導を行い、「受講生」とされる他の参加者が日々の議論に加わります。
図9は、わずか3件のキャンペーンに関与しただけで、私たちが同時に参加することになった多数のチャットの状況を示しています。
これらのグループチャットでは、「専門家」による超高利回りの約束や、他の「受講生」が共有する捏造された成功談など、魅力的なメッセージが絶え間なく投稿されていました。
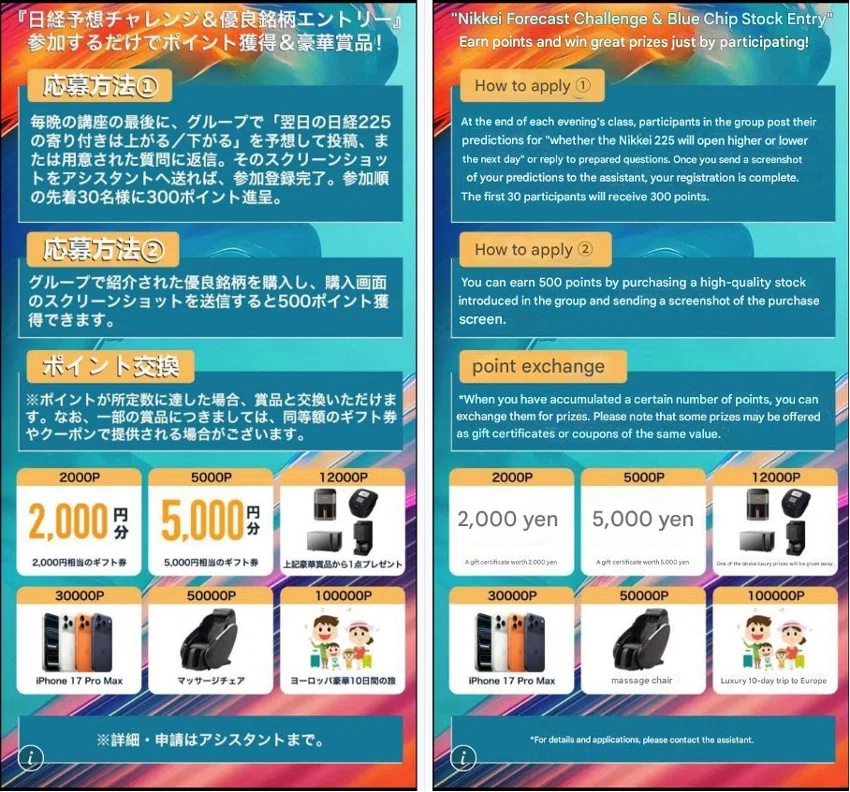
さらに、ポイント制のインセンティブも導入されていました。参加や発言などの継続的な関与度に応じてポイントが付与され、そのポイントは賞品と交換できると説明されていました(図10)。
私たちは、「今夜、X株は上がると思いますか?」「円に両替するならユーロとドルのどちらがよいですか?」といった市況に関する質問への回答を求められ、さらに取引活動のスクリーンショットを共有するよう促されました。
しかし、こうしたやり取りはやがてその実態を露呈します。台本通りのような会話、使い回された質問、そして常に即時に返ってくる返信は、自動化――おそらくAIによる支援――を強く示唆しています。
すべてのキャンペーンが同一のAIやチャットボットで運用されていると断定はできないものの、やり取りの一貫性やアカウント挙動の共通性から、共通基盤のエコシステムが利用されている可能性が高いと考えられます。
高度な自動応答の明確な活用は、いわゆる「SNS型投資詐欺」が、もはや1対1の会話を維持するために人間オペレーターのチームを必要としない段階に達していることを示しています。被害者は実質的に孤立した状態に置かれます。そこにいるのは「専門家」でも「受講生」でもなく、詐欺師だけです。
私たちは詐欺の最終段階までは踏み込みませんでした。その代わり、被害者証言に基づく日本の報道を参照して全体像を補完しました。報道によれば、被害者はまず正規アプリや上場株式を利用して入金・投資するよう促されます。一定の信頼関係が築かれた後、「追加の利益が得られる」などの名目で、詐欺師に直接送金するよう求められます。
その後、成功を装って追加資金の投入を促すため、捏造または誇張されたリターンが提示されます。実際には投資は一切行われておらず、資金は背後の運営者に渡るだけです。最終的に詐欺師が関係を断つ段階になると、「サービス終了」を理由に利益を「出金」するための最後の手数料支払いを要求します。被害者が異変に気づいたときには、資金はすでに失われています。
地域限定型脅威からグローバル展開へ
日本と韓国は依然として大きな影響を受けている地域ですが、本エコシステムに関連するキャンペーンは、近年、英語・ドイツ語・スペイン語話者へと対象を広げています。この動向は、当初のアジア中心の展開から、地理的拡大が継続していることを示唆しています。背景には、再利用やローカライズが容易なインフラと標準化されたワークフローの存在があると考えられます。
これらの事例は、「SNS型投資詐欺(ピッグ・ブッチャリング)」が、もはや人手に依存した長期的な1対1コミュニケーションを前提としなくなっていることを示しています。不正広告によって被害者獲得を加速させ、メッセージング中心のSNS型投資詐欺の手法と組み合わせることで、従来は別個と見なされていた二つの詐欺モデルが、単一の運用ワークフローへと統合されました。その結果、スケーラブルかつ自動化されたビジネスモデルが成立しています。
参入コストの低さとグローバルに拡張可能な構造により、このハイブリッド型の手法はサイバー犯罪者にとって極めて魅力的です。これは、投資詐欺の手口が新たな段階へ移行していることを示す重要な転換点といえるでしょう。
活動の指標
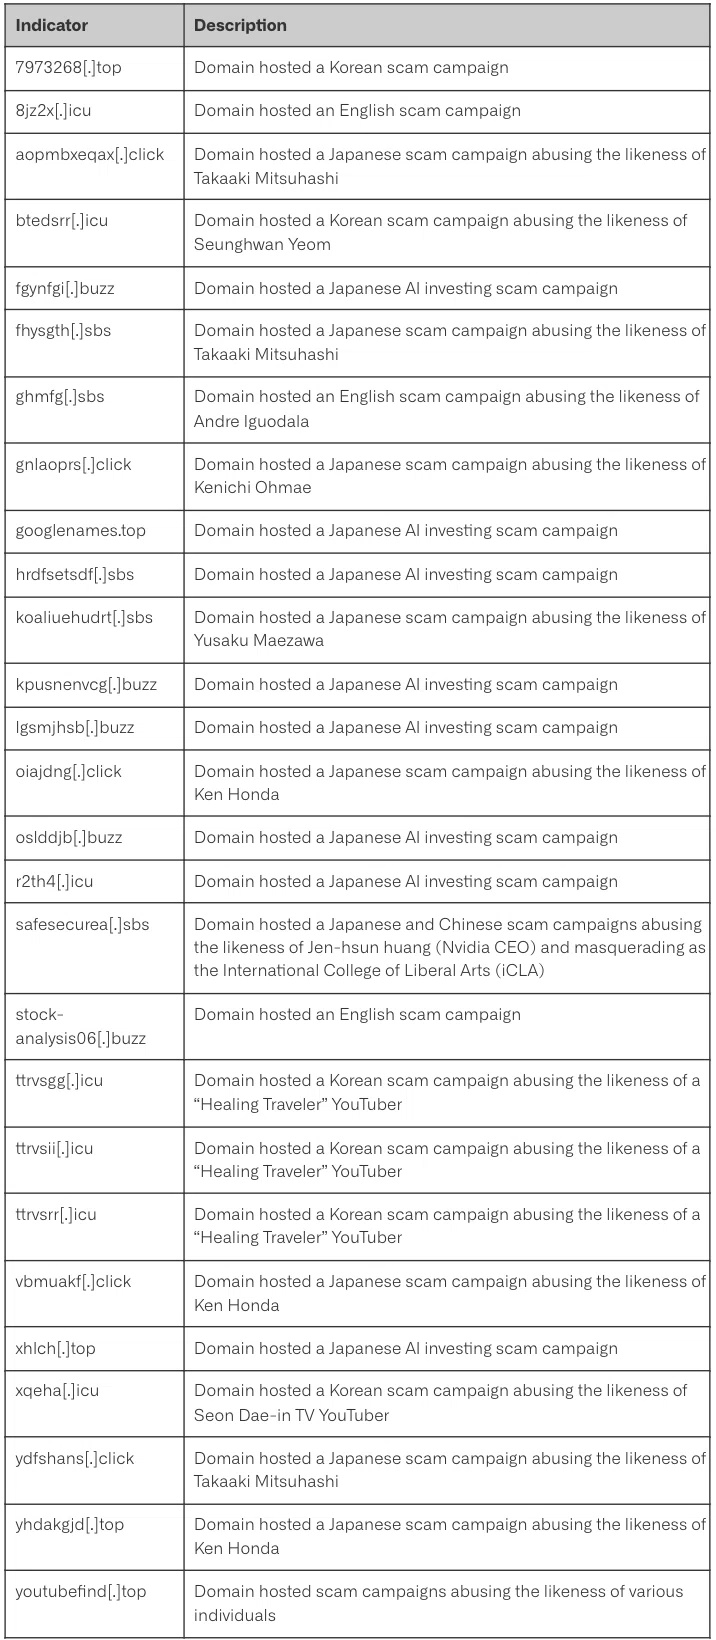
これらのキャンペーンに関連する技術的指標のサンプルを以下に示します。さらなる指標は当社のGitHubリポジトリで入手できます。
脚注
https://www.duras.jp/morihuyuko/
https://diamond.jp/zai/articles/-/1036609
