サポート詐欺の巧妙化が企業にもたらす脅威とは? DNSセキュリティによる効果的な対策

近年、日本企業のセキュリティ担当者や情報システム部門を悩ませている脅威の一つが「サポート詐欺」です。かつては個人ユーザーを狙った単純な手口が中心でしたが、現在では企業ユーザーを標的とするケースが増加し、その手口も高度化しています。単なる迷惑行為として片付けられないレベルに達しており、情報漏えいやランサムウェア感染のきっかけとなるケースも報告されています。
本稿では、サポート詐欺の仕組みや最近の傾向、企業への影響、そして有効な対策として注目されるDNSセキュリティについて解説します。
★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆
【11月17日開催】 「Infoblox Exchange 2026 Tokyo」
Infobloxが世界15都市で開催する年次イベント「Exchange」が、今年も東京にやってきます!
DNS・DHCP・IPAMに留まらず、先制型サイバーセキュリティ、マルチクラウド環境の可視化・自動化、ネットワークオブザーバビリティまでを扱うInfobloxの年次イベントです。
ユーザー事例、有識者セッション、製品デモ、Ask the Speaker、個別相談を通じて、日々の運用課題を解決するヒントをお届けします。Axur買収で強化された外部脅威対策や、Kentik買収を通じて広がるネットワークオブザーバビリティにもご注目ください。
★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆
サポート詐欺とは何か?
サポート詐欺とは、利用者に対して「あなたのPCがウイルスに感染しています」「システムに重大な問題が発生しています」などと偽の警告を表示し、不安を煽ることで金銭や情報をだまし取る攻撃手法です。
典型的なケースでは、ユーザーがWebサイトを閲覧中に突然フルスクリーンの警告画面が表示されます。大音量のアラートやカウントダウンが表示され、「至急サポートセンターに連絡してください」と電話番号が案内されます。
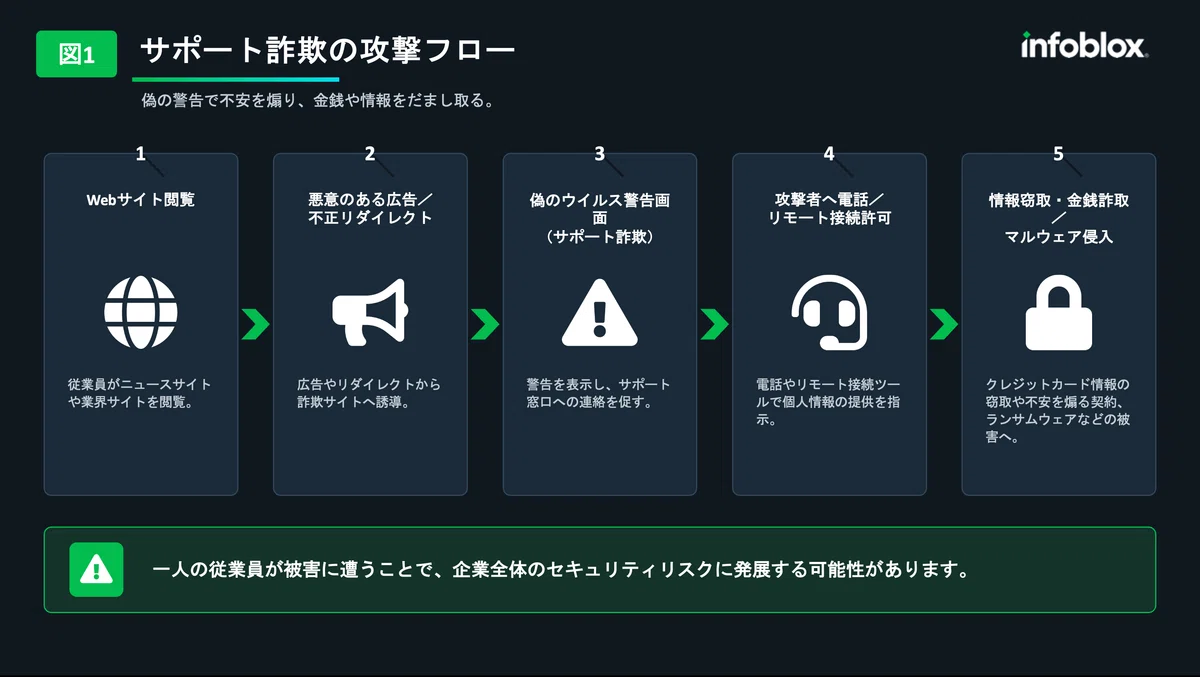
利用者が電話をかけると、攻撃者は正規のソフトウェアベンダーやITサポート担当者を装い、リモート操作ツールのインストールを指示します。その後、不要なサポート契約を購入させたり、クレジットカード情報を盗んだり、企業ネットワークへの侵入口を確保したりします。
企業環境では、一人の従業員が攻撃者にリモートアクセスを許可するだけで、重大なセキュリティインシデントへ発展する可能性があります。
サポート詐欺はなぜ増加しているのか
近年のサポート詐欺は、従来の「怪しいサイト」だけでなく、正規サイトへの広告配信ネットワークを悪用して誘導されるケースが増えています。
ユーザーは普段利用しているニュースサイトや業界サイトを閲覧しているだけにもかかわらず、不正広告やリダイレクトによって詐欺サイトへ誘導されるため、従来の「怪しいサイトには近づかない」という対策だけでは防ぎきれません。
さらに攻撃者は生成AIや自動化技術を活用し、日本語品質の高い警告画面を作成しています。以前は不自然だった日本語表記も改善され、MicrosoftやApple、Googleなどのブランドロゴを巧妙に模倣することで、正規のサポートページと見分けがつきにくくなっています。
最近では音声ガイダンスやチャットボットを組み合わせ、人間のオペレーターへシームレスに誘導するケースも確認されています。攻撃のハードルが下がったことで、サポート詐欺をビジネスとして組織的に運営する犯罪グループも増えています。
企業に及ぼすビジネスインパクト
多くの企業では、「実際に被害が発生しなければ問題は小さい」と考えられがちです。しかし現場の情報システム部門から見ると、サポート詐欺は大量の運用負荷を発生させる厄介な存在です。
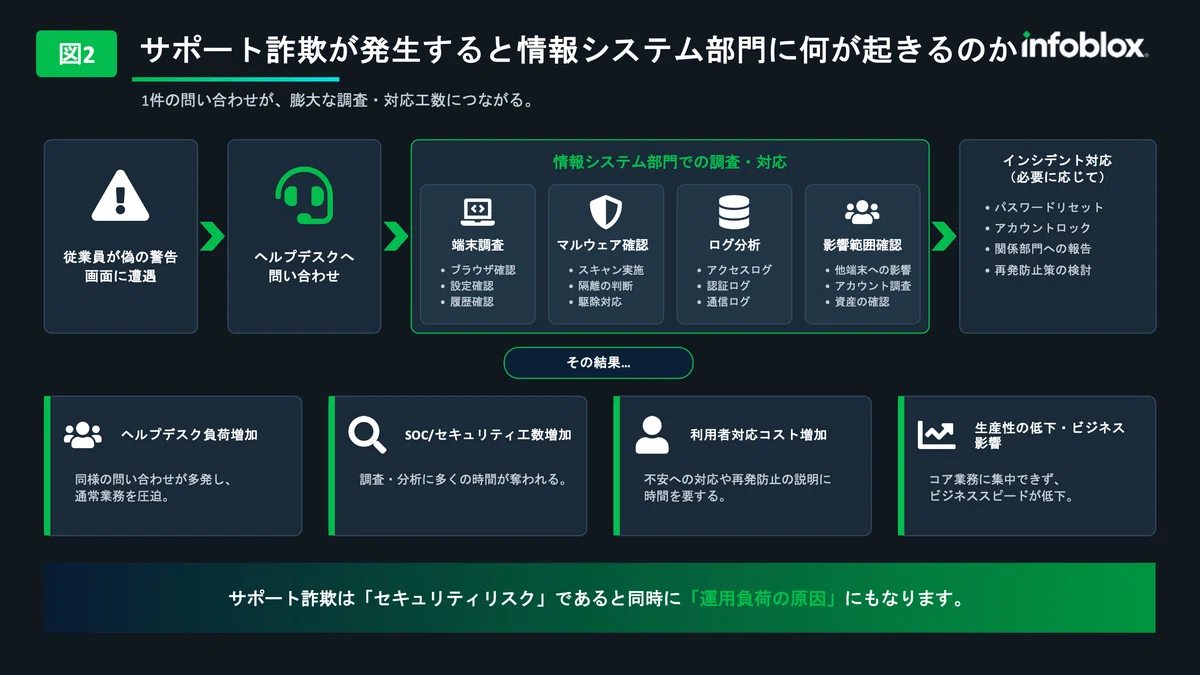
例えば従業員が詐欺画面に遭遇した場合、ヘルプデスクへの問い合わせが発生します。
本当にウイルスに感染したのかの調査
ブラウザや端末の確認
キャッシュや一時ファイルの削除
マルウェアスキャンの実施
必要に応じた端末隔離
関係部署への報告
こうした対応は1件当たり数十分から数時間を要することも珍しくありません。
さらに従業員が攻撃者に連絡してしまった場合は、状況が大きく変わります。
リモートアクセス許可の有無の確認
認証情報漏えいの調査
パスワードリセット
EDRやSIEMログ分析
インシデント対応チームの招集
といった対応が必要になり、情報システム部門やSOCの工数が大幅に消費されます。
企業規模が大きくなるほどユーザー数も増加するため、単発の問題ではなく継続的な運用コストとして無視できない負担となります。
なぜDNSレイヤーでの対策が重要なのか
サポート詐欺の多くは、最終的に悪性ドメインや不正サイトへのアクセスによって成立します。
つまり従業員が詐欺サイトへ到達する前に通信を遮断できれば、被害を大幅に減らすことが可能です。
そこで注目されているのがDNSセキュリティです。
DNSはインターネット上の通信の入り口であり、ユーザーがWebサイトへアクセスする際には必ずDNSによる名前解決が発生します。攻撃者のサイトへ接続する前段階で脅威ドメインを検知・ブロックできるため、ブラウザや端末での対策をすり抜けた攻撃にも対応できます。
DNSレイヤーでブロックすることで、
ユーザーが詐欺サイトへ到達する前に遮断
セキュリティ製品を回避する新規ドメインにも迅速対応
VPN利用時やリモートワーク環境でも保護
セキュリティチームの調査工数削減
といったメリットが期待できます。
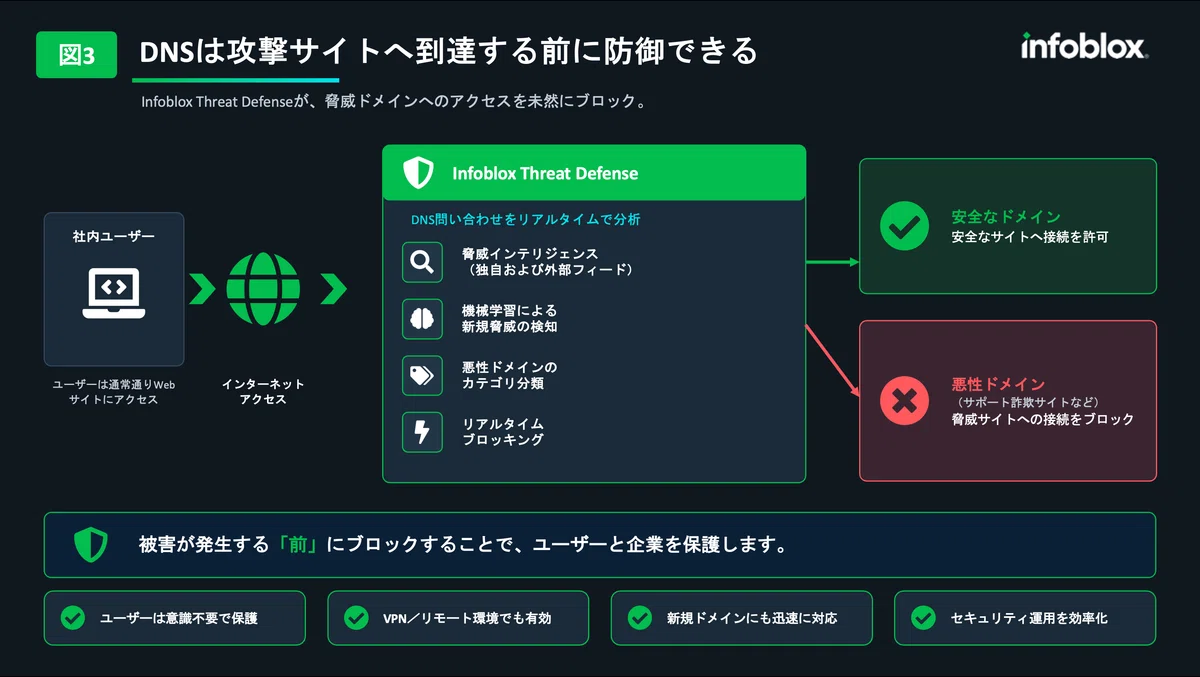
特にサポート詐欺は「アクセスしなければ被害が始まらない」攻撃であるため、DNSによる予防的な防御との相性が非常に高いといえます。
Infoblox Threat Defenseによる実践的な防御
こうした脅威への対策として注目されているのが、Infoblox Threat Defenseです。
Infoblox Threat Defenseは、DNSを活用した高度な脅威防御ソリューションであり、既知の悪性ドメインだけでなく、脅威インテリジェンスや機械学習を活用して新たな脅威の検知・遮断を行います。
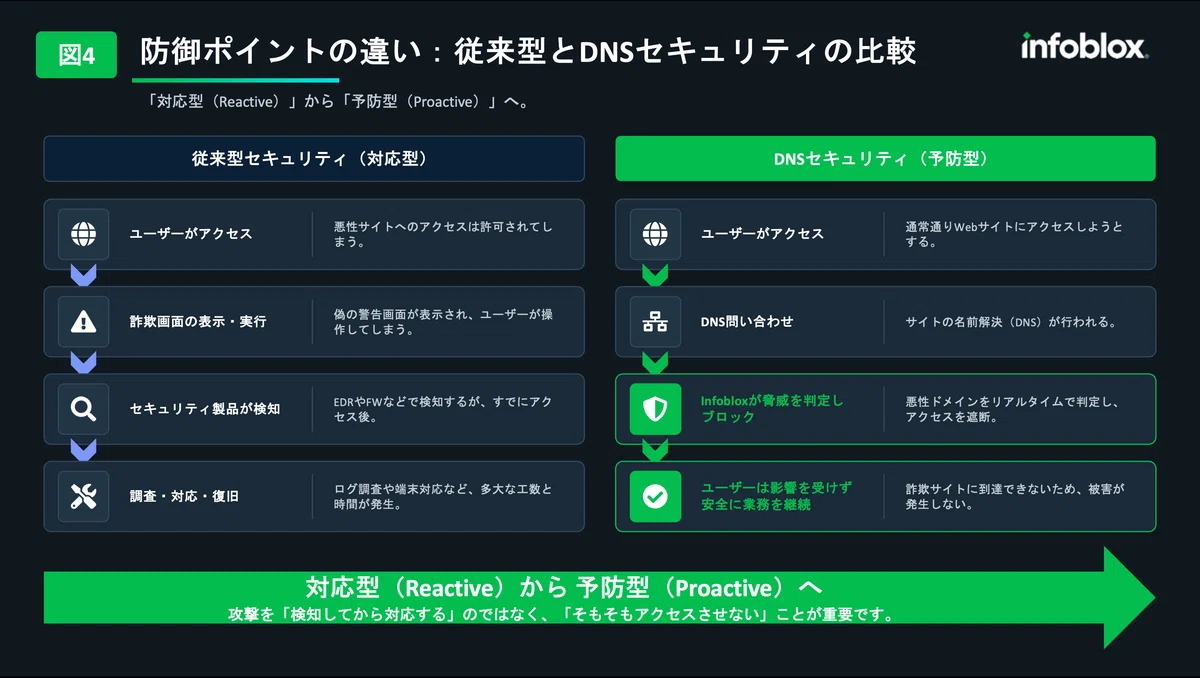
サポート詐欺対策の観点では、ユーザーが詐欺サイトへ接続しようとした段階でDNSクエリを分析し、リスクの高いドメインへのアクセスをブロックできます。その結果、従業員は偽の警告画面そのものに到達できなくなり、被害を未然に防ぐことが可能になります。
また、脅威の可視化機能により、
どのユーザーが
どのデバイスから
どの脅威へアクセスしようとしたのか
を把握できるため、セキュリティ運用の効率化にもつながります。
これは単なるブロッキング機能に留まらず、「どの程度のリスクが組織内に存在しているのか」を継続的に把握するための重要な仕組みでもあります。
まとめ
サポート詐欺はもはや個人ユーザーだけの問題ではありません。企業の従業員を狙った攻撃は年々巧妙化しており、情報システム部門やセキュリティチームの負担を増大させています。
従業員教育は依然として重要ですが、人間がすべての偽サイトを見抜くことは現実的ではありません。だからこそ、ユーザーが脅威へ到達する前に遮断する「予防型セキュリティ」が求められています。
DNSはすべてのインターネット通信の出発点です。サポート詐欺のようなWebベースの脅威に対しては、DNSレイヤーでの防御が極めて有効なアプローチとなります。
Infoblox Threat Defenseは、DNSを活用して脅威へのアクセスそのものを防ぎ、サポート詐欺による被害リスクだけでなく、情報システム部門の運用負荷軽減にも貢献します。巧妙化する攻撃に対し、「感染後に対応する」のではなく、「アクセスさせない」という発想への転換こそが、これからの企業セキュリティに求められる重要な考え方ではないでしょうか。
