[イベントレポート]Exchange 2024 Tokyo – ソリューションキーノート編

2024年11月20日、東京千代田区大手町にて、Infoblox 主催の年次カンファレンス「Exchange 2024 Tokyo」が開催されました。「Exchange」は、世界14都市で開催されるInfobloxのワールドツアーです。今回のExchange 2024 Tokyoでは、ユーザー事例や国内外の業界オピニオンリーダーからのDDI(DNS、DHCP、IPAM)に関する最新のアップデート、Infobloxからのソリューションキーノートに加え、パートナー各社によるデモブースの開設、そして、エンジニア向けハンズオンワークショップも開催。マルチクラウド時代に適応した次世代型DDI モデルやプロテクティブDNSのテクノロジーやベストプラクティスが披露されました。
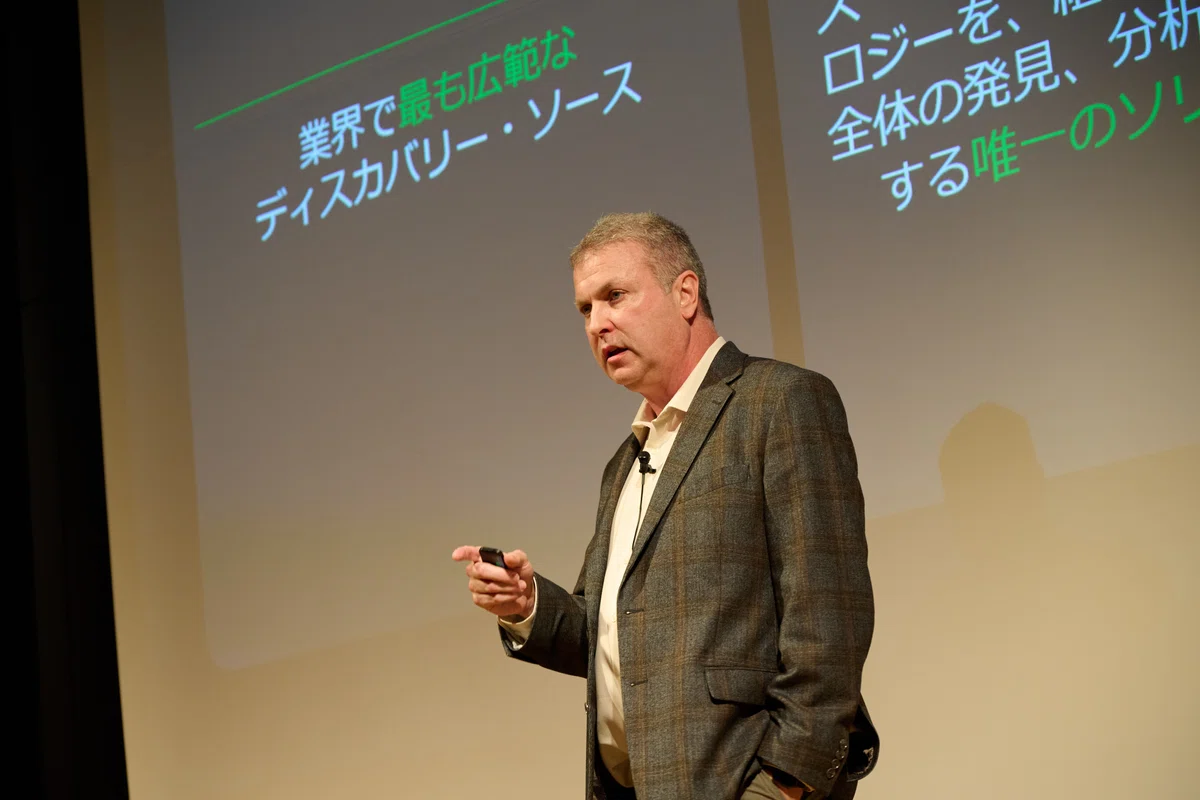
今回のブログでは、Infoblox Inc. シニアスタッフ プロダクトマネージャー ポール・ローレンスによる「コアネットワーク再構築の必要性」と題したネットワークに関する最新アップデートと、Infoblox Inc. プロダクトマーケティング副社長ダネル・オウにより「DNSDRにより攻撃が発生する前に脅威を無力化する方法とは」と題したセキュリティに関する最新のアップデートの内容をご案内します。
基調講演のブログはこちら。
[ソリューションキーノート]
コアネットワーク再構築の必要性
Infoblox Inc. シニアスタッフ プロダクトマネージャー
Paul Lawrence(ポール・ローレンス)
ソリューションキーノート(ネットワーク編)では、Infoblox Inc. シニアスタッフ プロダクトマネージャーのPaul Lawrenceが登壇。
「コアネットワーク再構築の必要性」と題された講演を通じて、ハイブリッド/マルチクラウド上で運用されている、Infoblox製品を含めたマルチベンダーでのDDI(DNS、DHCP、IPAM)環境の統合的な制御と管理を実現する次世代DDIソリューションが提供する価値や先進性について解説が行われました。
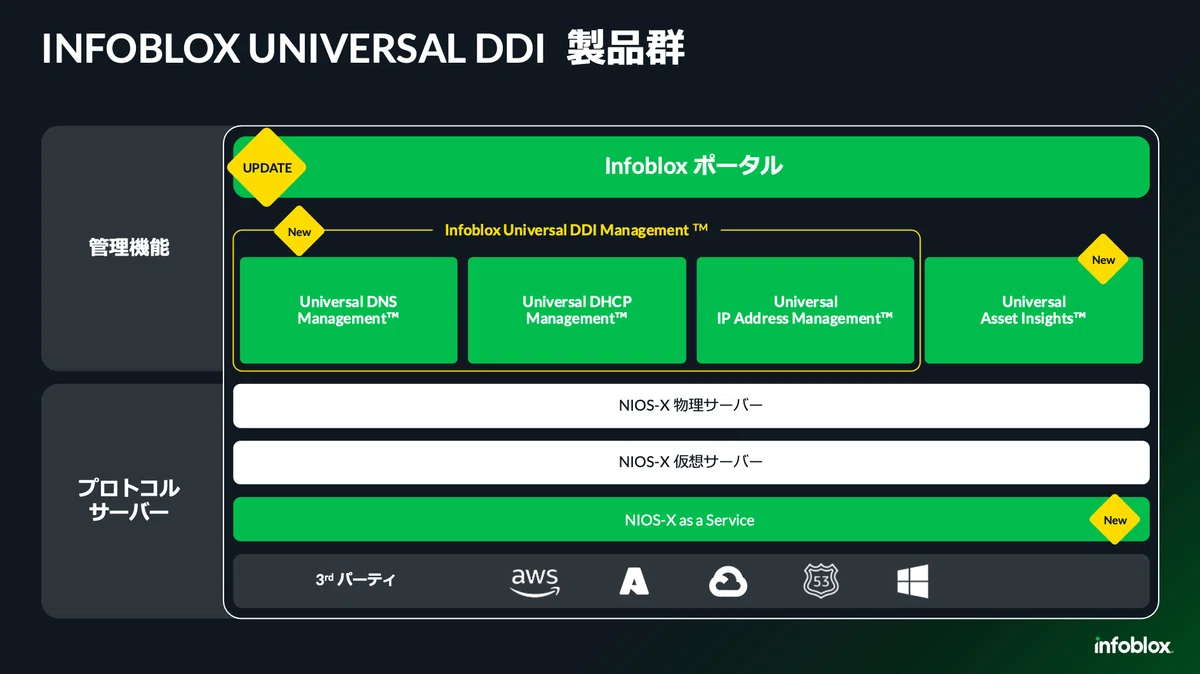
9月25日に発表されたInfoblox Universal DDI製品群は「Infoblox Universal DNS Management」「Infoblox Universal DHCP Management」「Infoblox Universal IP Address Management」から構成される「Infoblox Universal DDI Management」、新製品の「Infoblox Universal Asset Insights」「Infoblox NIOS-X as a Service」で構成されています。
さらに製品群全体は「Infobloxポータル」からの一元的なアクセスと統合管理を可能としています(図1)。
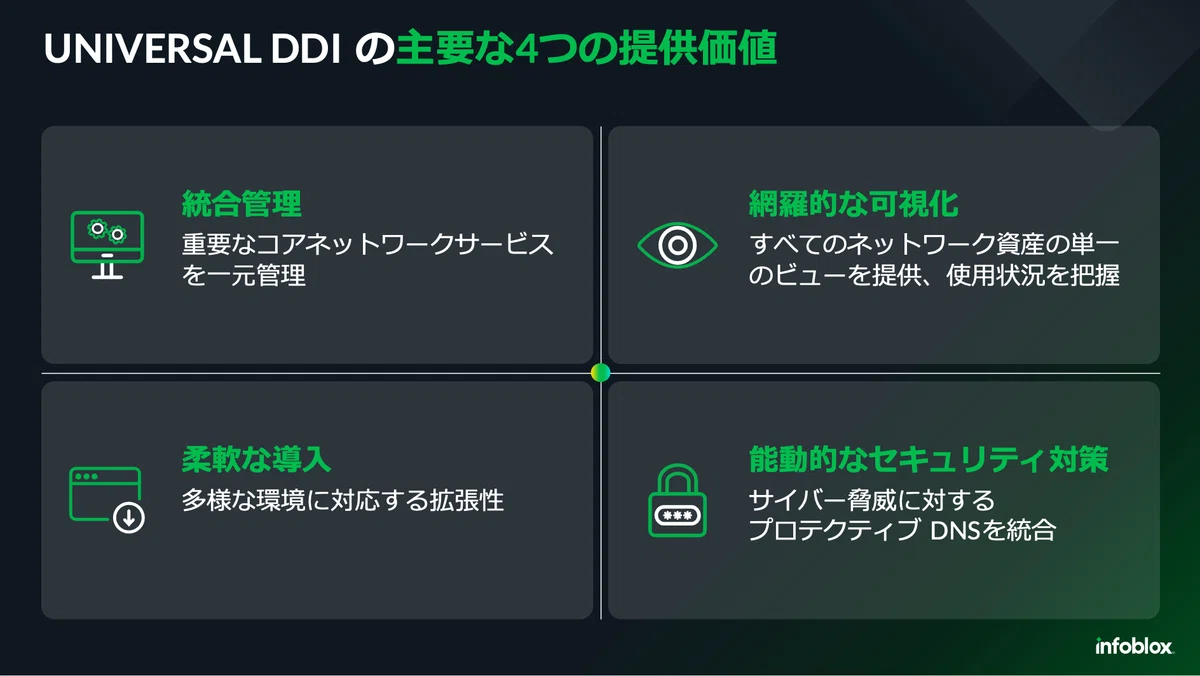
Paul Lawrenceは、「昨今、企業・組織で利用が急拡大しているハイブリッド/マルチクラウド環境においてUniversal DDI製品群は4つの価値を提供します」と強調します(図2)。
統合管理: 統合されたコントロールプレーンによって、あらゆる重要なネットワークサービスのシームレスな一元管理を実現。企業・組織はネットワークの構成から設定、配信、そして自動化処理を一元化し、その運用を簡素化できます。
網羅的な可視化: ハイブリッド/マルチクラウド環境全体のすべてのネットワーク資産を単一のビューで表示することにより、ネットワーク上にあるすべてのリソースの場所とアクティビティを正確に把握できます。
柔軟な導入:ハードウェア/ソフトウェアアプライアンス、クラウドベースのサービスなど、あらゆる環境に対応する提供形態により、ビジネスの要件に応じてソリューションの柔軟な導入と拡張を実現します。
能動的なセキュリティ対策: ネットワークシステムと様々なセキュリティソリューションをシームレスに連携させ、フィッシングやマルウェア、ランサムウェアといったサイバー攻撃に対処するDNS 保護を統合化し、サイバーレジリエンスを強化します。
DDI管理の負荷を抑制し、柔軟性を向上させる
Infoblox Universal DDI Management
「そして、Infoblox Universal DDI Managementは、従来のネットワーク管理ソリューションに対して3 つの重要な優位性を提供します」とPaul Lawrenceは訴えます(図3)。
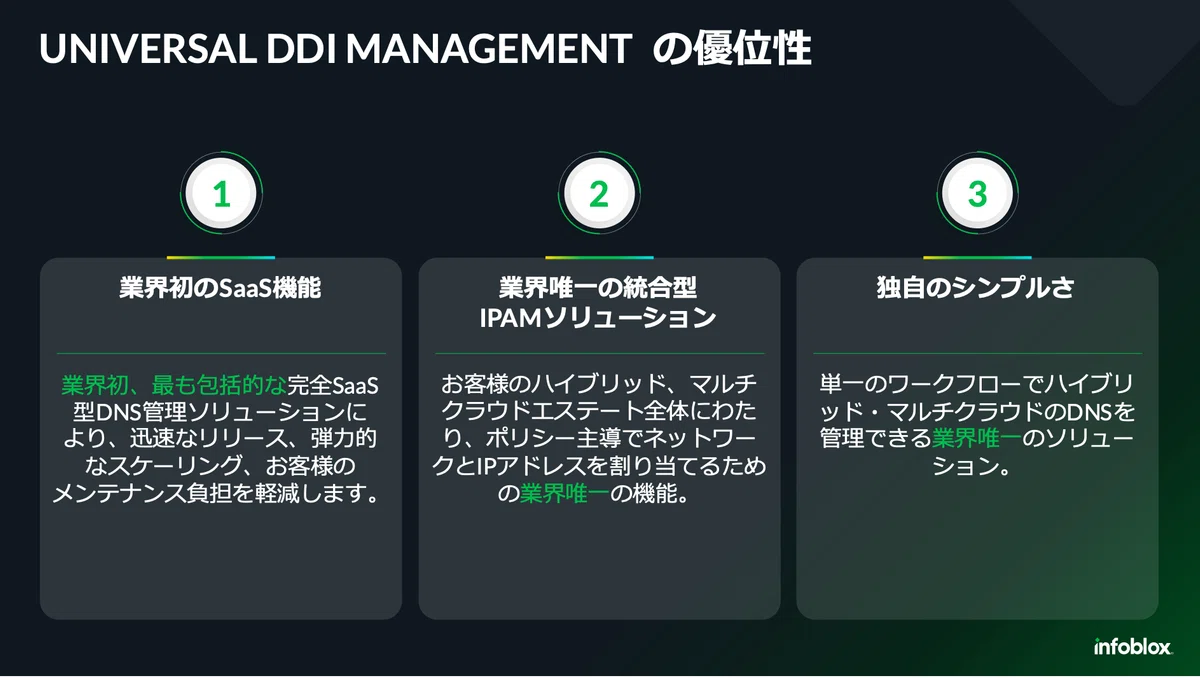
1つが、業界初の完全な SaaS型による DNS 管理ソリューションを実現している点です。Paul Lawrenceは「これにより、企業・組織の情報システム担当者はDNSシステムの運用に関して、SaaSのメリットを活かした迅速なシステムのアップデートをはじめ、IT基盤の成長に応じた自動的なスケーリング、そして、それらの作業にかかる負担や時間を排除できるようになります」と説明します。
2つ目が、統合型のIPAMソリューションを実現していることです。「Infobloxは業界で唯一、統合型 IPAM ソリューションを提供している企業です。オンプレミス、ハイブリッド/マルチクラウド環境までを含めたインフラ全体で IP アドレス管理を可能としており、いずれの環境においても一貫したポリシーの適用が実現されます」とPaul Lawrenceは話します。
そして3つ目が、管理の容易性です。ハイブリッド/マルチクラウドも含め、あらゆる環境において DNS を単一のワークフローを通じて利用可能となります。これにより、DNSシステムの運用が大幅に合理化され、人的エラーなどのミスも抑制できるようになります。
DDI環境の運用の高度化と効率化を支援する新製品
「Infoblox Universal Asset Insights」「NIOS-X as a Service」
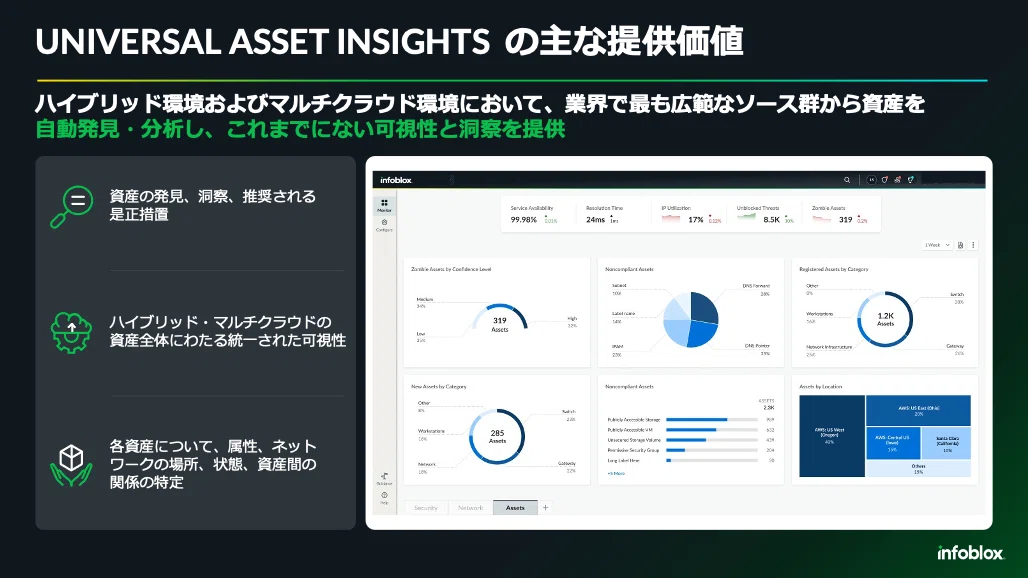
これらの優位性に加え、さらなるDDI管理性の向上を支援するための新製品もラインナップに加えられました。その1つが、「Infoblox Universal Asset Insights」です(図4)。
「近年、ネットワークインフラの複雑化、分散化が進むとともに、その上で稼働している多種多様なシステムの存在や状況を可視化することがますます困難になっています。そうしたネットワークインフラの複雑化には、従来型の手動による管理では到底対応することできなくっています。その結果、IPアドレス の競合や、トラブルシューティング時間の長期化といった問題が頻発しています」とPaul Lawrenceは警鐘を鳴らします。
そうした課題を解消するものが、Infoblox Universal Asset Insightsです。
これは、ハイブリッド、パブリック/プライベートクラウド、オンプレミスのネットワーク、IoT/OT デバイス、さらにはサードパーティのアプリケーションのエンドポイントまで、あらゆる場所を含め、あらゆるアセットの検出と詳細な分析情報の提供を自動化するものです。さらに、情報システム担当者が手動による作業を行うことなく、アセットのリストを常時、最新の状態に維持することも可能とします。
「また、Infoblox Universal Asset Insightsは、アセットを検出するだけでなく、詳細な分析情報も提供します。例えば、ハイブリッド/マルチクラウド環境全体を通じてゾンビと化したワークロードや、孤立しているワークロードも特定可能です。多くの企業ではそのインフラ内に30%ほどのゾンビアセットを有していると言われています。Infoblox Universal Asset Insightsを活用しそれらを検出、排することで無駄なコストが削減できるだけでなく、セキュリティ上の問題が発生する前に対処することが可能となります」(Paul Lawrence)
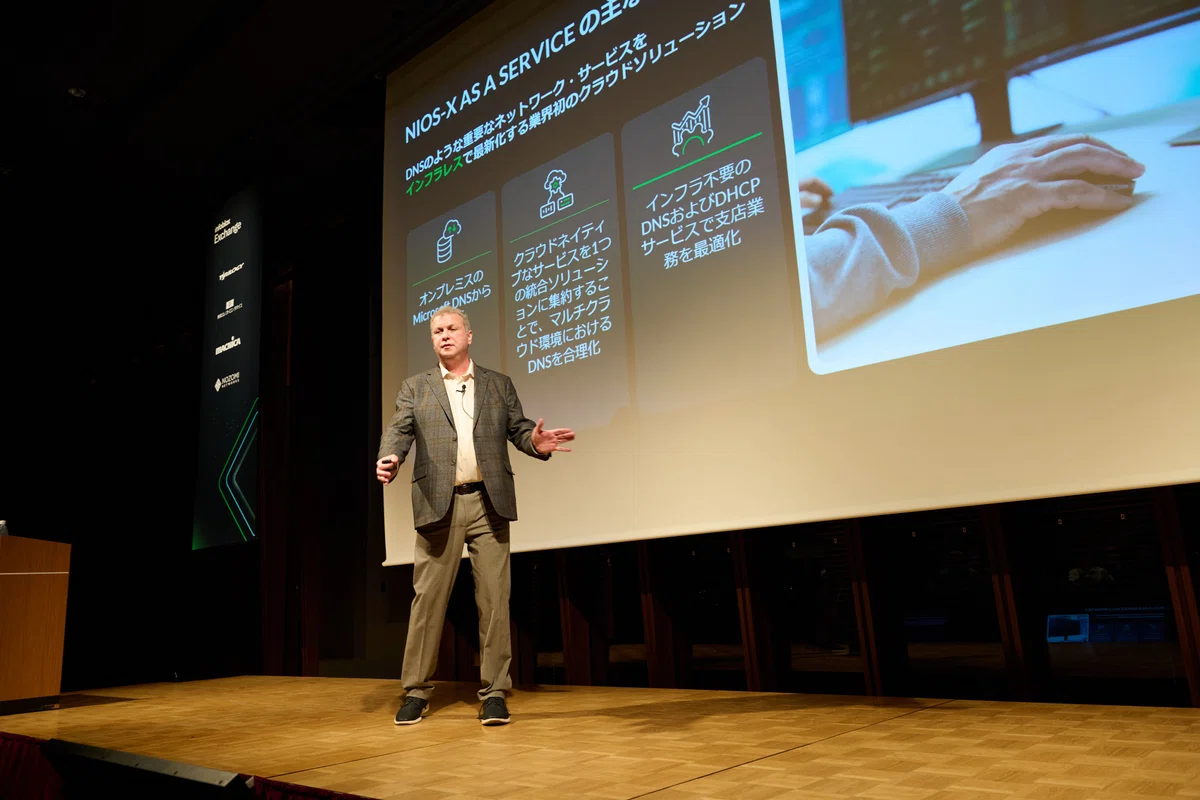
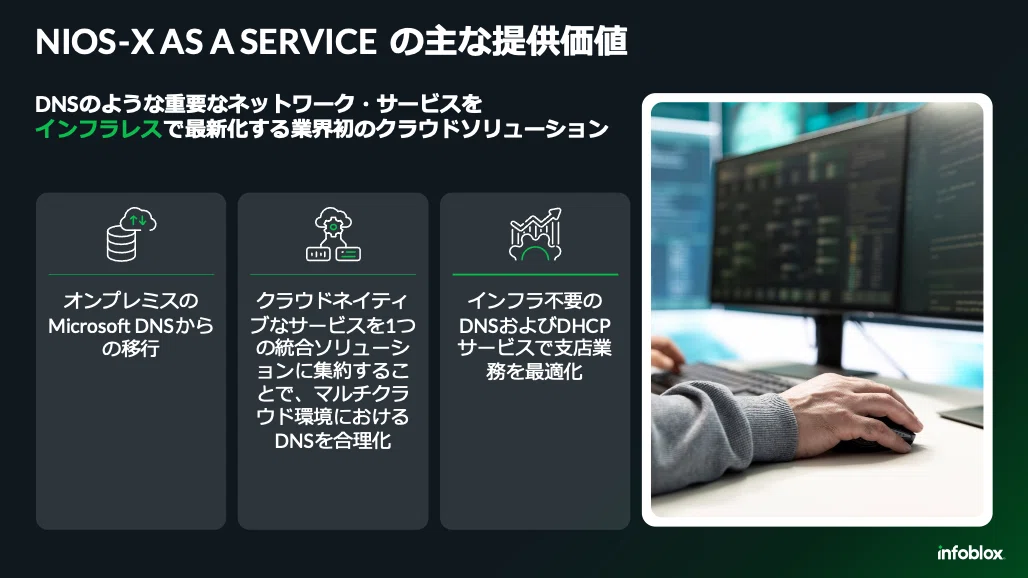
もう1つの新製品が「Infoblox NIOS-X as a Service」です。これは、NIOSが提供する多彩な機能をSaaSサービスとして利用可能とする業界初のソリューションです。Infoblox NIOS-X as a Service を活用すれば、企業・組織はDDI管理に際して自社でシステムを導入・構築・運用する必要がなくなります(図5)。
「多くの企業・組織はオンプレミスで運用している既存DNSシステムを最新のものにアップデートしたいと考えており、自社でDNSシステムのインフラを構築して運用するという状態から脱却したいと望んでいます。クラウド上に構築しているDNSシステムについても同様であり、構築や運用にかかる負荷を削減したいと望んでいます。そうした要望に応えるものが、Infoblox NIOS-X as a Serviceです。SaaS サービスとして提供されるため、DNSシステムの導入や展開、運用にかかるコストや時間、作業負荷を抑制するとともに、ニーズに応じて容易にスケールアップ/ダウン可能な柔軟性を提供します」(Paul Lawrence)
最後にPaul Lawrenceは、「ハイブリッド/マルチクラウドの複雑化は、自社のビジネスや業務を推進していくうえでの足かせとなっています。そうした事態から脱却するためには、新しいシステム管理基盤へと変革していく必要があります。そのための支援をInfobloxは惜しみません」と訴え、講演の幕を閉めました。
[ソリューションキーノート]
DNSDRにより攻撃が発生する前に脅威を無力化する方法とは
Infoblox Inc. プロダクトマーケティング副社長
Danelle Au(ダネル・オウ)
続いて、Infoblox Inc. プロダクトマーケティング副社長 Danelle Auが登壇し、「DNSDR(DNS Detection & Response)により攻撃が発生する前に脅威を無力化する方法とは」と題されたセッションにより、「プロテクティブDNS(PDNS)」が企業・組織におけるセキュリティ強化に対して、どのような優位性をもたらすのか解説を行いました。
「過去10年以上サイバー攻撃は悪化の一途を辿っています。さらに現在では、AIの活用によってマルウェアの亜種が非常にスピーディに生成されるようになり、企業・組織をとりまく状況はますます悪化しています」と、登壇したDanelle Auは受講者の方々に訴えます。
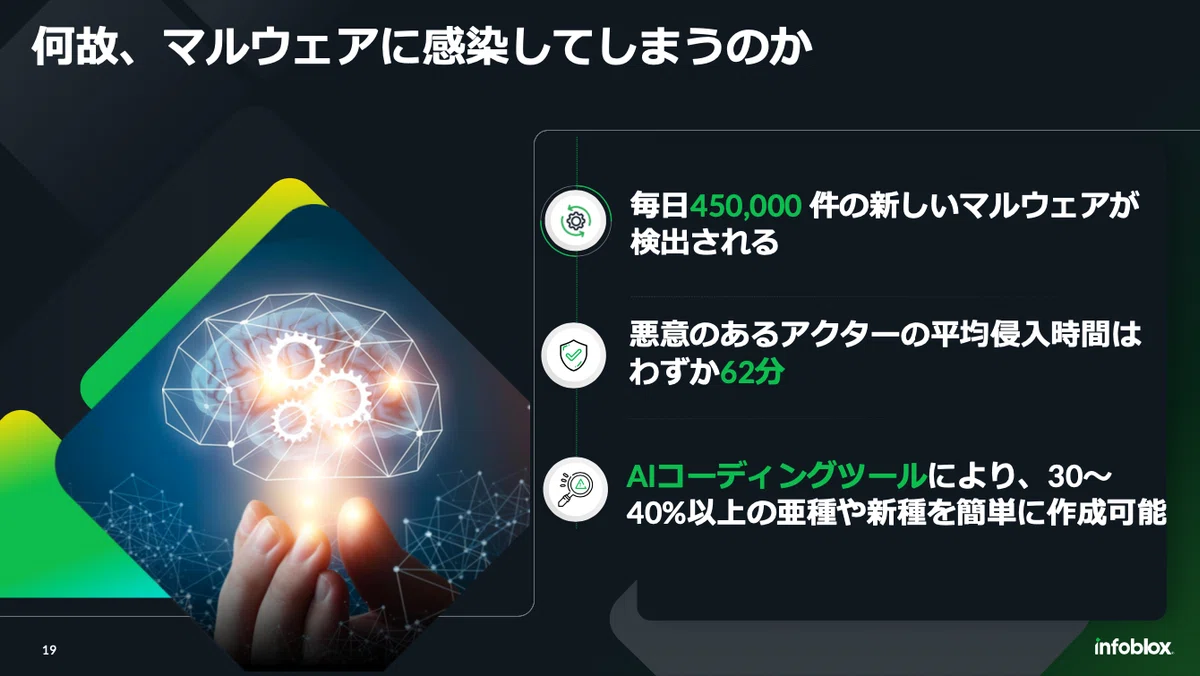
事実、45万もの新しいマルウェアのサンプルが毎日検知されています。さらに、攻撃者が社内ネットワークに侵入して、組織内にある他サーバへとマルウェアの感染等を横展開させるのにかかる時間はわずか62分程度、という報告も寄せられています。(図6)
これまでも多くの企業・組織が継続的にセキュリティ対策に投資してきましたが、攻撃の急激な進化によって、その効果は不十分なものとなっています。加えて、従来型のセキュリティソリューションの多くは、セキュリティインシデント発生後の事後対応を主眼に置いています。そうしたことから、セキュリティ対策が後手に回っている状況となっていることも否めません。
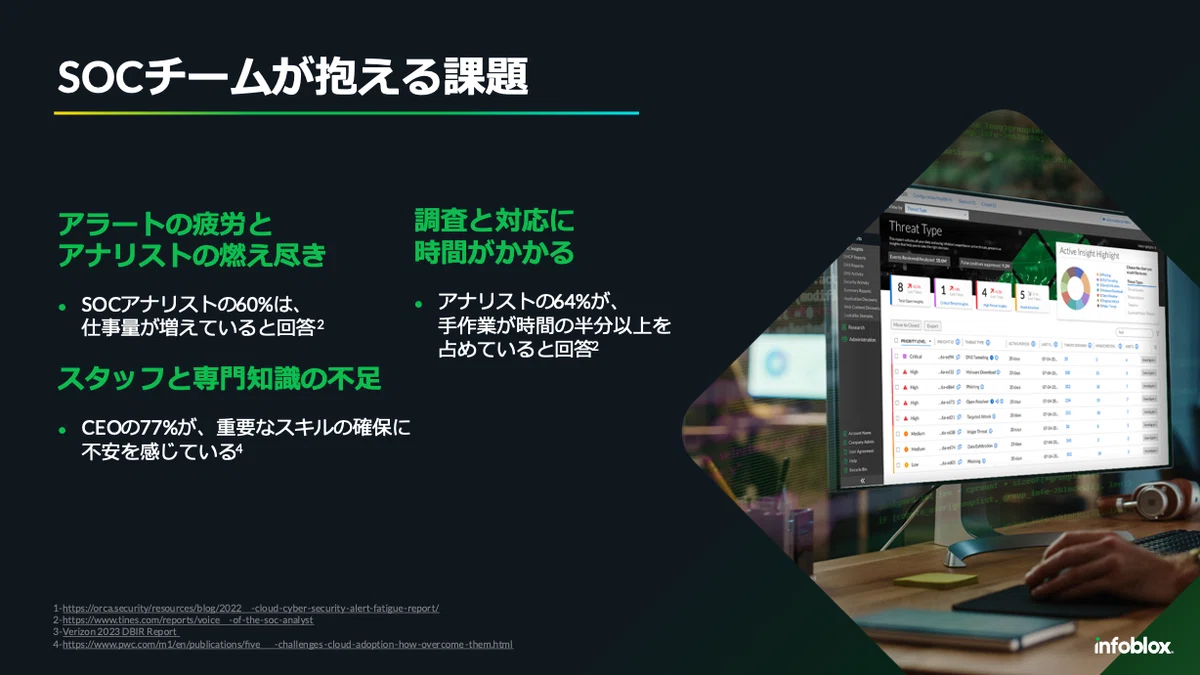
「その一方で、マルウェア感染後の社内ネットワークの横展開を阻止するために、セキュリティオペレーションセンター(SOC)の担当者は日々、ログやアラートを分析しています。しかし、マルウェアの急増と多種多様なセキュリティソリューションの導入によって、多くのセキュリティツールから膨大な量ログやアラートが発生するようになっており、SOCチームの担当者はその対処に疲弊しています」」(Danelle Au)
実際、現在のセキュリティアナリストの64%が、「手作業が日々の業務時間の半分以上を占めている」との調査報告もあげられています。しかし、先にも述べたように、攻撃者がネットワークに侵入してから横展開するのに1時間程度しかかからないようになっています。したがって、これまで以上にセキュリティインシデントの発生をいち早く検出し、対処できる体制が求められています。一方で、セキュリティに関して十分な知識と経験を有した人材の不足も懸念されています(図7)。
これらの課題を解決するには、自動化の活用も含め、より効果的で効率的なセキュリティ対策の実施が急務となっています。
進化するサイバー攻撃にも対処可能な
DNSセキュリティ
「これらの課題に対処するものがDNSをベースにセキュリティ対策を実施する、PDNSです。Infobloxは、PDNSこそがサイバー攻撃が発生する前に防御可能な唯一のソリューションであると考えています」とDanelle Auは強調します。
PDNSがセキュリティ対策に有効な理由は、ネットワークに接続されるありとあらゆるデバイスの通信はDNSリクエストから始まることに起因します。つまり、その時点で脅威を未然にブロックすればば、これまでよりも早い段階で脅威の侵入を防ぐことができるようになるからです(図8)。
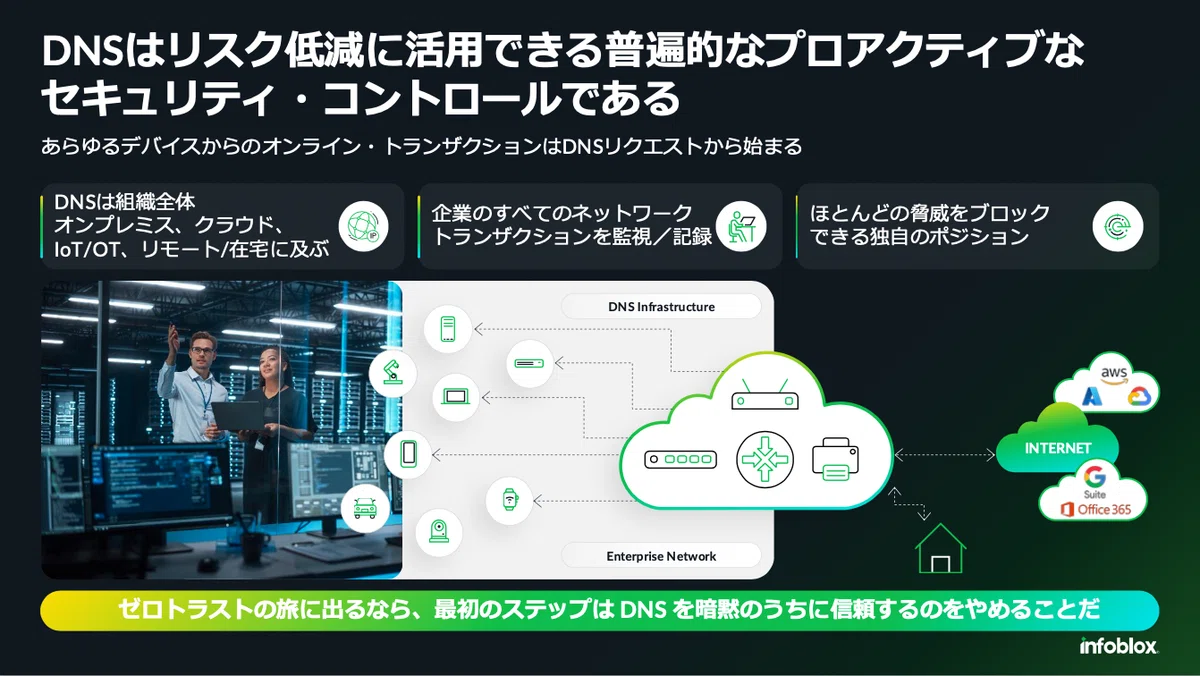
「その結果、セキュリティが強化されるだけでなく、後段に控える他のセキュリティソリューションから発生するログやアラートが削減され、SOCチームの負荷が抑制されるようになります。また、後段のセキュリティソリューションの処理負荷も押さえられ、セキュリティ強化に向けた追加投資も不要となります」(Danelle Au)
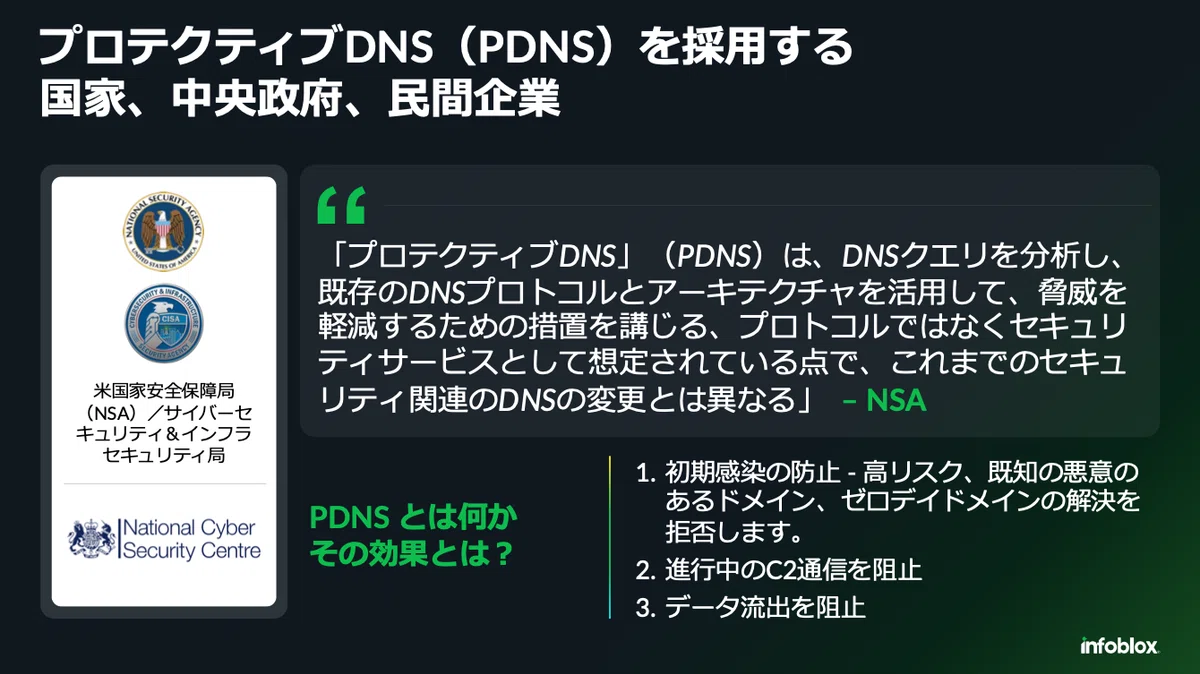
このような優位性が評価され、企業だけでなく、世界の多くの政府機関がセキュリティ対策の有効手段として、PDNSを採用しています。例えば、2022年には米国NSA(国家安全保障局)がPDNSに関するパイロットプログラムを開始。その結果、「PDNSの活用により、サイバー攻撃の92%を未然に防御できる」との報告を寄せています。(図9)
AIの活用により、運用負荷を抑制しながら
セキュリティ強化を促進する「SOC Insights」
これまでもInfobloxは、PDNS製品「Infoblox Threat Defense」を中軸とした強固なセキュリティソリューションを提供してきました。そして、日々、高度化するセキュリティの脅威に対応するとともに、企業・組織のSOCチームの運用負荷を抑制するために、ソリューションを進化させています。
その一例が、2024年2月から提供開始された「SOC Insights」です。SOC Insights は、Threat Defenseの機能を強化する、業界初のAI主導型セキュリティオペレーションソリューションです。
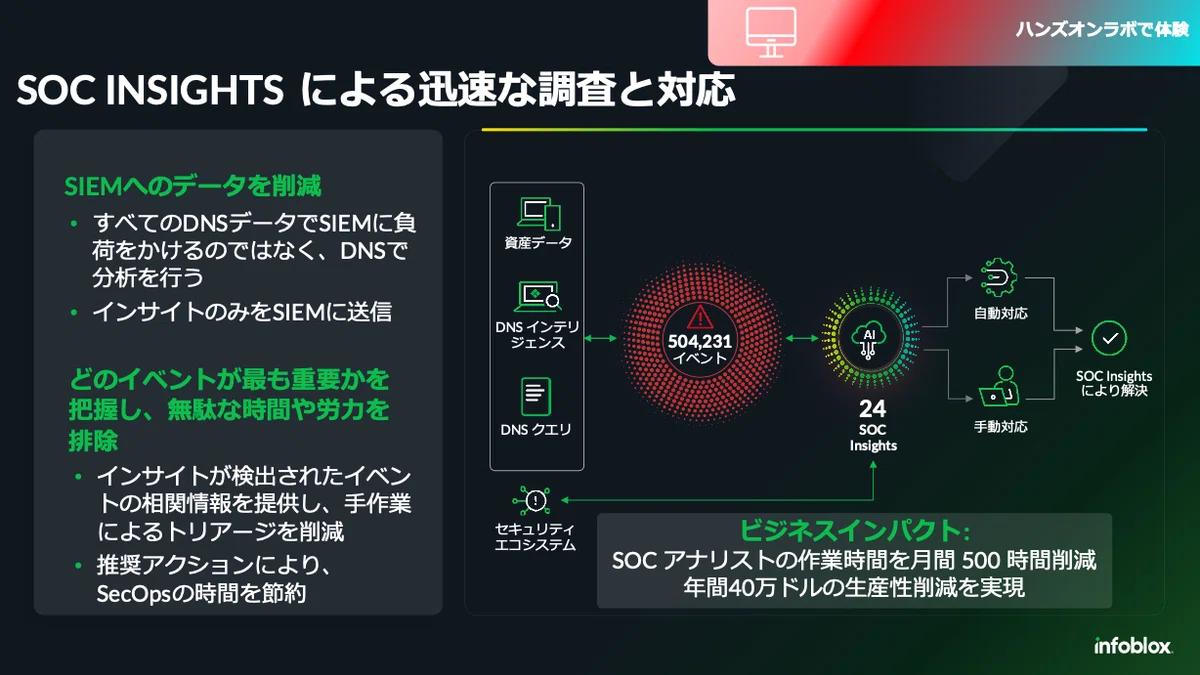
「DNSプロトコルはターゲットとするドメインにアクセスするたびにログを生成することから、膨大な量のイベントが発生します。脅威の発生時にはそれらについて1つ1つ分析を行わなければならず、先に述べたようにSOCチームを疲弊させる大きな要因の1つとなっていました。対して、SOC Insightsは、AIの活用によって優先的に対応が必要なイベントを特定可能です」とDanelle Auはその優位性を説明します。
「SOC Insightsの利用により、50万4000イベントの精査し、対応が必要なものをわずか24にまで絞り込めた例もあります。さらに、絞り込んだ24のイベントに対して、自動的にブロックしたり、あるいは手作業で対応するためにアラートをあげたりするなど、柔軟に自動応答を設定すること可能です。これにより、膨大な数のアラートを削減するとともに、対応の優先順位付けによって、効率的な対処が行えるようになります。実際、SOC Insightsの活用により、セキュリティアナリストの作業時間を月間で500時間削減、金額にして年間40万ドルものコスト削減を達成した事例もあります(図10)」(Danelle Au)
エコシステムの形成により
既存ソリューションも併用した
さらなるセキュリティ強化を支援
また、Infobloxは既存の導入済みセキュリティソリューションがPDNSと連携し、さらなるセキュリティ強化を図れるような取り組みにも注力しています。
そのためにInfobloxでは、「Infoblox エコシステム」の形成によりサイロ化したセキュリティソリューション間の統合を実現、SOCチームの効率化をさらに向上させられるように努めています(図9)。
具体的には他の主要なセキュリティソリューションとのエコシステムによる統合を実現するための事前検証や、導入プロセスを合理化するための設計を自社製品に施しています。
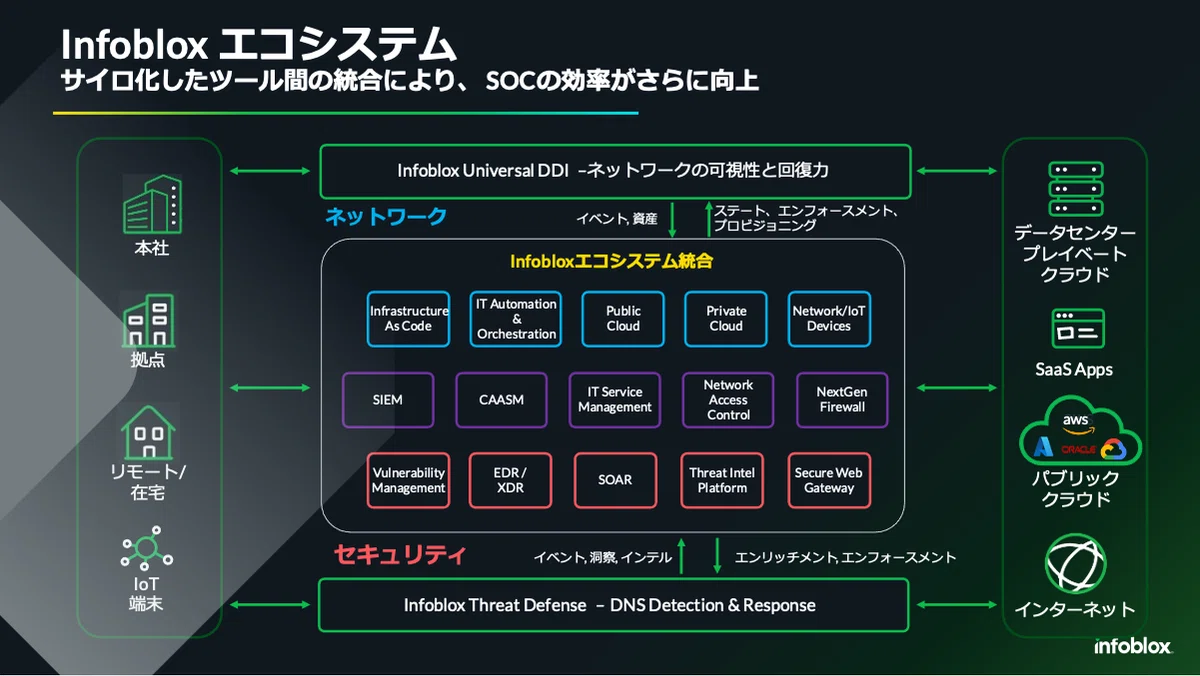
「例えば、SIEM製品とSOC Insightsの連携により、SIEMから挙げられた膨大なアラートを分析、優先的に対処が必要なものをSOC InsightsからSIEMに送り返すことで、より効率的なSIEM活用が実現されるようになります。このほかにも脆弱性管理ソリューションとの連携についても、Infobloxのセキュリティソリューションや管理ソリューションと併用可能です。これにより、脆弱性の可視化を自動化して手作業をなくし、より正確かつ迅速な脆弱性の検出、そして対処が可能となります」(Danelle Au)
最後にDanelle Auは、「私自身、数多くのネットワークベンダーで長年に亘りキャリアを積み重ねてきましたが、PDNSがもたらす効力に、とても感銘を受けています。これこそが『サイバー攻撃に対して、能動的に対処可能なソリューションである』と自信を持って言うことができます」と訴え、セッションを締め括りました。
次のブログでは、プロテクティブDNSの導入事例や有識者によるオピニオンリーダーセッションの内容をご案内します。
