[イベントレポート]Exchange 2024 Tokyo – Threat Intel 編

2024年11月20日、東京千代田区大手町にて、Infoblox 主催の年次カンファレンス「Exchange 2024 Tokyo」が開催されました。「Exchange」は、世界14都市で開催されるInfobloxのワールドツアーです。今回のExchange 2024 Tokyoでは、ユーザー事例や国内外の業界オピニオンリーダーからのDDI(DNS、DHCP、IPAM)に関する最新のアップデート、Infobloxからのソリューションキーノートに加え、パートナー各社によるデモブース、そして、エンジニア向けハンズオンワークショップを開催。マルチクラウド時代に適応した次世代型DDI モデルやプロテクティブDNSのテクノロジーやベストプラクティスが披露されました。
今回のブログでは、Infoblox Inc. プロダクトマーケティング副社長 Danelle Au(ダネル・オウ)によるInfobloxのDNS脅威インテリジェンスチーム「Threat Intel」について、深掘りした内容をご案内します。
基調講演や事例講演などのブログは、以下のマガジンからご覧いただけます。
[スーパーセッション]
世界で唯一の DNS エキスパート集団の実力
Infoblox Inc. プロダクトマーケティング副社長
Danelle Au(ダネル・オウ)
Infoblox Inc. プロダクトマーケティング副社長 Danelle Auが登壇し、「世界で唯一の DNS エキスパート集団の実力」と題して、InfobloxのDNS 脅威インテリジェンスチーム「Infoblox Threat Intel」の取り組みが紹介されました。
冒頭、Danelle Auは古代ギリシャの詩人であるアリストパネスの言葉を引用し、次のように受講者の方々に訴えました。
「高い城壁や軍艦を建造する教訓を学ぶのは、友人からではなく、敵からである。つまり、自社のシステムを防御するためには、敵を理解することが必要です。これにより、どのようなセキュリティ運用を行っていけばよいのか、的確に把握できるようになるからです」(Danelle Au)。
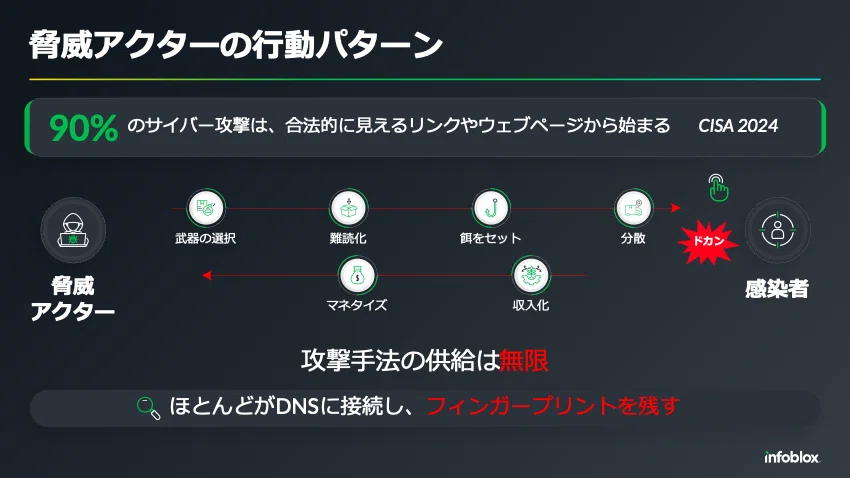
脅威アクターはDNSに接続
フィンガープリントを残す
サイバー攻撃の90%は、あたかも合法的かのように見えるリンクやWebページへのアクセスから開始されます。そして、攻撃のためのテクニックには様々なものがありますが、そのほとんどが攻撃に際してDNSを利用し、何らかのフィンガープリントを残します(図1)。
「Infobloxは犯罪を捜査する刑事のように、セキュリティ侵害の現場で、攻撃者が残したフィンガープリントを探します。そして、そのフィンガープリントを分析することで、何が起こったのかを突き止めています」と、Danelle Auは説明します。
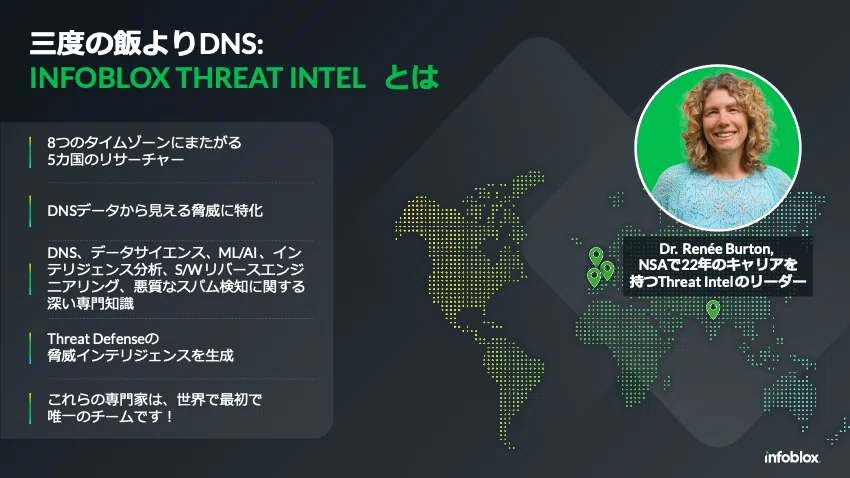
世界唯一のDNSエキスパート集団
「Infoblox Threat Intel」の実力
このようなセキュリティの脅威に関するフィンガープリントを分析することで、攻撃への的確な対処、および潜在的な脅威も見つけ出し、攻撃が行われる前にそれを阻止している世界で唯一のDNS エキスパート集団が、「Infoblox Threat Intel」です(図2)。
Infobloxの脅威インテリジェンスチームであるInfoblox Threat Intelは、毎日約700億にも達するDNSイベントを分析しています。そして、ほぼリアルタイムで約1200万(*期間:90日)の悪質、または不審なドメインを見つけ出しています。
そして、これらの監視の分析の結果、実際に攻撃が実施される63日前に脅威と判断されたドメインを特定、防御することを実現しています。また、最初のDNSクエリが送出される前に阻止した脅威の割合も75.4%にまで達しており、さらに誤検知率も、わずか0.0002%に抑えられています(図3)。
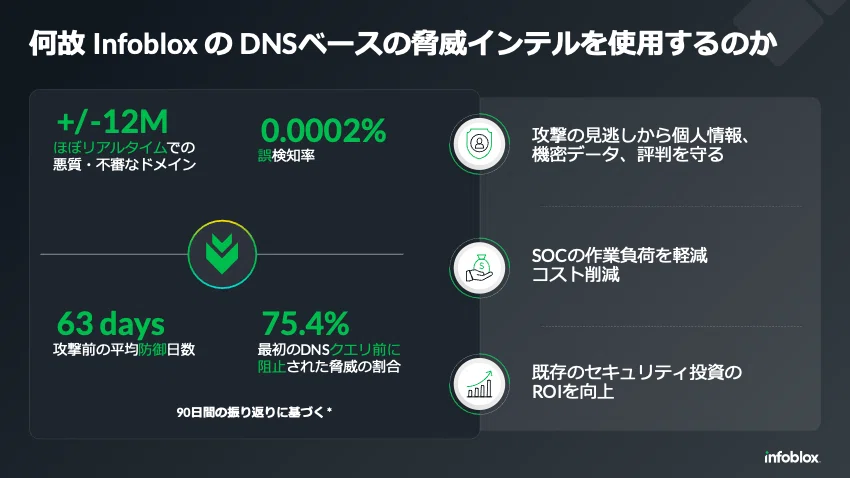
「このようなInfoblox Threat Intelの支援により、Infobloxのソリューションを活用している企業・組織は、重要な情報を攻撃から防御できるようになっただけでなく、SOCチームの作業負荷やコストを大幅に削減、さらにセキュリティ投資のROIも向上させられるようになっています」(Danelle Au)
具体的にInfoblox Threat Intelは次のような仕組みと体制により、脅威が発生する前段階で防御を実現しています。(図4)
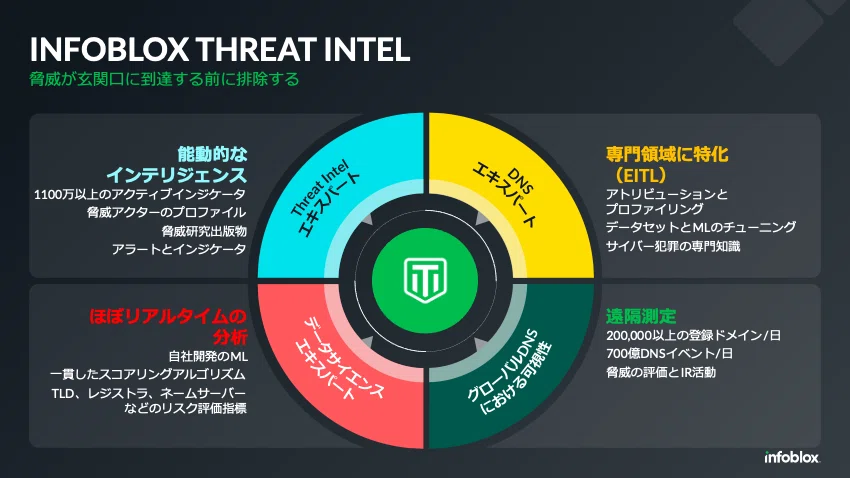
「例えばInfoblox Threat Intelでは、遠隔測定(テレメトリー)により毎日20万件以上もの新たなに登録されたドメイン、および、700億以上のDNSイベントを監視しています。これらのデータを分析して脅威の評価を実施し、その結果、対処が必要なものについては即時対応を行っています」とDanelle Auは説明します。
そして、AIや自社開発による機械学習を用いたリアルタイムでの脅威分析を実施。さらに、専門的な知識を有したエキスパートによる脅威の検証や分析をはじめ、脅威分析を実施するための機械学習のチューニング等も日々、行われています。このほかにも、発生した脅威に関するレポートの発表や、コミュニティへの情報共有も活動の中には含まれています。
機械学習による自動化と
エキスパートの人手により
脅威を迅速、確実に検知して遮断
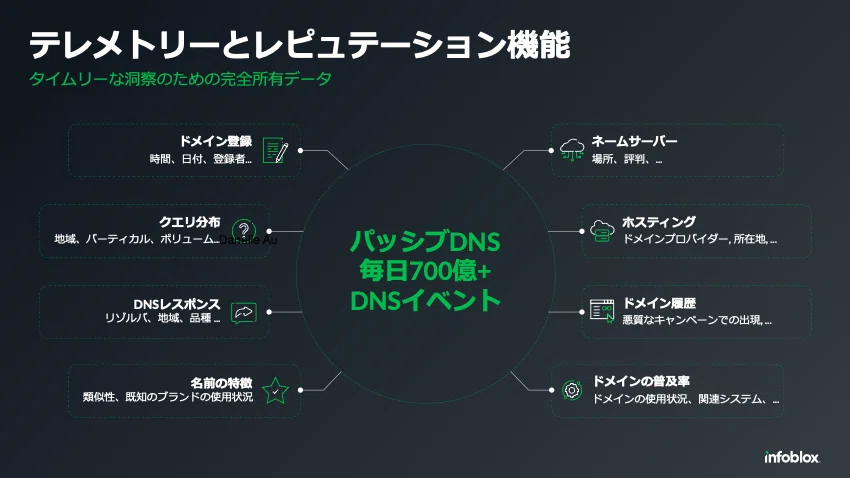
さらにDanelle Au は、Infoblox Threat Intelの各構成要素の詳細についても説明を行いました。はじめにDanelle AuはInfoblox Threat Intelのテレメトリーと安全性の評価の仕組みについて言及(図5)。「先にも述べたように、Infoblox Threat Intelはテレメトリーによって日々、700億以上のDNSイベントを監視しています。それらのイベントに対して、様々な要素に基づき安全性の評価を行っています」と、Danelle Auは強調します。
「例えば、ドメイン履歴を参照し、それが新規に登録されたものなのか、あるいは長期間存続しているものなのかを確認します。また、Webサイトの挙動は合法的なものであるのか、脅威アクターに乗っ取られていないか、さらにホスティング先も合法的なプロバイダーによって運営されているものなのか等、多種多様な情報を参照して、安全性の評価を行っています」(Danelle Au)
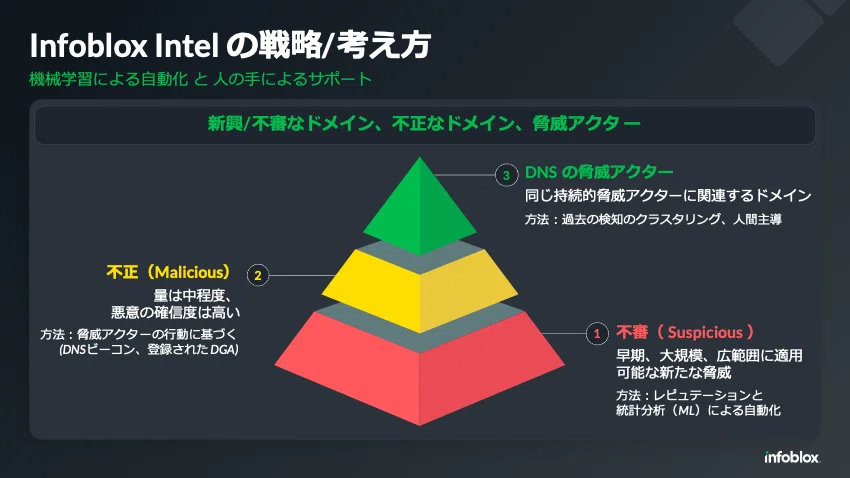
続いて、収集された膨大なDNSDデータの詳細な分析を、機械学習、および、エキスパートの手動により実施します(図6)。
第1段階ではレピュテーションと機械学習による自動化された統計分析により、未知、あるいは既知の不審なドメインを評価・分類します。続いて、脅威アクターの行動に基づき、それが不正なものなのかを深堀りしていきます。
これらの過程を経て、最後は人間の主導により、いかなる脅威アクターであるのかを突き止めます。「現実世界の犯罪者と同様、サイバー世界における攻撃者も特定の挙動のパターンを持っています。そうした攻撃者の挙動パターンと照らし合わせたり、その他の要素も利用したりしながら、攻撃者を絞り込んでいきます」(Danelle Au)
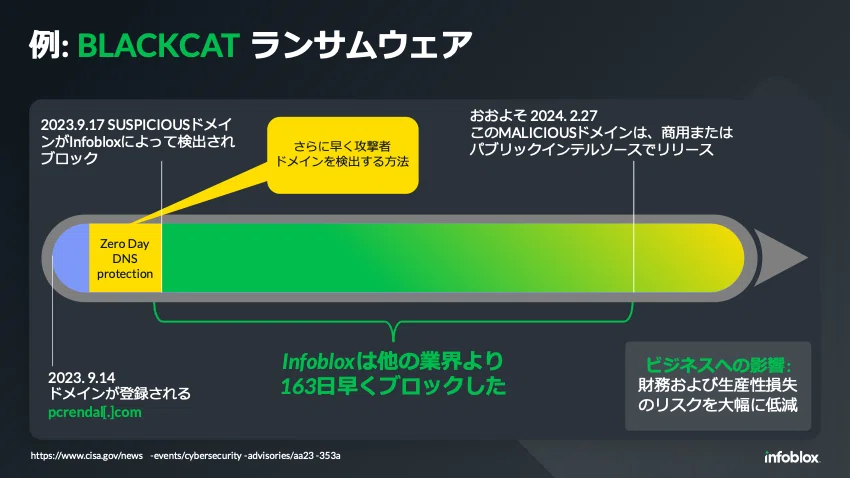
Danelle Auは、Infoblox Threat Intelチームの実力を示す一例として、他社に先駆けて、ランサムウェア「BlackCat」をブロックした事例を紹介(図7)。
「Infoblox Threat Intel チームは、ゼロディDNS保護機能により、2023年9月14日に攻撃者がドメイン登録を行ってから3日後の9月17日には疑わしいドメインとして検出、ブロックを行いました。これは他社よりも163日早い処置となります」と、Danelle Auは強調します。
このほかにも、Danelle Auは、Infoblox Threat Intelチームが、スポーツやエンターテインメント分野を標的とした「Vigorish Viper」や、地方自治体や州政府等を狙う攻撃者の「Horrid Hawk」、マルウェアとトラフィック配信システムを悪用し、詐欺、違法コンテンツを配信する「VexTrio Viper」といった脅威アクターをいち早く発見したことについても説明しました。
最後にDanelle Auは「プロテクティブDNSの活用により、事後対策である受動的なセキュリティ対策から、プロアクティブな防御が可能な能動的なセキュリティ対策に移行することが可能となります。そして、自社のセキュリティ運用にかかる手間とコストを削減できるようになります」と受講者の方々に訴え、セッションを閉幕しました。
基調講演や事例講演などのブログは、以下のリンクからご覧いただけます。
