プロテクティブ DNSで Google Cloud と連携

———————————————————————————————————————
本稿は、2025年 4月 9日(US時間)に Infoblox公式ブログに投稿された「Infoblox Collaborates with Google Cloud on Protective DNS Security」の抄訳です。
投稿者:ムケッシュ・グプタ(Mukesh Gupta)
———————————————————————————————————————
Google Cloud とのネットワーク領域におけるパートナーシップと共に、DNS Armorの発表ができることを大変嬉しく思います。Google Cloud との提携は、イノベーションへのコミットメントとクラウドセキュリティを強化するという使命における戦略的なマイルストーンとなります。
今回の提携発表には、Infoblox Universal DDI™ for Cloud WAN と Infoblox を搭載した DNS Armor の 2 つの要素が含まれています。このブログでは、Google Cloud のワークロードのセキュリティをどのように強化しているかについて触れます。分散サイトのネットワークの課題に Universal DDI for Cloud WAN でどのように対応しているかについては、Infoblox のエンジニアリング担当エグゼクティブバイスプレジデントである Padmini Kao によるブログ「エンタープライズネットワーキングの変革:Infoblox が Google Cloud と提携」をご覧ください。
エンタープライズセキュリティの課題
ワークロードをクラウドに移行すると、独自の課題が生じます。従来のセキュリティ対策では、マルウェアがすでに損害を与えた後にしか検出できないことがよくあります。このような受動的なアプローチでは、もはや十分ではありません。それに加えて、DNS トンネリング、ゼロデイ DNS、ドメイン生成アルゴリズム (DGA) などの高度な攻撃では、DNS トラフィックをリアルタイムで検査して、早期に捕捉する必要があります。複数の環境にわたるセキュリティの管理は複雑な作業になる可能性があり、コンプライアンスは常に高まる懸念事項です。これらの課題は、クラウドワークロードを安全に保つための、より積極的で統合されたセキュリティソリューションの必要性を浮き彫りにしています。
DNS Armor とは?
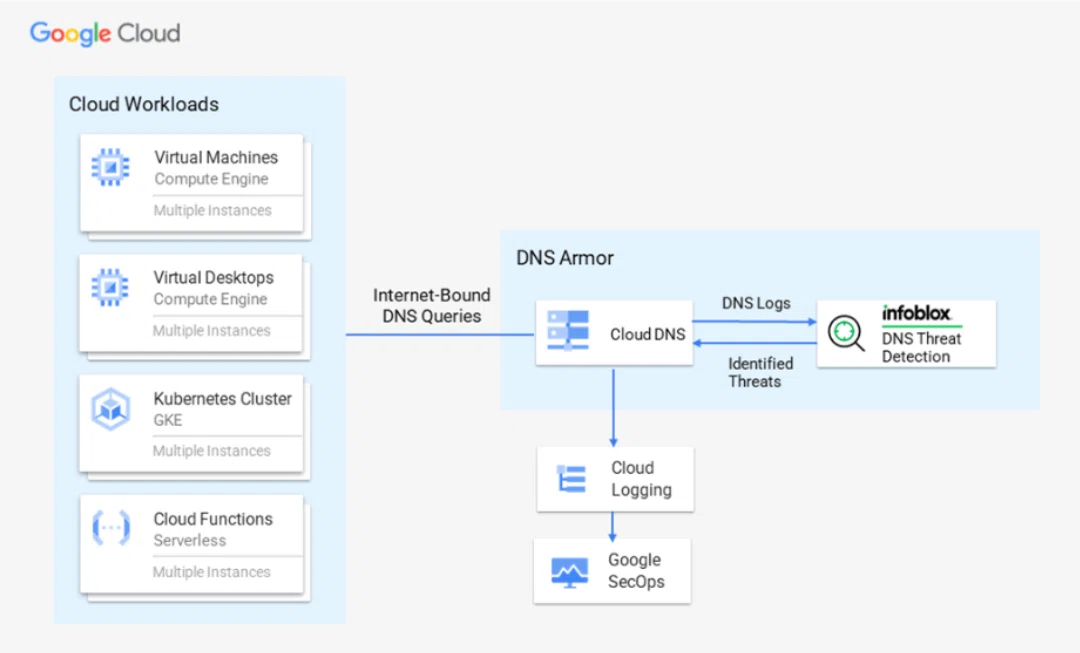
Infoblox を搭載した DNS Armor は、Google Cloud の次世代プロテクティブ DNS ソリューションです。Infoblox の DNS に特化した脅威インテリジェンスに関する深い専門知識と、Google Cloud のスケーラブルなインフラストラクチャを活用することで、DNS Armor は Google Cloud ワークロードに対する悪意のあるアクティビティの高度な脅威検出を提供します。この革新的なサービスにより、Google Cloud 管理者は DNS クエリを監視し、リアルタイムの DNS 脅威ログにアクセスできるようになり、早期の脅威検出と積極的なセキュリティ体制が可能になります。
DNS Armor が不可欠な理由
今日の急速に進化する脅威の状況において、クラウドワークロードの保護はこれまで以上に困難になっています。高度な脅威は常に進化しています。クラウドワークロードの脆弱性を悪用する攻撃や、仮想デスクトップでのフィッシング詐欺から、侵害された ID 認証情報、コマンドアンドコントロールサーバーを介して配信されるマルウェア/ランサムウェア、データ流出の試み、AI アプリに対するプロンプトインジェクション攻撃まで、多岐にわたります。
すべての攻撃は DNS クエリから始まります。クラウドワークロードが潜在的に悪意のあるドメインに接続しようとするときです。これらの DNS クエリを監視することで、組織は侵害の初期兆候を検出できます。アプリケーションが悪意のあるアクターが管理するサイトに意図せずにアクセスした場合、それは何かがおかしいという明確な兆候です。
DNS Armor は、Infoblox が毎日提供する 700 億件の DNS イベントに対する可視性を活用して、わずか 0.0002% という驚くほど低い誤検知率で DNS ベースの攻撃を見つけるのに役立ちます。この可視性により、Google Cloud の顧客に対するマルウェア、データ侵害、サイバー攻撃のリスクが大幅に軽減されます。
DNS Armor は、組織の予防的なサイバーセキュリティ戦略に不可欠な要素です。
DNS Armorの主な機能と利点
予防的なサイバー防御:Infobloxの業界をリードするプロテクティブDNS機能とDNSを活用した脅威インテリジェンスを利用して、マルウェア、高リスクドメイン、ゼロデイDNS、DGA、データ流出などの脅威をリアルタイムで検出します。
ネイティブ統合:Google Cloudコンソール内に完全に組み込むことで、追加のツールは不要になり、アクティベーション、構成、管理が簡素化されます。
運用効率:複雑さを増すことなくセキュリティを強化し、運用への影響を最小限に抑えながら、クラウドワークロードの堅牢な脅威検出を保証します。
クラウドネイティブなスケーラビリティ:ワークロードに合わせて拡張し、ピーク時でも高いパフォーマンスと信頼性を提供します。
DNS Armorは、今年後半にGoogle Cloudから提供される予定で、Google Cloudでネイティブに有効にすることで、顧客はVPCの脅威を検出できます。
Google Cloud Nextにご参加ください
Next 25にご参加ください。DNS Armorを発表します。ブース3436にお立ち寄りいただき、この次世代のプロテクティブDNSソリューションの詳細をご覧ください。また、クラウドセキュリティ体制をどのように向上させることができるかをご確認ください。
Google Cloudとの連携を継続し、最先端のクラウドネイティブDNSセキュリティソリューションを提供してまいりますので、今後のアップデートにご期待ください。
*日本語の特設サイトは以下から閲覧できます。
