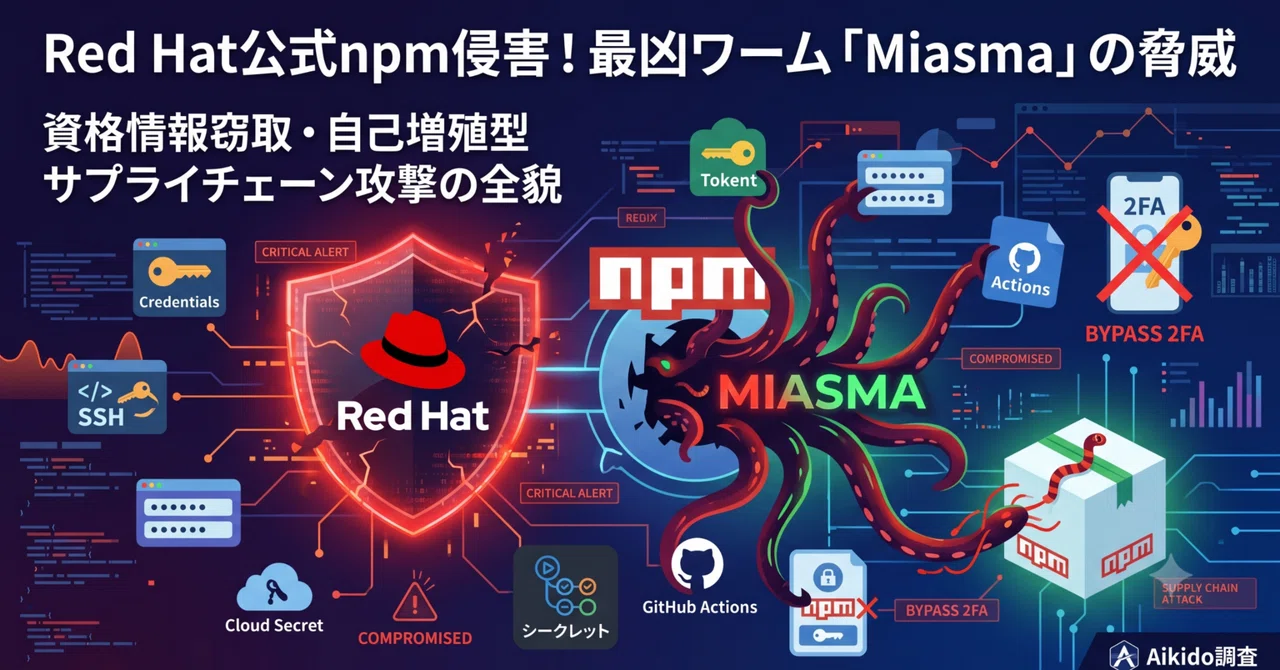
【セキュリティ速報】Red Hatの公式npmパッケージが侵害!資格情報を盗み自己増殖するワーム「Miasma」の脅威と対策

こんにちは。IT技術の解説や実務での活用法を発信しているクリエイターです。
2026年6月1日、世界のオープンソースコミュニティと開発者を震撼させる重大なサプライチェーン攻撃が検知されました。Linuxディストリビューションの大手ベンダーであるRed Hatの公式npmパッケージが侵害され、開発者の資格情報を盗み出して自己増殖する凶悪なワームが仕込まれていたことが、セキュリティ企業「Aikido」などの調査で明らかになりました。
今回は、このインシデントの概要、攻撃の巧妙な手口、そして私たちが今すぐ取るべき対策について、noteの記事として分かりやすく解説します。
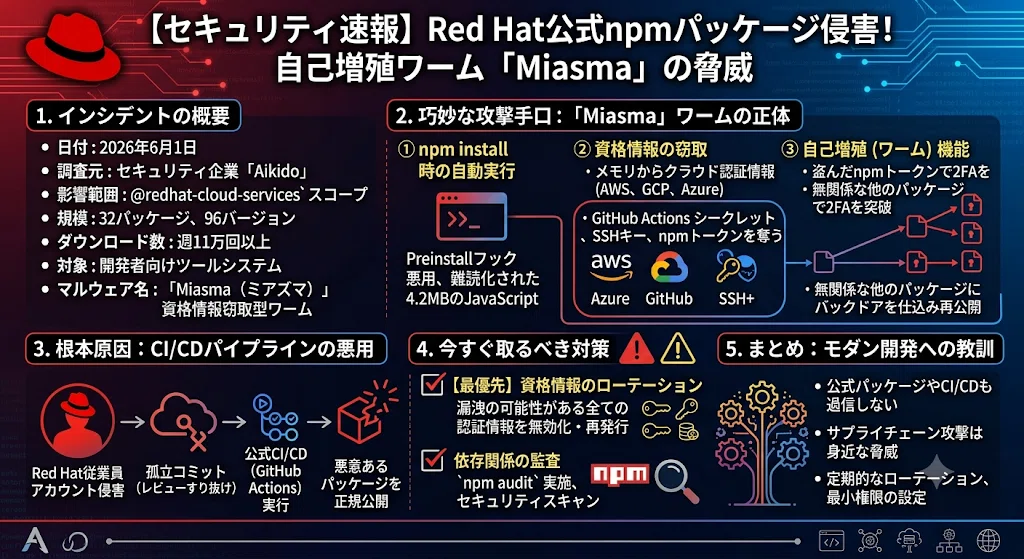
1. インシデントの概要と被害規模
2026年6月1日、Node.jsのパッケージ管理システム「npm」上の公式な @redhat-cloud-services スコープに属する複数のパッケージに、不正なコードが混入していることが確認されました。
影響を受けた規模: 32個のパッケージ、合計96のバージョン
ダウンロード数: 対象パッケージは週に約11万回以上もダウンロードされている広く使われているフロントエンドツール群
マルウェアの正体: 「Miasma(ミアズマ)」と呼ばれる新種の資格情報窃取型ワーム
幸いにも、Red Hatの発表によると、これらは開発者向けのツールシステム内のものであり、一般顧客向けの製品やエンタープライズソフトウェアには組み込まれておらず、製品経由でのリスクはないとのことです。しかし、これらのパッケージを直接利用していた開発者環境やCI/CDパイプラインにとっては極めて深刻な事態となっています。
2. 巧妙な攻撃手口:「Miasma」ワームの正体
今回の攻撃で使われた「Miasma」は、以前から猛威を振るっていたサプライチェーンマルウェア「Mini Shai-Hulud」の新たな亜種(バリアント)です。非常に巧妙かつ危険な、以下の2つの特徴を持っています。
① 開発環境への自動侵入と資格情報の窃取
開発者が対象のパッケージを npm install すると、パッケージに含まれる「preinstallフック(インストール前に実行されるスクリプト)」が自動的に作動します。 本来であれば数キロバイトであるはずのファイルに、3層もの難読化が施された約4.2MBの巨大な不正JavaScriptファイルが埋め込まれていました。これが実行されると、開発者のローカルPCやCI/CDランナーのメモリから、クラウドの認証情報、GitHub Actionsのシークレット、SSHキー、そしてnpmのアクセストークンを徹底的にスキャンして盗み出します。
② 二要素認証(2FA)を突破する「自己増殖(ワーム)機能」
Miasmaの最も恐ろしい点は、単に情報を盗むだけでなく、「ワーム(自己増殖)」として自律的に被害を拡大させる点にあります。 盗み出したnpmトークンと、npmの仕様にある bypass_2fa パラメータを悪用し、被害に遭った開発者が管理権限を持つ他の無関係なパッケージに対して、勝手にバックドアを仕込んで新しいバージョンとして再公開(republish)します。これにより、攻撃者が直接手を下さなくても、感染したマシンが次の感染源を自動的に生み出す仕組みになっていました。
3. なぜ従来の防御策が突破されたのか?(根本原因)
今回のインシデントで特筆すべきは、GitHubやnpmが推奨している最新の防御機構「Trusted Publishing(信頼された公開)」やコードレビューのプロセスが、巧妙にかいくぐられた点です。
原因は、Red Hatの特定の従業員アカウントが侵害されたことにあります。
攻撃者は、この従業員アカウントを悪用してリポジトリに直接アクセスし、通常の開発フローやコードレビューを完全にすり抜ける「孤立したコミット(orphan commits)」を直接プッシュしました。 その後、GitHub ActionsのOIDC(OpenID Connect)連携を通じて、公式な自動ビルド・デプロイパイプライン(CI/CD)がそのまま動いてしまったため、システム側は「正規のプロセス」として悪意あるパッケージをnpmレジストリにパブリッシュしてしまったのです。つまり、CI/CDパイプラインそのものが攻撃の踏み台にされた形です。
4. 私たちが今すぐ取るべき対策
現在、Red HatおよびGitHub、npmの運営によって、該当する悪意あるパッケージのほとんどはレジストリから削除・無効化されています。しかし、該当期間中にシステム構築やアップデートを行った開発者は、以下の対応が不可欠です。
認証情報のローテーション(最優先) 2026年6月1日以降に @redhat-cloud-services スコープのパッケージをインストール、あるいはCI/CDパイプラインで実行した形跡がある場合、その環境に存在したすべてのクラウド資格情報(AWS, GCP, Azure等)、GitHubシークレット、SSHキー、npmトークンはすべて漏洩したものとみなし、直ちに無効化して再発行(ローテーション)してください。
依存関係の監査(npm audit) プロジェクトの依存関係に該当スコープが含まれていないか、npm audit や各種セキュリティスキャンツールを使い、意図しないマルウェアが混入していないか確認しましょう。
5. まとめ:モダン開発に潜むリスクへの教訓
今回の事件は、「大手ベンダーの公式パッケージだから安心」「二要素認証や自動デプロイを設定しているから安全」という、これまでの常識を揺るがすものでした。
個人のクリエイターや開発者、あるいは低スペックPCを活用してITを学ぶ学習者であっても、オープンソースのライブラリ(npmやPythonのPyPI、GitHubなど)に依存して開発を行う以上、サプライチェーン攻撃は常に「隣り合わせの脅威」です。
開発ツールを導入・更新する際は、ログや変更点に注意を払うこと、そして万が一に備えて「認証情報は定期的にローテーションする」「権限は最小限に絞る」という実務的なセキュリティ意識が、これからの時代ますます重要になってきます。
皆さんの開発環境の安全を守るため、今一度、現在運用しているリポジトリやシークレットの設定を見直してみてください。
いいなと思ったら応援しよう!
 忍の知恵と技術への「お布施(チップ)」を賜りたく存じます。頂いた財は、持続可能な社会、子供たち、自然、そしてあなたへの還元(有益な発信・開発)に全額投資いたします。画面下のボタンより、影の立役者たる拙者への御調達をお願い申す。一期一会の御縁に、深き感謝を。
